
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
إدارة مؤشرات الاختراق (IOC) — الصفحة 8 | Kitploit
الفئات

إدارة مؤشرات الاختراق (IOC)

أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
MISP preview#1

MISP

GitHubmisp/misp
6.5kمنذ 19 أيام
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8kمنذ 13س 8د
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ شهر واحد
yeti preview#4

yeti

GitHubyeti-platform/yeti
2.0kمنذ 2 أيام
AIL-framework preview#5

AIL-framework

GitHubcircl/ail-framework
1.4kمنذ 3 أيام
Loki preview#6

Loki

GitHubneo23x0/loki
3.8kمنذ 9 أشهر
signature-base preview#7

signature-base

GitHubneo23x0/signature-base
3.0kمنذ يوم واحد
sigma preview#8

sigma

GitHubsigmahq/sigma
10.9kمنذ 9 أيام
yara-x preview#9

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 14س 2د
misp-galaxy preview#10

misp-galaxy

GitHubmisp/misp-galaxy
650منذ 12س 36د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
389 نتائج
rustinel preview

rustinel

GitHubkarib0u/rustinel

كشف نقاط النهاية لأنظمة Windows وLinux وmacOS. قواعد Sigma وYARA وIOC على القياس عن بُعد الأصلي. مكتوب بلغة Rust. لا يتطلب حسابًا سحابيًا.
ioc-managementincident-response
450منذ 22س 59د
osint_toolkit preview

osint_toolkit

GitHubdev-lu/osint_toolkit

منصة مفتوحة المصدر لمحللي الأمن السيبراني تحتوي على العديد من الميزات لاستخبارات التهديدات وهندسة الكشف.
ioc-managementosintvulnerability-analysis+6
933منذ 6 أشهر
ThreatIngestor preview

ThreatIngestor

GitHubpedramamini/threatingestor

أداة تلقائية لتجميع استخبارات التهديدات تستخرج المؤشرات وتطبّعها من مصادر متعددة (خلاصات OSINT، تقارير البرمجيات الخبيثة) إلى صيغة موحّدة للتحليل…

ioc-managementosintthreat-feeds-aggregators+3
922منذ 5 أشهر
misp-taxonomies preview

misp-taxonomies

GitHubmisp/misp-taxonomies

تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.
ioc-managementthreat-feeds-aggregatorsthreat-intelligence+2
301منذ 18 أيام
MSDT_CVE-2022-30190 preview

MSDT_CVE-2022-30190

GitHubarchanchoudhury/msdt_cve-2022-30190

يتحدث هذا المستودع عن Follina MSDT من منظور Defender.

ioc-managementvulnerability-analysismalware-analysis+3
37منذ 4 سنوات
dugganusa-ietf preview

dugganusa-ietf

GitHubpduggusa/dugganusa-ietf

DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
ioc-managementosintreconnaissance+9
منذ 6 أيام
exist preview
Archived

exist

GitHubnict-csl/exist

EXIST هو تطبيق ويب لتجميع وتحليل استخبارات التهديدات السيبرانية.
ioc-managementosintthreat-feeds-aggregators+6
152منذ 7 أشهر
PayloadAutomation preview

PayloadAutomation

GitHubemcghee/payloadautomation

يؤتمت تطوير حمولات Cobalt Strike واختبارها ونشرها عبر جسر بين Python وSleep؛ ويتضمن فحص القطع الأثرية، وتتبع مؤشرات الاختراق (IoCs)، والتجميع.
ioc-managementpayload-generationscripting-automation+3
120منذ 4 سنوات
Unit42-Threat-Intelligence-Article-Information preview

Unit42-Threat-Intelligence-Article-Information

GitHubpaloaltonetworks/unit42-threat-intelligence-article-information

هذا هو المستودع الخاص بمؤشرات الاختراق (IOCs) والبيانات الأخرى لمقالات استخبارات التهديدات المنشورة على موقع Palo Alto Networks Unit 42.

ioc-managementthreat-intelligencecurated-resources
117منذ 2 أشهر
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93منذ 5 سنوات
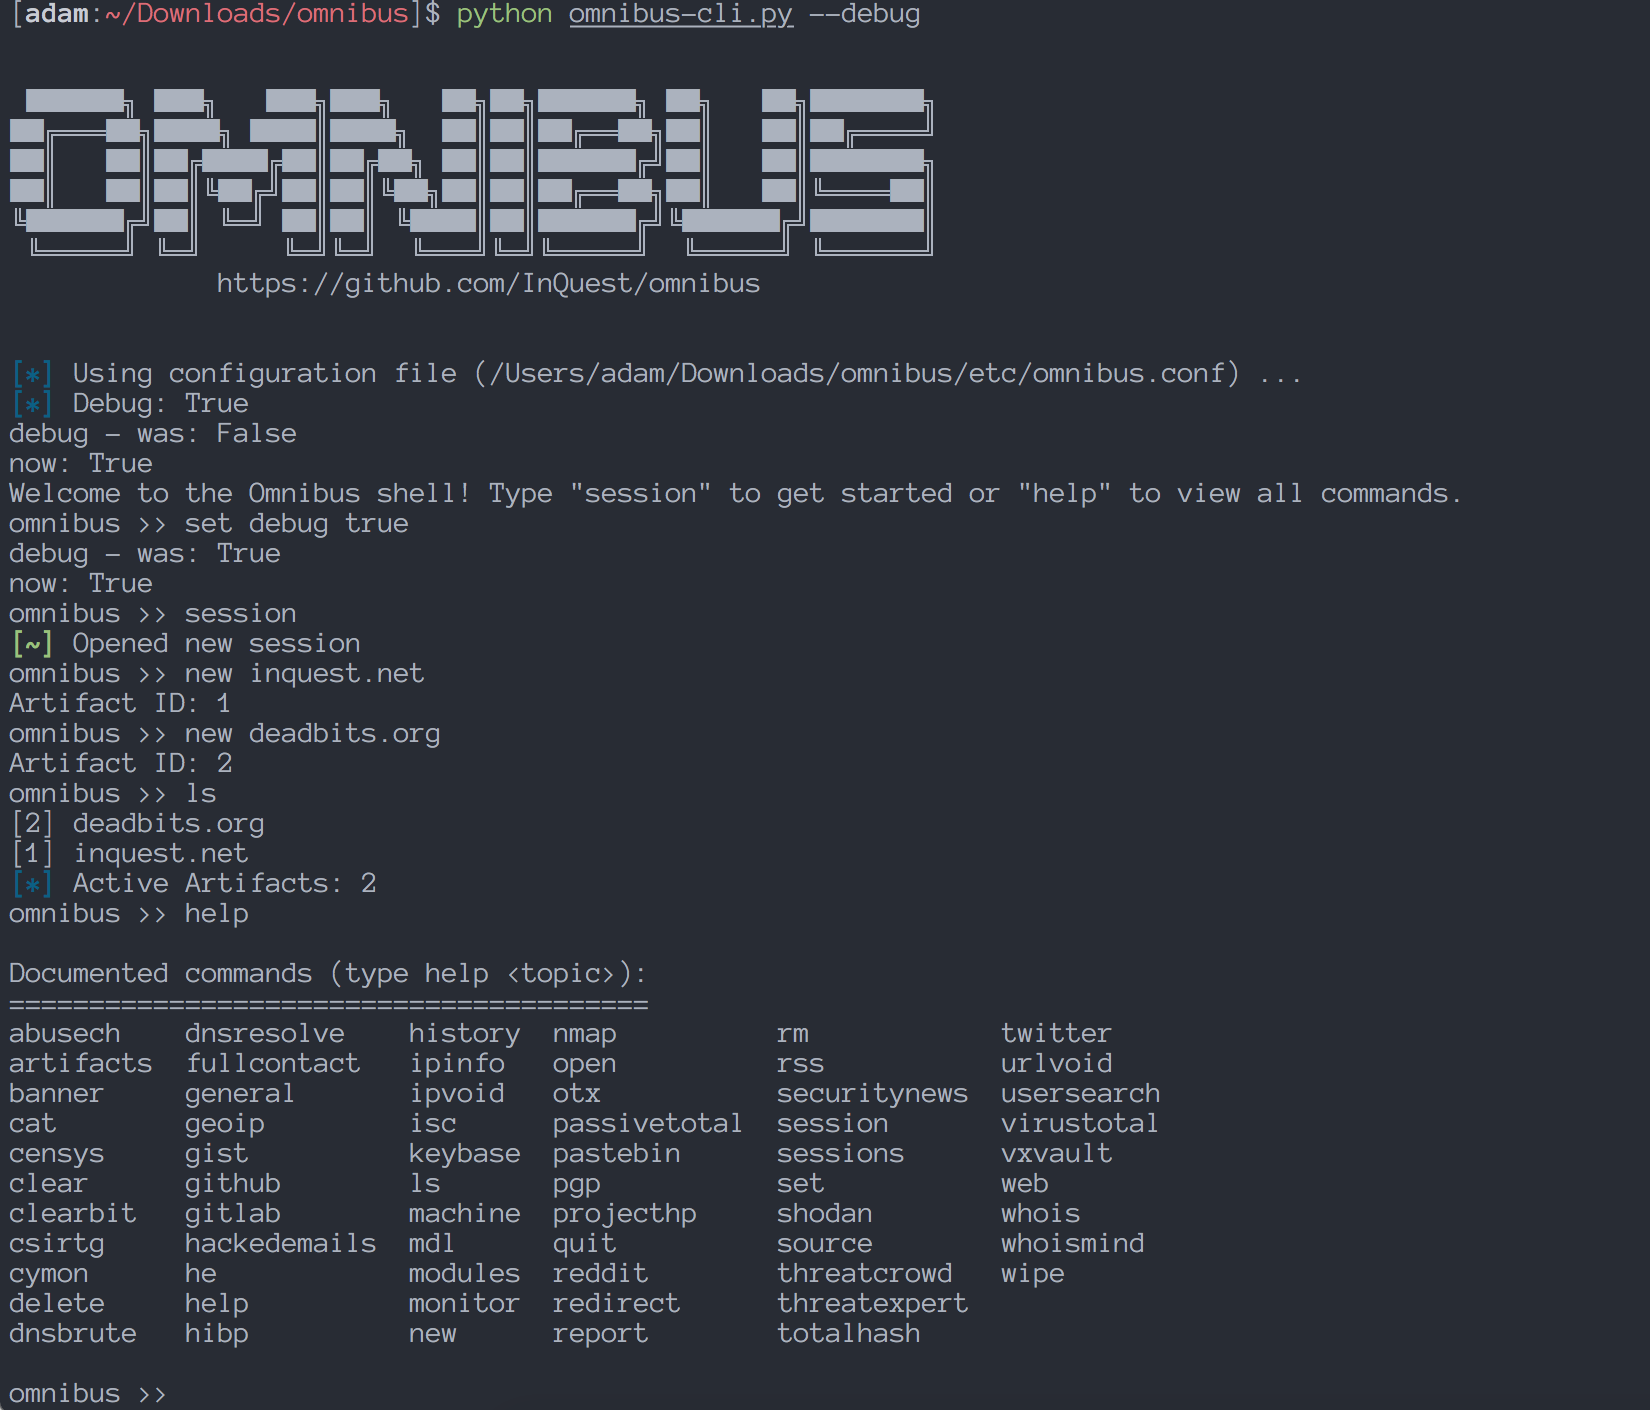
omnibus preview

omnibus

GitHubinquest/omnibus

OSINT Omnibus (إصدار تجريبي)

ioc-managementosintreconnaissance+2
359منذ 6 سنوات
MalPipe preview

MalPipe

GitHubsilascutler/malpipe

محرك استيعاب ومعالجة البرامج الضارة/مؤشرات الاختراق
ioc-managementosintinformation-gathering+2
110منذ 7 سنوات
malpedia-flossed preview

malpedia-flossed

GitHubmalpedia/malpedia-flossed

تم تطبيق FLARE floss على جميع العينات المفكوكة والمفرّغة في Malpedia، مع معالجة مسبقة للاستخدام لاحقًا.
ioc-managementstatic-analysisdynamic-analysis-sandboxing+8
83منذ 9 أشهر
CVE-2025-68645-Exploiting-Zimbra-Webmail-LFI-Vulnerability preview

CVE-2025-68645-Exploiting-Zimbra-Webmail-LFI-Vulnerability

GitHubfaysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability

حزمة مرجعية موجهة للمدافعين لثغرة CVE-2025-68645 Zimbra LFI، تتضمن قواعد كشف Sigma/Splunk، ومقتطفات تخفيف WAF، وأنماط IOC، وإرشادات داخلية للاستجابة…
ioc-managementvulnerability-analysisweb-security+3
منذ 8 أشهر
CVE-2019-19781-DFIR-Notes preview

CVE-2019-19781-DFIR-Notes

GitHubazeemering/cve-2019-19781-dfir-notes

ملاحظاتي عن ثغرة Citrix ADC NetScaler CVE-2019-19781 DFIR.

ioc-managementvulnerability-analysisdigital-forensics+5
منذ 3 سنوات
emsign-trust-scan preview

emsign-trust-scan

GitHub0xajstrike/emsign-trust-scan

ماسح ضوئي دون اتصال لاختراق مفتاح CA الخاص بـ eMudhra/emSign في أكتوبر 2026، يكتشف الشهادات المتأثرة عبر مخازن الثقة في أنظمة التشغيل، وحزم CA، وJava…

defensive-toolsioc-managementstatic-analysis+6
3منذ 8 أيام
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

تحليل سلوكي لبرمجيات خبيثة لعينة محاكاة متعددة المراحل من البرمجيات الخبيثة لنظام ويندوز باستخدام FLARE-VM وREMnux. تحقيق DFIR قائم على الأدلة مع…
ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
2منذ 2 أشهر
ARTIF preview

ARTIF

GitHubcred-club/artif

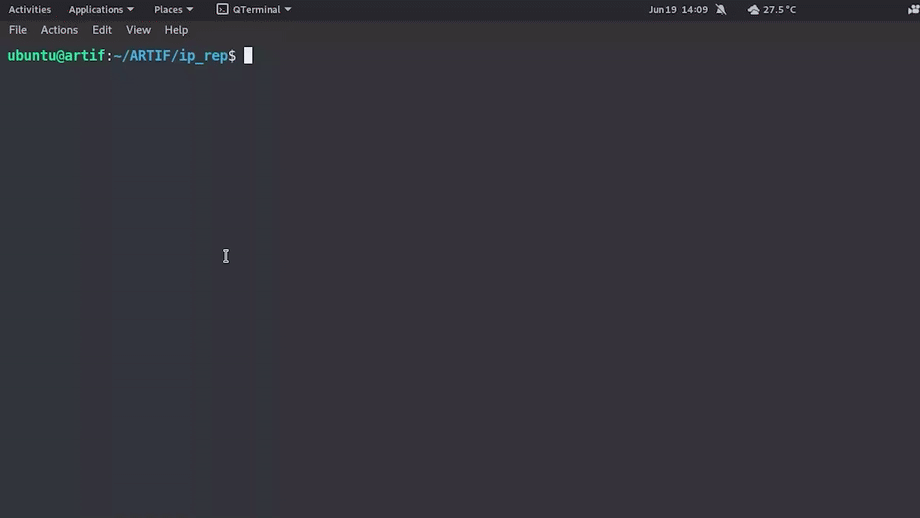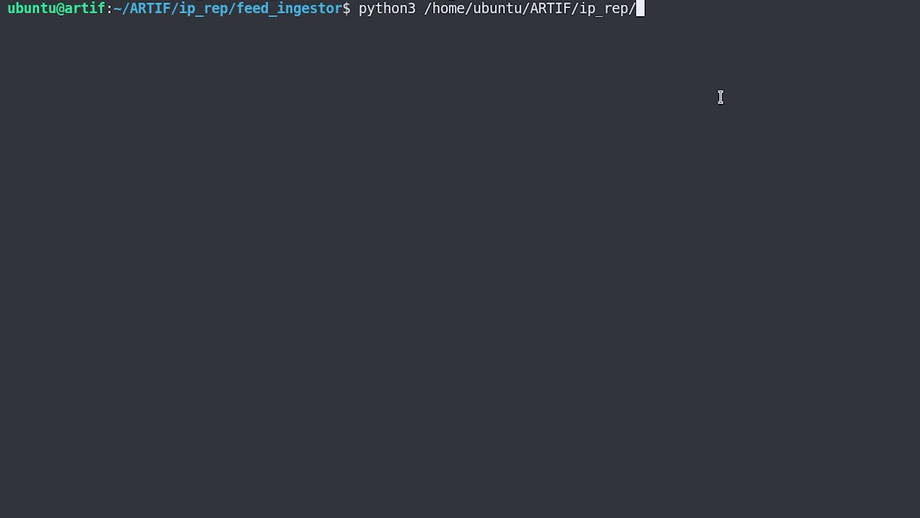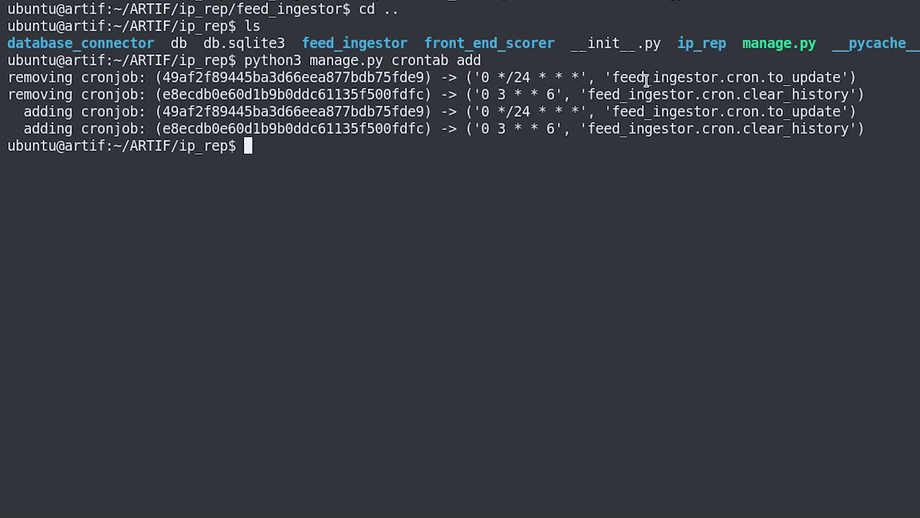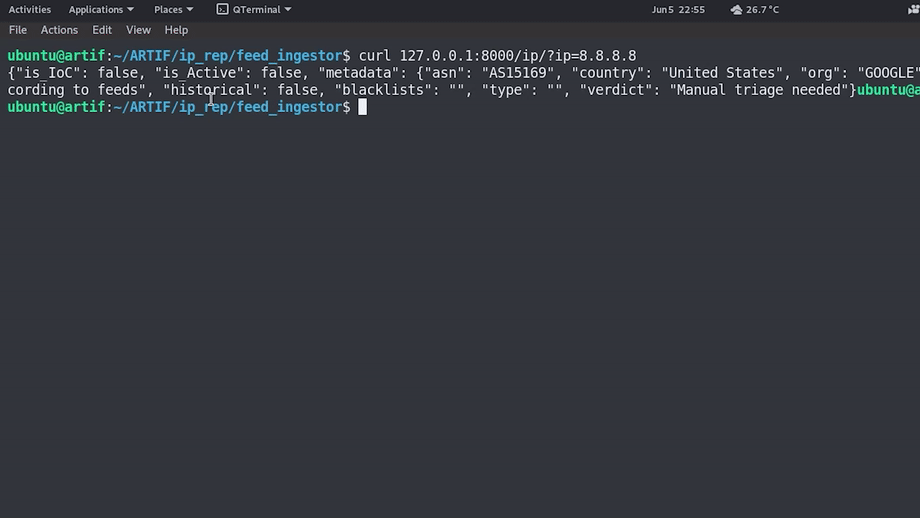
إطار عمل متقدم للاستخبارات الأمنية في الوقت الفعلي لتحديد التهديدات وحركة المرور الويب الضارة بناءً على سمعة عنوان IP والبيانات التاريخية.


ioc-managementreconnaissancethreat-feeds-aggregators+5
249منذ 4 سنوات
السابق1…789…22التالي







