
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit
 securityronin/memory-forensic
تجوّل في أي تفريغ ذاكرة. اكشف ما هو مخفي. تحليل جنائي لنواة لينكس وويندوز من ملف Rust ثنائي واحد ثابت — لا حاجة إلى بايثون.

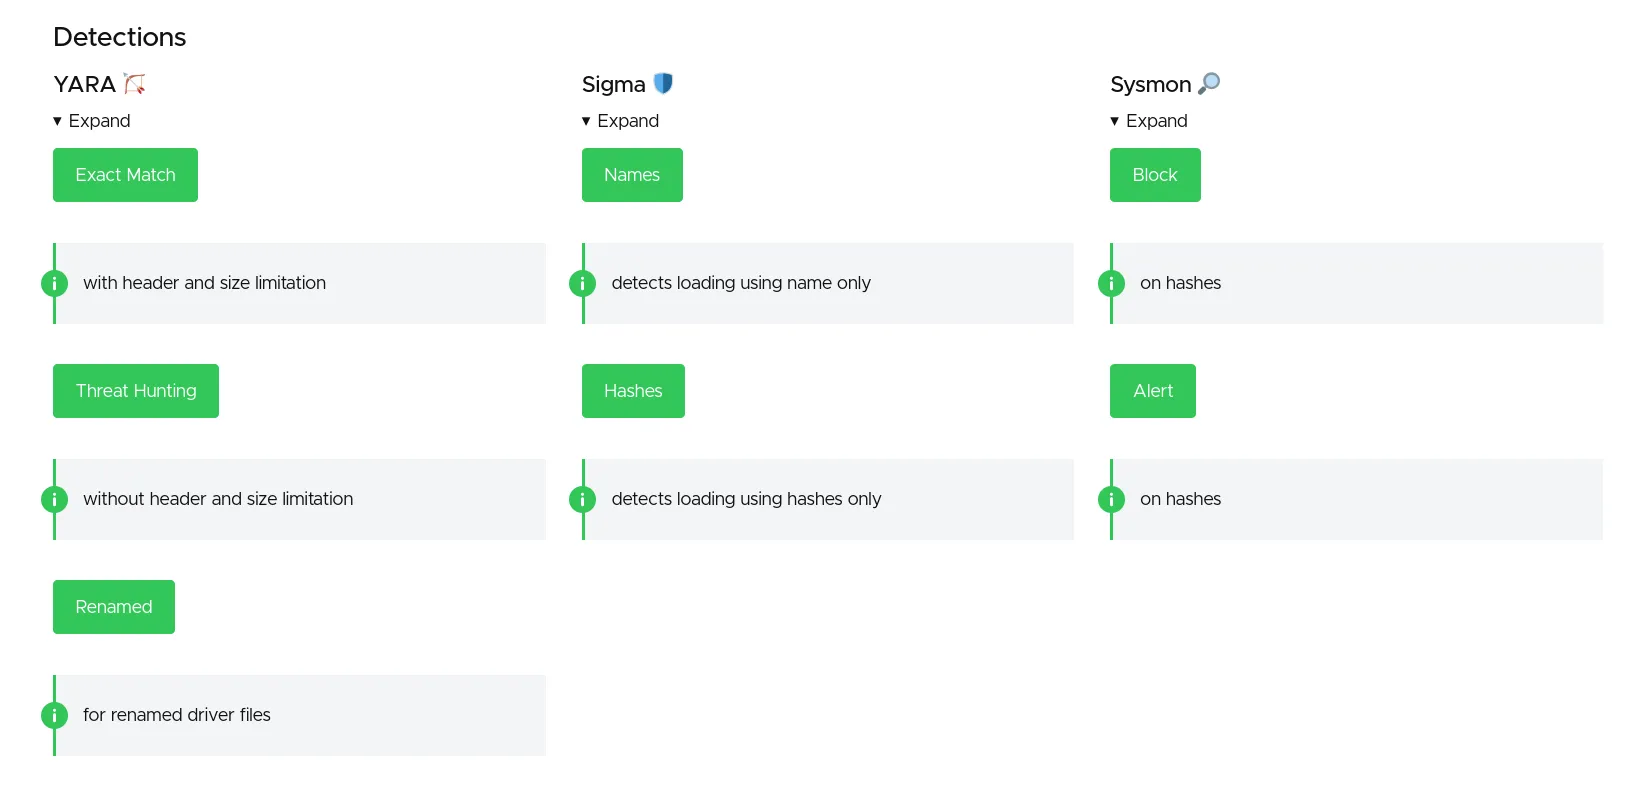 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 cloudflare/exim-cve-2019-10149-data
مجموعة بيانات منسقة لعناوين IP وASNs ولافتات SMTP الخاصة بـ Exim CVE-2019-10149، مع نصائح أمنية مرتبطة واستخبارات جهات التهديد لأغراض أبحاث الثغرات…

 wiz-sec-public/wiz-research-iocs
قاعدة بيانات عامة منسقة لمؤشرات الاختراق، تم تجميعها بواسطة Wiz Research لسير عمل كشف التهديدات، وصيد التهديدات، والاستجابة للحوادث.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) عبارة عن مجموعة أدوات IOC لـ Magento Open Source وAdobe Commerce. اكتشف المتاجر المخترقة، والبرمجيات الخبيثة المكتوبة…
 cyb3rxp/awesome-soc
قاعدة معرفية منسّقة لبناء وتشغيل وتطوير مركز عمليات أمني (SOC) (بما في ذلك CSIRT).
 r3nzsec/irflow-timeline
تحليل الجدول الزمني DFIR لنظام macOS — عارض يعتمد على SQLite لملفات CSV وTSV وXLSX وEVTX وPlaso و$MFT و$J مع AI Artifacts وAI Secret Hunt وفحص…
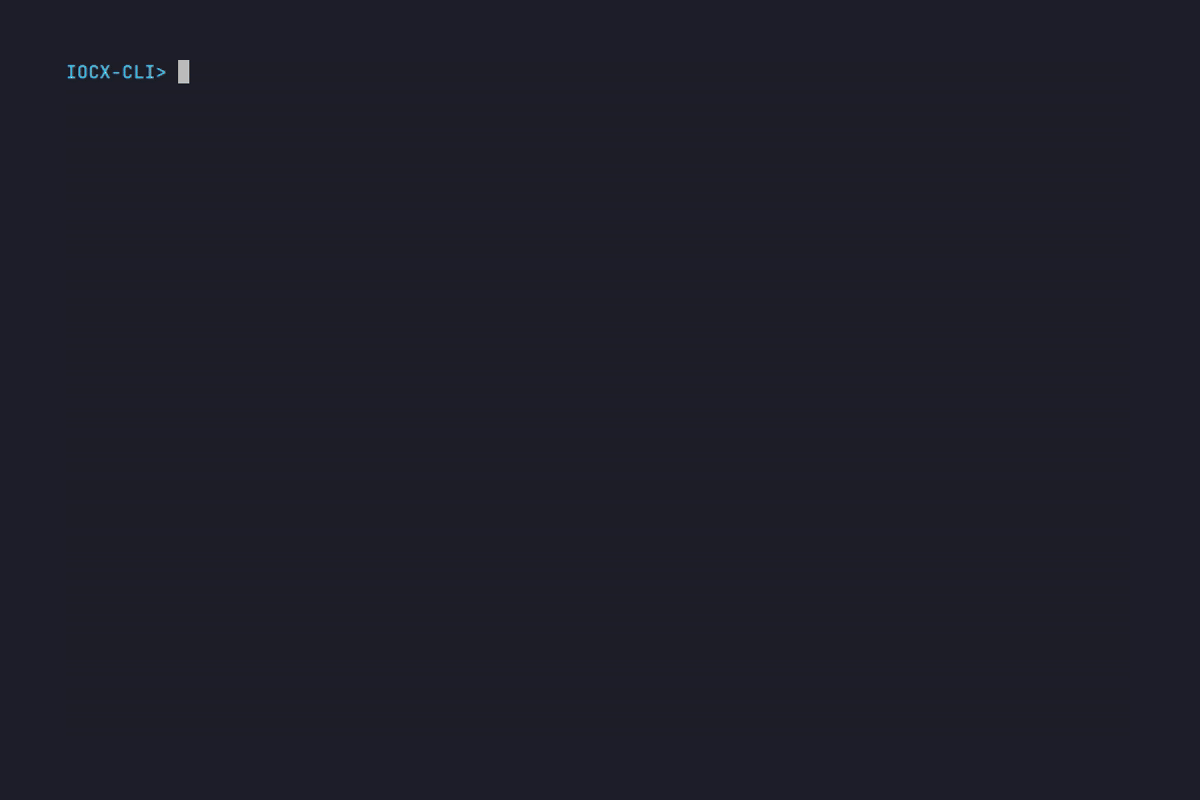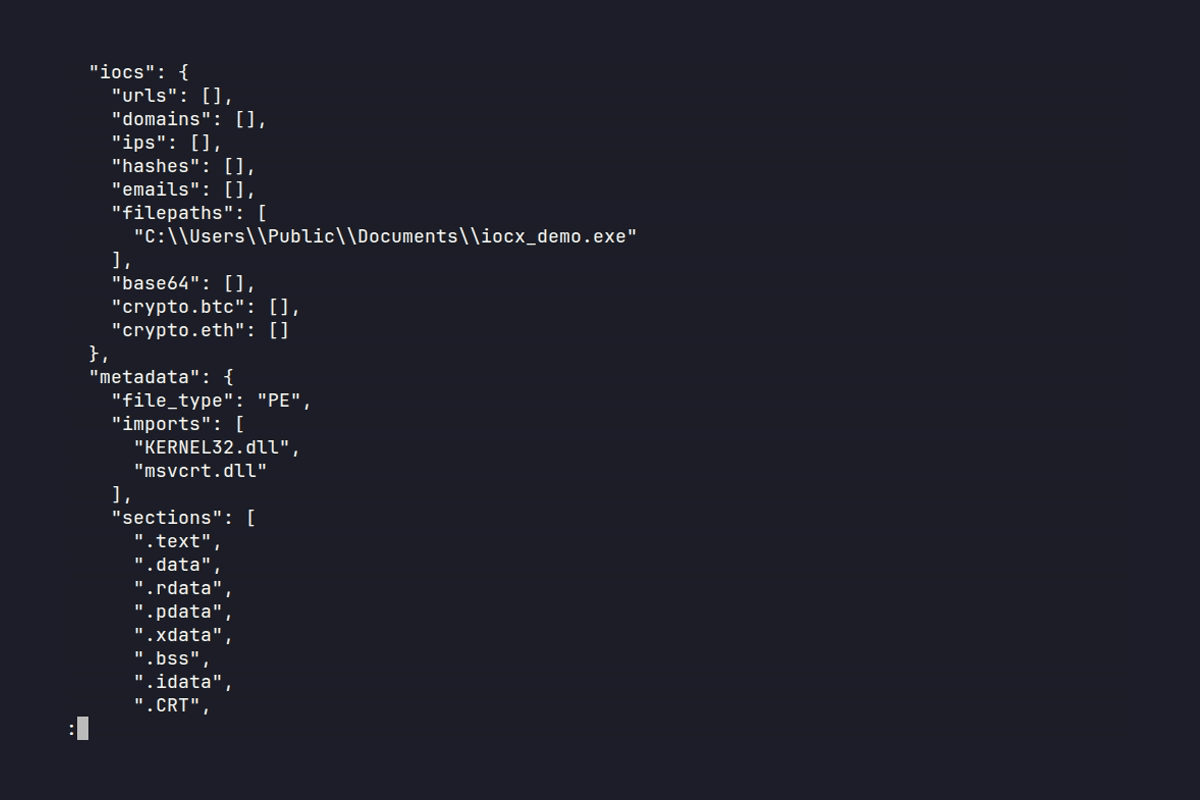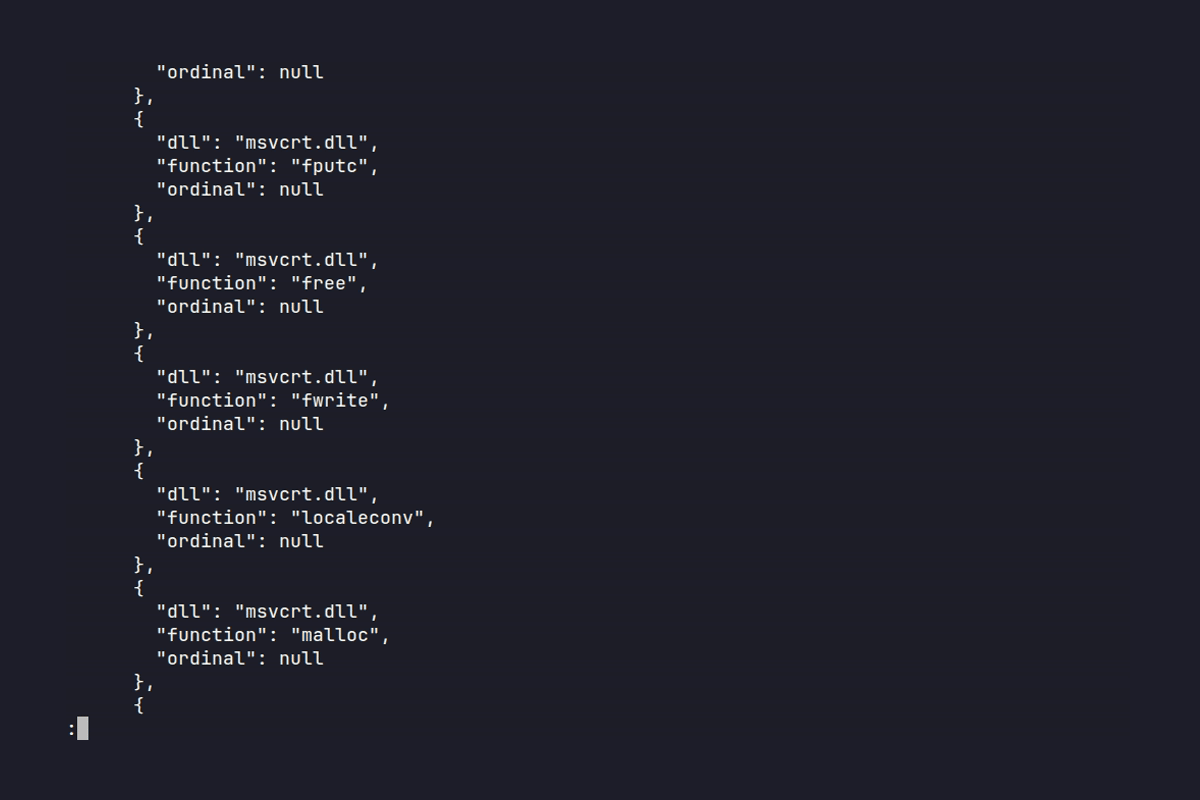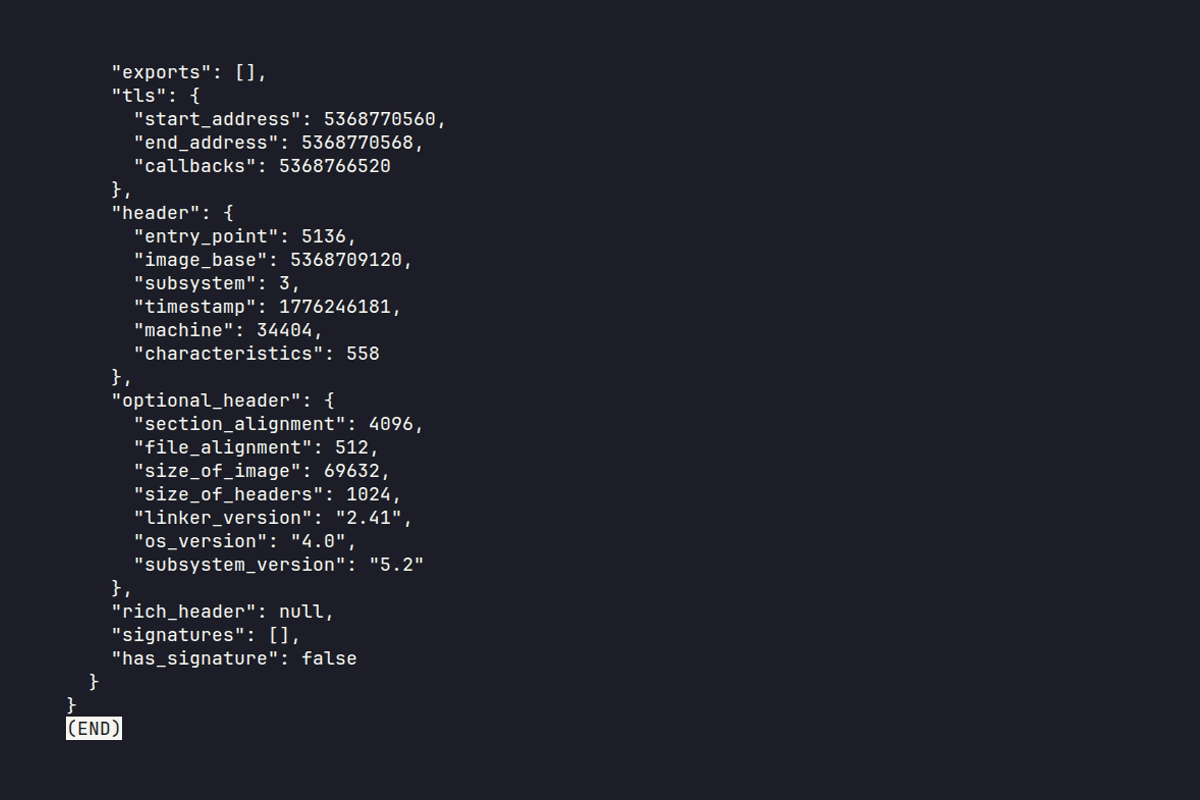 iocx-dev/iocx
محرك تحليل ثابت قابل للتوسيع وحتمي النتائج، يستخرج مؤشرات الاختراق (IOCs) عالية الدلالة من ملفات PE الثنائية والنصوص، صُمم لأتمتة مراكز العمليات…
 0xkirisame/spica
كاشف روتكيت لينكس يعتمد على eBPF باستخدام تحليل متعدد القنوات عبر الرؤى (sched_switch, NMI, /proc) لكشف DKOM والتلاعب بنقاط التتبع وإخفاء العمليات مع…
 archanchoudhury/confluence-cve-2022-26134
يتحدث هذا المستودع عن Zero-Day Exploitation of Atlassian Confluence، ووجهة نظره من الدفاع والتحليل من منظور SecOps أو Blue Team
 maxime288/fragnesia-cve-2026-46300
مستودع تعليمي يفصل CVE-2026-46300 (Fragnesia)، وهي ثغرة تصعيد امتيازات محلية في نواة لينكس. يوفر تحليلًا فنيًا والأنظمة المتأثرة ومؤشرات الكشف وخطوات…
 qeeqbox/analyzer
تحليل واستخراج وتصور الميزات والآثار ومؤشرات الاختراق (IoCs) للملفات وتفريغات الذاكرة (نظام ويندوز، لينكس، أندرويد، آيفون، بلاك بيري، الملفات…
 opensourcemalware/polinrider
ملف تقني حول هجوم سلسلة التوريد PolinRider المرتبط بكوريا الشمالية، يوثّق حقن حمولات جافاسكريبت مبهمة، التلاعب بسجل git، البنية التحتية للقيادة…
 byinarie/zirconium
أداة للبحث عن مؤشرات الاختراق (IOCs) المتعلقة بـ HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
تحليل كامل ثابت وفي الذاكرة لـ Overlord RAT: بنية وكيل Go، وC2 عبر HTTP/2 + WebSocket، وحقن DLL انعكاسي، وتسجيل ضغطات مفاتيح المتصفح، ومؤشرات…
 suominen/cve-2026-53266
متتبع من صفحة واحدة يسجّل أي توزيعات Linux أصدرت إصلاحات لثغرة CVE-2026-53266 في netfilter ebtables SNAT ARP-rewrite page-cache write.






