
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit
 jmussmann/cve-2023-4966-iocs
نص بايثون للبحث في سجلات Citrix NetScaler عن استغلال محتمل لـ CVE-2023-4966.
 honeynet/log4shell-data
البيانات التي نستلمها من أنظمة honeypots الخاصة بنا حول CVE-2021-44228.
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
مستودع منسّق لمؤشرات الاختراق (IOCs)، وعناوين IP لمصادر الهجمات، وقواعد كشف Snort/Suricata لهجمات Log4Shell (CVE-2021-44228).
 shadow0ps/cve-2023-20198-scanner
هذا ماسح بصمات لـ webshell مصمم لتحديد الغرسات على واجهة ويب Cisco IOS XE المتأثرة بـ CVE-2023-20198 و CVE-2023-20273
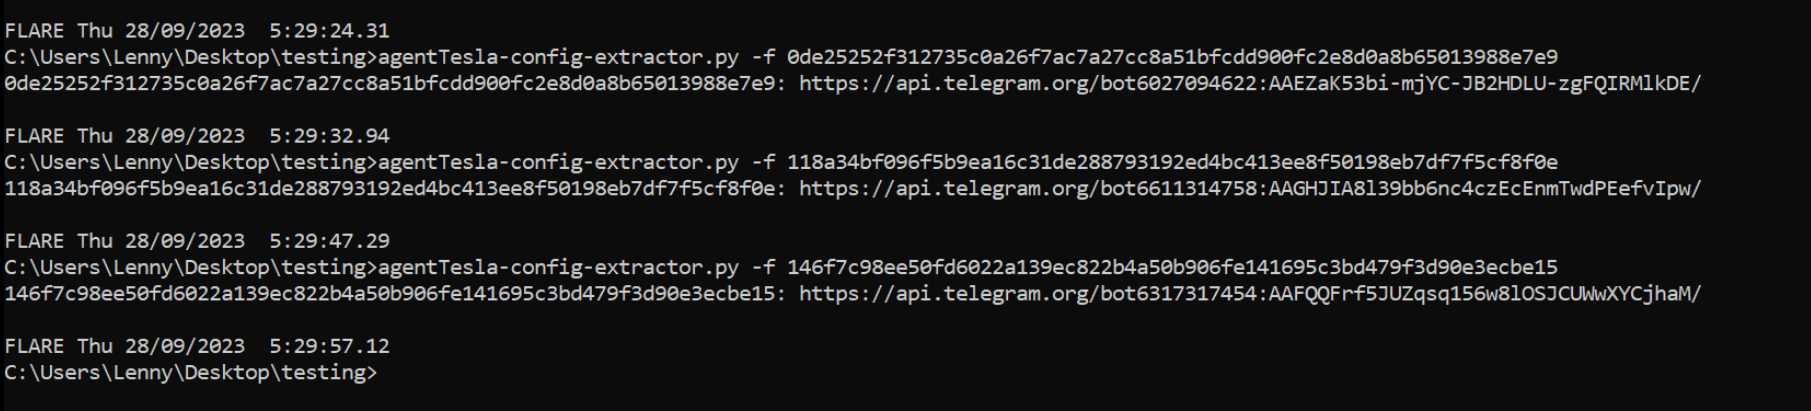 embee-research/agenttesla-config-extractor
مستخرج الإعدادات لـ AgentTesla - نسخة Discord/Telegram
 onsec-fr/cve-2019-19781-forensic
نص برمجي آلي للبحث الجنائي عن cve-2019-19781
 b401/clickstudio-compromised-certificate
مستودع يحتوي على الشهادة المخترقة التي شوهدت في هجمات CVE-2022-30190 (Follina) الأخيرة.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
قواعد كشف وتوقيعات YARA/KQL لـ CVE-2025-60787، وهي RCE غير مصادق عليها في motionEye عبر حقن الإعدادات، مع مراقبة تنفيذ العمليات وإنشاء الملفات.
 mrezqi/cve-2021-1675_carbonblack_huntingquery
استعلامات بحث CarbonBlack لاكتشاف استغلال PrintNightmare (CVE-2021-1675) عبر أحداث الملفات وتحميل الوحدات والعمليات، استنادًا إلى قواعد Sigma.
 techwithorgito/cve-2025-55182-researching-process
مستودع أبحاث دفاعي لـ CVE-2025-55182 (ثغرة RCE قبل المصادقة في React Server Components/Next.js). يتضمن تحليلًا فنيًا، وقواعد كشف (Suricata, Sigma,…
 fhightower/ioc-finder
حزمة بسيطة وفعّالة وقابلة للتعديل لتحليل المؤشرات (مؤشرات الاختراق (IOCs)، بيانات الشبكة، وغيرها من المعلومات المتعلقة بالأمان) من النصوص. تستخدم…
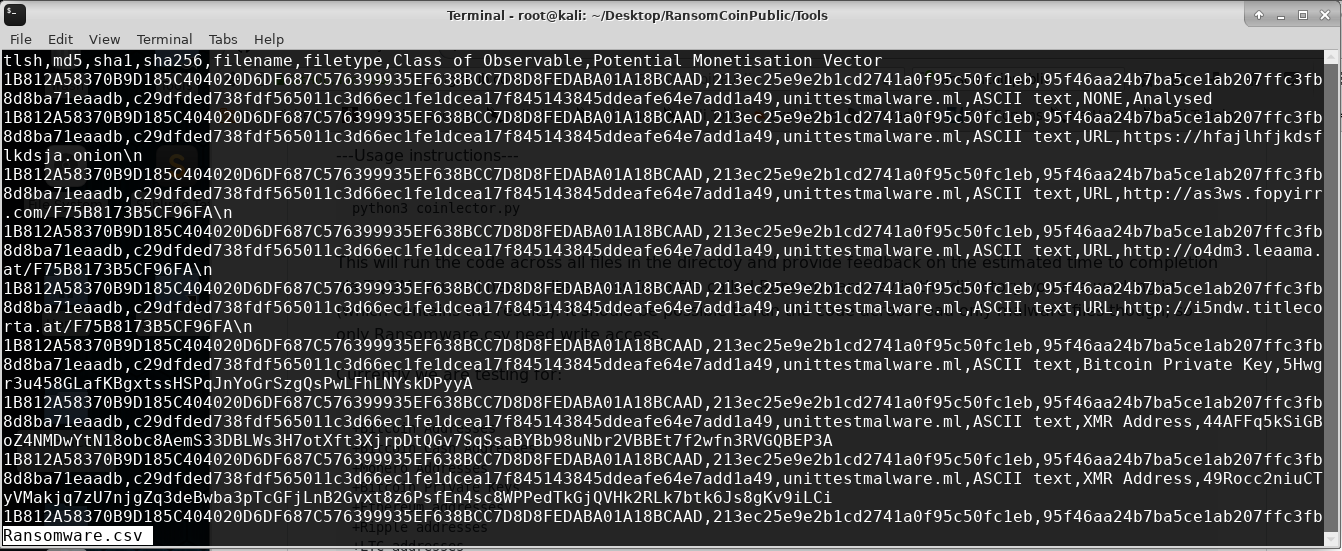 concinnity-risks/ransomcoinpublic
أداة DFIR لاستخراج عناوين العملات المشفرة ومؤشرات أخرى للاختراق من الملفات الثنائية.
 fireeye/cve-2021-44228
قواعد OpenIOC لتسهيل البحث عن مؤشرات الاختراق
 navytitanium/eitest-tools-scripts-iocs
مجموعة أدوات موجز مؤشرات الاختراق (IOC) وتحليله لحملات EITest، تتضمن فك تشفير بيانات C2، وفك ترميز حمولات الضحايا، ومعالجة سجلات Sinkhole لذكاء…
 sgnls/exchange-0days-202103
تحديد IoC لاستغلال الثغرات CVE-2021-26855، CVE-2021-26857، CVE-2021-26858 و CVE-2021-27065.
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 horrister/moveit-transfer-cve-2023-34362
مستودع أبحاث ثغرات مُنظّم يحتوي على تقارير مفصّلة، ونصوص إثبات المفهوم (PoC)، وأدوات كشف مؤشرات الاختراق (IOC) للحوادث الأمنية الواقعية مثل…
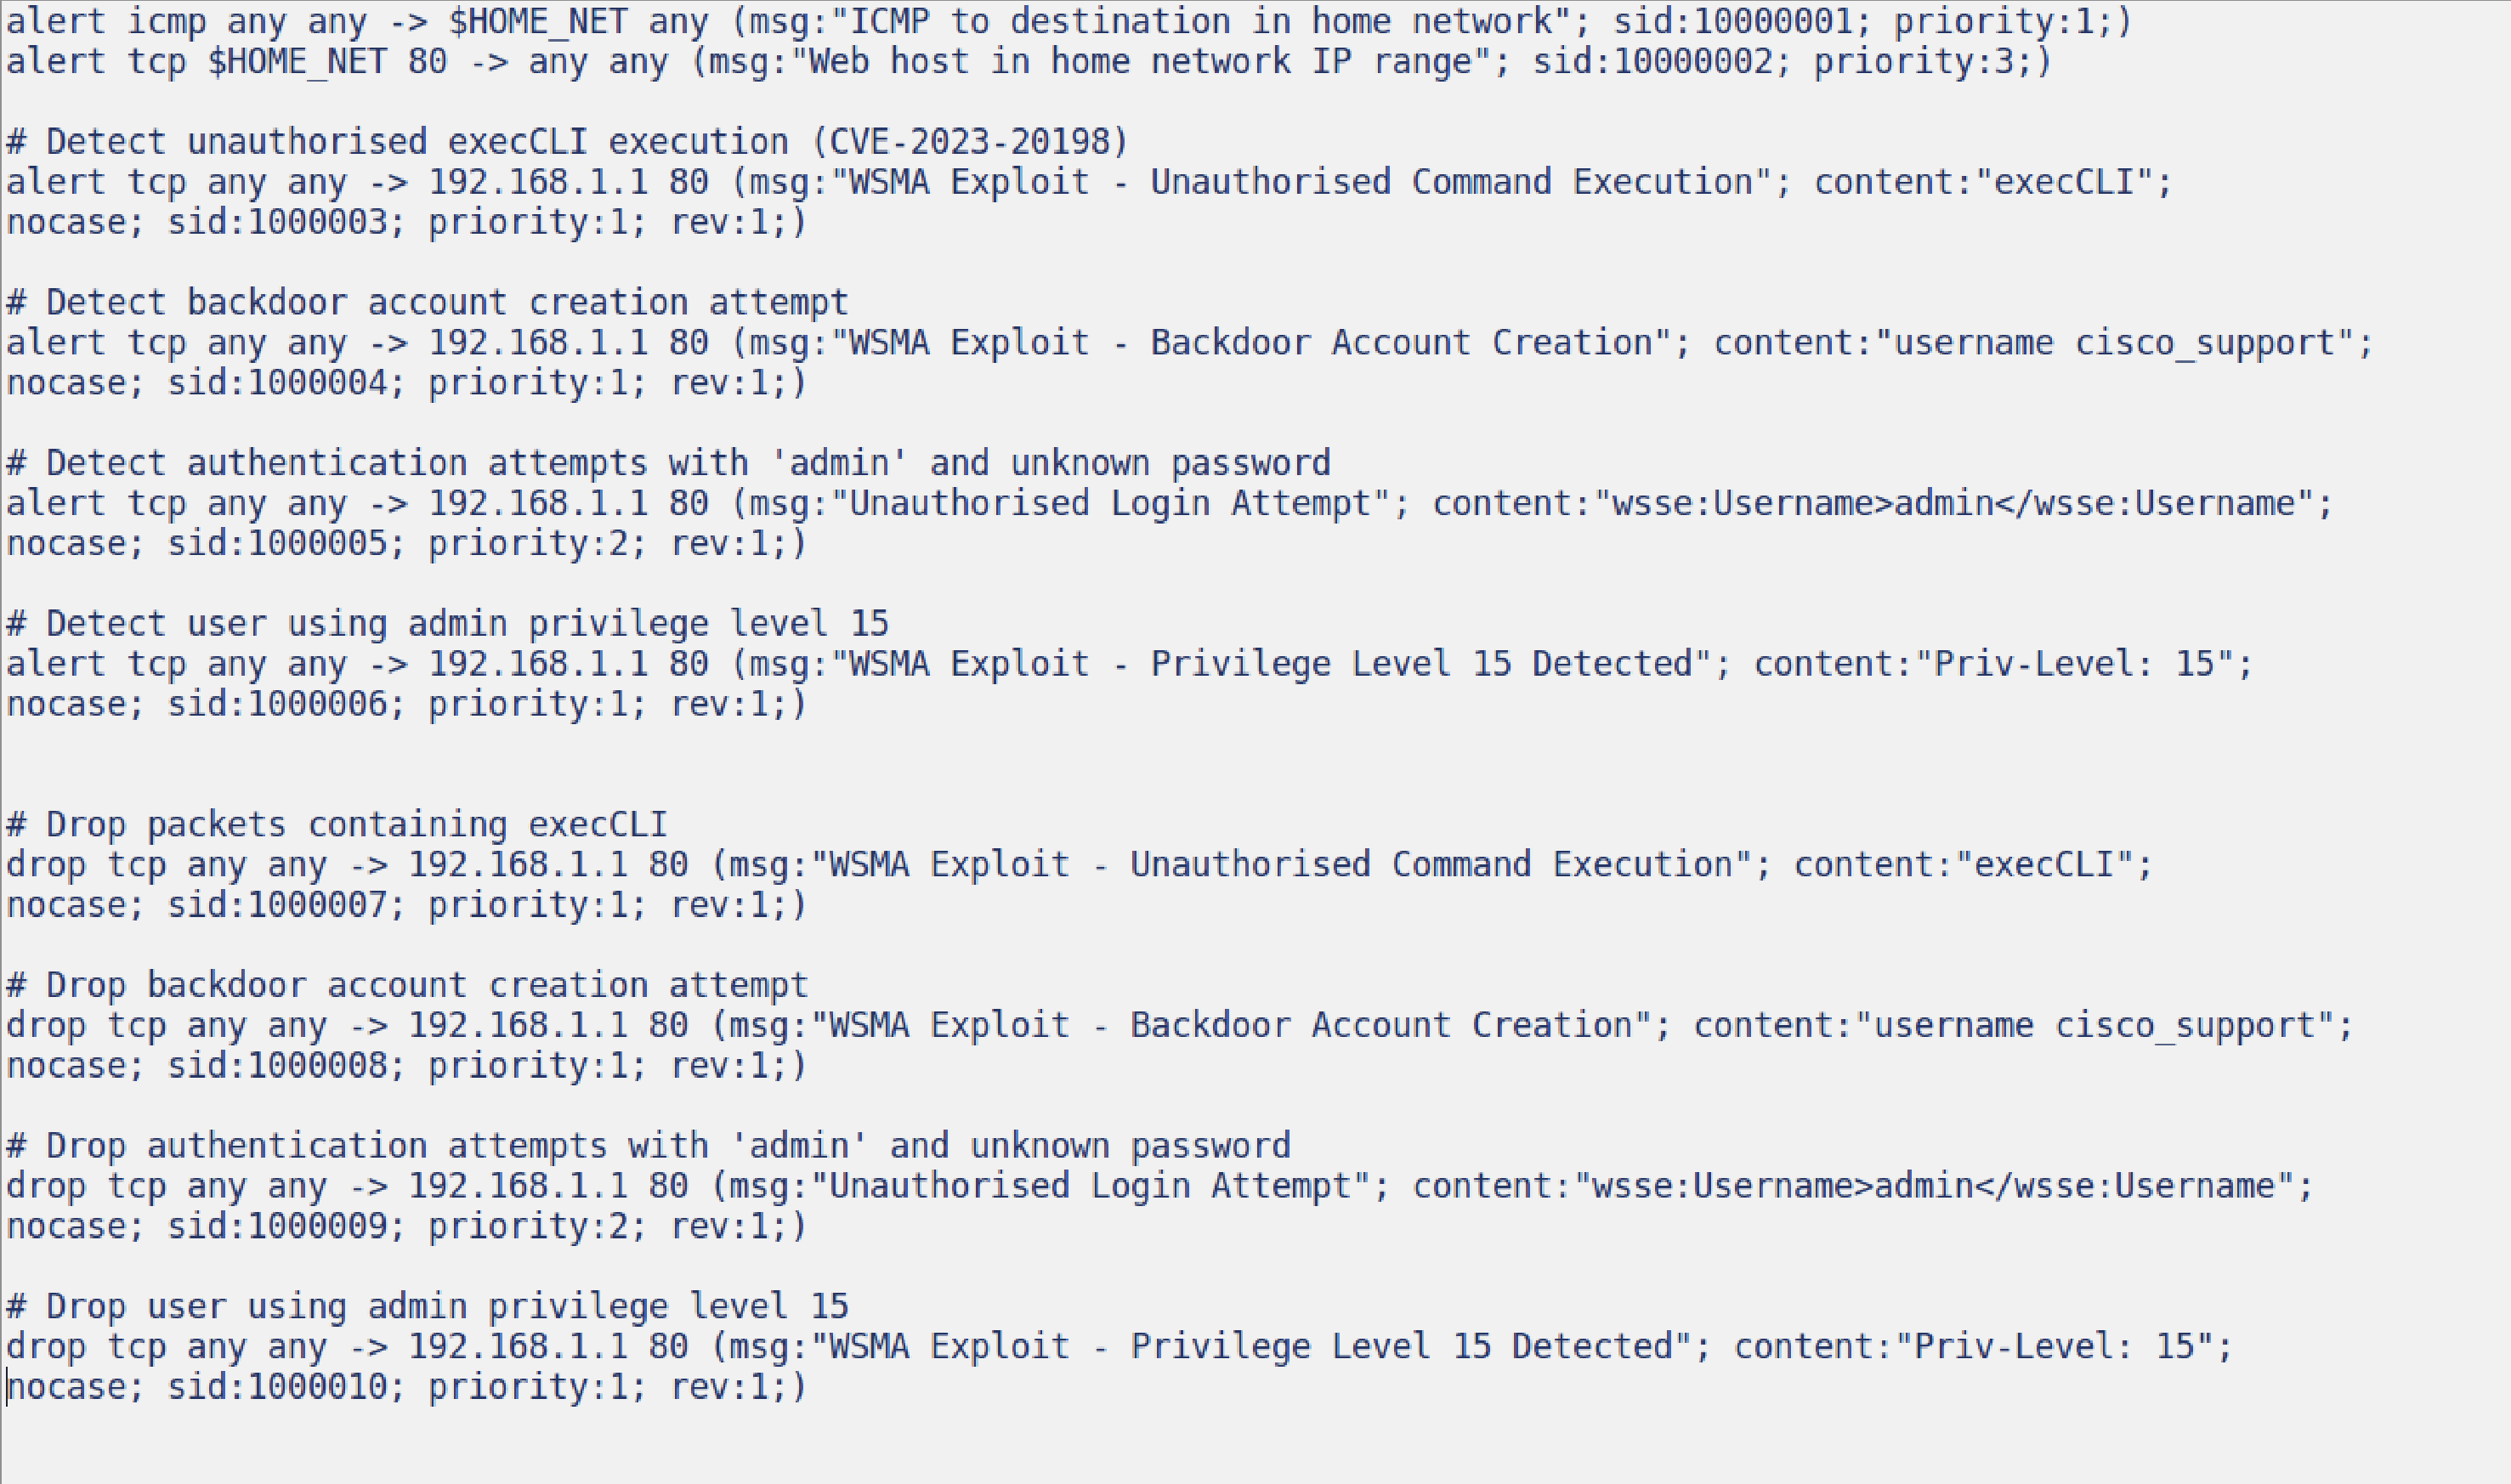 dominic471/qub-network-security-cve-2023-20198
تحليل واكتشاف وتخفيف استغلال CVE-2023-20198 في Cisco IOS XE – QUB CSC3064 تقييم أمان الشبكات








