#1

 owasp/d4n155
OWASP D4N155 - قائمة كلمات ذكية وديناميكية باستخدام OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome وMicrosoft Edge وOpera - ثغرة أبلغ عنها Maciej Pulikowski - تسرب متغيرات بيئة النظام - CVE-2022-0337
 dark-warlord14/jsscanner
يمكنك قراءة المقال حول هذا السكربت هنا
 capture0x/lfi-space
ماسح ضوئي آلي لثغرات تضمين الملفات المحلية (LFI) مع بحث Google Dork وأوضاع مسح URL مستهدفة لاختبار أمان تطبيقات الويب.

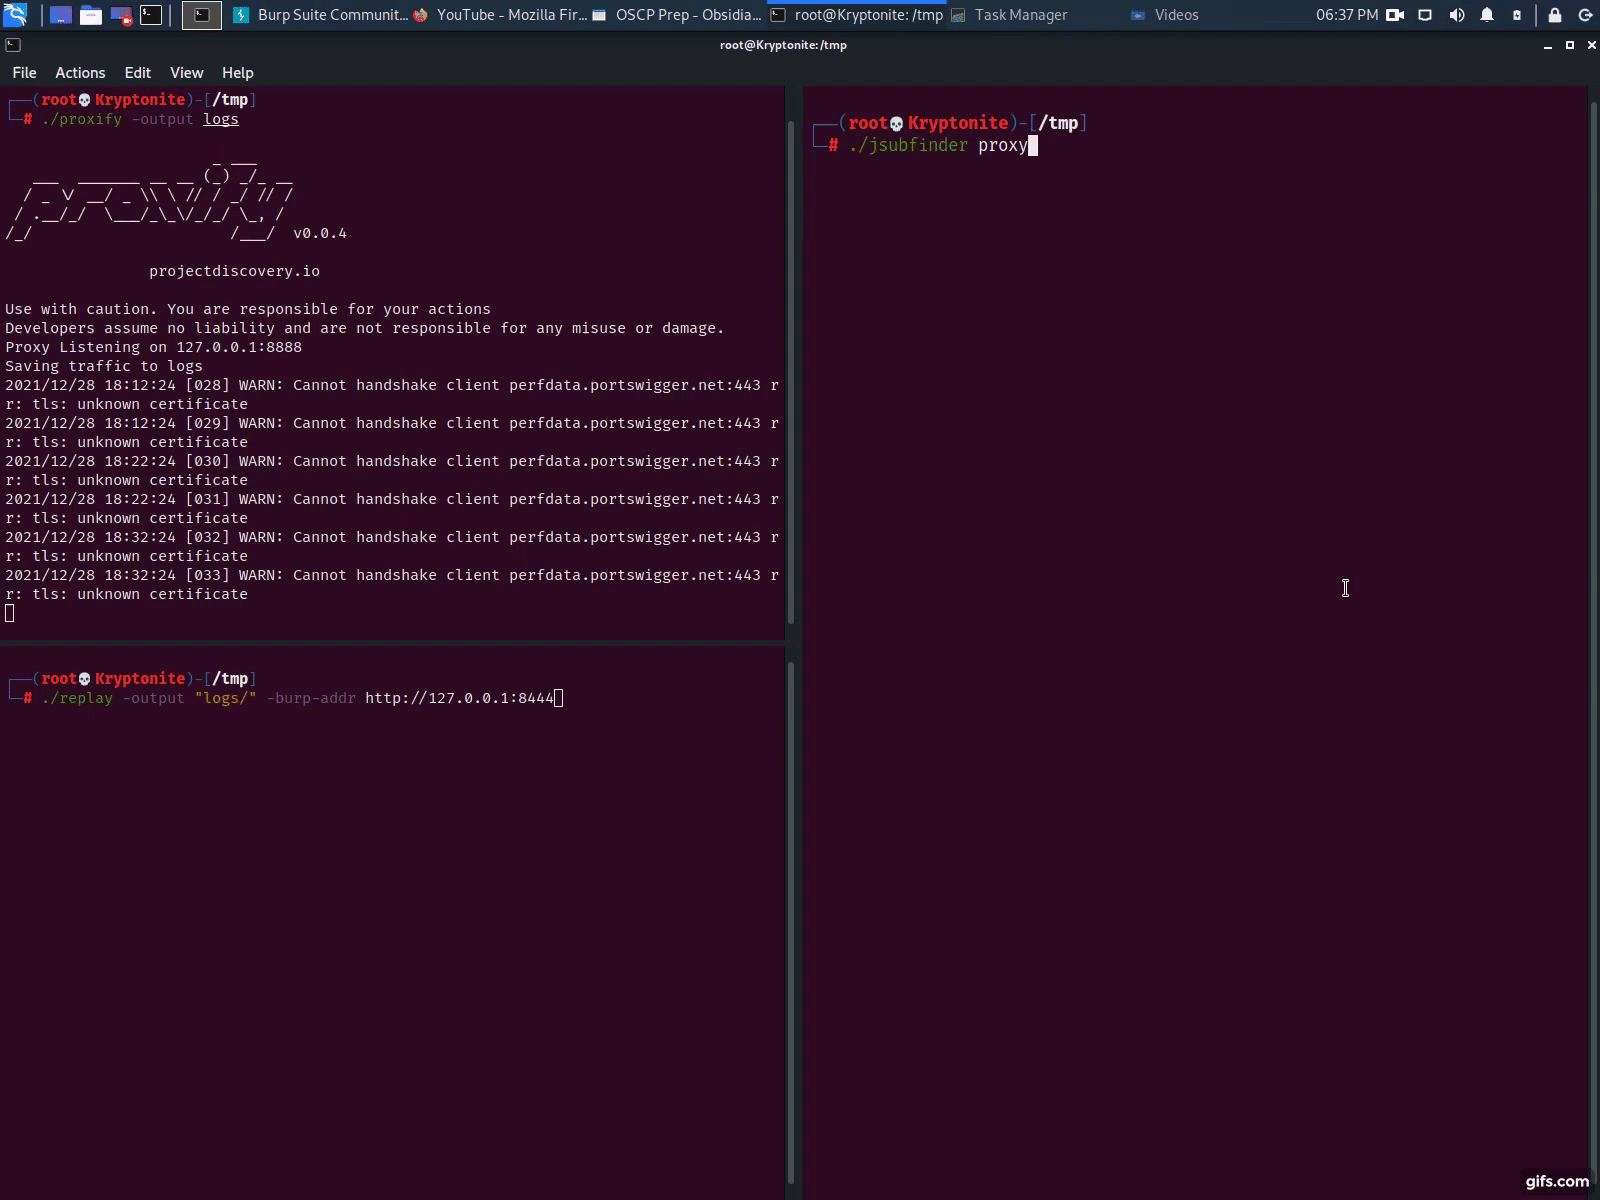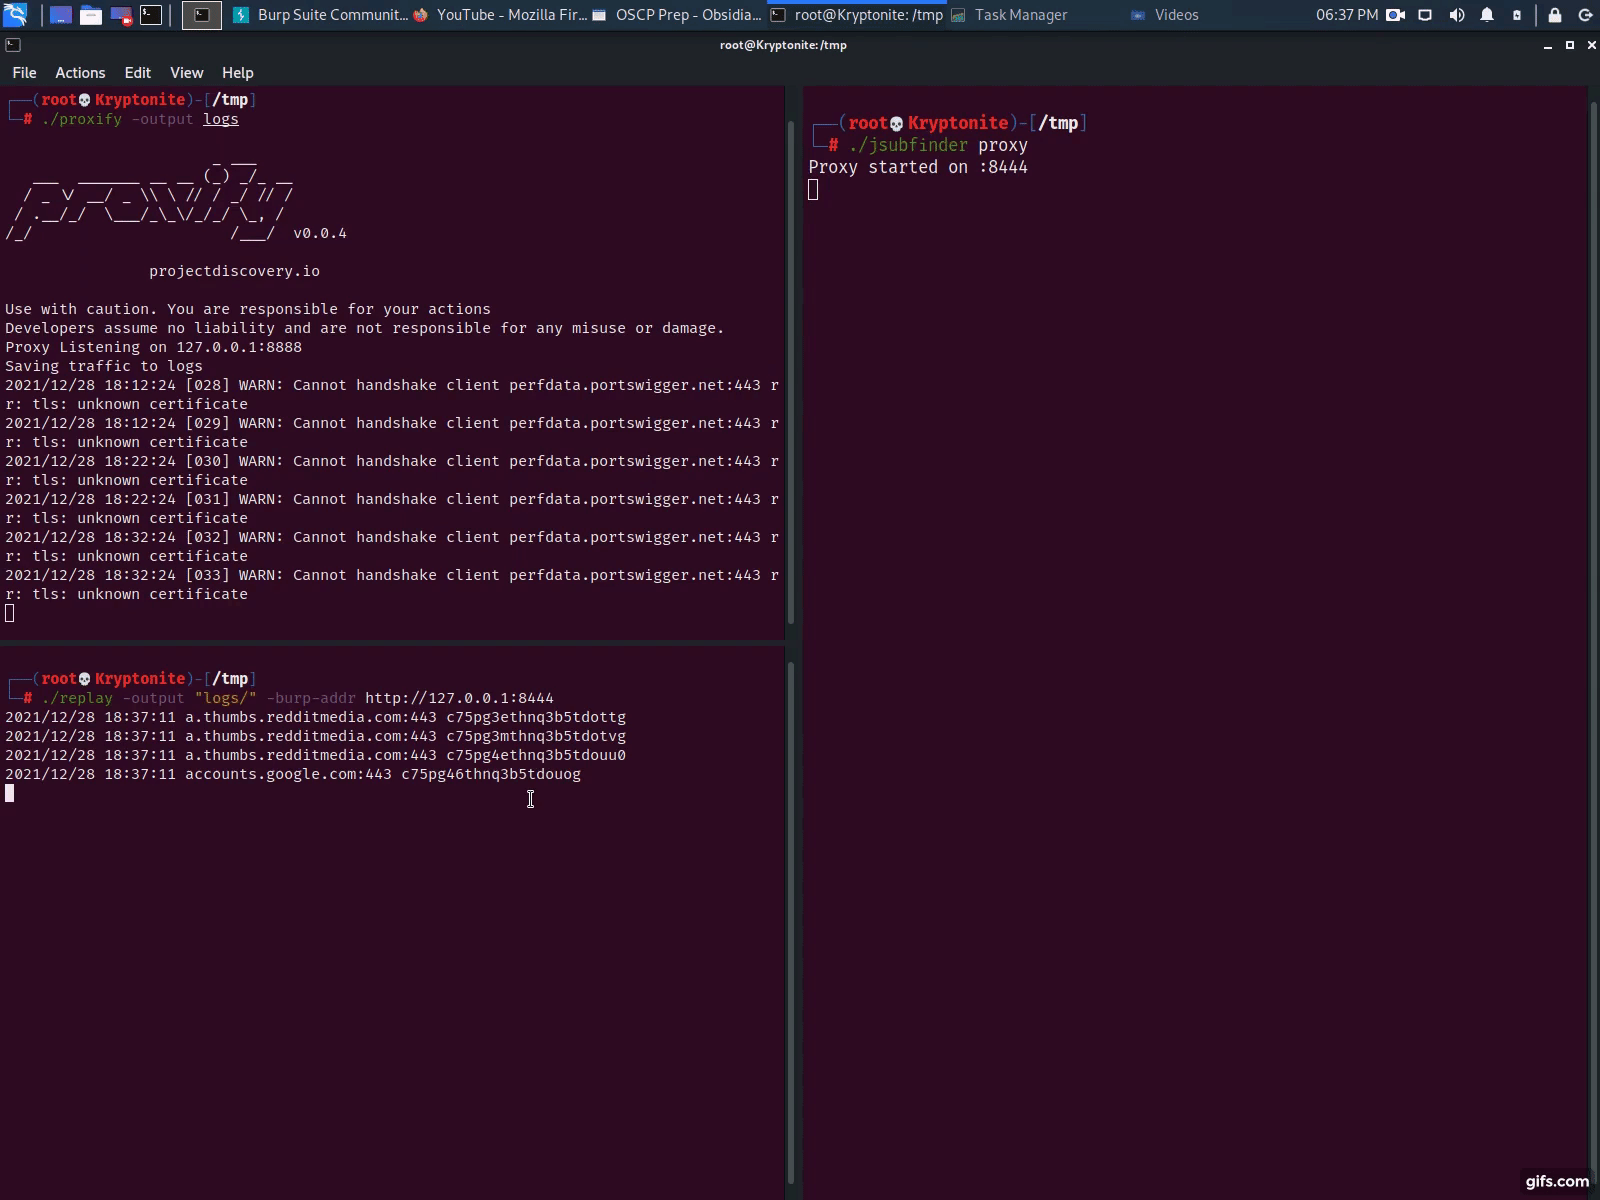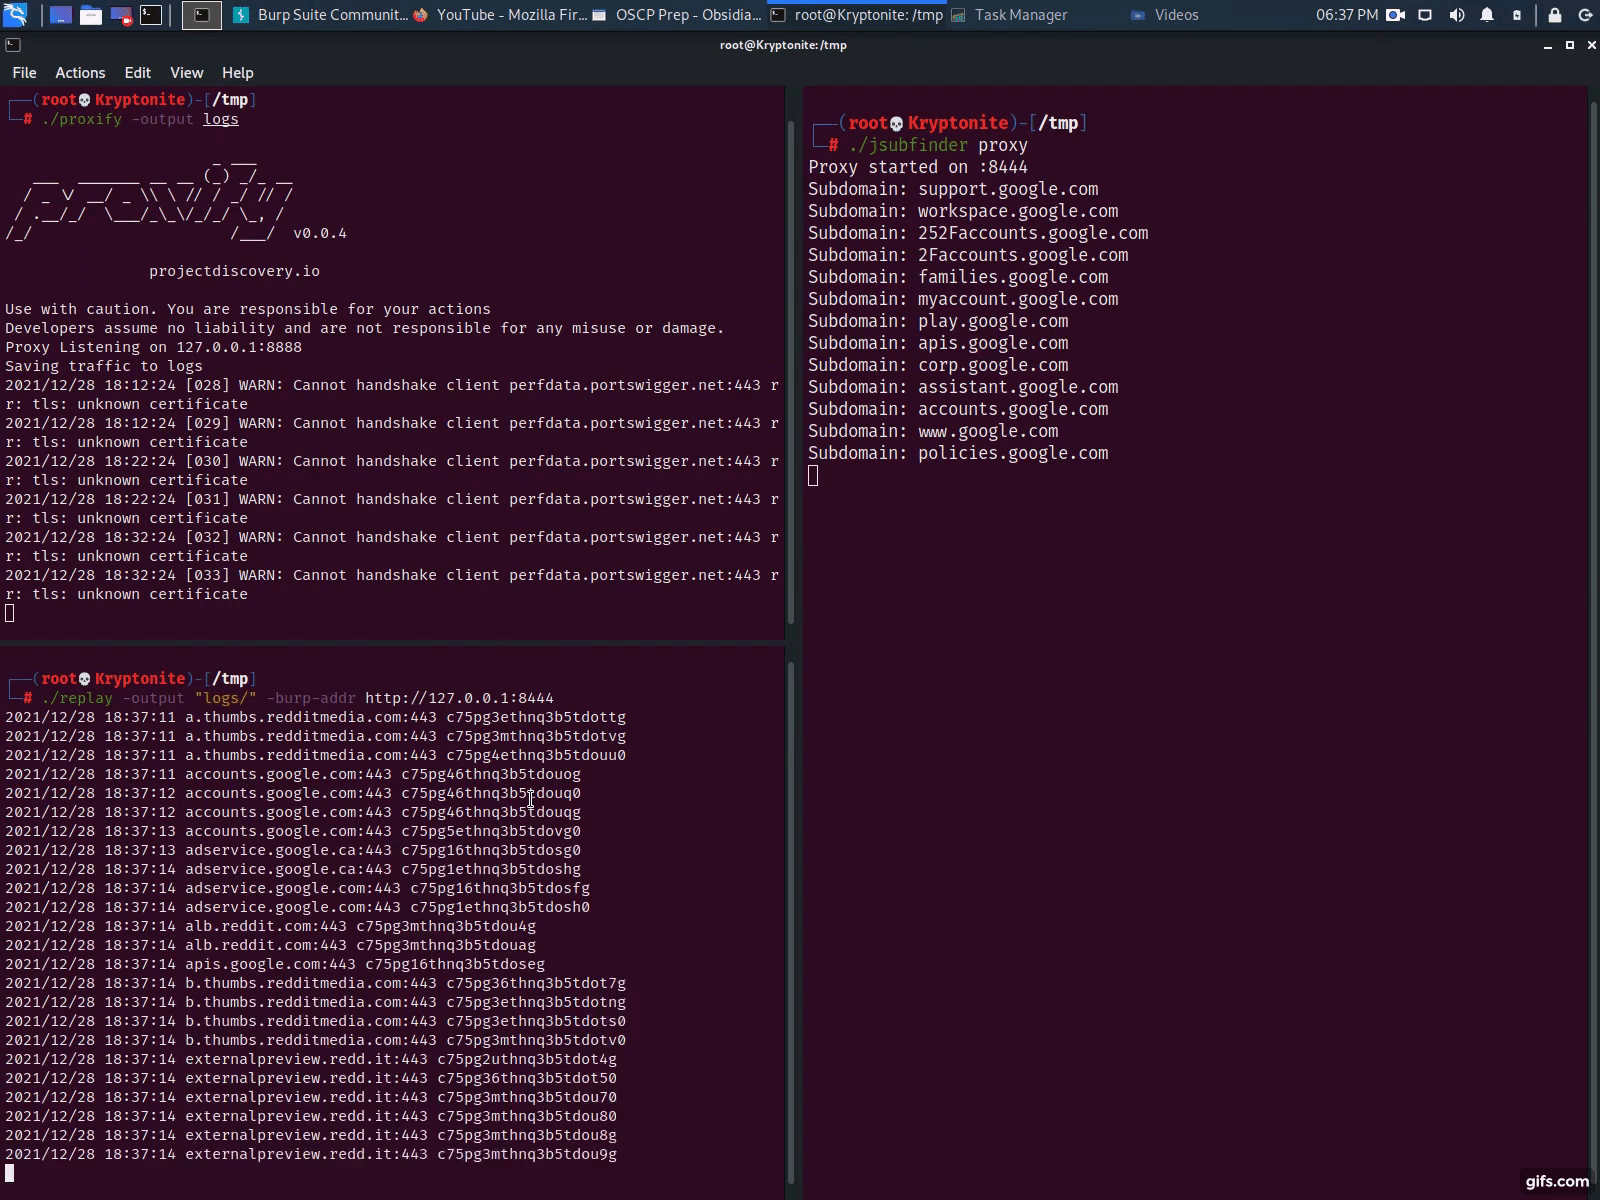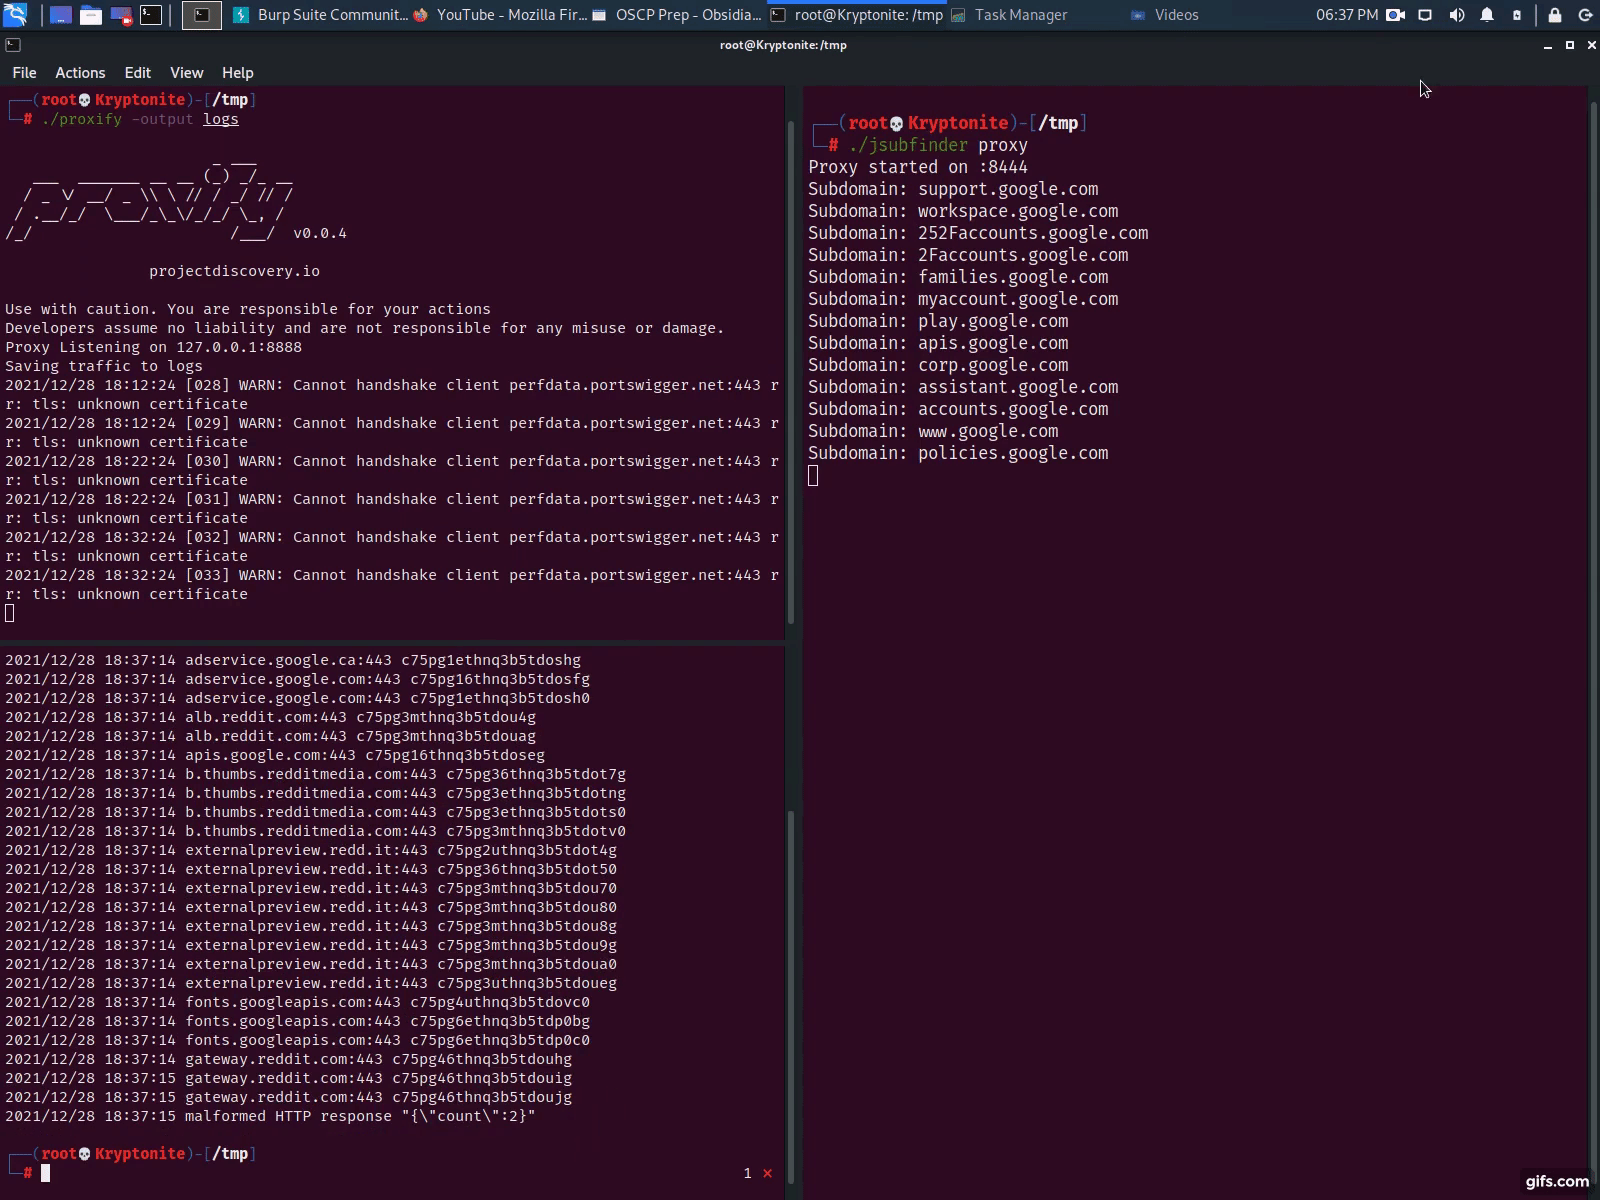 threatunknown/jsubfinder
أداة مبنية على Go لمسح صفحات الويب وملفات JavaScript لاكتشاف النطاقات الفرعية المخفية والأسرار، مع إمكانية الزحف الاختياري وتحليل الوكيل في الوقت…
 aydinnyunus/exiflooter
يستخرج بيانات الموقع الجغرافي والبيانات الوصفية EXIF من روابط الصور والمجلدات، مع التكامل مع OpenStreetMap لرسم إحداثيات GPS.
 researchanddestroy/dorxng
الجيل التالي من DorX. بني بواسطة Dorks، من أجل Dorks. 🤓
 hakluke/haklistgen
يحول أي نص مهمل إلى قائمة كلمات قابلة للاستخدام في التخمين بالقوة الغاشمة.
 hatbashbr/shodanhat
البحث عن معلومات المضيفين باستخدام Shodan
 opencybersecurityalliance/kestrel-lang
لغة صيد التهديدات Kestrel: بناء سير عمل صيد قابلة لإعادة الاستخدام والتركيب والمشاركة عبر مصادر بيانات واستخبارات تهديدات مختلفة.
 0xdsm/pinkerton
🕵️ مشروع بايثون للزحف إلى ملفات جافاسكريبت والبحث عن الأسرار مثل مفاتيح API، ورموز التفويض، وبيانات الاعتماد المضمنة، إلخ.
 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
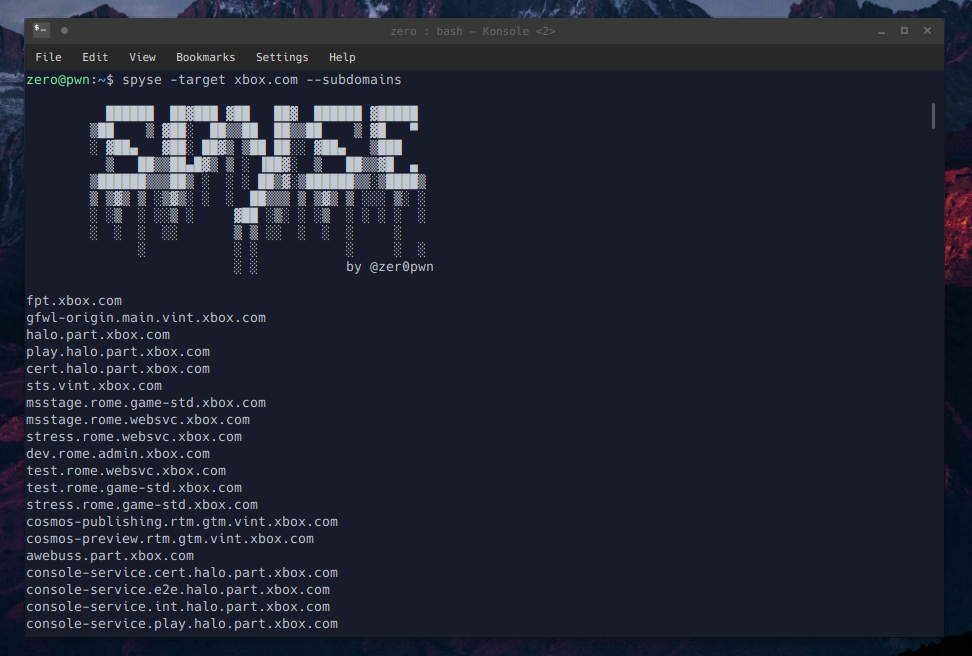 zeropwn/spyse.py
غلاف واجهة برمجة تطبيقات بايثون وعميل سطر أوامر للأدوات المستضافة على spyse.com.
 redeye-framework/redeye
منصة تعاونية لإدارة بيانات اختبار الاختراق لتنظيم الخوادم والمستخدمين والثغرات وناقلات الهجوم والملفات مع وصول عبر API وتصور بياني.
 p0dalirius/extractbitlockerkeys
نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق.
 zxsecurity/steamer
للاستيراد والبحث وإدارة بيانات خروقات كلمات المرور العامة