
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

الاستجابة للحوادث

كتب تشغيل الاستجابة للحوادث والفرز وإدارة الحالات وجمع الأدلة وأدوات إدارة الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 2 أيام
osquery preview#2

osquery

GitHubosquery/osquery
23.4kمنذ 13س 2د
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5kمنذ يوم واحد
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 14 أيام
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5kمنذ 8 أيام
fleet preview#6

fleet

GitHubfleetdm/fleet
6.9kمنذ 9س 57د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 7 أيام
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2kمنذ 19س 52د
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
mvt preview#10

mvt

GitHubmvt-project/mvt
15.1kمنذ 2 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1366 نتائج
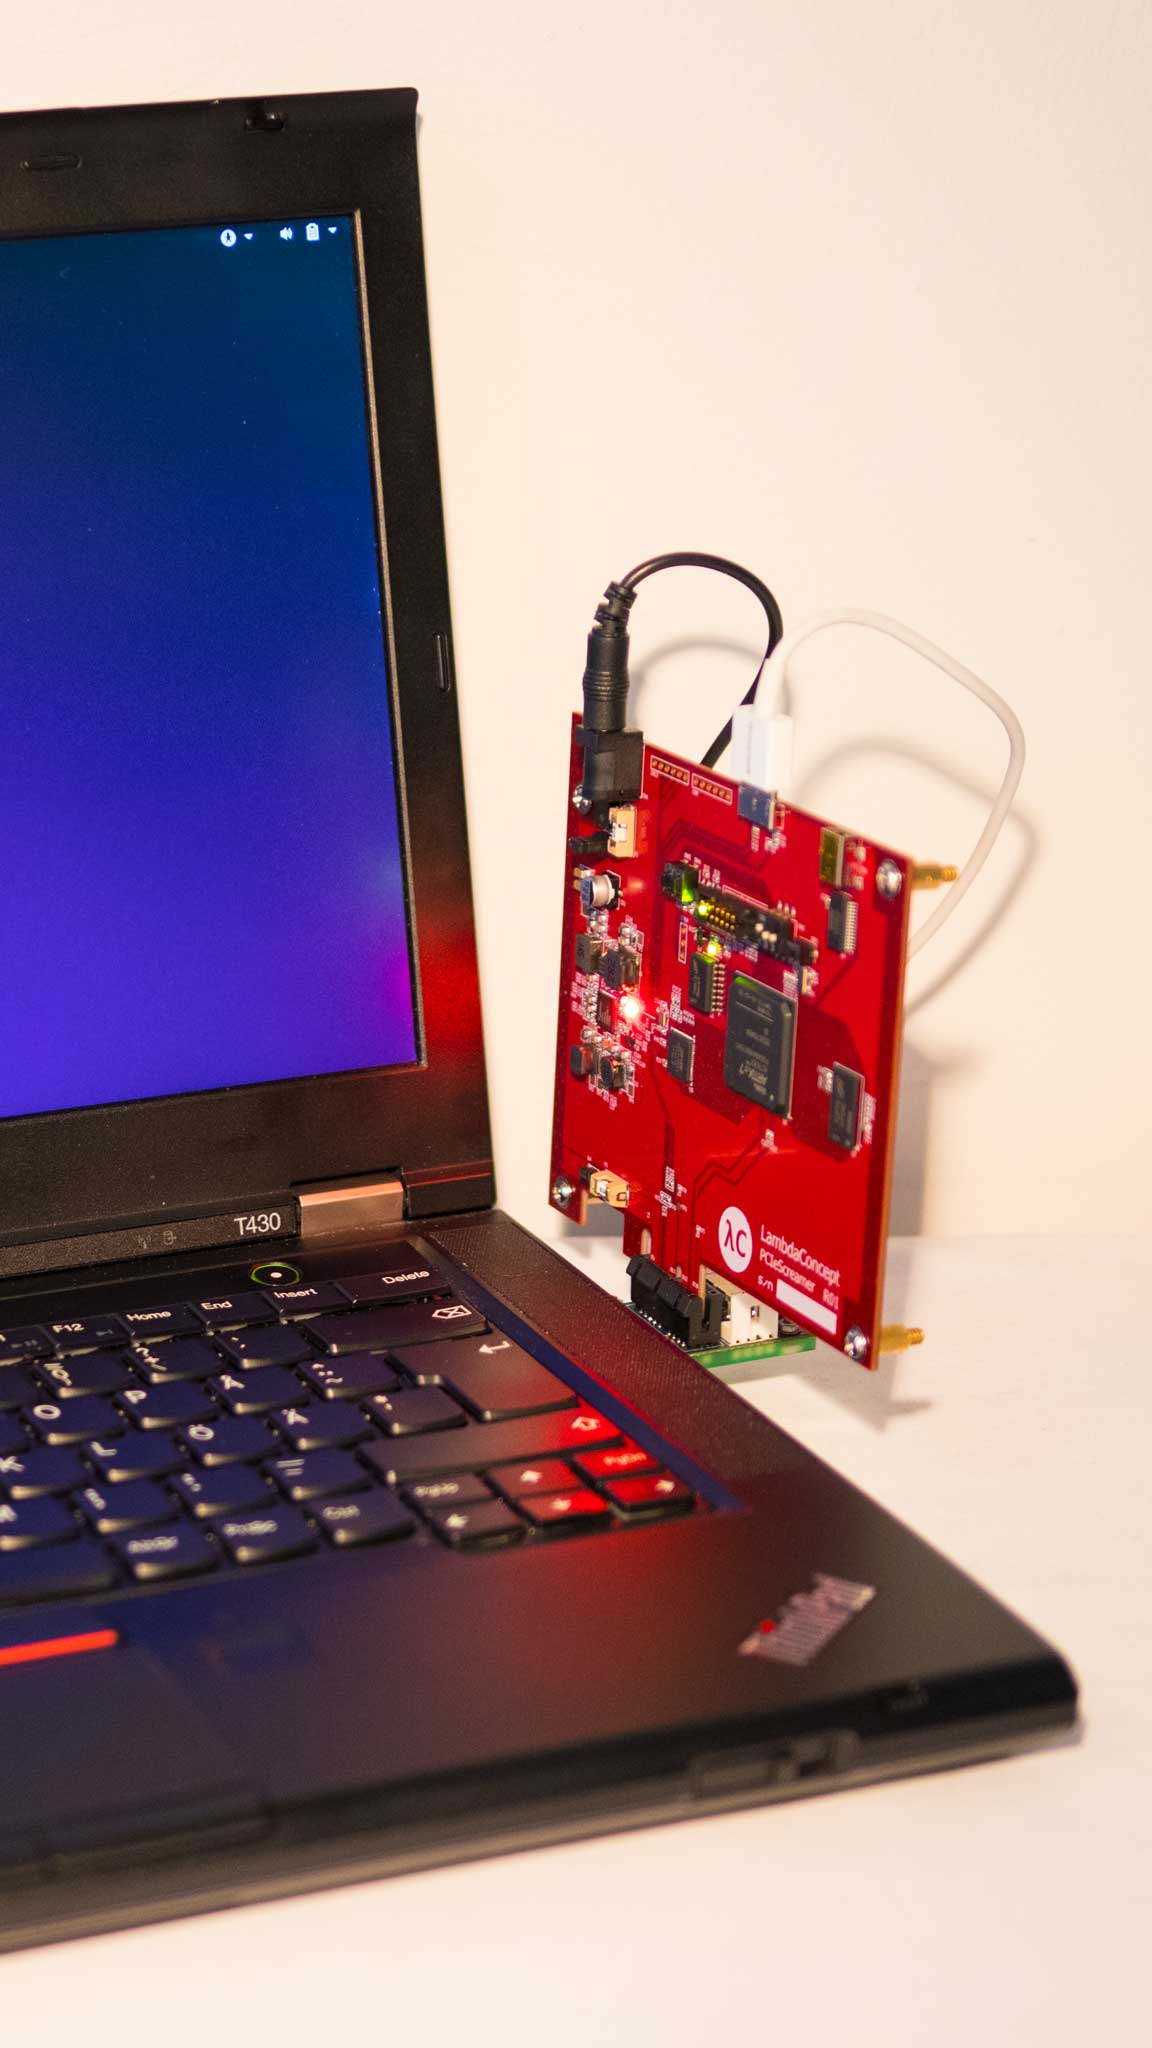
fastnetmon preview

fastnetmon

GitHubpavel-odintsov/fastnetmon

مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN

packet-sniffing-analysisnetwork-mappingnetwork-security+5
3.7kمنذ 28 أيام
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

مكتبة تحقيق جنائي رقمي ومجموعة أدوات لسطر الأوامر لتحليل صور الأقراص وأنظمة الملفات، واستعادة البيانات المحذوفة، وإنشاء خطوط زمنية، والتحقق من الأدلة…

disk-forensicshash-analysisforensics+3
3.2kمنذ 18س 19د
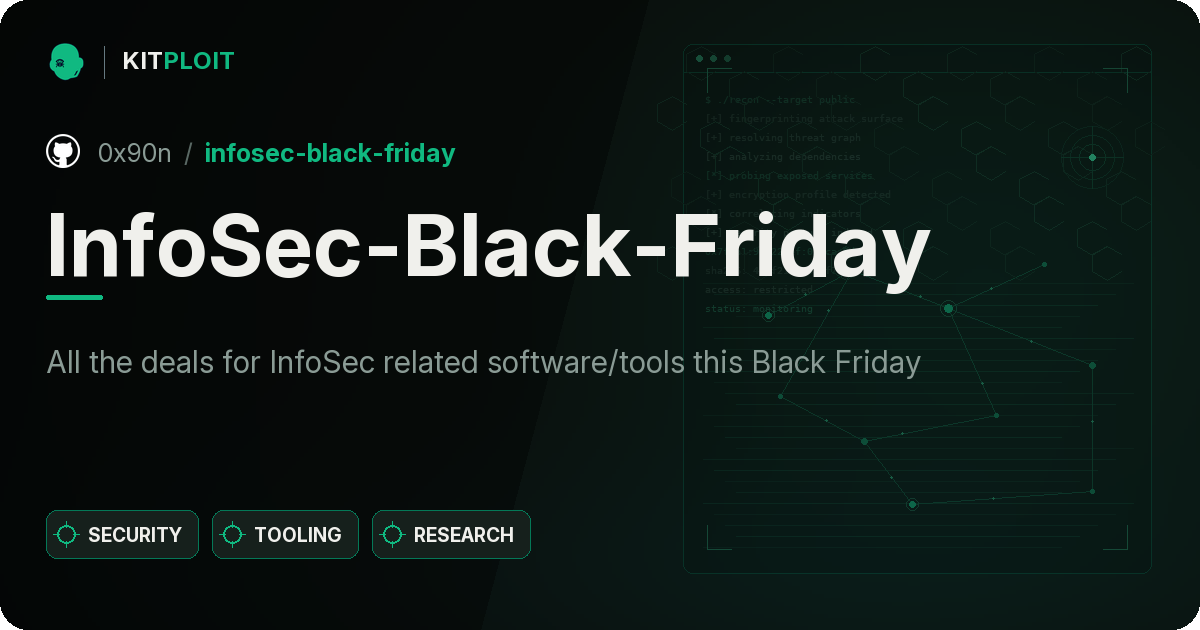
timesketch preview

timesketch

GitHubgoogle/timesketch

منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
disk-forensicsioc-managementmemory-forensics+7
3.4kمنذ 7 أيام
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kمنذ 17 أيام
InfoSec-Black-Friday preview

InfoSec-Black-Friday

GitHub0x90n/infosec-black-friday

كل العروض الخاصة بالبرامج/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
osintphishing-toolsvulnerability-scanners+9
4.4kمنذ 10 أشهر
bumblebee preview

bumblebee

GitHubperplexityai/bumblebee

ماسح نقاط نهاية للمطوّرين للقراءة فقط، يفحص البيانات الوصفية للحزم والامتدادات وأدوات المطوّر المخزّنة على القرص، وهو مصمَّم للتحقق من مدى التعرض…

vulnerability-scannersinformation-gatheringdevsecops+3
4.9kمنذ 8 أيام
IPED preview

IPED

GitHubsepinf-inc/iped

أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
disk-forensicsioc-managementosint+9
2.7kمنذ يوم واحد
sysmon-modular preview

sysmon-modular

GitHubolafhartong/sysmon-modular

A repository of sysmon configuration modules
defensive-toolsdigital-forensicsintrusion-detection+2
3.1kمنذ 14 أيام
canarytokens preview

canarytokens

GitHubthinkst/canarytokens

Canarytokens يساعد في تتبع النشاط والإجراءات على شبكتك

defensive-toolsnetwork-securityintrusion-detection+2
2.1kمنذ 8 أيام
IntelOwl preview

IntelOwl

GitHubintelowlproject/intelowl

منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
ioc-managementosintstatic-analysis+14
4.7kمنذ شهر واحد
awesome-soc preview

awesome-soc

GitHubcyb3rxp/awesome-soc

A curated knowledge base to build, run and mature a SOC (including CSIRT).
defensive-toolsioc-managementthreat-intelligence+7
1.8kمنذ 19س 38د
dangerzone preview

dangerzone

GitHubfreedomofpress/dangerzone

خذ ملفات PDF أو مستندات مكتبية أو صورًا قد تكون خطرة وحوّلها إلى ملفات PDF آمنة.

defensive-toolsmalware-analysisprivacy+1
5.7kمنذ شهر واحد
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

البحث السريع والتقصي عبر الأدلة الجنائية لنظام ويندوز

defensive-toolsvulnerability-analysisforensics+4
3.7kمنذ 8 أيام
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

أداة متعددة الخيوط لتوليد الجدول الزمني لتحقيقات سجلات أحداث ويندوز وأداة صيد التهديدات مع دعم كامل لقواعد Sigma، وتنتج جداول زمنية بصيغ CSV/JSON…
forensicsdigital-forensicsthreat-intelligence+2
3.3kمنذ 6 أيام
opencanary preview

opencanary

GitHubthinkst/opencanary

هوني بوت منخفض الموارد يحاكي خدمات الشبكة الشائعة لكشف نشاط المهاجم بعد الاختراق، مع وحدات بروتوكول قابلة للتوسيع وتنبيهات قابلة للتكوين.

defensive-toolsnetwork-securitythreat-intelligence+3
3.0kمنذ 10 أيام
Malcolm preview

Malcolm

GitHubcisagov/malcolm

مجموعة تحليل حركة مرور الشبكة المعبأة في حاويات تستقبل PCAP وسجلات Zeek وتنبيهات Suricata للتطبيع الآلي والإثراء والربط عبر OpenSearch Dashboards…
packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5kمنذ 2 أيام
Shuffle preview

Shuffle

GitHubshuffle/shuffle

منصة مفتوحة المصدر لتنسيق الأمان والأتمتة والاستجابة (SOAR) مع محرر سير عمل مرئي، وتكاملات تطبيقات أمنية مبنية مسبقًا، ومشاركة موارد هجينة لفرق مراكز…
defensive-toolsioc-managementscripting-automation+3
2.4kمنذ 3 أيام
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?

memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kمنذ 8 أيام
السابق1234…76التالي







