Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dangerzone — خذ ملفات PDF أو مستندات مكتبية أو صورًا قد تكون خطرة وحوّلها إلى ملفات PDF آمنة. | Kitploit

أدوات/GitHubGitHub/freedomofpress/dangerzone
أدوات دفاعيةتحليل البرمجيات الخبيثةالخصوصيةالاستجابة للحوادث
GitHubfreedomofpress/dangerzone

dangerzone

خذ ملفات PDF أو مستندات مكتبية أو صورًا قد تكون خطرة وحوّلها إلى ملفات PDF آمنة.

عرض المستودع
5.7k26259منذ 16 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

Dangerzone

خذ ملفات PDF أو مستندات Office أو الصور التي قد تكون خطيرة وقم بتحويلها إلى PDF آمن.
الإعداداتجارٍ التحويل

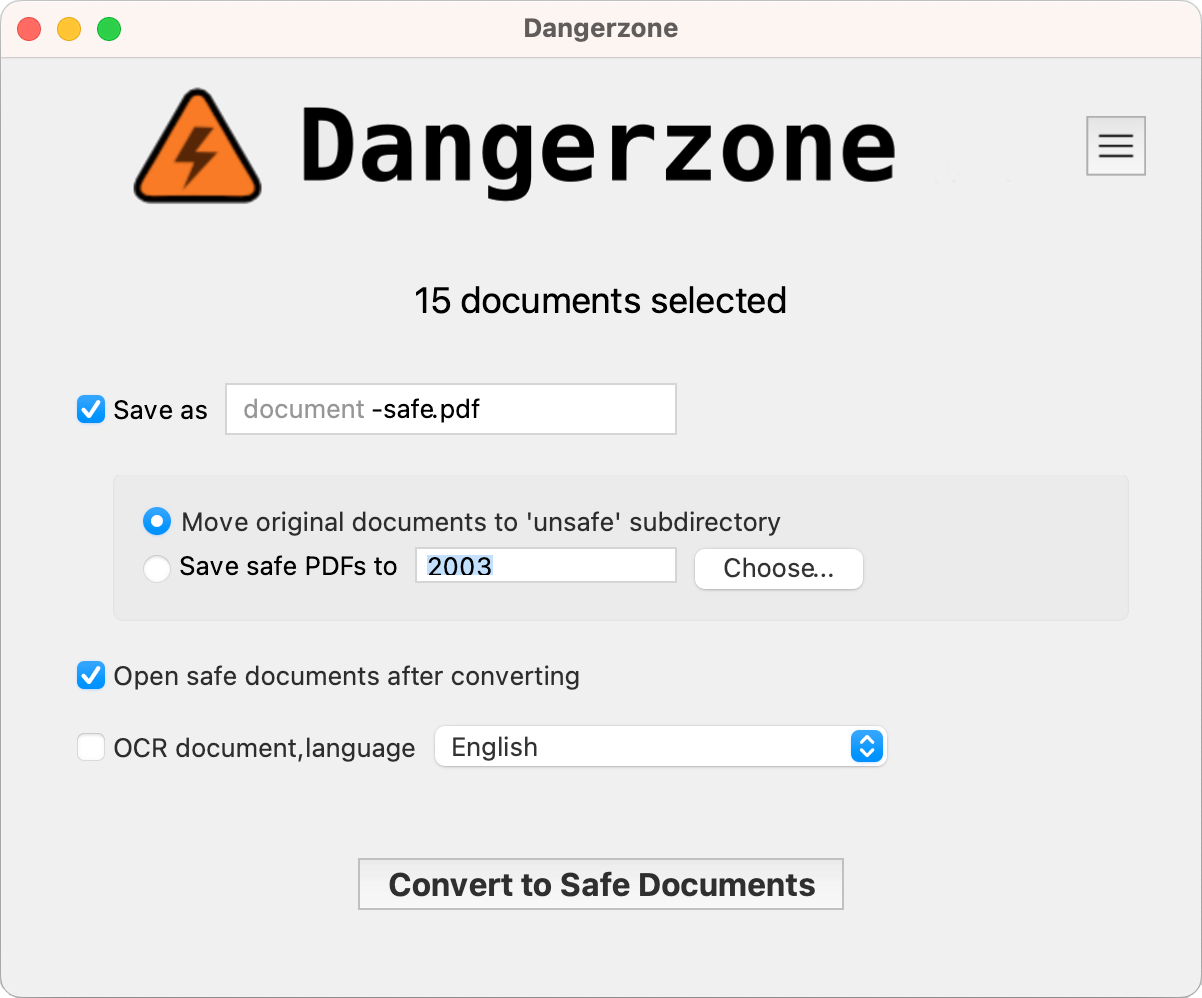
يعمل Dangerzone على النحو التالي: أنت تعطيه مستندًا لا تعرف ما إذا كان يمكنك الوثوق به (على سبيل المثال، مرفق بريد إلكتروني). داخل بيئة معزولة (sandbox)، يقوم Dangerzone بتحويل المستند إلى PDF (إذا لم يكن كذلك بالفعل)، ثم يحوّل PDF إلى بيانات بكسل خام: قائمة ضخمة من قيم ألوان RGB لكل صفحة. ثم، خارج البيئة المعزولة، يأخذ Dangerzone بيانات البكسل هذه ويعيد تحويلها إلى PDF.

اقرأ المزيد عن Dangerzone في الموقع الرسمي.

البدء

توجد الوثائق على docs.dangerzone.rocks. مصدرها موجود تحت docs/ في هذا المستودع:

  • التثبيت لنظام macOS وWindows وUbuntu وDebian وFedora وQubes OS وTails، والمنصات المدعومة
  • الدروس التعليمية للبدء
  • بيئة التطوير للبناء من المصدر، وكيفية المساهمة
  • سياسة الأمان وسجل التغييرات

عاين الموقع محليًا باستخدام poetry install --with docs متبوعًا بـ make docs-serve.

الترخيص وحقوق النشر

مرخّص بموجب AGPLv3: https://opensource.org/licenses/agpl-3.0

Copyright © 2022–2024 Freedom of the Press Foundation and Dangerzone contributors
Copyright © 2020–2021 First Look Media

انظر أيضًا THIRD_PARTY_NOTICE.md لمزيد من المعلومات بخصوص البرامج الخارجية التي يعتمد عليها Dangerzone.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →