Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

الاستجابة للحوادث

كتب تشغيل الاستجابة للحوادث والفرز وإدارة الحالات وجمع الأدلة وأدوات إدارة الحوادث.

موصى به من Kitploit

أفضل الأدوات

10 محدد
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 2 أيام
osquery preview#2

osquery

GitHubosquery/osquery
23.4kمنذ 13س 3د
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5kمنذ يوم واحد
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 14 أيام
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5kمنذ 8 أيام
fleet preview#6

fleet

GitHubfleetdm/fleet
6.9kمنذ 9س 58د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 7 أيام
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2kمنذ 19س 54د
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
mvt preview#10

mvt

GitHubmvt-project/mvt
15.1kمنذ 2 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1366 نتائج
trufflehog preview

trufflehog

GitHubtrufflesecurity/trufflehog

البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها

vulnerability-scannersdynamic-analysis-sandboxingcode-analysis+6
27.4kمنذ 14س 37د
yara-x preview

yara-x

GitHubvirustotal/yara-x

إعادة كتابة لـ YARA بلغة Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kمنذ 16س 52د
rustinel preview

rustinel

GitHubkarib0u/rustinel

Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
ioc-managementincident-response
450منذ 17س 55د
cynative preview

cynative

GitHubcynative/cynative

وكيل ذكاء اصطناعي للقراءة فقط يستعلم عن البنية التحتية السحابية، والكود، وبيئة التشغيل الخاصة بك لكشف سوء التهيئة، والأسرار المسربة، ومسارات تصعيد…
reconnaissancecontainer-securityvulnerability-analysis+7
185منذ 17س 57د
Azure-Sentinel preview

Azure-Sentinel

GitHubazure/azure-sentinel

SIEM أصلي للسحابة للتحليلات الأمنية الذكية لمؤسستك بأكملها.
defensive-toolscloud-securitythreat-intelligence+5
6.1kمنذ 18س 7د
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…

ioc-managementvulnerability-analysisforensics+5
1.7kمنذ 18س 14د
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

مكتبة تحقيق جنائي رقمي ومجموعة أدوات لسطر الأوامر لتحليل صور الأقراص وأنظمة الملفات، واستعادة البيانات المحذوفة، وإنشاء خطوط زمنية، والتحقق من الأدلة…
disk-forensicshash-analysisforensics+3
3.2kمنذ 18س 20د
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

مكتبة Python لتفكيك وتحليل البيانات المتعلقة بـ Cobalt Strike مثل حمولات Beacon وملفات Malleable C2 Profiles

network-forensicsmalware-analysisdigital-forensics+4
193منذ 18س 40د
grr preview

grr

GitHubgoogle/grr

إطار عمل للطب الشرعي الحيوي عن بُعد والاستجابة للحوادث مع وكيل بايثون لجمع بيانات الطب الشرعي من نقاط النهاية، بما في ذلك الذاكرة والقرص ومكونات…
disk-forensicsmemory-forensicsnetwork-forensics+4
5.1kمنذ 19س 17د
nah preview

nah

GitHubmanuelschipper/nah

a guard that blocks catastrophic agent actions
privilege-escalationcontainer-securitydynamic-analysis-sandboxing+8
464منذ 19س 21د
Watcher preview

Watcher

GitHubthalesgroup-cert/watcher

منصة استخبارات تهديدات مدعومة بالذكاء الاصطناعي للمراقبة الآلية لـ CVE/برامج الفدية، ومراقبة المجالات، وكشف تسرب البيانات، والاستجابة للحوادث مع…
osintvulnerability-analysisdns-subdomain-enumeration+7
1.4kمنذ 19س 25د
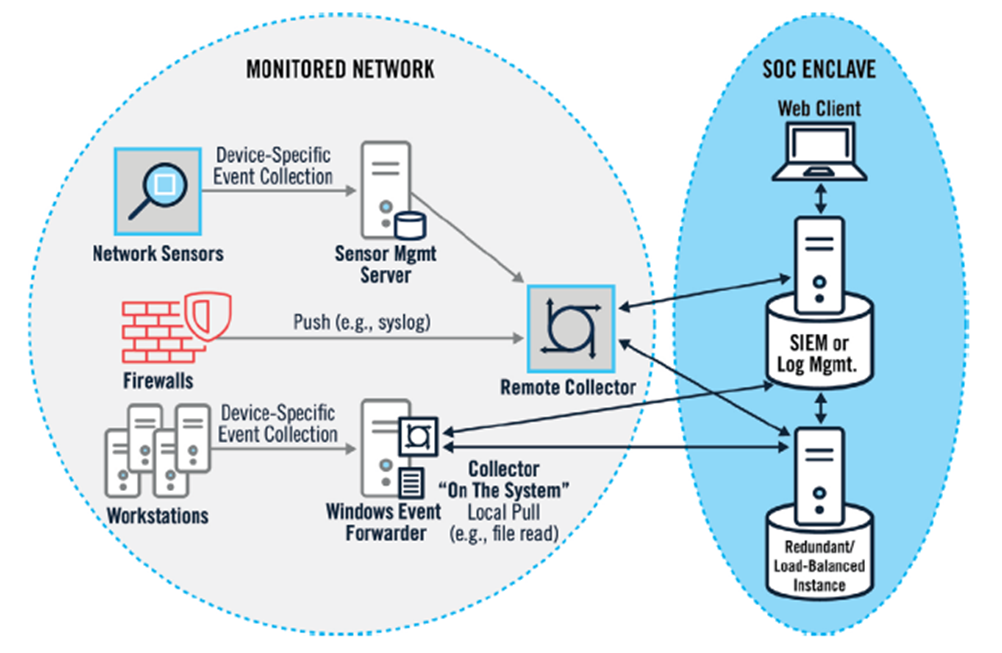
awesome-soc preview

awesome-soc

GitHubcyb3rxp/awesome-soc

A curated knowledge base to build, run and mature a SOC (including CSIRT).

defensive-toolsioc-managementthreat-intelligence+7
1.8kمنذ 19س 40د
plaso preview

plaso

GitHublog2timeline/plaso

محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.

disk-forensicsioc-managementforensics+5
2.2kمنذ 19س 54د
graylog2-server preview

graylog2-server

GitHubgraylog2/graylog2-server

منصة مركزية لإدارة السجلات، لجمع وفهرسة وتحليل السجلات المتدفقة، مع تنبيهات وربط الأحداث لمراقبة الأمان.
defensive-toolsintrusion-detectionincident-response+1
8.2kمنذ 21س 37د
ecs-logstash-mappings preview

ecs-logstash-mappings

GitHubcorelight/ecs-logstash-mappings

تعيين بيانات Corelight أو Zeek إلى سجلات Elastic Common Schema

network-securitythreat-intelligenceintrusion-detection+2
11منذ 21س 46د
beelzebub preview

beelzebub

GitHubbeelzebub-labs/beelzebub

إطار عمل تشغيل آمن ومنخفض الكود للخداع، يستفيد من الذكاء الاصطناعي في المحاكاة الافتراضية للنظام.

defensive-toolscontainer-securitysecurity-virtualization+7
2.1kمنذ 22س 56د
sandbox-runtime preview

sandbox-runtime

GitHubanthropic-experimental/sandbox-runtime

A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
defensive-toolscontainer-securitydynamic-analysis-sandboxing+4
4.9kمنذ 0 أيام
kontext-cli preview

kontext-cli

GitHubkontext-security/kontext-cli

Secure agents in seconds with permissions enforced at runtime.

authentication-authorizationcloud-securitysecret-detection+3
210منذ 0 أيام
السابق123…76التالي
الاستجابة للحوادث | Kitploit