
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التهرب من IDS/IPS — الصفحة 8 | Kitploit
الفئات

التهرب من IDS/IPS

أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
scapy preview#1

scapy

GitHubsecdev/scapy
12.5kمنذ 8س 54د
nmap preview#2

nmap

GitHubnmap/nmap
13.3kمنذ 8س 26د
bettercap preview#3

bettercap

GitHubbettercap/bettercap
19.8kمنذ 2 أشهر
sgn preview#5

sgn

GitHubegebalci/sgn
2.0kمنذ 2 أشهر
unicorn preview#6

unicorn

GitHubtrustedsec/unicorn
3.9kمنذ 29 أيام
donut preview#7

donut

GitHubthewover/donut
4.7kمنذ سنة واحدة
sRDI preview#8

sRDI

GitHubmonoxgas/srdi
2.5kمنذ 4 سنوات
chisel preview#9

chisel

GitHubjpillora/chisel
16.4kمنذ 10 أيام
ligolo-ng preview#10

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8kمنذ 26 أيام
dnscat2 preview#12

dnscat2

GitHubiagox86/dnscat2
4.0kمنذ 4 سنوات
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
656 نتائج
HWSyscalls preview

HWSyscalls

GitHubdec0ne/hwsyscalls

HWSyscalls هي طريقة جديدة لتنفيذ استدعاءات النظام غير المباشرة باستخدام HWBP وHalosGate وجسر اصطناعي على kernel32 مع HWBP.

ids-ips-evasionpost-exploitationpenetration-testing+2
735منذ 3 سنوات
Salsa-tools preview

Salsa-tools

GitHubhackplayers/salsa-tools

Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY و AV bypass, AMSI patched

privilege-escalationencryption-decryption-toolsexploitation+7
587منذ 6 سنوات
ExecuteAssembly preview

ExecuteAssembly

GitHubmed0x2e/executeassembly

تحميل/حقن تجميعات .NET عن طريق؛ إعادة استخدام مدير مجال التطبيق CLR المحمّل بعملية المضيف (spawnto)، تجاوز رؤوس DOS (PE) لبرنامج التحميل/تجميعة .NET،…

privilege-escalationpersistence-mechanismsexploitation+8
597منذ 5 سنوات
OffensiveCpp preview

OffensiveCpp

GitHublsecqt/offensivecpp

يحتوي هذا المستودع على مقتطفات برمجية بلغة C/C++ قد تكون مفيدة في سيناريوهات هجومية محددة.
exploitationids-ips-evasionshellcode+6
768منذ سنة واحدة
cs2modrewrite preview

cs2modrewrite

GitHubthreatexpress/cs2modrewrite

تحويل ملفات تعريف Cobalt Strike إلى نصوص modrewrite
web-proxies-interceptionids-ips-evasionnetwork-security+3
608منذ 3 سنوات
403bypasser preview

403bypasser

GitHubyunemse48/403bypasser

تقوم بأتمتة تقنيات تجاوز التحكم في الوصول لإرجاع HTTP 403 باستخدام التلاعب بالرؤوس، وتعمية المسار، وتحويل طريقة HTTP لاختبار أمان تطبيقات الويب.
ids-ips-evasioninformation-gatheringwaf-bypass+2
957منذ 5 سنوات
yersinia preview

yersinia

GitHubtomac/yersinia

إطار عمل هجمات الشبكة من الطبقة الثانية لاستغلال بروتوكولي STP وCDP، مما يتيح هجمات حجب الخدمة (DoS)، اختطاف دور الجذر، وهجمات استنزاف الذاكرة على…
ids-ips-evasionnetwork-securitypenetration-testing+1
861منذ 3 سنوات
Blackout preview

Blackout

GitHubzeromemoryex/blackout

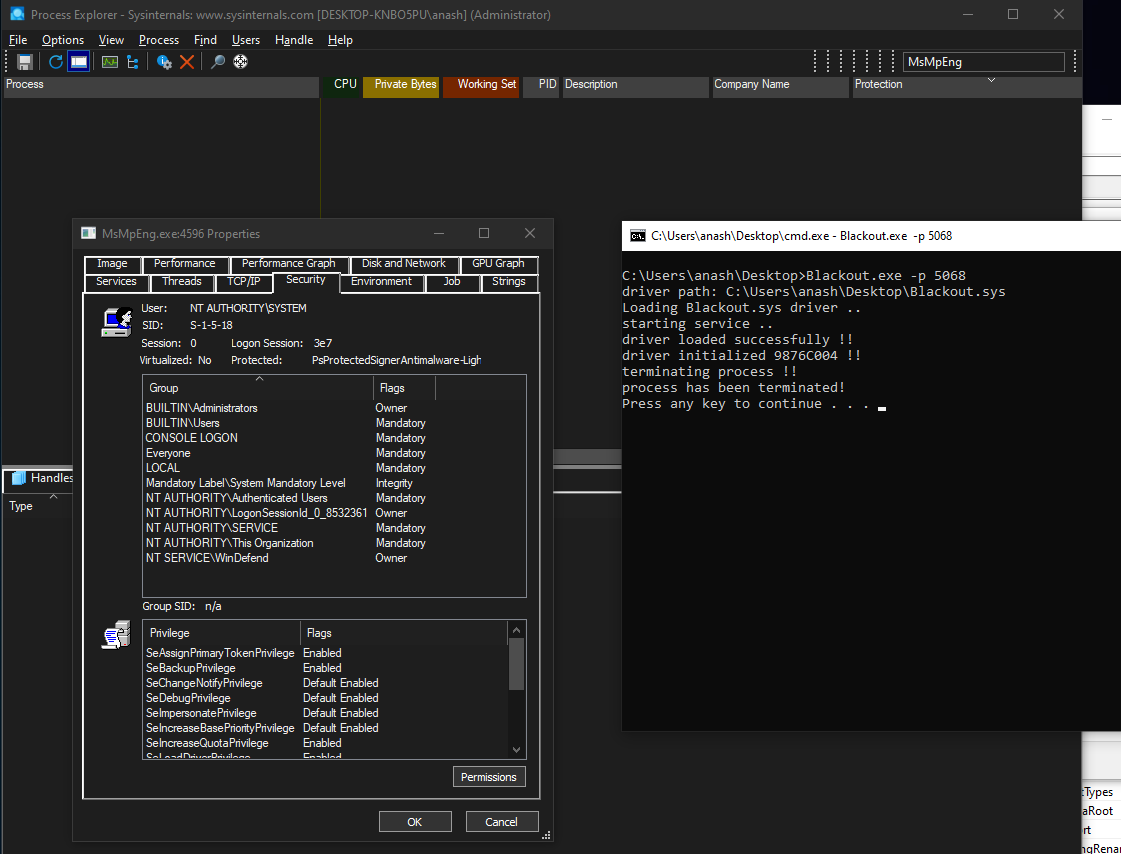
إنهاء العمليات المحمية بواسطة برامج مكافحة البرمجيات الخبيثة ( BYOVD )
exploitationids-ips-evasionred-teaming+1
982منذ 3 سنوات
Cuteit preview

Cuteit

GitHubd4vinci/cuteit

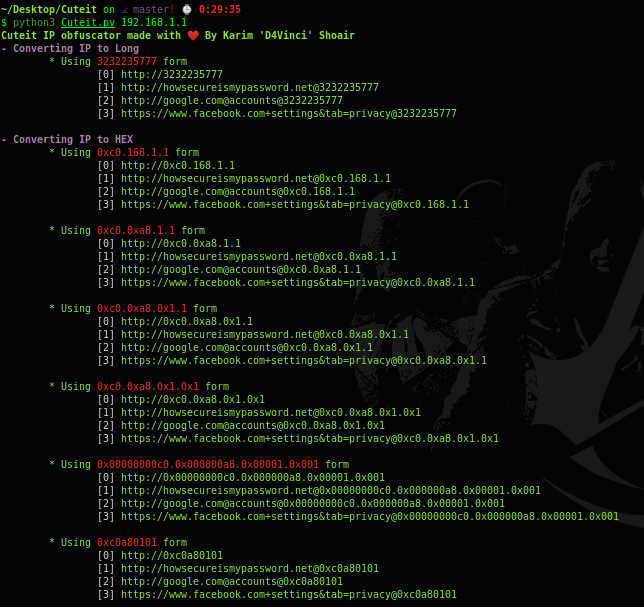
مُشوِّه IP مصمم لجعل عنوان IP خبيث أكثر لطفًا

phishing-toolspayload-generationids-ips-evasion+4
545منذ 2 سنوات
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى…
penetration-testing-frameworksexploit-frameworkspayload-generation+7
928منذ 2 سنوات
duckhunt preview

duckhunt

GitHubpmsosa/duckhunt

:dart: منع هجمات RubberDucky (أو غيرها من هجمات حقن ضغطات المفاتيح)
defensive-toolsids-ips-evasionhardware-security
539منذ 6 سنوات
Evilginx-Phishing-Infra-Setup preview

Evilginx-Phishing-Infra-Setup

GitHuban0nud4y/evilginx-phishing-infra-setup

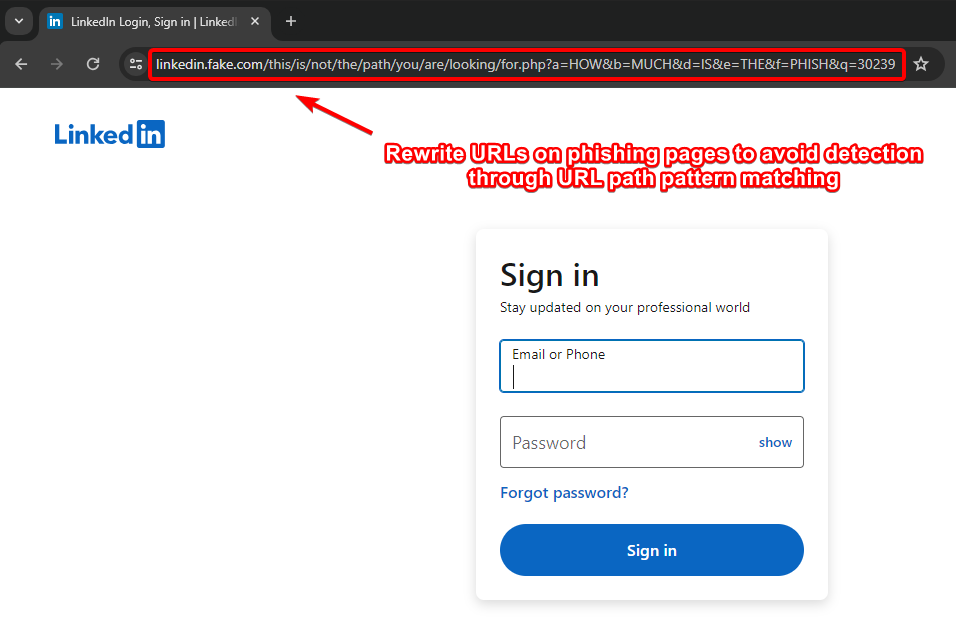
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…
phishing-toolsids-ips-evasionphishing+6
598منذ سنة واحدة
Crystal-Kit preview

Crystal-Kit

GitHubrasta-mouse/crystal-kit

طقم مراوغة لـ Cobalt Strike
ids-ips-evasionpost-exploitationcommand-and-control+3
482منذ 5 أشهر
waf-checker preview

waf-checker

GitHubpapamica/waf-checker

يختبر WAF الخاص بك بأكثر من 160 حمولة اختبارية.
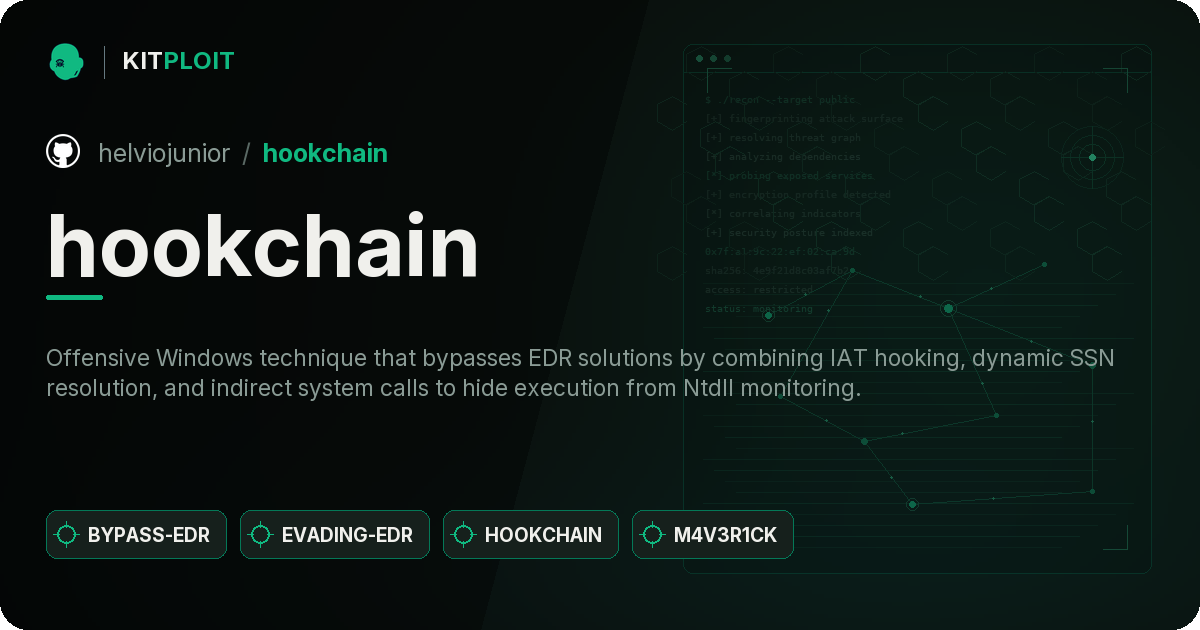
reconnaissancevulnerability-scannersids-ips-evasion+8
554منذ 7 أشهر
hookchain preview

hookchain

GitHubhelviojunior/hookchain

# HookChain: منظور جديد لتجاوز حلول EDR
ids-ips-evasionpost-exploitationpapers-research+2
610منذ سنة واحدة
revsh preview

revsh

GitHubemptymonkey/revsh

شل عكسي مع دعم الطرفية، ونفق بيانات، وقدرات تنقل متقدمة.
encryption-decryption-toolsnetwork-mappingids-ips-evasion+6
469منذ 6 سنوات
Super-UEFIinSecureBoot-Disk preview

Super-UEFIinSecureBoot-Disk

GitHubvaldikss/super-uefiinsecureboot-disk

Super UEFIinSecureBoot Disk: قم بتشغيل أي نظام تشغيل أو ملف .efi دون تعطيل UEFI Secure Boot

exploitationids-ips-evasionpenetration-testing+2
842منذ 4 سنوات
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

تقنية يمكن استخدامها لتجاوز ماسحات ذاكرة AV/EDR. يمكن استخدامها لإخفاء أكواد shell المعروفة والمكتشفة (مثل msfvenom) عن طريق إجراء فك تشفير فوري…


ids-ips-evasionshellcodedebuggers+3
599منذ 2 سنوات
السابق1…789…37التالي







