#1
 vanhauser-thc/thc-ipv6
مجموعة أدوات هجوم IPv6
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 wikiz/redguard
أداة التحكم في تدفق واجهة C2 الأمامية مع عشوائية بصمة JA3/JARM، وdomain fronting، والتحقق من ملف تعريف C2 القابل للتشكيل، والقائمة البيضاء لعناوين IP…
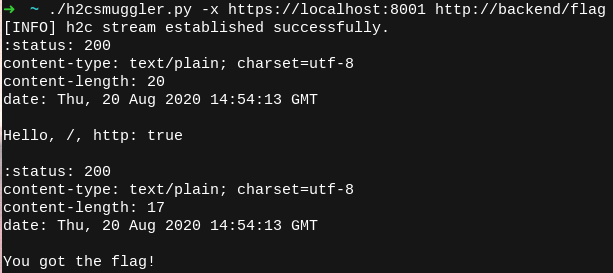 bishopfox/h2csmuggler
تهريب طلبات HTTP عبر HTTP/2 بنص واضح (h2c)
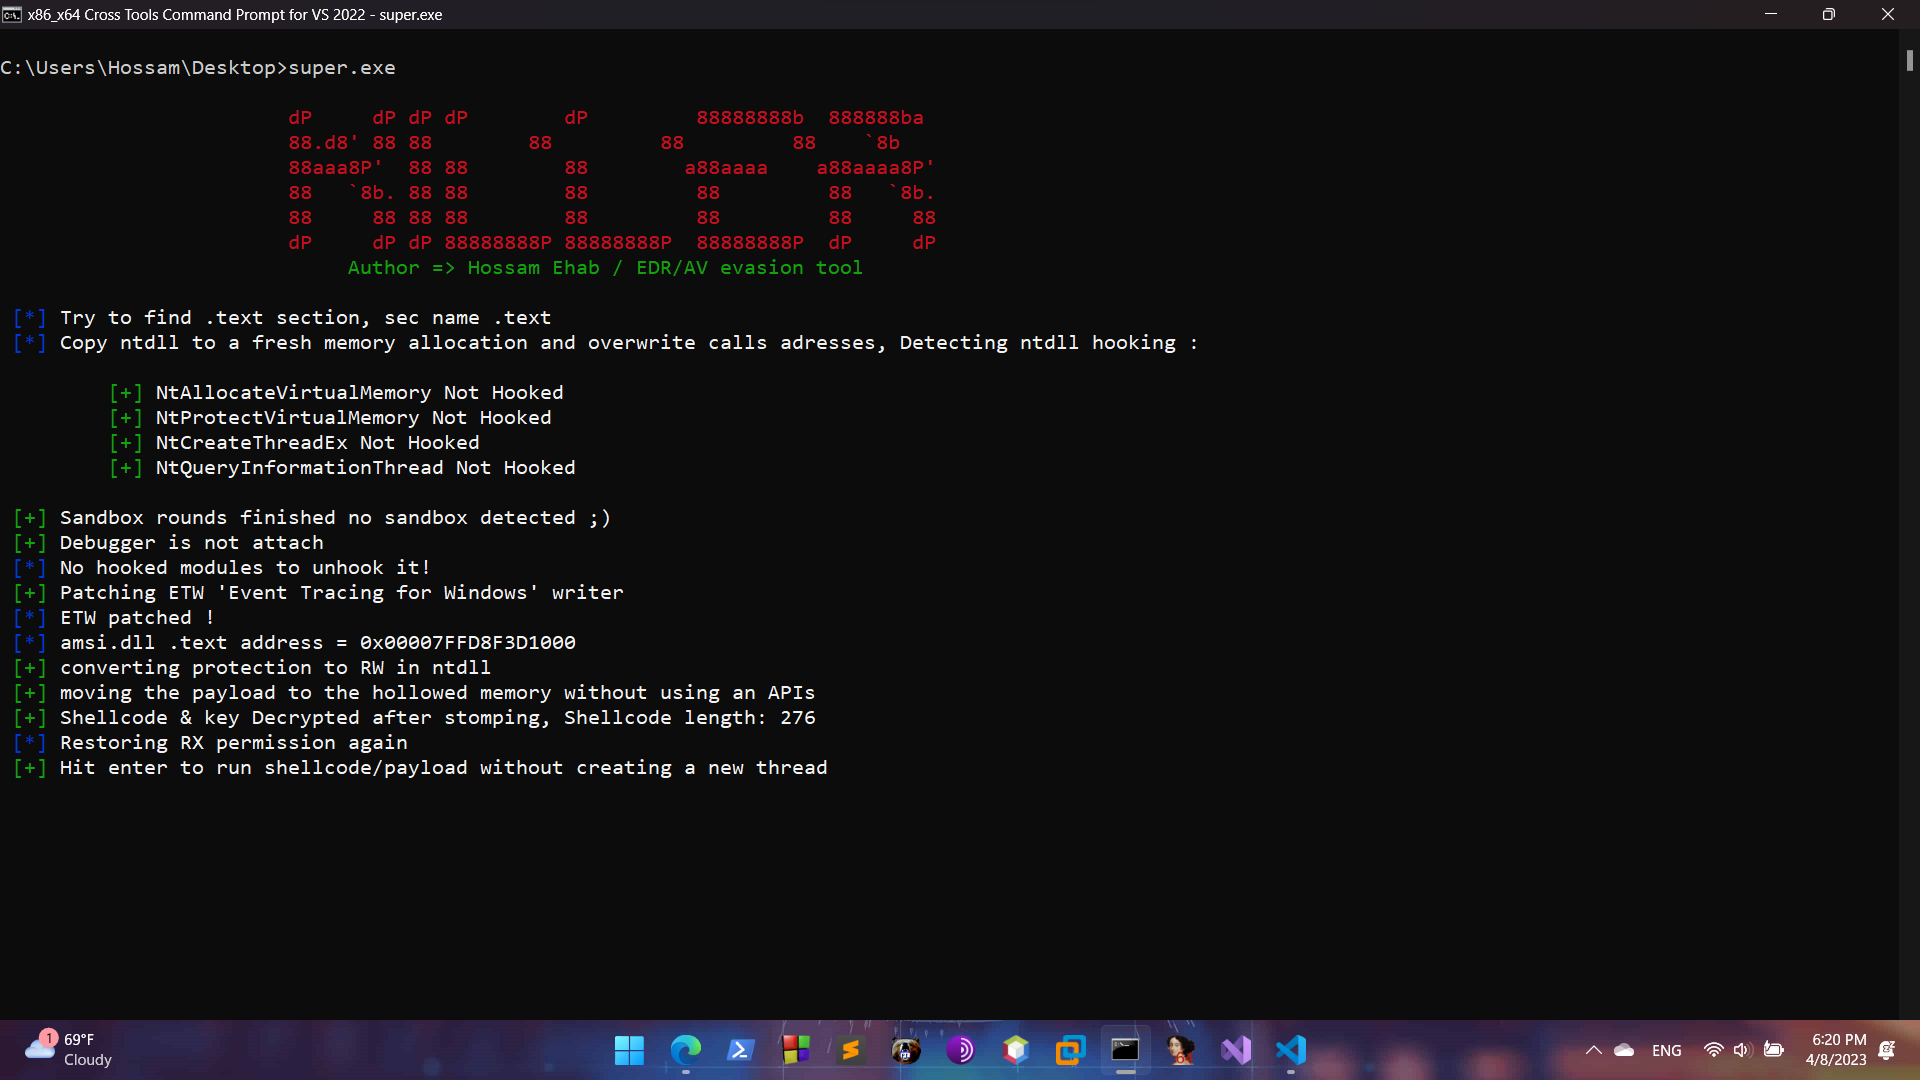 0xhossam/killer
Killer هي أداة بسيطة جداً مصممة لتجاوز أدوات الأمان AV/EDR باستخدام تقنيات مراوغة متنوعة، وتستخدم من قبل مجموعة Patchwork.
 nccgroup/abptts
نفق TCP عبر HTTP/HTTPS لخوادم تطبيقات الويب
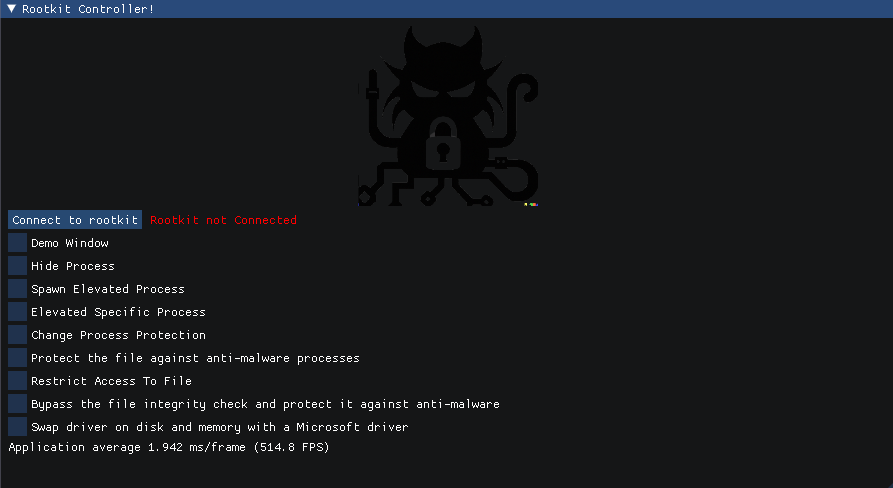 zeromemoryex/chaos-rootkit
الآن تراني، الآن لا تراني
 aircrack-ng/mdk4
أداة اختبار Wi-Fi وفقًا لمعيار IEEE 802.11 لاستغلال نقاط الضعف في البروتوكول، بما في ذلك فيضان المنارات (beacon flooding)، وإلغاء المصادقة…
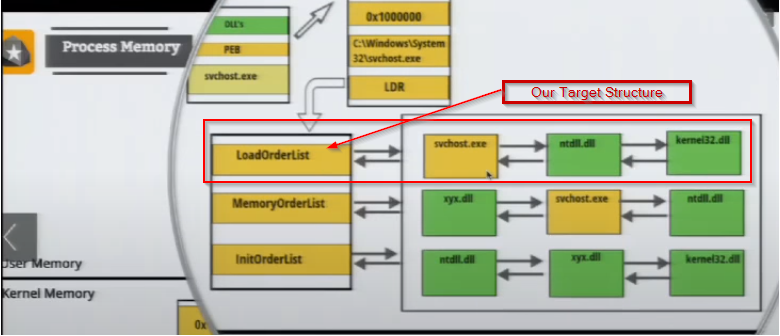 reveng007/darkwidow
استدعاء نظام ديناميكي غير مباشر، SSN + ترتيب عنوان استدعاء النظام عبر نهج TartarusGate المعدل + حقن العملية عن بُعد عبر APC Early Bird + إنشاء عملية…
 d00movenok/bounceback
↕️🤫 معيد توجيه خفي لأمان عمليات فريقك الأحمر
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 tiliondev/fortress
محرك كروميوم متخفي يمنع برامج الكشط ووكلاء المتصفح من التعرض للحظر، بتغيير سطر واحد من الكود.
 nccgroup/socksoverrdp
دعم بروكسي Socks5/4/4a لـ Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
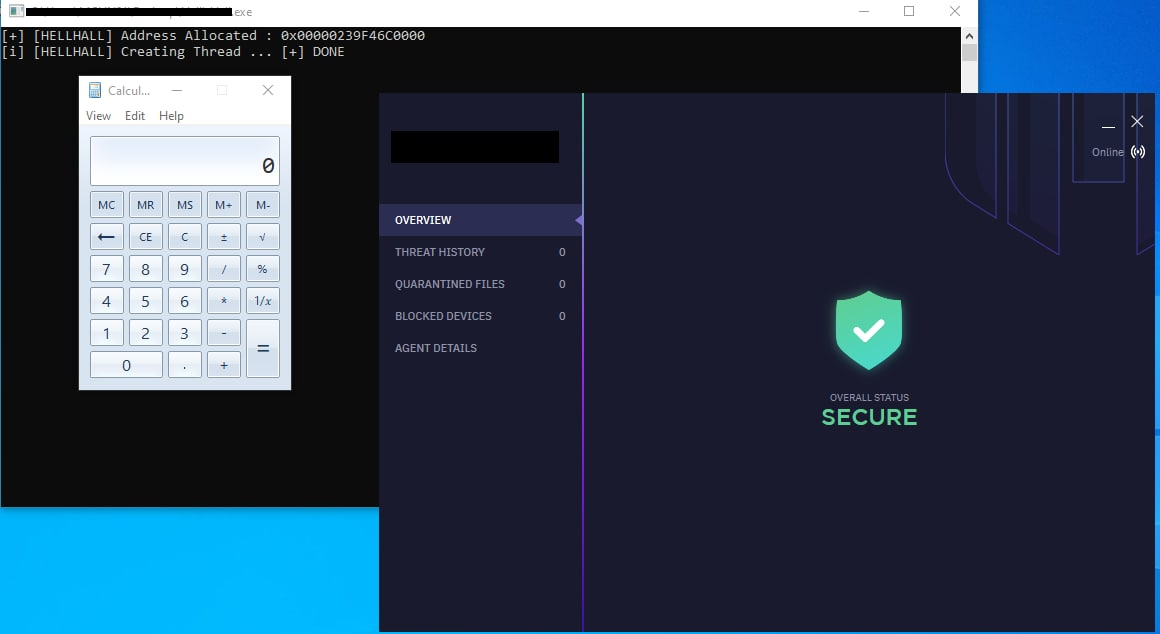 maldev-academy/hellhall
تنفيذ استدعاءات النظام النظيفة غير المباشرة
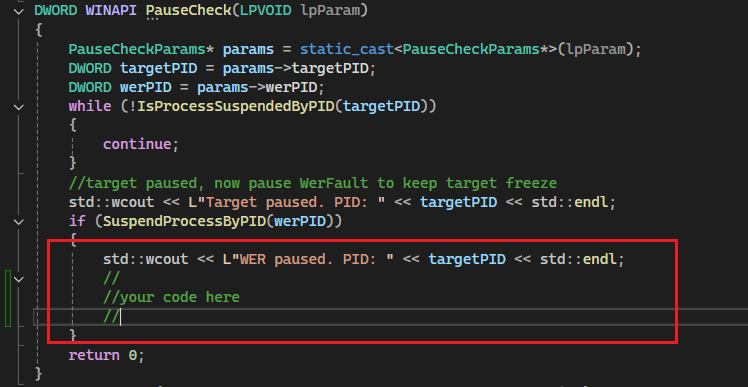 twosevenonet/edr-freeze
EDR-Freeze هي أداة تضع عملية EDR أو مكافحة البرامج الضارة في حالة غيبوبة.
 fortra/no-consolation
BOF يقوم بتشغيل ملفات PE غير المُدارة مباشرة
 d35ha/callobfuscator
إخفاء واجهات برمجة تطبيقات Windows محددة باستخدام واجهات برمجة تطبيقات مختلفة