
 #1
أدوات لتجاوز أنظمة كشف ومنع التسلل (IDS/IPS) وضوابط أمان الشبكة.
موصى به من Kitploit
 zeronetworks/rpcfirewall
جدار حماية RPC لنظام ويندوز يقوم بتدقيق واكتشاف وحظر استدعاءات الإجراءات البعيدة الخبيثة لمنع الحركة الجانبية والاستطلاع واستغلال الهجمات المستندة…
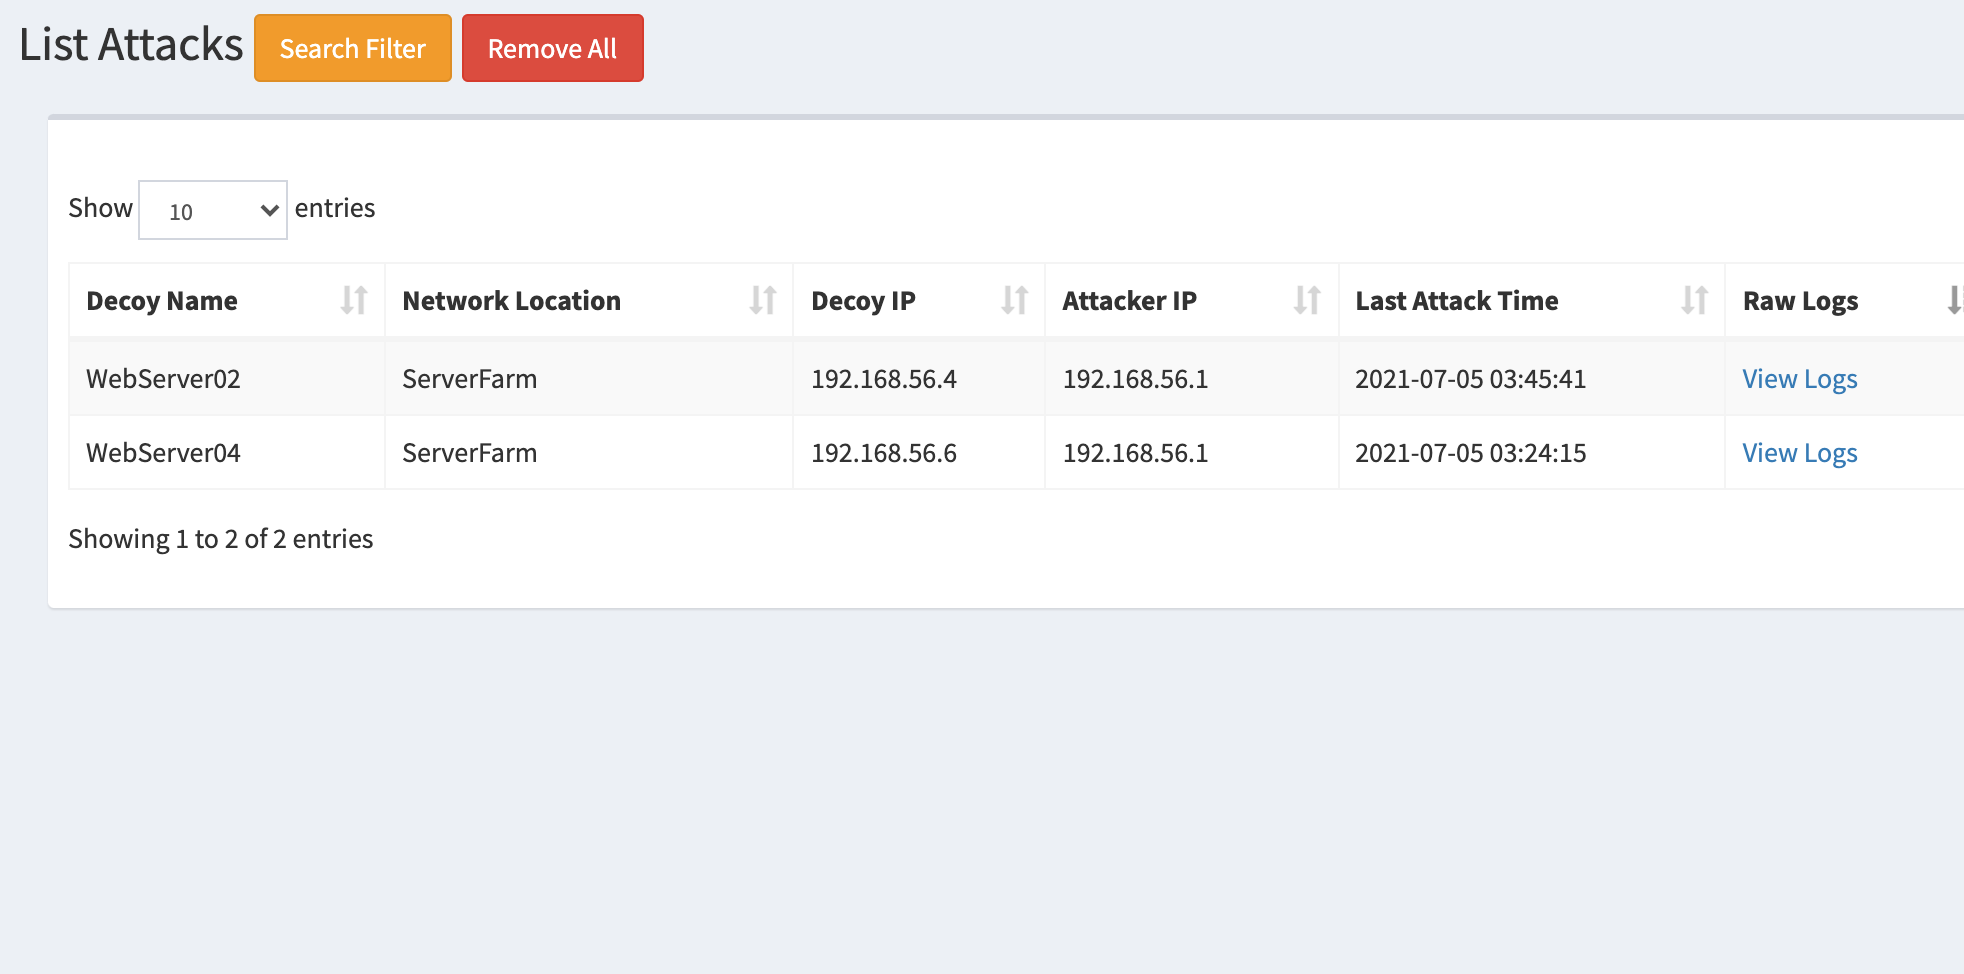 bhdresh/dejavu
DejaVU - إطار خداع مفتوح المصدر
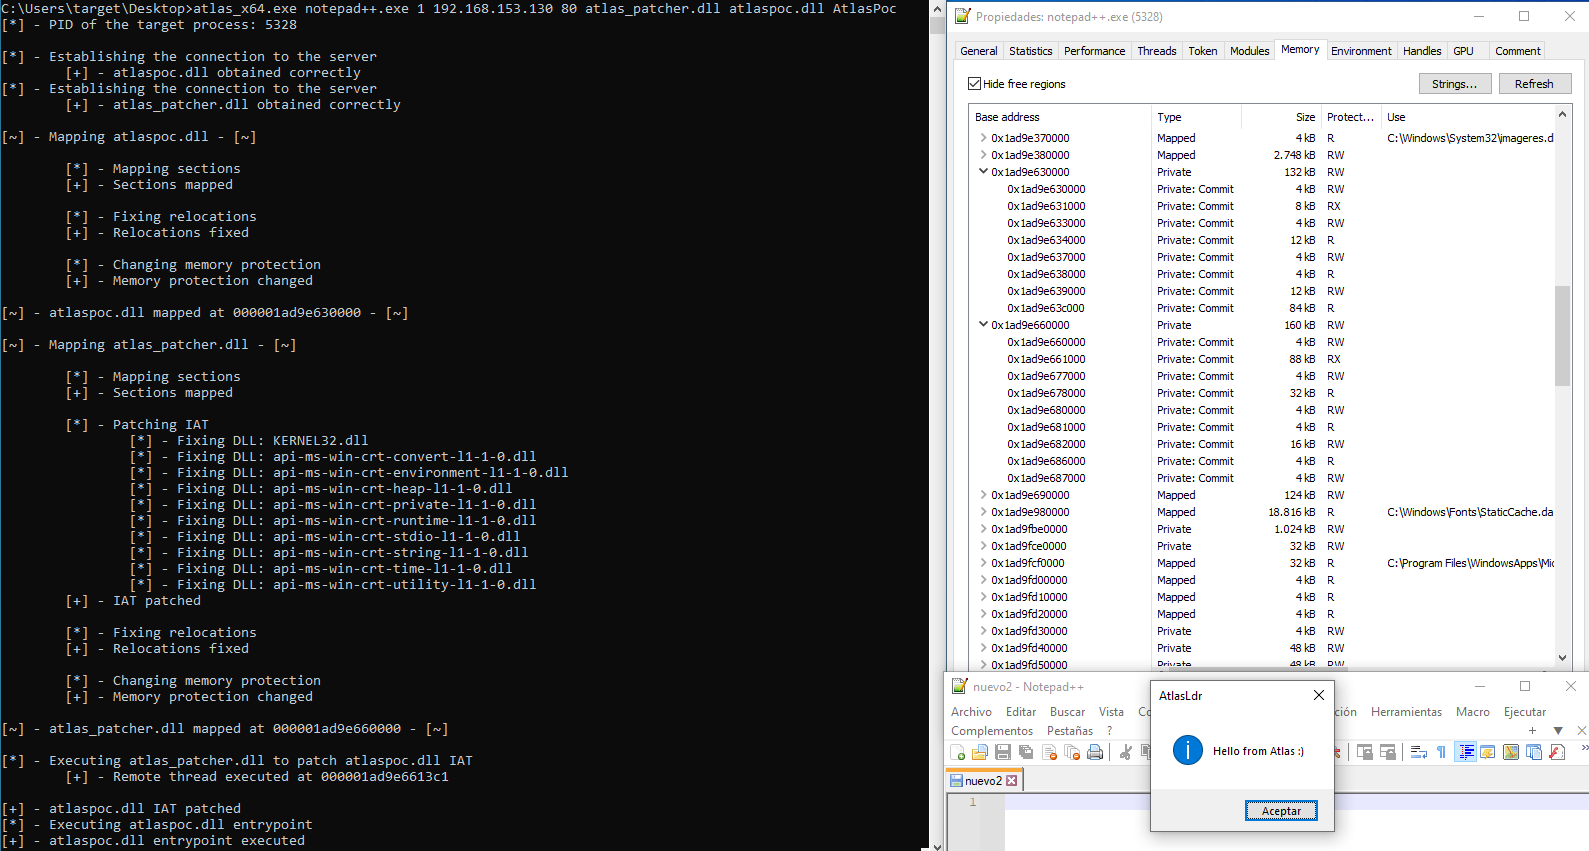 krypteria/atlasldr
محمّل PE/DLL انعكاسي لـ x64 مُنفَّذ باستخدام استدعاءات النظام غير المباشرة الديناميكية
 syworks/wireless-ids
القدرة على اكتشاف النشاط المشبوه مثل هجمات (WEP/WPA/WPS) من خلال التقاط الحزم اللاسلكية من الهواء.
 an0nud4y/av-edr-lab-environment-setup
مراجع إعداد بيئة مختبر AV/EDR للمساعدة في تطوير البرمجيات الخبيثة
 telefonica/ibombshell
أداة لنشر موجه ما بعد الاستغلال في أي وقت
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس
 xyrem/hyperdeceit
HyperDeceit هي المكتبة الشاملة المثالية التي تحاكي Hyper-V لنظام ويندوز، مما يمنحك القدرة على اعتراض ومعالجة مهام نظام التشغيل بسهولة.
 bl4ckm1rror/fud-uuid-shellcode
تقنية حقن شيل كود (shellcode) بلغة C++ باستخدام تشفير XOR وتحويل سلسلة UUID لتجاوز Windows Defender، مع إخفاء استدعاءات الدوال وتنفيذ الذاكرة عبر…
 vxfemboy/ghostport
أداة عالية الأداء لانتحال المنافذ مبنية بلغة Rust. أربك ماسحات المنافذ عبر محاكاة ديناميكية للخدمات على جميع المنافذ. تتميز بتوقيعات قابلة للتخصيص،…
 mrash/psad
psad: كشف التسلل وتحليل السجلات باستخدام iptables
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - لكل احتياجاتك من الـ fake-AP!
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 idov31/venom
Venom هي مكتبة مصممة للقيام بالاتصال التهربي باستخدام مقبس المتصفح المسروق.
 matheuzsecurity/ringreaper
وكيل ما بعد الاستغلال لنظام لينكس يستخدم io_uring لتجاوز اكتشاف EDR بشكل خفي عبر تجنب استدعاءات النظام التقليدية.
 d4rksystem/vboxcloak
نص PowerShell يساعد محللي البرامج الضارة على إخفاء أجهزتهم الافتراضية (Windows VirtualBox Windows VM's) عن البرامج الضارة التي قد تحاول التهرب من…
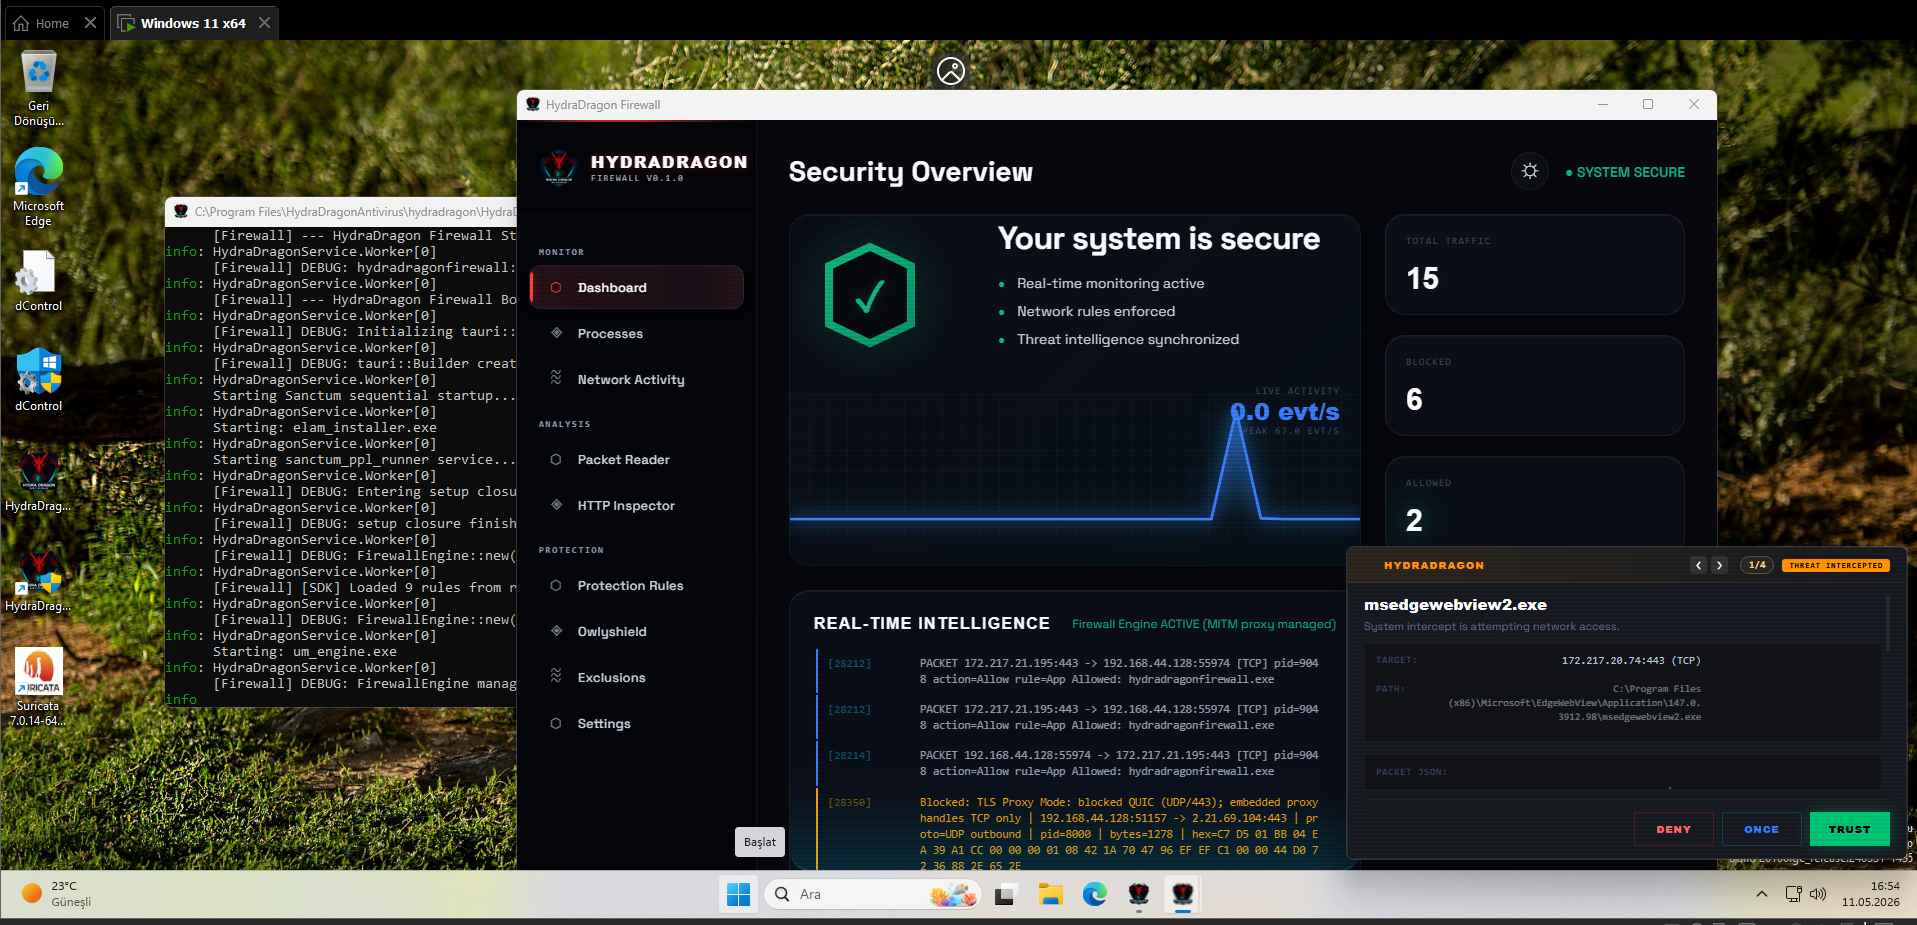 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
هذا جدار ناري مصغر يعزل الجهاز الهدف تمامًا عن الشبكة المحلية.








