

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/vxfemboy/ghostport
أدوات دفاعيةالتهرب من IDS/IPSأمن الشبكاتانتحال البصمة الرقمية
GitHubvxfemboy/ghostport

ghostport

أداة عالية الأداء لانتحال المنافذ مبنية بلغة Rust. أربك ماسحات المنافذ عبر محاكاة ديناميكية للخدمات على جميع المنافذ. تتميز بتوقيعات قابلة للتخصيص، ومعالجة غير متزامنة فعّالة، وإعادة توجيه سهلة لحركة المرور.

عرض المستودع
4863045منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة

Rust

Ghostport

Ghostport هي أداة متطورة لانتحال المنافذ (Port Spoofing) مصممة لإرباك ماسحات المنافذ وتضليلها. وهي تنفيذ بلغة Rust مستوحى من مفهوم portspoof، وتوفر أداءً ومرونة محسّنين.
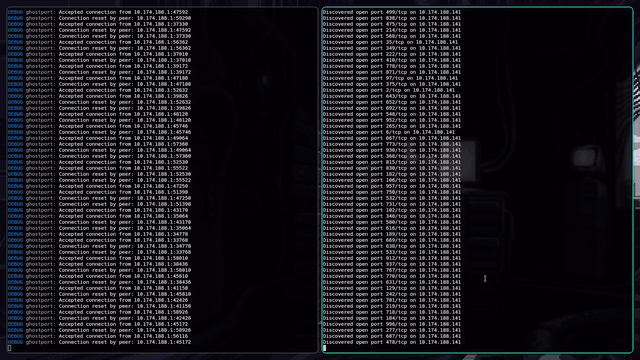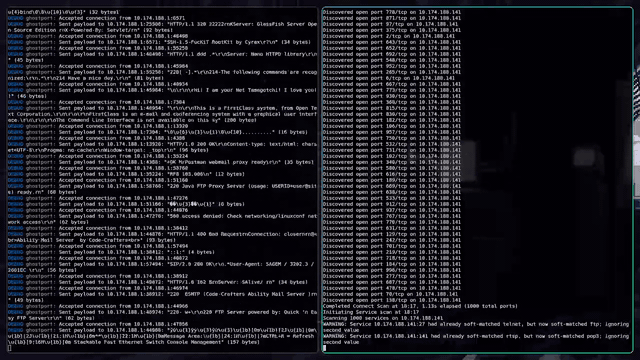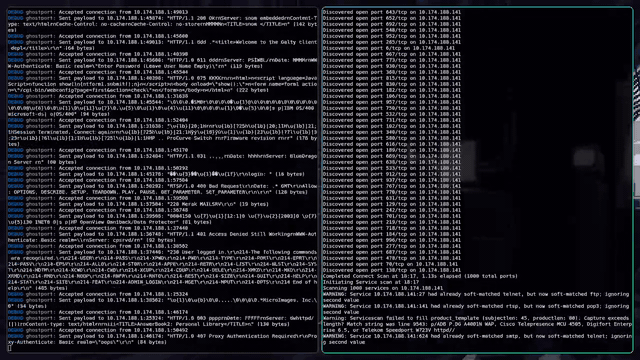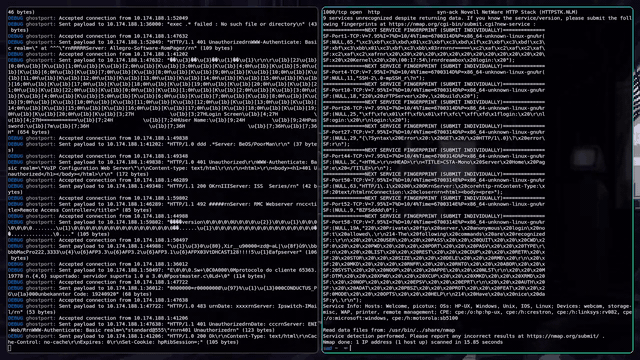
Ghostport Demo

الميزات

  • محاكاة ديناميكية للمنافذ: يستجيب لعمليات فحص المنافذ بمجموعة متنوعة من توقيعات الخدمات المقنعة.
  • توقيعات قابلة للتخصيص: أضف أو عدّل توقيعات الخدمات بسهولة عبر ملف نصي بسيط.
  • أداء عالٍ: مبني باستخدام Rust وTokio للتعامل الفعّال وغير المتزامن مع الاتصالات.
  • تسجيل مرن: يوفر أوضاع تسجيل التصحيح (debug) والمفصّل (verbose) والهادئ (quiet) لحالات استخدام مختلفة.
  • سهل الاستخدام: واجهة سطر أوامر بسيطة بإعدادات افتراضية منطقية.

التثبيت

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport
cargo build --release

الاستخدام

الاستخدام الأساسي:

./target/release/ghostport -s signatures.txt

أو يمكنك التشغيل باستخدام cargo

git clone https://github.com/vxfemboy/ghostport.git
cd ghostport 
cargo run -- -s signatures.txt

سيؤدي هذا إلى تشغيل Ghostport على العنوان الافتراضي (127.0.0.1:8888) باستخدام التوقيعات من signatures.txt.

خيارات سطر الأوامر

  • -s, --signatures <FILE>: المسار إلى ملف التوقيعات (الافتراضي: "signatures")
  • -l, --listen <ADDRESS>: العنوان الذي سيتم الاستماع عليه (الافتراضي: "127.0.0.1:8888")
  • -d, --debug: تمكين تسجيل التصحيح
  • -v, --verbose: تمكين التسجيل المفصّل
  • -q, --quiet: تمكين التسجيل الهادئ
  • -V, --version: طباعة معلومات الإصدار

أمثلة

التشغيل مع عنوان مخصص وتسجيل مفصّل:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -v

التشغيل مع تسجيل التصحيح:

./target/release/ghostport -s signatures.txt -l 0.0.0.0:8888 -d

تنسيق ملف التوقيعات

يجب أن يحتوي ملف التوقيعات على توقيع واحد في كل سطر. يمكن أن تكون التوقيعات نصًا خامًا أو أنماط regex. على سبيل المثال:

HTTP/1.1 200 OK\r\nServer: Apache/2.4.41 (Unix)\r\n
SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.1
220 (vsFTPd 3.0.3)

لمزيد من الأمثلة، راجع ملف signatures.

توجيه حركة المرور إلى Ghostport

لإعادة توجيه كل حركة TCP الواردة إلى Ghostport، يمكنك استخدام iptables. سيسمح ذلك لـ Ghostport بالاستجابة للاتصالات على أي منفذ، مما يؤدي فعليًا إلى انتحال جميع الخدمات:


INTERFACE="eth0" # change to your network interface

iptables -t nat -A PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

سيؤدي هذا الأمر إلى إعادة توجيه كل حركة TCP على المنافذ 1-65535 إلى المنفذ 8888، حيث يستمع Ghostport. تأكد من استبدال "eth0" بواجهة الشبكة الفعلية الخاصة بك.

[!NOTE] يتطلب هذا صلاحيات الجذر (root) وسيؤثر على جميع اتصالات TCP الواردة على الواجهة المحددة. استخدمه بحذر، خاصة على الأنظمة الإنتاجية.

لإزالة هذه القاعدة:


iptables -t nat -D PREROUTING -i $INTERFACE -p tcp -m tcp -m multiport --dports 1:65535 -j REDIRECT --to-ports 8888

المساهمة

المساهمات مرحّب بها! لا تتردد في تقديم طلب سحب (Pull Request).

الترخيص

هذا المشروع مرخّص بموجب رخصة GNU - راجع ملف LICENSE للتفاصيل.

شكر وتقدير

  • مستوحى من مشروع portspoof الأصلي
  • مبني باستخدام Rust وTokio
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





