
 hydradragonantivirus/hydradragonantivirus

تحليل ديناميكي وثابت مع تحليل البرامج الضارة في الوقت الفعلي باستخدام برنامج مكافحة الفيروسات لنظام ويندوز، بما في ذلك XDR مفتوح المصدر (3 مشاريع EDR)، ClamAV، YARA-X، الذكاء الاصطناعي للتعلم الآلي، التحليل السلوكي، Unpacker، Deobfuscator، Decompiler، توقيعات المواقع، Ghidra، Suricata، Sigma، الحماية المعتمدة على النواة و Hypervisor، وأكثر مما تتخيل.
📚 للحصول على وثائق مفصّلة ومخططات معمارية وأدلة المكوّنات، قم بزيارة Project Wiki الخاص بنا.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
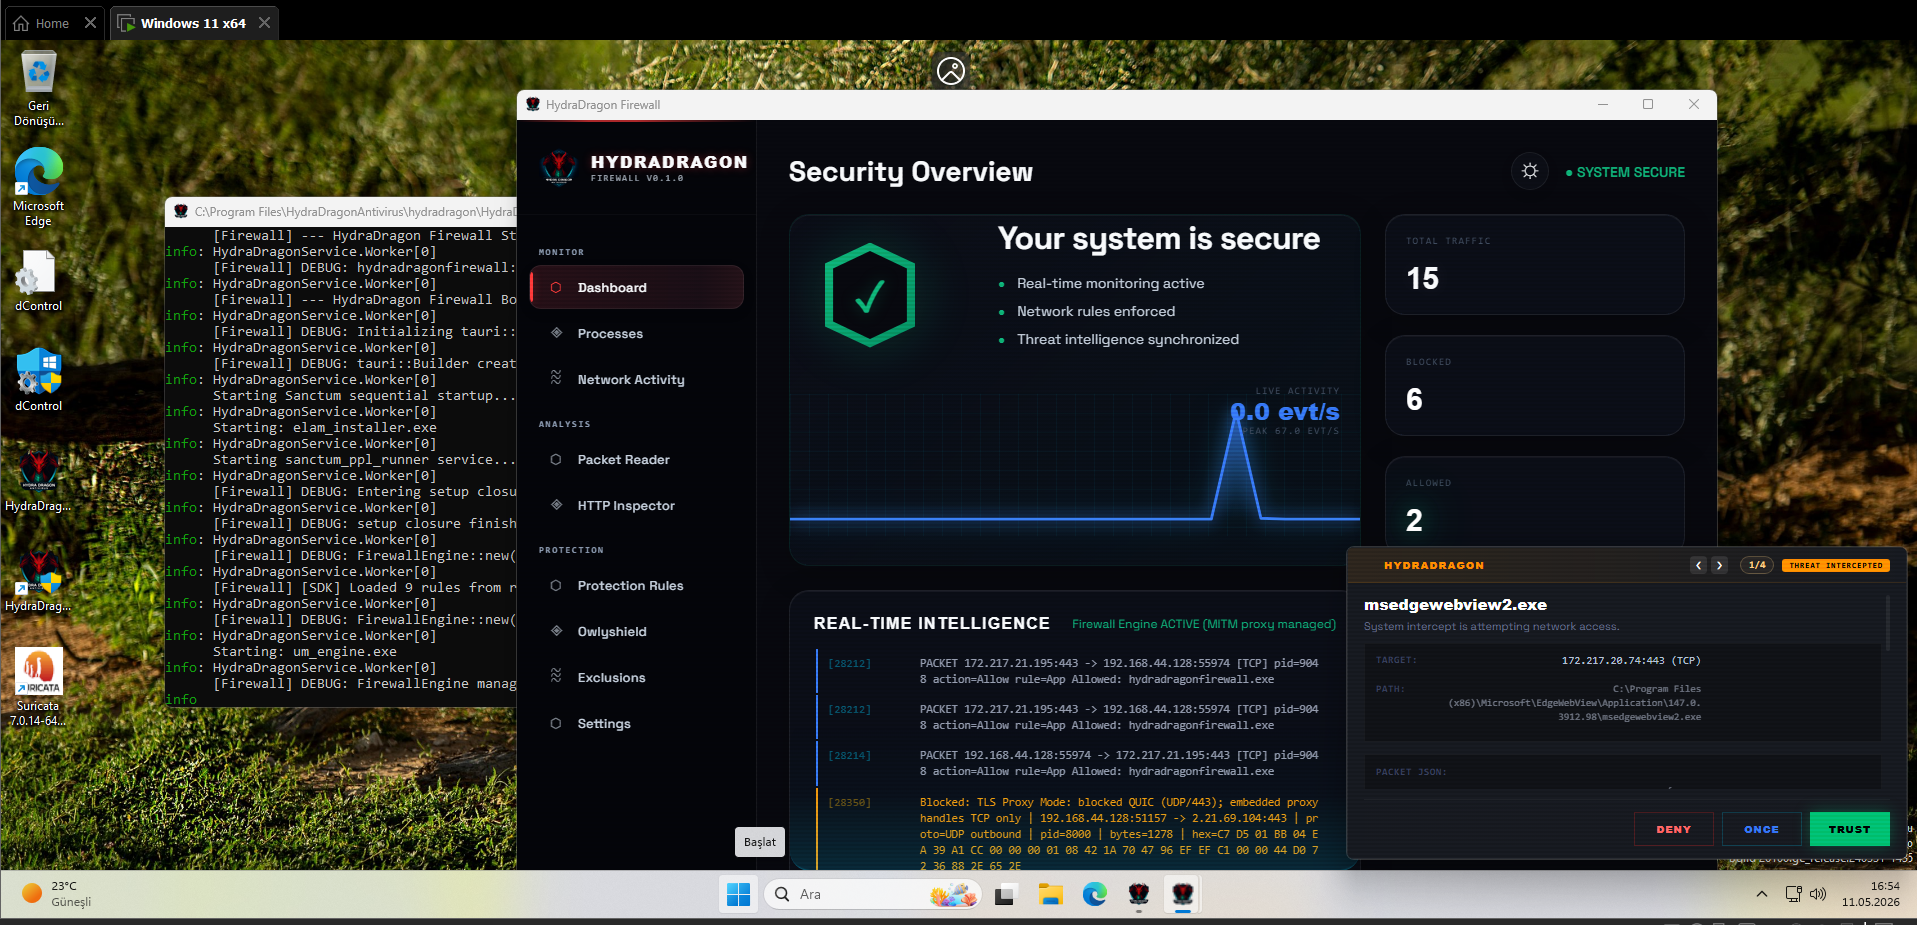
هذا المشروع غير جاهز للإنتاج. يجب توقّع تغييرات كاسرة وأخطاء وميزات غير مكتملة.
⚠️ تنبيه: هذا المستودع مخصّص حصريًا لمحلّلي البرمجيات الخبيثة الخبراء وباحثي الأمن. يحتوي على مكوّنات نظام منخفضة المستوى وبرامج تشغيل أمنية تجريبية تتطلب معرفة احترافية للتعامل معها بأمان.
[!CAUTION]
🛑 مسؤولية المستخدم وقيود الحماية
صُمّم HydraDragon للحماية من التهديدات الآلية الخبيثة، وليس من الأخطاء البشرية أو التعديلات المتعمّدة على النظام.
- الحذف اليدوي: لن يمنعك مكافح الفيروسات من تنفيذ أوامر مثل
rd C: /s /qأو من حذف ملفاتك يدويًا. فهو يدرك أنه إذا كنت أنت (المسؤول) تحذف شيئًا بشكل صريح، فإن ذلك يُعدّ خطأ مستخدم حقيقيًا وليس اختراقًا من برمجية خبيثة. صُمّم النظام للسماح بالقرارات الإدارية المتعمّدة دون تدخّل.- سوء إعداد برامج التشغيل/النظام: لا يحمي البرنامج من التثبيت اليدوي لبرامج تشغيل غير متوافقة أو إعدادات نظام غير صحيحة. إن ظهور "Inaccessible Boot Device" أو أي أعطال نظام أخرى ناتجة عن تعديلات يدوية في السجل أو تجارب على برامج التشغيل لا تُعدّ سلوكًا خبيثًا ولا يتم حظرها.
- الطبيعة التجريبية: أنت مسؤول عن أي فقدان للبيانات أو عدم استقرار في النظام ناتج عن استخدام هذا البرنامج التجريبي. اختبر دائمًا في جهاز ظاهري (VM) أولًا.
توقيعات المحللين التي يستخدمها خادم VirusKov / Multron (analyst_signatures/: قواعد HydraDragonSig وYARA وClamAV المكتوبة أثناء التحليل اليدوي) غير منشورة في هذا المستودع في الوقت الحالي. إنها تتغير باستمرار مع مراجعة عينات جديدة، لذا فإن أي نسخة علنية ستكون قديمة على الفور تقريبًا.
إذا كنت بحاجة إليها، فاطلبها (انظر التواصل) وسنرسل لك نسخة كما هي في ذلك الوقت، مع العلم أنها لن تكون النسخة الحالية.
دعم المنصات: هذا المشروع مخصص حصريًا لـ x86-64 Windows. لا يتم دعم aarch64 والمعماريات الأخرى.
ملاحظة توافق نظام Windows (Sanctum / Alt Syscalls):
[!WARNING] Windows 10 وWindows 11 23H2 غير متوافقين مع برنامج تشغيل نواة Sanctum!
تعتمد Alt Syscalls ومراقب النواة في Sanctum على بنى وإزاحات داخلية لنواة Windows (0x1d8،0x7d0،0x77،PspServiceDescriptorGroupTable) وهي مثبتة بشكل صارم لـ Windows 11 24H2 (Build 26100+).
تفتقر Windows 10 (جميع الإصدارات) وWindows 11 23H2 / 22H2 (Build 22621/22631) إلى هذه الإزاحات وبنى الإرسال الدقيقة. سيؤدي تشغيل مكونات نواة Sanctum على إصدارات النظام الأقدم هذه إلى أخطاء عدم الدعم أو أعطال في النواة. يُشترط Windows 11 24H2 بشكل صارم.
صُمم هذا المثبّت للاستخدام على أجهزة كمبيوتر Windows نظيفة أو منسّقة حديثًا.
للحصول على أفضل النتائج، ثبّت HydraDragon Antivirus فقط على الأنظمة التي لم يتم فيها تثبيت المكونات الخارجية المطلوبة يدويًا مسبقًا.
يُرجى عدم تشغيل هذا المثبّت إذا كان أي من البرامج التالية مثبتًا بالفعل على جهاز الكمبيوتر الخاص بك:
قد يؤدي تثبيت HydraDragon Antivirus على نظام تم فيه تثبيت هذه المكونات بالفعل إلى تعارضات في الإصدارات، أو مشكلات في المسارات، أو تعارضات في الخدمات، أو سلوك غير متوقع من المثبّت.
استخدم هذا المثبّت على:
إذا كانت أي من المكونات المطلوبة مثبتة لديك بالفعل، فقم بإلغاء تثبيتها أولًا أو استخدم بيئة Windows نظيفة قبل تثبيت HydraDragon Antivirus.
HydraDragon هو مشروع مضاد فيروسات محلي (باستثناء سحابة Xcitium) قيد التطوير النشط والتجريبي حاليًا.
لا يهدف هذا المشروع إلى استبدال حل مكافحة الفيروسات الأساسي اليومي الخاص بك.
