
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 randomrobbiebf/cve-2024-12172
WP Courses LMS – منشئ الدورات عبر الإنترنت، دورات التعلم الإلكتروني، حلول الدورات، الدورات التعليمية <= 3.2.21 - نقص التفويض يسمح لمستخدم مصادَق…
 compliancecontrol/cve-2024-56116
وثائق لـ CVE-2024-56116: ثغرة Cross-Site Request Forgery في Amiro.CMS قبل الإصدار 7.8.4 تسمح للمهاجمين عن بُعد بإنشاء حساب مسؤول عبر تصعيد الامتيازات.
 randomrobbiebf/cve-2024-11643
إمكانية الوصول بواسطة AllAccessible <= 1.3.4 - نقص التفويض للمستخدمين الموثقين (مشتركين فما فوق) لتحديث خيار عشوائي
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
إثبات مفهوم لاستغلال CVE-2024-41713، يوضح تجاوز المصادقة في Mitel MiCollab مما يؤدي إلى قراءة ملفات عشوائية. يتضمن سكربت بايثون لاختبار الإصدارات…
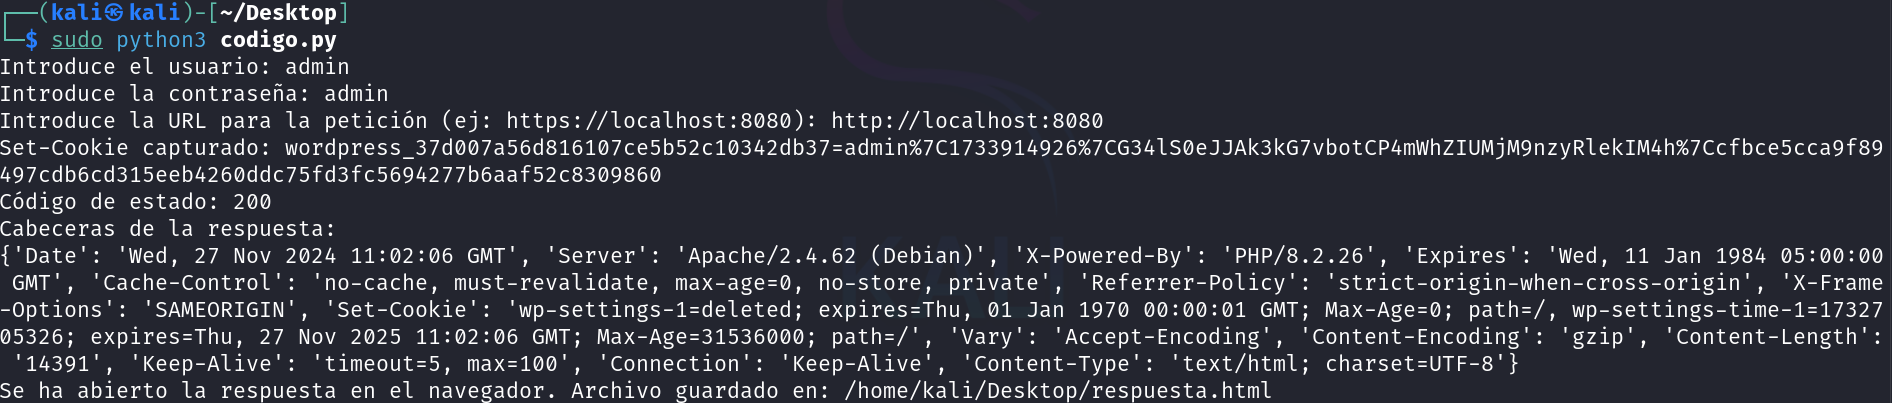 hunt3r850/cve-2024-10924-poc
استغلال إثبات المفهوم لـ CVE-2024-10924، وهي ثغرة تجاوز مصادقة في إضافة Really Simple Security لـ WordPress، مما يتيح تجاوز MFA عبر طلبات مصممة.
 portswigger/oauth-scan
امتداد Burp Suite مفيد للتحقق من أمان OAUTHv2 و OpenID
 dagowda/zabbix-cve-2022-23131-sso-bypass
سكربت استغلال لثغرة CVE-2022-23131 الذي يتجاوز مصادقة Zabbix SSO عن طريق تزوير رموز JWT، مما يتيح وصولاً غير مصرح به للمسؤول على منصة المراقبة.
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
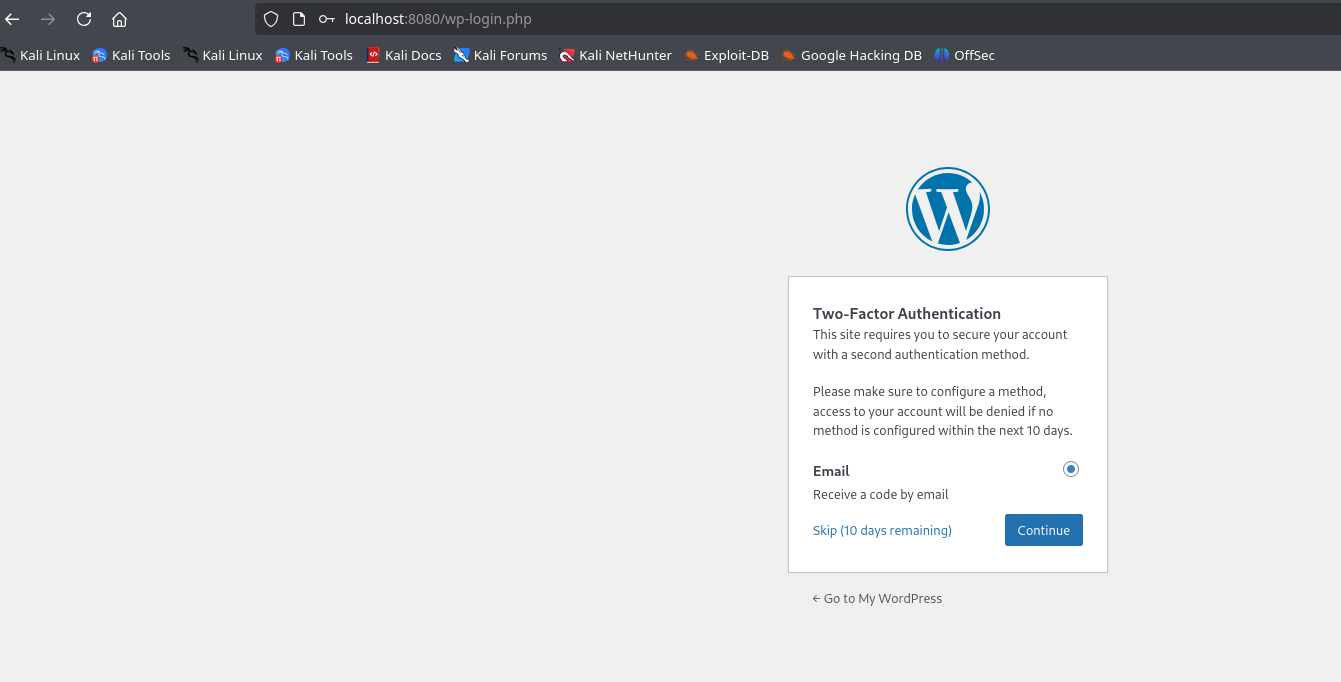 maalfer/cve-2024-10924-poc
تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1.
 xthalach/cve-2024-11318
يُفصِّل هذا المستودع ثغرة من نوع IDOR في AbsysNet 2.3.1، والتي تسمح لمهاجم عن بُعد بتخمين معرفات الجلسات (session IDs) عبر نقطة النهاية…
 gr-1m/cve-2024-0012-poc
CVE-2024-0012 هو ثغرة أمنية في تجاوز التحقق من الهوية في برنامج PAN-OS من Palo Alto Networks. تسمح هذه الثغرة للمهاجم غير الموثوق بالوصول عبر الشبكة…
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - فقدان التفويض يسمح للمستخدمين المصادَق عليهم (مشترك فأعلى) بتثبيت إضافات/قوالب بشكل تعسفي
 tam-k592/cve-2024-52316
CVE-2024-52316 - ثغرة تجاوز المصادقة في Apache Tomcat
 zyn3rgy/smbtakeover
تنفيذ BOF وPython3 لتقنية إلغاء ربط 445/tcp على ويندوز عبر تفاعلات SCM
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
استغلال بلغة بايثون لثغرة CVE-2024-10924 لتجاوز المصادقة في Really Simple Security < 9.1.2. يتيح تسجيل الدخول دون مصادقة كأي مستخدم ووردبريس موجود،…
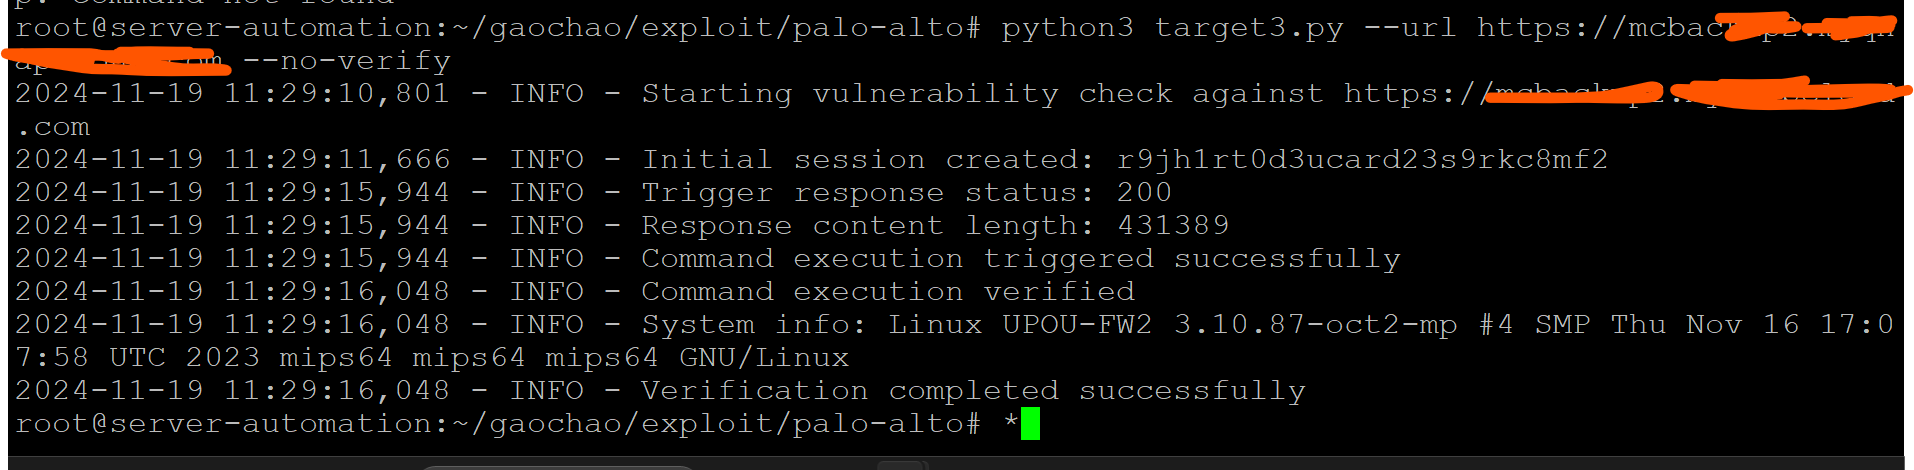 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
 watchtowrlabs/palo-alto-panos-cve-2024-0012
استغلال لـ CVE-2024-0012 و CVE-2024-9474 يستهدف تجاوز المصادقة وحقن الأوامر المُصادَق عليه في واجهة إدارة الويب الخاصة بـ Palo Alto PAN-OS.








