
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-10924-PoC — استغلال إثبات المفهوم لـ CVE-2024-10924، وهي ثغرة تجاوز مصادقة في إضافة Really Simple Security لـ WordPress، مما يتيح تجاوز MFA عبر طلبات مصممة. | Kitploit
أدوات/GitHubGitHub/hunt3r850/cve-2024-10924-poc
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubhunt3r850/cve-2024-10924-poc

CVE-2024-10924-PoC

استغلال إثبات المفهوم لـ CVE-2024-10924، وهي ثغرة تجاوز مصادقة في إضافة Really Simple Security لـ WordPress، مما يتيح تجاوز MFA عبر طلبات مصممة.

عرض المستودع
25منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

PoC لتجاوز المصادقة MFA في إضافة Really Simple Security لووردبريس | CVE-2024-10924

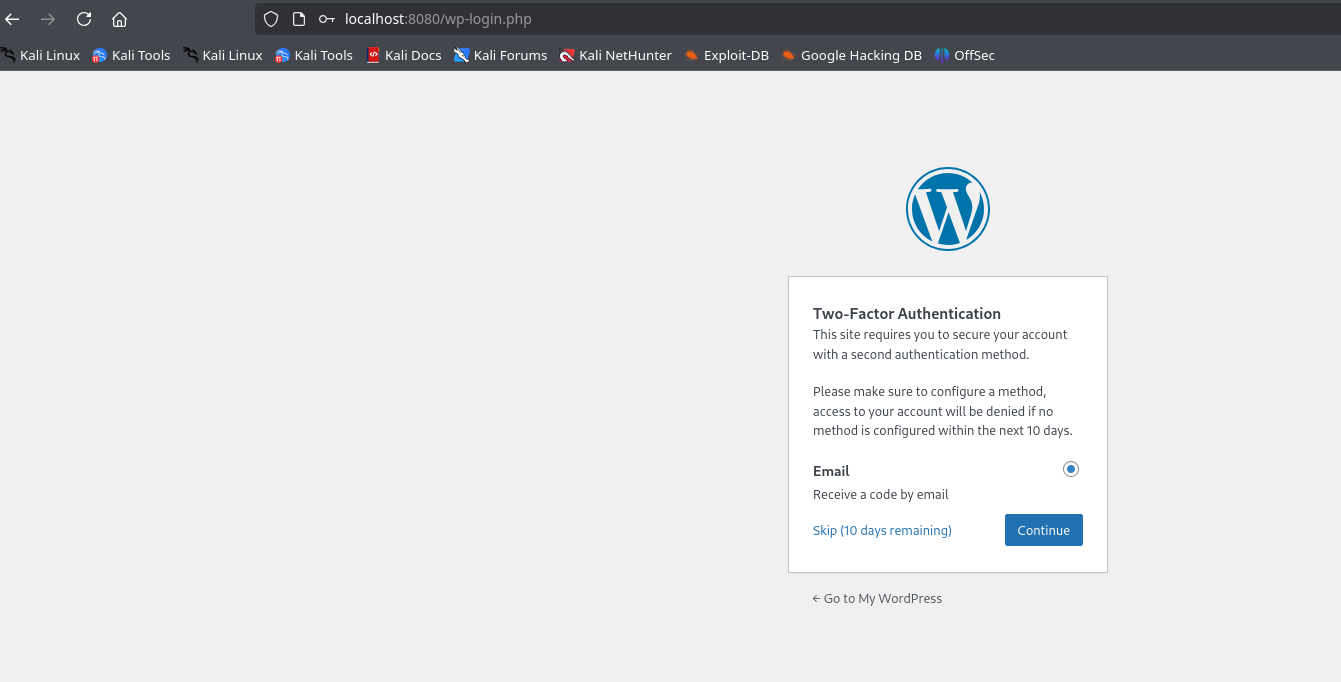
نصل إلى موقع ووردبريس حيث سنرى أن MFA مفعّل عبر الإضافة الضعيفة:
صورة

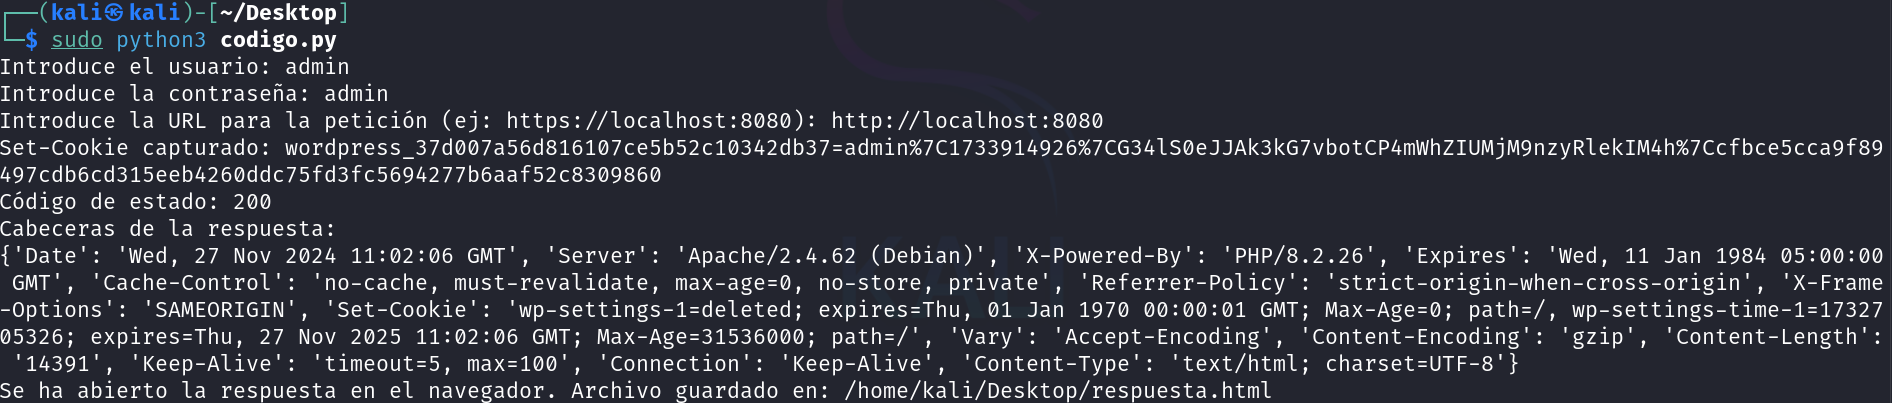
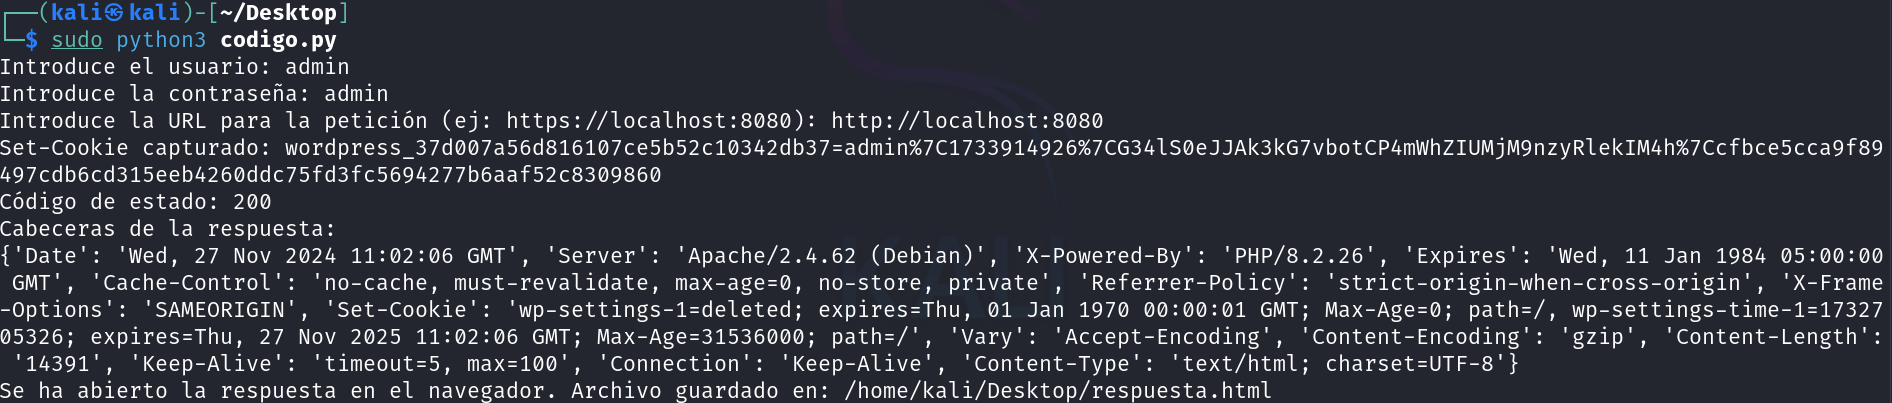
يجب علينا تشغيل الـ PoC وتقديم بيانات تسجيل الدخول:
صورة

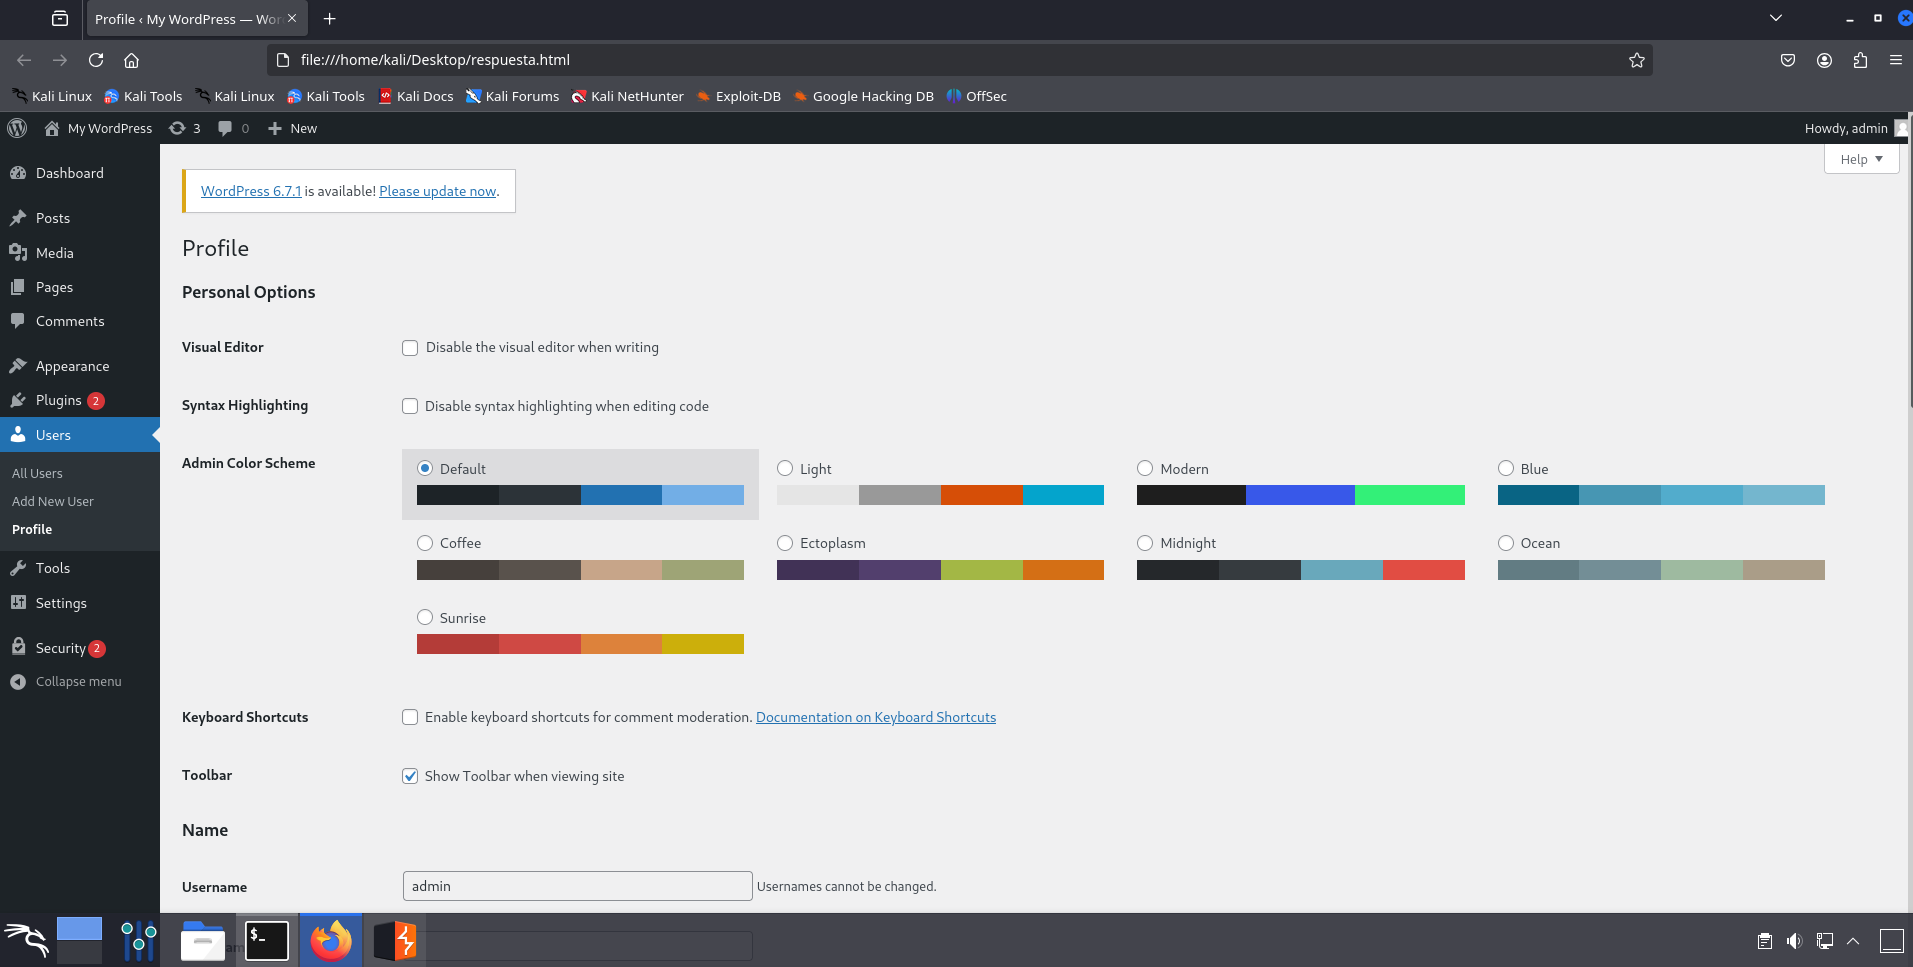
بشكل تلقائي، سيتم فتح المتصفح عبر ملف .html مؤقت داخل لوحة الإدارة.
صورة

لنشر بيئة ضعيفة تلقائيًا لإعادة إنشاء هذا السيناريو، يمكن استخدام المستودع التالي:

https://github.com/Trackflaw/CVE-2024-10924-Wordpress-Docker

تنزيل الأداة