
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-10924-PoC — تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1. | Kitploit
أدوات/GitHubGitHub/maalfer/cve-2024-10924-poc
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubmaalfer/cve-2024-10924-poc

CVE-2024-10924-PoC

تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1.

عرض المستودع
6418منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

PoC Authentication Bypass MFA Really Simple Security WordPress Plugin | CVE-2024-10924

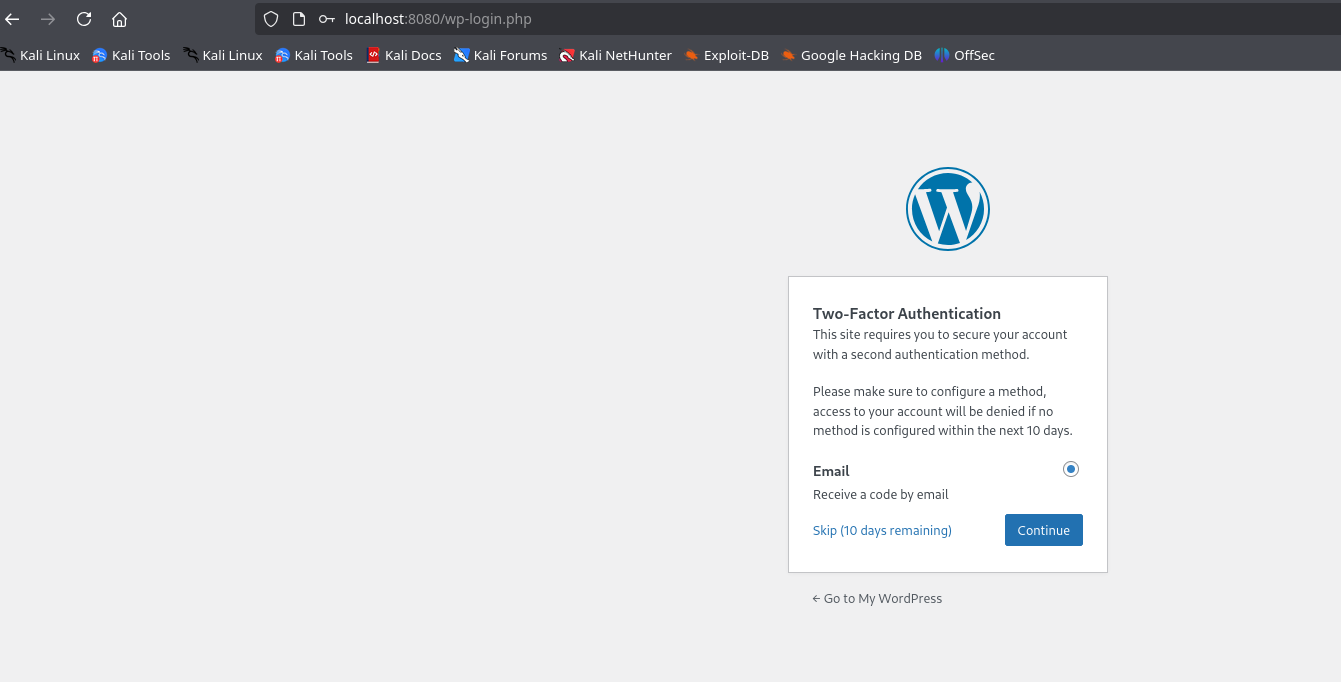
نصل إلى صفحة ووردبريس حيث نرى أن المصادقة متعددة العوامل (MFA) مفعّلة عبر الإضافة الضعيفة:
imagen

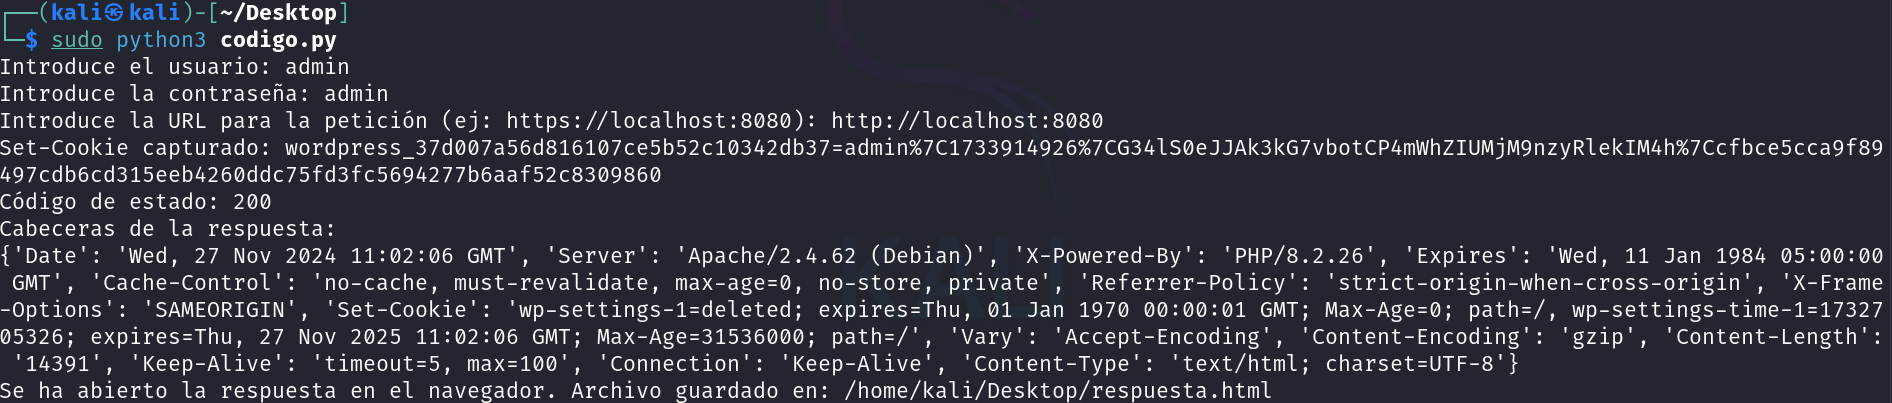
يجب علينا تنفيذ الـ PoC وتقديم بيانات الدخول:
imagen

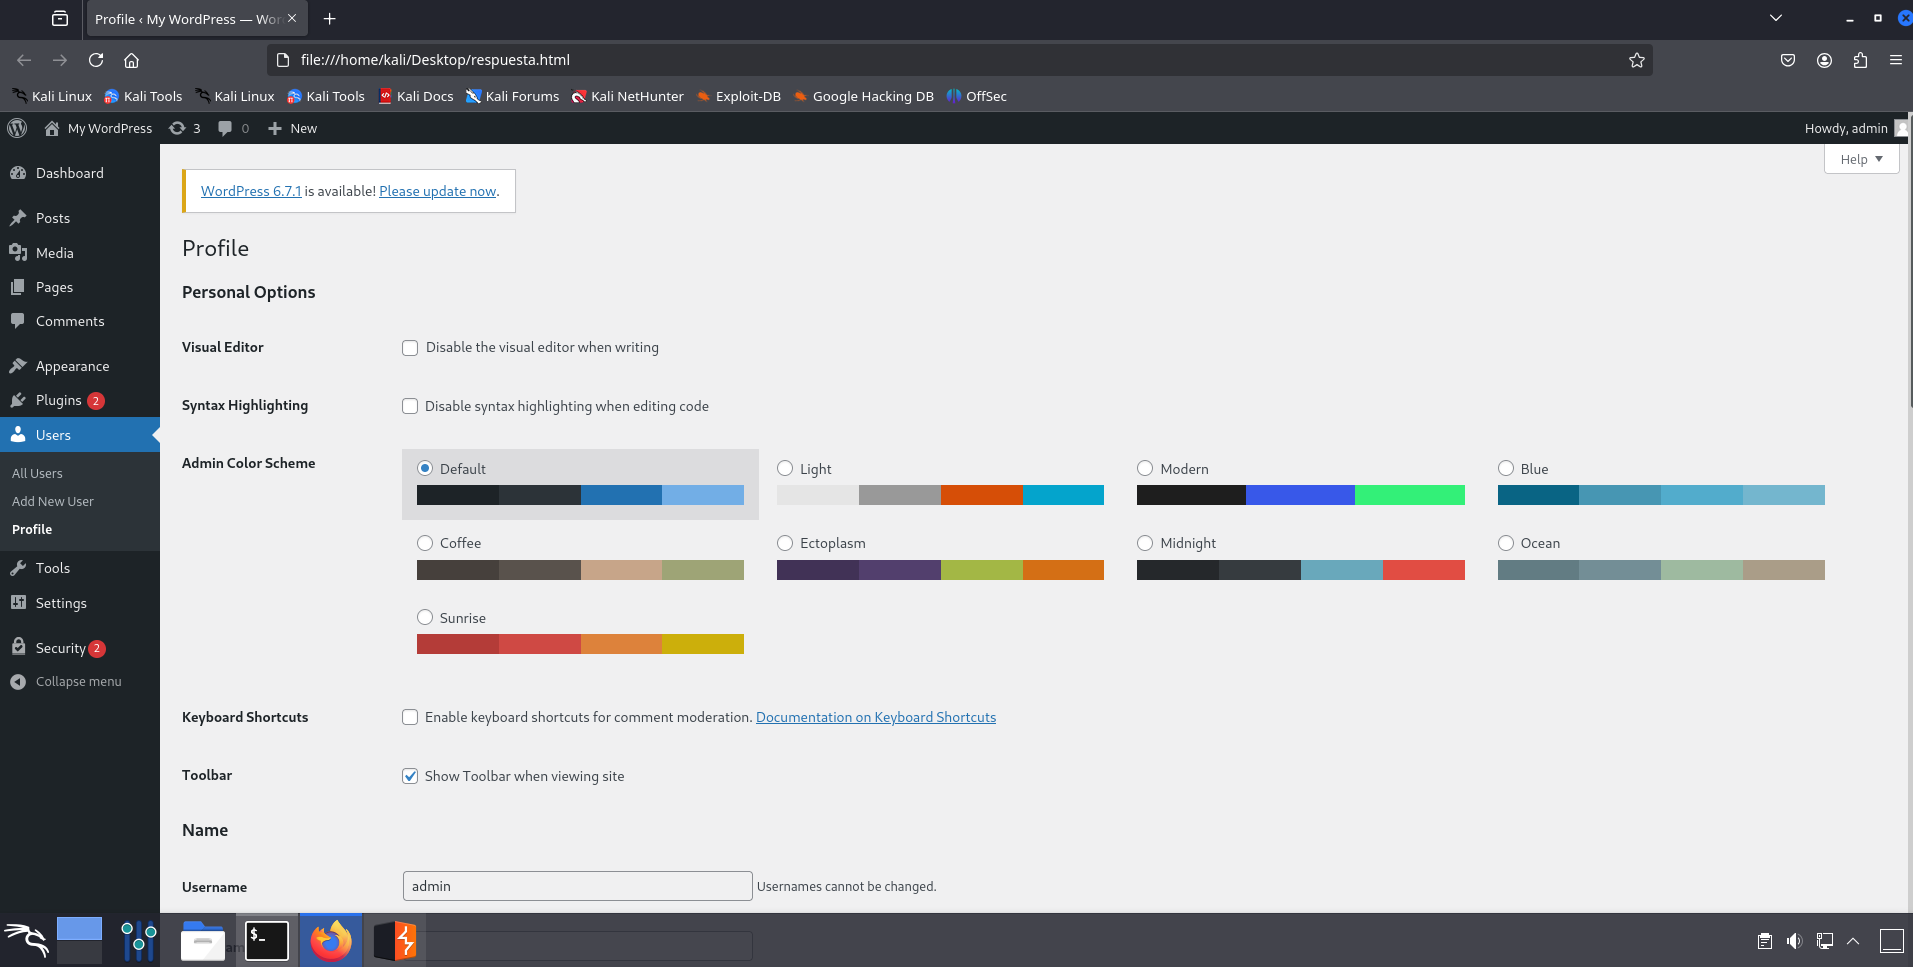
سيتم فتح المتصفح تلقائيًا عبر ملف مؤقت بامتداد .html داخل لوحة الإدارة.
imagen

لنشر بيئة ضعيفة تلقائيًا لإعادة إنشاء هذا السيناريو، يمكن استخدام المستودع التالي:

https://github.com/Trackflaw/CVE-2024-10924-Wordpress-Docker

تنزيل الأداة