
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 kit-lang/packages/kit-policy
إطار عمل تفويض مرن وقابل للتكوين لـ Kit (مستوحى من Action Policy)
 kit-lang/packages/kit-oauth
مكتبة عميل OAuth 2.0 لتطبيقات Kit تدعم تدفقات رمز التفويض وPKCE وبيانات اعتماد العميل ورمز التحديث مع إعدادات مزود مدمجة لـ GitHub وGoogle وMicrosoft…
 schroeder-sys/pantheon-souverainete
بنية تحتية سحابية معيارية، متكررة وسيادية 100% للتحرر من GAFAM. أدلة تقنية، بنية Zero-Trust وتشفير داخلي (DoT/DoH)
 cosignet/sdk
عميل TypeScript رفيع + عميل بايثون بدون تبعيات ووصفات لحظر الإجراءات عالية المخاطر خلف موافقة مفتاح مرور مرتبط بالحمولة.

 authelia/authelia
بوابة الدخول الموحّد (SSO) مع المصادقة متعددة العوامل لتطبيقات الويب. معتمدة من OpenID™ وجاهزة لتقنيات التشفير ما بعد الكمومي.
 mandiant/adfsdump
يُفرّغ مفاتيح توقيع AD FS، وشهادات الرموز المميّزة، وإعدادات الطرف المعتمد (relying party)، مما يتيح توليد رموز مصادقة اتحادية مزوّرة لعمليات…
 elastic/silhouette
احتفظ بها سرًا، واحتفظ بها آمنة
 azuread/azure-ad-incident-response-powershell-module
توفر وحدة PowerShell للاستجابة للحوادث في Azure Active Directory عددًا من الأدوات، التي طورها فريق منتجات Azure Active Directory بالتعاون مع فريق…
 jsa2/caoptics
CA Optics - محلل فجوات الوصول المشروط في Azure AD
 netwrix/pingcastlecloud
تدقيق برنامج لـ AzureAD
 vmware-archive/lightwave
خدمات الهوية للبنية التحتية التقليدية والتطبيقات والحاويات.
 securityriskadvisors/msspray
هجمات كلمات المرور والتحقق من المصادقة متعددة العوامل (MFA) ضد نقاط نهاية مختلفة في Azure وOffice 365
 thomaspatzke/burp-sessionauthtool
إضافة برمجية لـ Burp تساعد في اكتشاف ثغرات تصعيد الامتيازات
 dodge-mptc/cve-2023-35794-webssh-hijacking
المستودع يحتوي على وصف لـ CVE-2023-35794 الذي اكتشفه فريق Dodge الصناعي لمنصة Dodge OPTIFY platfrom.
 grails/gssc-cve-2022-41923
دليل حل بديل لثغرة إدارة الامتيازات CVE-2022-41923 في إضافة Grails Spring Security Core، يوفر تعريفات مرشحات مصححة لتكوينات Annotation…
 matrix-org/synapse
Synapse: خادم ماتريكس المنزلي مكتوب بلغة بايثون/تويستيد.
 fadi002/unshackle
أداة مفتوحة المصدر لتجاوز كلمات مرور ويندوز ولينكس من USB قابل للإقلاع
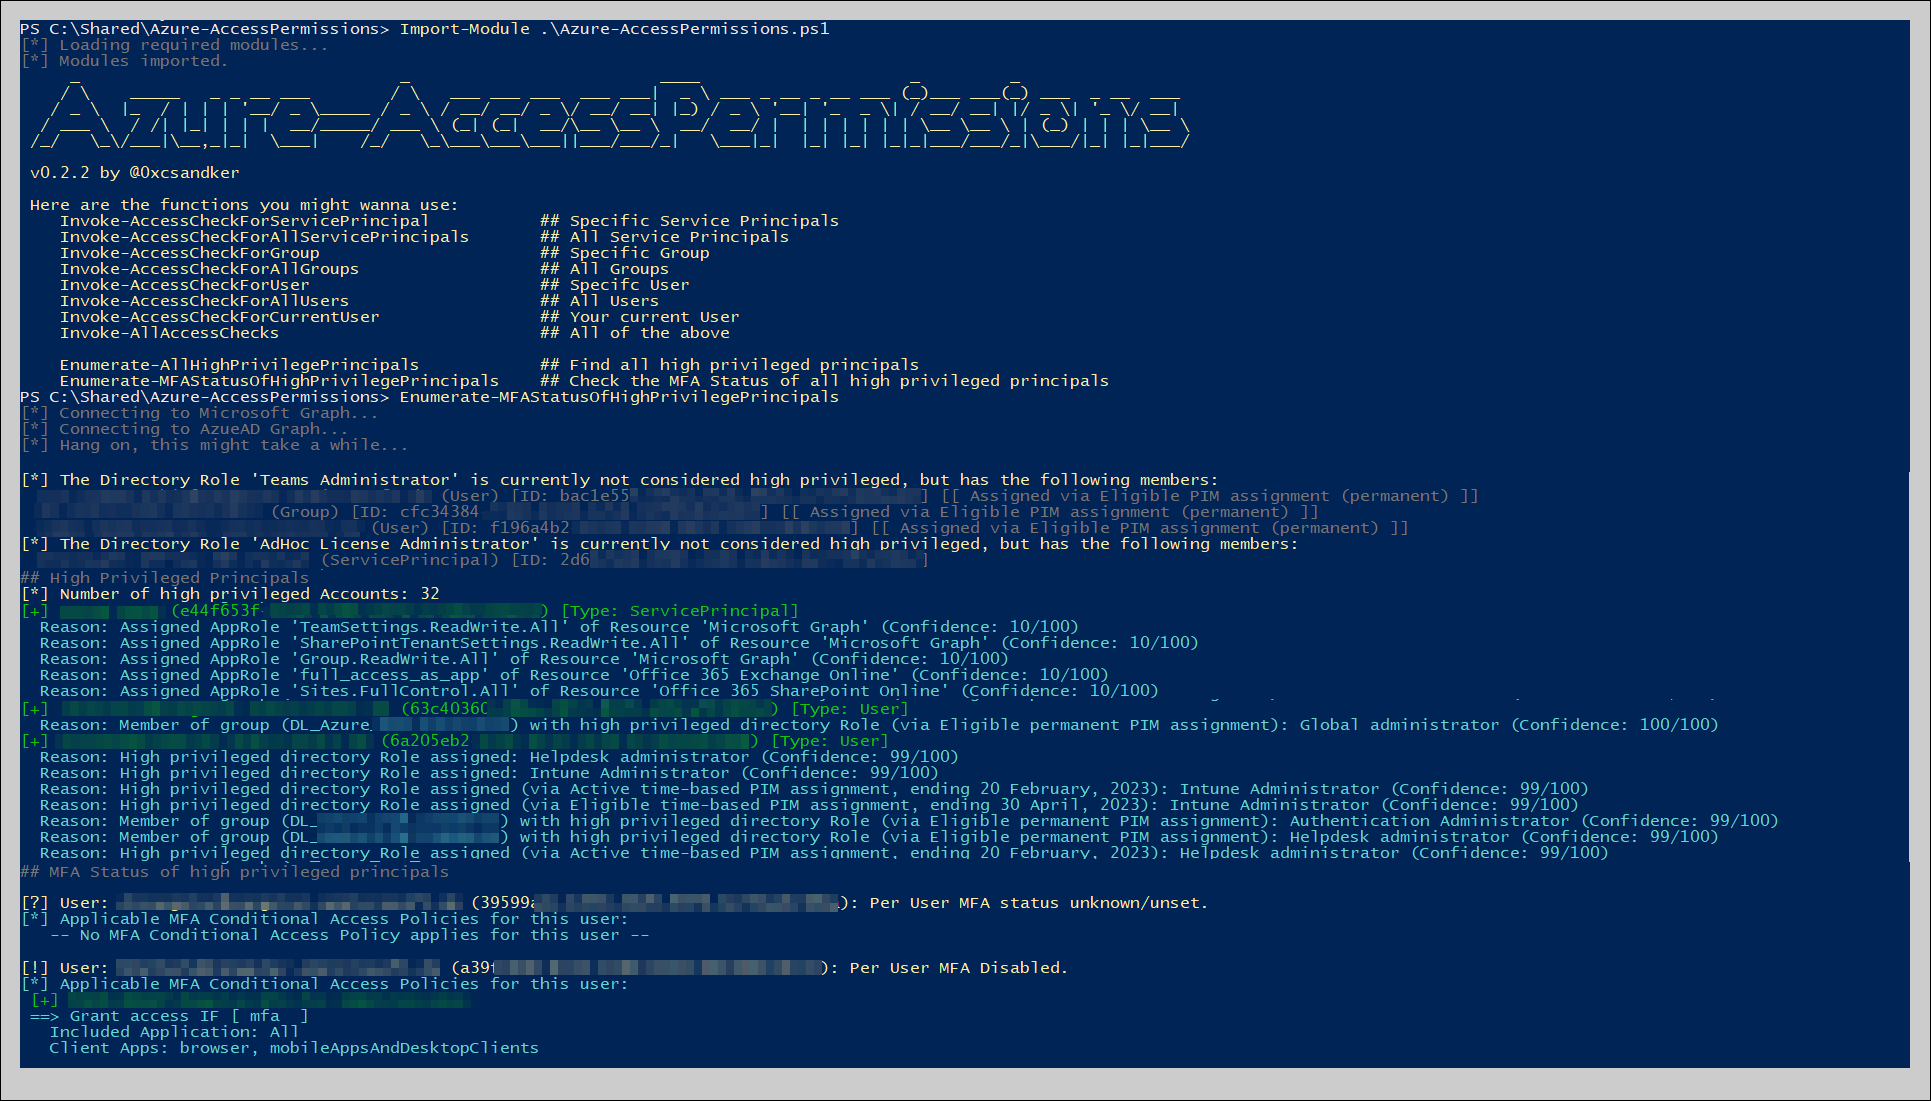 csandker/azure-accesspermissions
نص PowerShell لتعداد أذونات الوصول إلى Azure Active Directory، بما في ذلك تعيينات الأدوار وشركات الخدمة وتكوينات الوصول المميز لتدقيق الأمان.







