Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Azure-AccessPermissions — نص PowerShell لتعداد أذونات الوصول إلى Azure Active Directory، بما في ذلك تعيينات الأدوار وشركات الخدمة وتكوينات الوصول المميز لتدقيق الأمان. | Kitploit
أدوات/GitHubGitHub/csandker/azure-accesspermissions
المصادقة والترخيصأمن البنية التحتية السحابيةالاستطلاعجمع المعلوماتاختبار الاختراقأمن السحابةإدارة الهوية والوصول (IAM)Archived
مشاركة
GitHub
csandker/azure-accesspermissions

Azure-AccessPermissions

نص PowerShell لتعداد أذونات الوصول إلى Azure Active Directory، بما في ذلك تعيينات الأدوار وشركات الخدمة وتكوينات الوصول المميز لتدقيق الأمان.

عرض المستودع
1101851منذ 3 سنواتتمت المراجعة من قبل Kitploit

Azure-AccessPermissions

أداة PowerShell سهلة الاستخدام لإحصاء صلاحيات الوصول في بيئة Azure Active Directory.

يمكن العثور على التفاصيل الأساسية في المقالات المصاحبة:

  • فك شفرة مبادئ Azure Active Directory وصلاحيات الوصول
  • فك شفرة صلاحيات Azure Active Directory II: الوصول المميز

المتطلبات

لتشغيل هذا السكريبت ستحتاج إلى وحدتي PowerShell التاليتين:

  • Microsoft.Graph
  • AADInternals
  • AzureADPreview

يمكن تثبيت كل هذه الوحدات مباشرة داخل PowerShell:

PS:> Install-Module Microsoft.Graph
PS:> Install-Module AADInternals
PS:> Install-Module AzureADPreview

الاستخدام

الاستخدام الأول

يستخدم السكريبت واجهة تسجيل دخول تعتمد على المتصفح للاتصال بـ Azure. إذا قمت بتشغيل الأداة لأول مرة قد تواجه الخطأ التالي

[*] Connecting to Microsoft Graph...
WARNING: WebBrowser control emulation not set for PowerShell or PowerShell ISE!
Would you like set the emulation to IE 11? Otherwise the login form may not work! (Y/N): Y
Emulation set. Restart PowerShell/ISE!

خطأ في التشغيل الأول

لحل هذه المشكلة ببساطة اسمح لـ PowerShell بمحاكاة المتصفح ثم أعد تشغيل الأمر.

مثال استخدام

استيراد وتشغيل، لا حاجة لوسائط.

ملاحظة: في التشغيل الأول قد تضطر للمصادقة مرتين (مرة لـ Microsoft Graph ومرة لـ Azure AD Graph). قد أقم بتجميع هذا في تسجيل دخول واحد في المستقبل...

PS:> Import-Module .\Azure-AccessPermissions.ps1

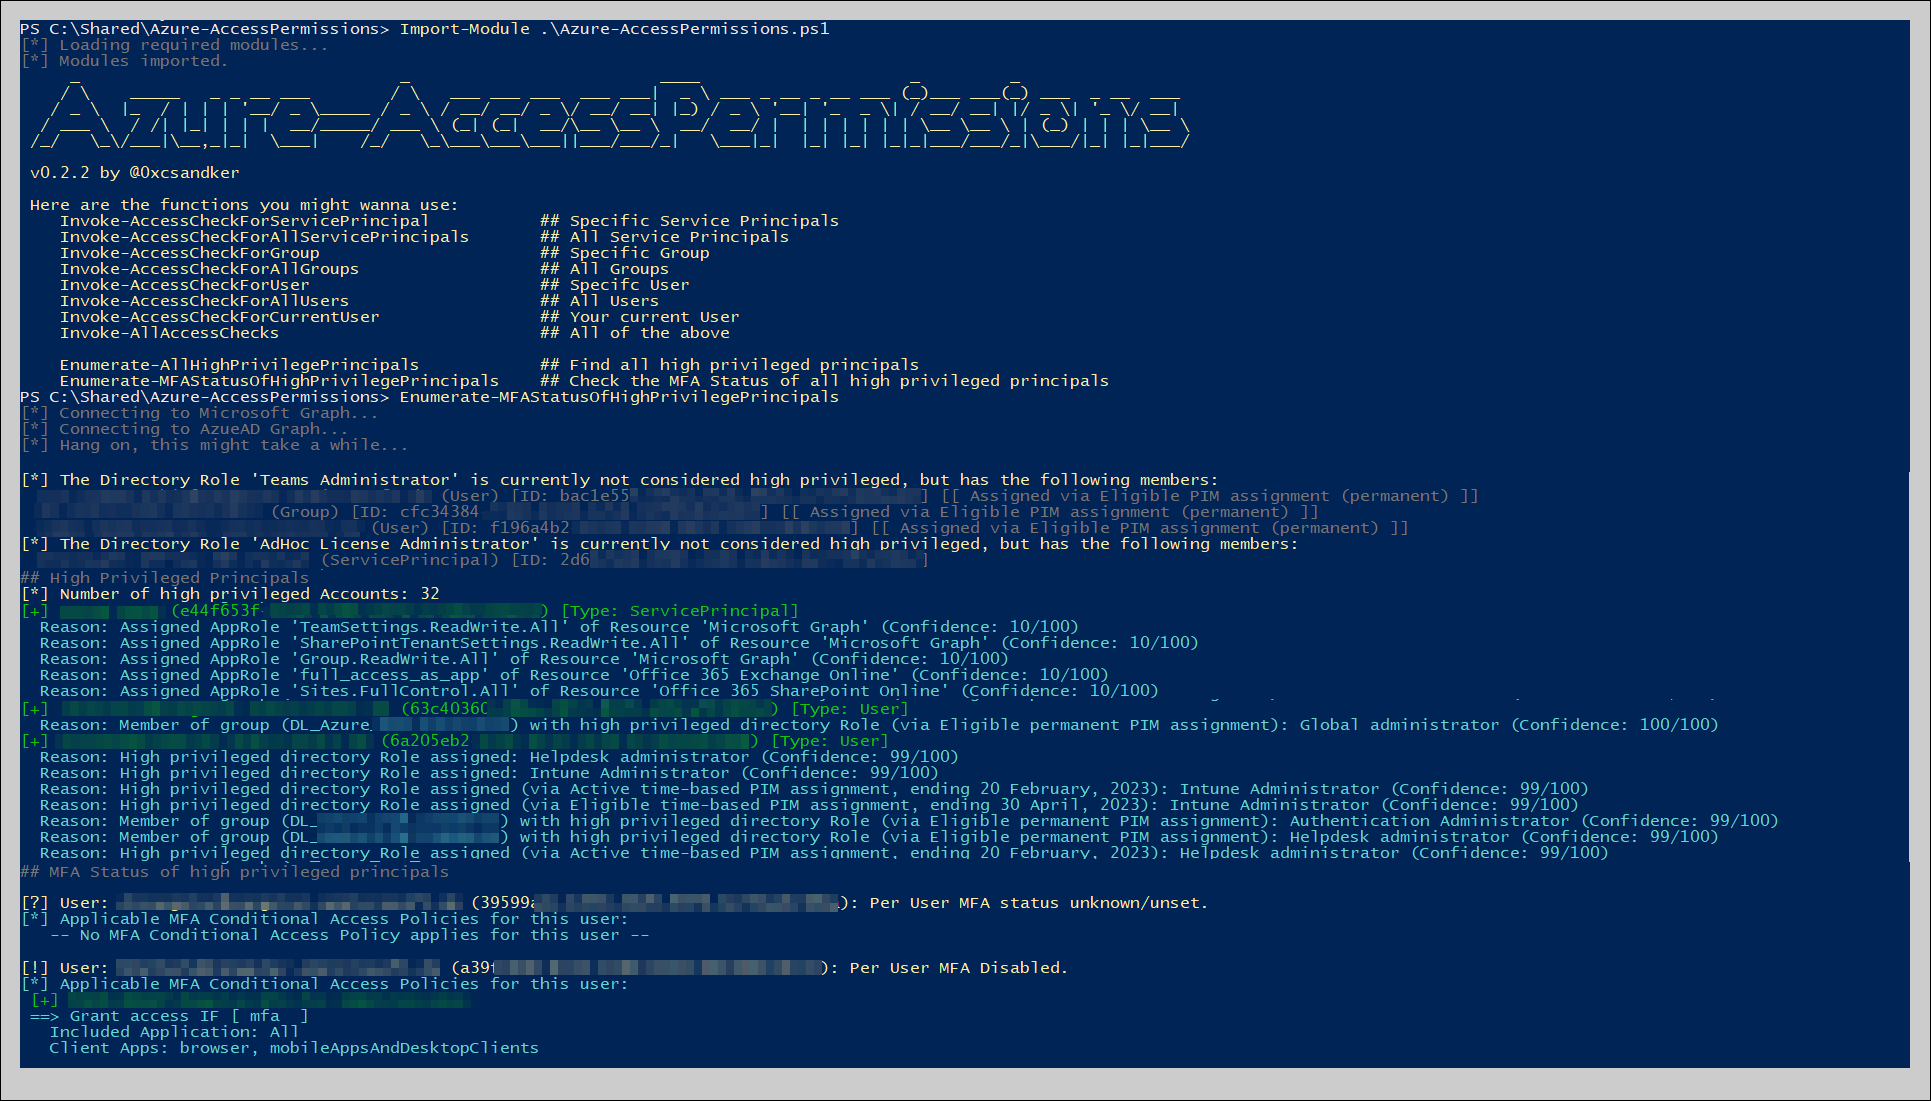
عينة من المخرجات

عينة من المخرجات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →