
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 rezivure/grid-mobile
Grid: تطبيق مشاركة الموقع الخاص للجوّال لأجهزة iOS/Android. E2EE مع Matrix.
 brotherofjhonny/cve-2024-48955_overview
CVE-2024-48955_نظرة عامة
 nearai/ironclaw
نظام تشغيل آمن وخاص للوكيل الذكي مع تخزين مشفر محلي، ومصادقة OAuth/SSO، والتحكم في الوصول القائم على السياسات، وإطار عمل قابل للتوسع لبناء الأدوات…
 moltis-org/moltis
خادم وكيل شخصي مستمر وآمن بلغة Rust. ملف ثنائي واحد، تنفيذ معزول (sandboxed)، نماذج لغوية كبيرة من عدة موفري خدمات، صوت، ذاكرة، أدوات تلغرام وواتساب…
 bhanunamikaze/badhost-cve-2026-48710-exploit
ماسح ضوئي للكشف عن CVE-2026-48710 - تجاوز المصادقة عبر عنوان المضيف في Starlette/FastAPI
 baza-nato/cve-2021-33044
استغلال لأجهزة Dahua IPC/VTH/VTO يتجاوز مصادقة الهوية عن طريق إرسال حزم ضارة مصممة، مما يسمح بالوصول غير المصرح به.
 ayantaker/cve-2023-2986
إثبات المفهوم للثغرة CVE-2023-2986 في إضافة 'Abandoned Cart Lite for WooCommerce' في ووردبريس
 alardiians/gitea-cve-2026-28699
تمارين معملية + شرح لـ CVE-2026-28699: تجاوز تطبيق نطاقات OAuth2 في Gitea عبر المصادقة الأساسية HTTP
 sachitrafa/yourmemory
ذاكرة ذكاء اصطناعي وكيلية مع انحلال منحنى النسيان لإبنجهاوس. +16 نقطة مئوية أفضل استرجاع من Mem0 على LoCoMo.
 7ragnarok7/cve-2021-3754
تفاصيل الثغرة الأمنية والاستغلال لـ CVE-2021-3754
 6lj/cve-2025-3639
ثغرة تجاوز تسجيل الدخول في Liferay Portal (الإصدارات 7.3.0–7.4.3.132) وLiferay DXP (إصدارات مختلفة من 2024.Q1 إلى 2025.Q1.6)
 34zy/cve-2025-52970
CVE-2025-52970 - استغلال تجاوز المصادقة في FortiWeb للوصول إلى تنفيذ الأوامر عن بُعد
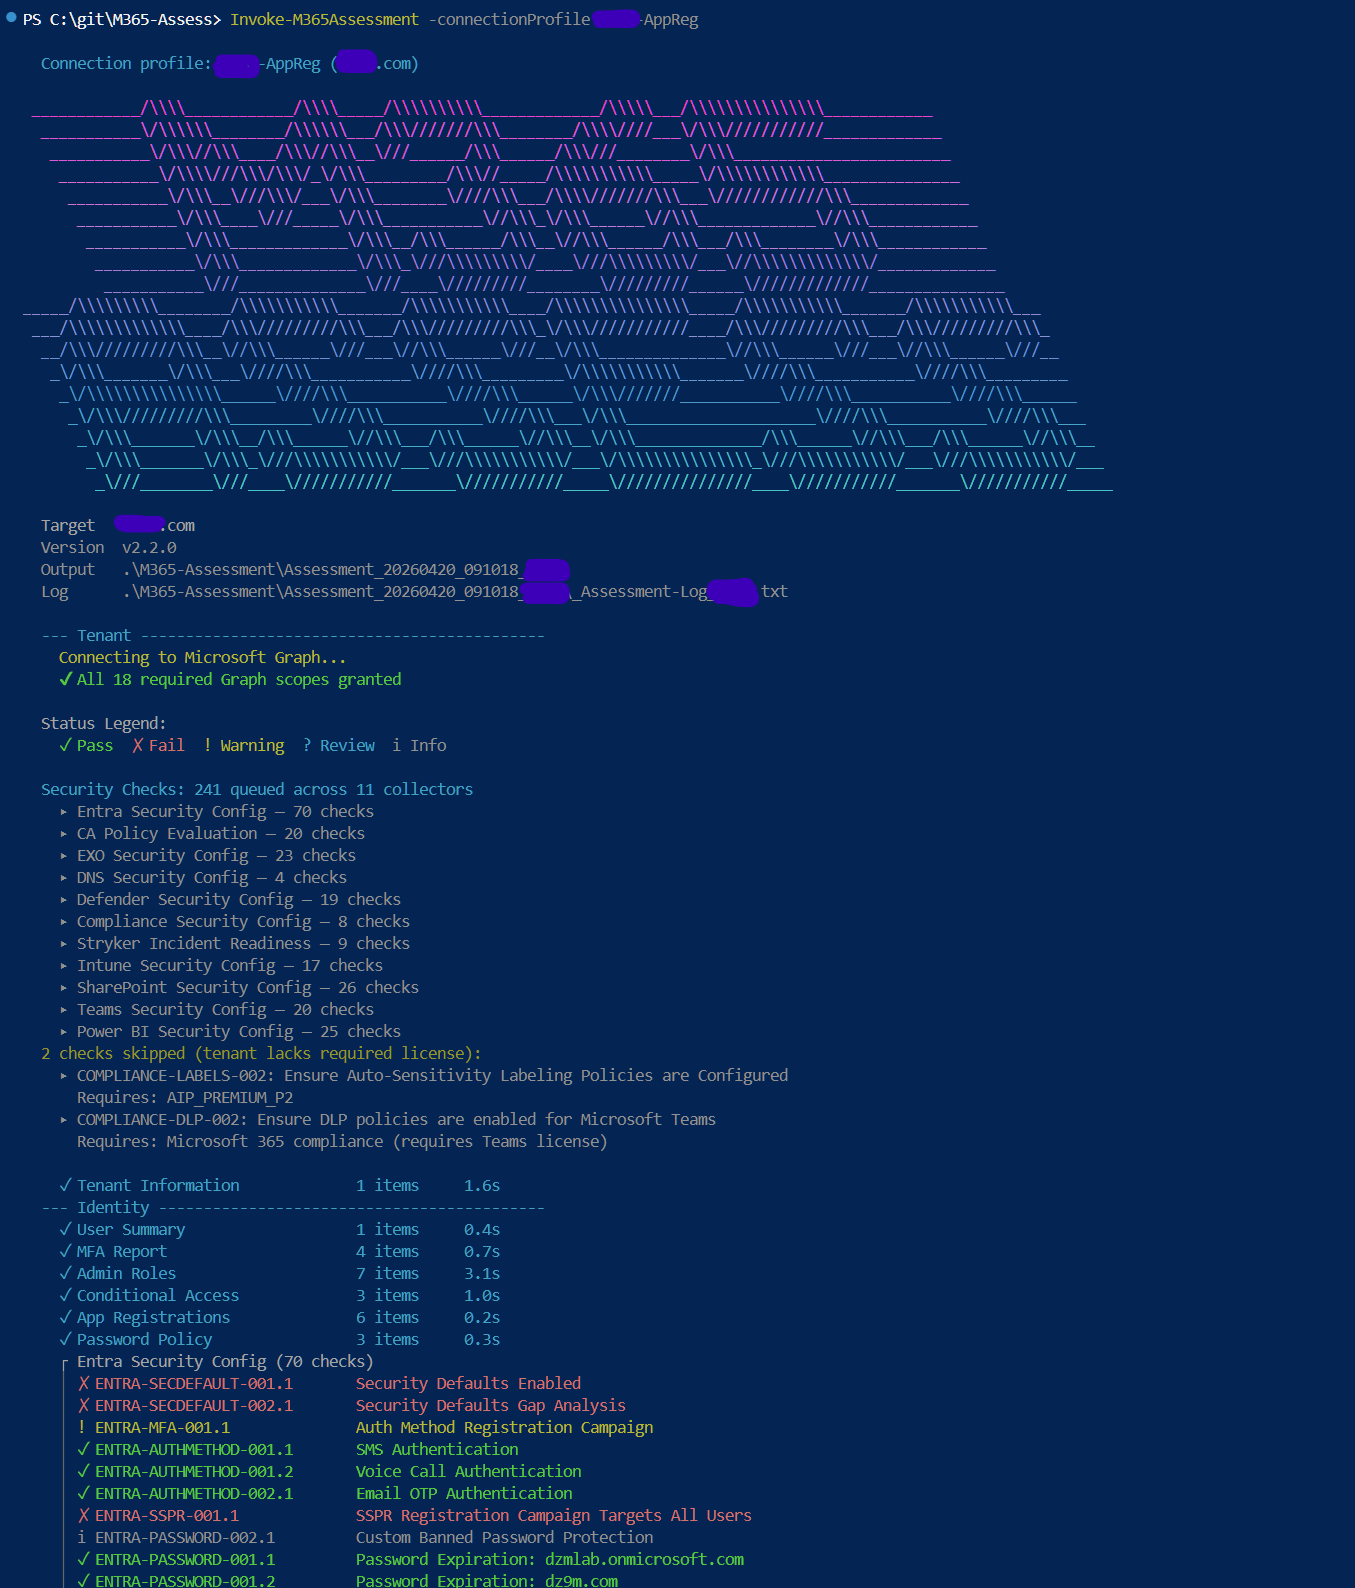 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 0xrixet/craftcms-poc-cve-2026-31266
بحث أمني حول آلية المصادقة في Craft CMS
 0xnxt1me/cve-2025-29927
إثبات مفهوم لاستغلال CVE-2025-29927 الذي يضيف x-middleware-subrequest لتجاوز فحوصات مصادقة البرامج الوسيطة في Next.js.
 0xmrma/cve-2026-34048
مسارات التهيئة الطرفية (terminal bootstrap routes) الخاصة بالمسؤولين فقط والتي يتم التحقق منها فقط لحالة تسجيل الدخول، تسمح لأعضاء الفريق العاديين…
 0xgh057r3c0n/cve-2025-34077
إثبات المفهوم (PoC) لاختطاف جلسة المسؤول غير المصادق عليه - إضافة Pie Register (≤ 3.7.1.4)








