
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 zeropathai/proftpd-cve-2026-42167-poc
POCs لإثبات الثغرة CVE-2026-42167 في ProFTPD
 joshuavanderpoll/cve-2026-2991
استغلال PoC لثغرة CVE-2026-2991 — تجاوز المصادقة في إضافة KiviCare لـ WordPress (≤4.1.2) مما يسمح بالاستيلاء على حسابات المرضى دون مصادقة واستخراج…
 0xblackash/cve-2026-21962
CVE-2026-21962
 0xblackash/cve-2026-35616
CVE-2026-35616
 0xblackash/cve-2026-41940
CVE-2026-41940
 theronielanddaronpodcastshow/svja
تطبيق جافا شديد الضعف (SVJA)، كما تم عرضه في بودكاست Roniel وDaRon، هو تطبيق Apache Struts مصمم لاحتواء عدد من الثغرات الأمنية الشائعة للغاية. على…
 strongswan/strongswan
strongSwan - VPN قائم على IPsec
 zf-tm/cve-2026-29000
PoC لثغرة CVE-2026-29000
 aetherai3/aether-protocol-p
تنفيذ عملي: هويات قصيرة الأجل مُتحقق منها تشفيريًا لمصادقة قرارات الذكاء الاصطناعي — CVE-2025-59536 (براءة اختراع قيد التسجيل US 64/006,746)
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc ثغرة oracle ماسح أمن
 zhzyker/cve-2020-11444
سكربت استغلال ثغرة تجاوز الصلاحيات في Nexus 3
 deepingh0st/cve-2022-22978
عرض توضيحي لتجاوز Spring-Security في CVE-2022-22978
 exp-docs/cve-2020-13933
CVE-2020-13933 بيئة اختبار: ثغرة تجاوز المصادقة في shiro
 kazaf6s/cve-2022-23131
أداة استغلال CVE-2022-23131 جاهزة للاستخدام الفوري.
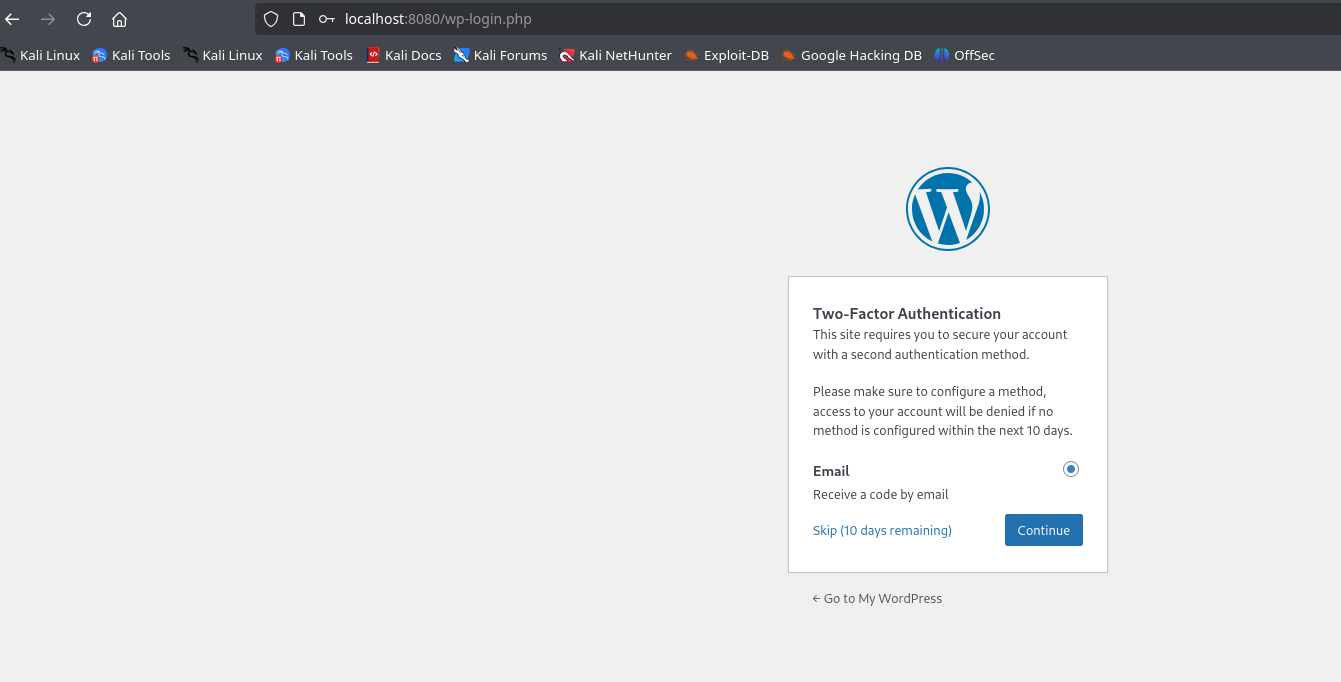 maalfer/cve-2024-10924-poc
تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1.
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 sdrtba/cve-2025-29927
أداة إثبات المفهوم والمسح الجماعي لـ CVE-2025-29927، وهو تجاوز صلاحية المصادقة الوسيطة في Next.js عن طريق رأس الطلب الفرعي للوسائط المزور…








