

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-35616 — CVE-2026-35616 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-35616
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHub0xblackash/cve-2026-35616

CVE-2026-35616

CVE-2026-35616

عرض المستودع
133منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

🚨 CVE-2026-35616 - تجاوز المصادقة في FortiClient EMS 🚨

CVE-2026-35616 تنبيه ثغرة أمنية

Fortinet Critical CVSS

التحكم غير السليم في الوصول | تجاوز واجهة برمجة التطبيقات قبل المصادقة
تم استغلالها في البرية — أبريل 2026

📋 نظرة عامة

CVE-2026-35616 هي ثغرة حرجة في FortiClient Enterprise Management Server (EMS) للإصدارات 7.4.5 حتى 7.4.6.

يمكن لمهاجم بعيد غير مصادق إرسال طلبات مصممة خصيصًا لتجاوز فحوصات المصادقة والتفويض، مما قد يؤدي إلى تنفيذ تعليمات برمجية غير مصرح بها أو اختراق كامل للخادم.

إشعار Fortinet: FG-IR-26-099


🛠️ محتويات المستودع

الملفالوصف
CVE-2026-35616.yamlقالب Nuclei للكشف الآمن
CVE-2026-35616.pyنص برمجي للفحص الآمن بلغة Python
check_safe_CVE-2026-35616.pyكاشف خفيف بديل

⚠️ تحذير مهم

هذا المستودع مخصص لأغراض دفاعية وبحثية فقط.

  • استخدمها فقط في بيئات معملية معزولة أو على أنظمة تملكها ومصرح لك باختبارها.
  • تُستغل هذه الثغرة بنشاط في البرية.
  • لا تستخدم هذه الأدوات في المسح غير المصرح به أو الأنشطة الهجومية.

🚨 تفاصيل الثغرة

  • معرف CVE: CVE-2026-35616
  • الخطورة: حرجة (CVSS 9.1)
  • الإصدارات المتأثرة: FortiClient EMS 7.4.5 - 7.4.6
  • نوع الثغرة: التحكم غير السليم في الوصول (CWE-284)
  • التأثير: تجاوز المصادقة والتفويض (قبل المصادقة)
  • تم استغلالها في البرية: نعم (مؤكد من Fortinet)

🛡️ التخفيف والمعالجة

إجراءات فورية:

  1. اعزل الخادم عن الإنترنت فورًا
  2. طبّق التصحيح السريع الرسمي من Fortinet للإصدارين 7.4.5 / 7.4.6
  3. قم بالترقية إلى 7.4.7 أو أحدث عند توفره
  4. قيّد الوصول إلى EMS عبر VPN فقط (لا تعرّضه مباشرة للإنترنت أبدًا)

📌 طريقة الاستخدام

1. استخدام قالب Nuclei

nuclei -t CVE-2026-35616.yaml -u https://your-ems-server:8443

2. استخدام كاشف Python

python3 check_safe_CVE-2026-35616.py https://your-ems-server:8443
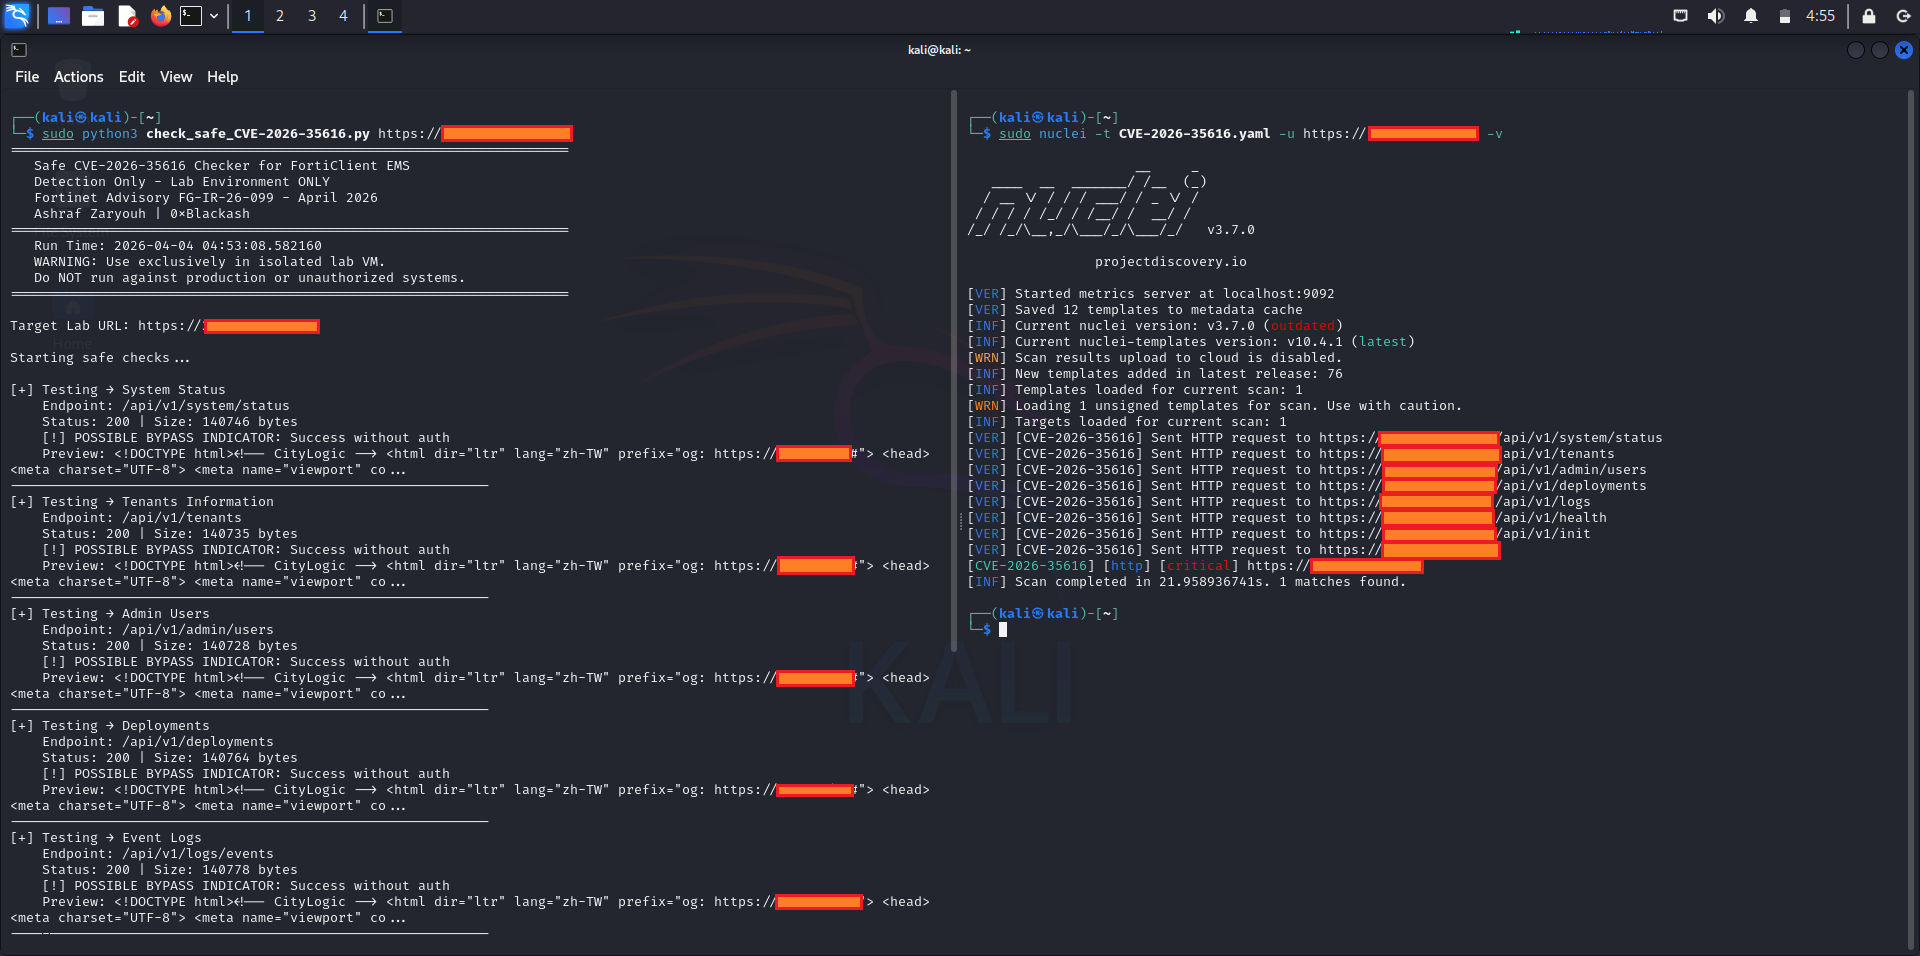
🔍 لقطات شاشة الكشف

cve-2026-35616

📄 المراجع

  • Fortinet PSIRT - FG-IR-26-099
  • NVD - CVE-2026-35616
  • توثيق FortiClient EMS

⭐ إخلاء مسؤولية

يُصان هذا المشروع لأغراض تعليمية وأمنية دفاعية.
المؤلف غير مسؤول عن أي إساءة استخدام لأدوات الكشف المقدمة.

ابقَ آمنًا. طبّق التصحيحات مبكرًا. وطبّقها باستمرار.


صُنع بكل ❤️ لمجتمع الأمن الدفاعي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





