
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 h454nsec/cve-2023-42793
استغلال تجاوز المصادقة في JetBrains TeamCity CVE-2023-42793
 bishopfox/otto-support
تنفيذ لخادم MCP قابل للاستغلال باستخدام mcp-go
 sleepycofe/cve-2021-26102
إثبات مفهوم تجاوز المصادقة في FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)
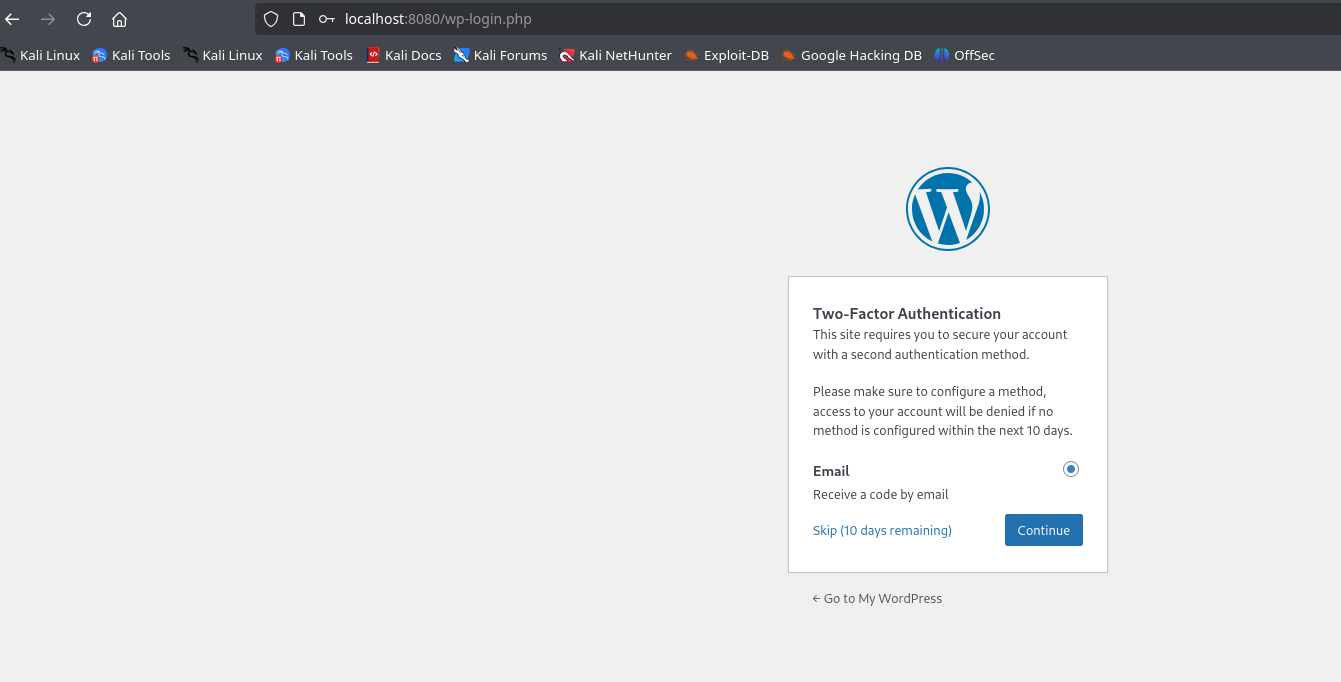 maalfer/cve-2024-10924-poc
تجاوز MFA في WordPress مع تثبيت البرنامج الإضافي Really Simple Security بين الإصدارين 9.0.0 – 9.1.1.1.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 henry4e36/cve-2022-33174
Powertek PDU تجاوز الهوية
 zwxxb/cve-2023-2215
PoC لـ CVE-2023-2215 - تجاوز المصادقة
 dcollaoa/cve-2024-0012-gui-poc
سكريبت بايثون لاستغلال CVE-2024-0012 / CVE-2024-9474
 0xblackash/cve-2026-21962
CVE-2026-21962
 whisperer1290/cve-2025-54309__enhanced_exploit
استغلال متعدد الخيوط لتجاوز المصادقة في CrushFTP (CVE-2025-54309) مع تنفيذ حالة سباق، وتوليد حمولة XML، وإنشاء مستخدم مسؤول لاختبار الاختراق المصرح…
 wooooong/cve-2025-2825
نص استغلال لتجاوز المصادقة في CrushFTP (CVE-2025-2825) باستخدام رأس Authorization مصمم وملف تعريف ارتباط CrushAuth للحصول على وصول غير مصرح به.
 al1ex/shiro-basic
هذا مشروع بسيط قائم على Shiro-basic. مخصص فقط لبيئة اختبار الاختراق.
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - غياب التحقق من الصلاحيات يسمح بتصعيد الامتيازات من مستخدم موثّق (طالب+) إلى مسؤول
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - نقص تكوين سر JWT يسمح بتصعيد الامتيازات دون مصادقة
 xltj/nopac
تنفيذ بلغة Go لأداة NoPac، يستغل CVE-2021-42278 وCVE-2021-42287
 sfewer-r7/sonicsessionleak
استغلال لـ CVE-2024-53704 - SonicWall SonicOS SSLVPN authentication bypass
 likekabin/cve-2018-10933_ssh
# استغلال Python لـ CVE-2018-10933 يتجاوز مصادقة خادم libssh ويطلق قشرة غير مصادق عليها على خوادم SSH الضعيفة.
 jfriedli/cve-2025-10294
استغلال لـ CVE-2025-10294: تجاوز المصادقة عبر مفتاح HMAC فارغ في ownid_shared_secret، مما يتيح تزوير JWT والوصول غير المصرح به إلى لوحة تحكم ووردبريس.








