
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 owasp/securetea-project
يوفر مشروع OWASP SecureTea حلاً أمنياً شاملاً للأجهزة المختلفة (أجهزة الكمبيوتر الشخصية / الخوادم / أجهزة إنترنت الأشياء).
 pspreverse/ftpm_attack
شيفرات ومخرجات بيانات خاصة بورقتنا البحثية: "faulTPM: Exposing AMD fTPMs’ Deepest Secrets"
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
 toxich4/cve-2023-30459
CVE-2023-30459
 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
في صفحة نموذج تسجيل الدخول لوحدة التحكم عبر الويب لنظام Paradox الأمني IPR512، يمكن للمهاجم إدخال سلسلة JavaScript مثل "</script>" التي ستستبدل…

 smillier/hydralincan
درع Hydrabus لناقلات LIN و CAN
 seifallahhomrani1/cve-2023-0861-poc
تحليل وإعادة إنتاج ثغرة حقن الأوامر (CVE-2023-0861) في أجهزة توجيه NetModule
 wack0/batondrop_armv7
تنفيذ لـ baton drop (CVE-2022-21894) من أجل armv7 (MSM8960)
 joelgmsec/thunderstorm
إطار عمل معياري لاستغلال أجهزة UPS
 yilin1203/cve-2022-40881
استغلال إثبات المفهوم لـ CVE-2022-40881 يستهدف أجهزة SolarView Compact. يستخدم استعلام fofa للاستطلاع وتسليم الحمولة للتحقق من الثغرة.
 ethancunt/cve-2022-45600
استغلال إثبات المفهوم لثغرة حقن أوامر في أجهزة توجيه Aztech WMB250AC، يتيح تصعيد صلاحيات مصادق إلى جذر شل عبر معامل GET غير معقم.
 0vercl0k/kepaboo
تحييد تقنيات مكافحة التنقيح في KEPServerEX
 swzhouu/cve-2022-48311
طابعة سلسلة HP Deskjet 2540 إصدار البرنامج الثابت CEP1FN1418BR ورقم طراز المنتج A9U23B ثغرة البرمجة النصية عبر المواقع (XSS) في صفحة إعدادات HTTP
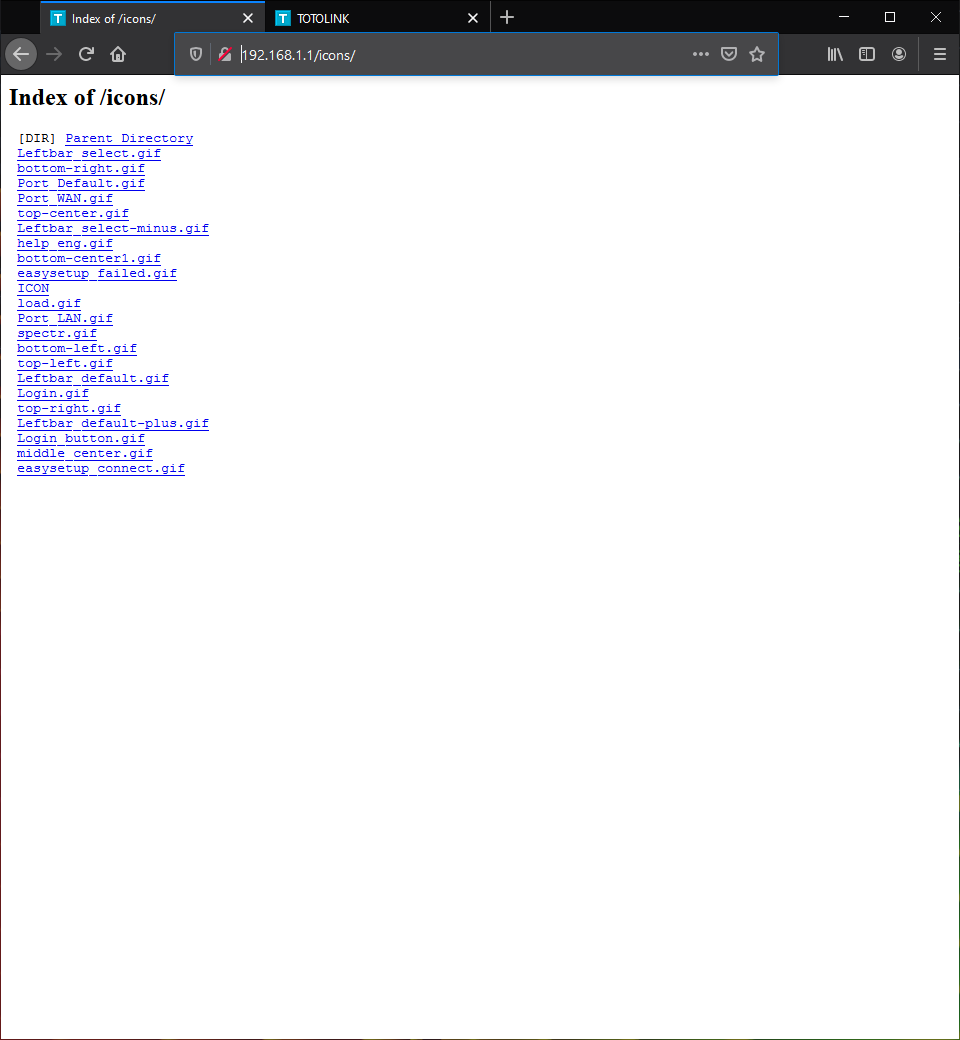 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 ثغرة فهرسة الدليل
 risinek/esp32-wifi-penetration-tool
استكشاف إمكانيات منصة ESP32 لشن هجمات على شبكات Wi-Fi القريبة.
 dumitory-dev/cve-2020-35391-poc
تجاوز المصادقة في Tenda N300 عبر ترويسة طلب HTTP تالفة
 rdomanski/exploits_and_advisories
مستودع يتتبّع الاستغلالات والثغرات والنشرات الأمنية العامة التي اكتشفتها أو ساهمت في اكتشافها، أو كتبتها أو ساهمت في كتابتها.








