Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-40881 — استغلال إثبات المفهوم لـ CVE-2022-40881 يستهدف أجهزة SolarView Compact. يستخدم استعلام fofa للاستطلاع وتسليم الحمولة للتحقق من الثغرة. | Kitploit
أدوات/GitHubGitHub/yilin1203/cve-2022-40881
الاستطلاعأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubyilin1203/cve-2022-40881

CVE-2022-40881

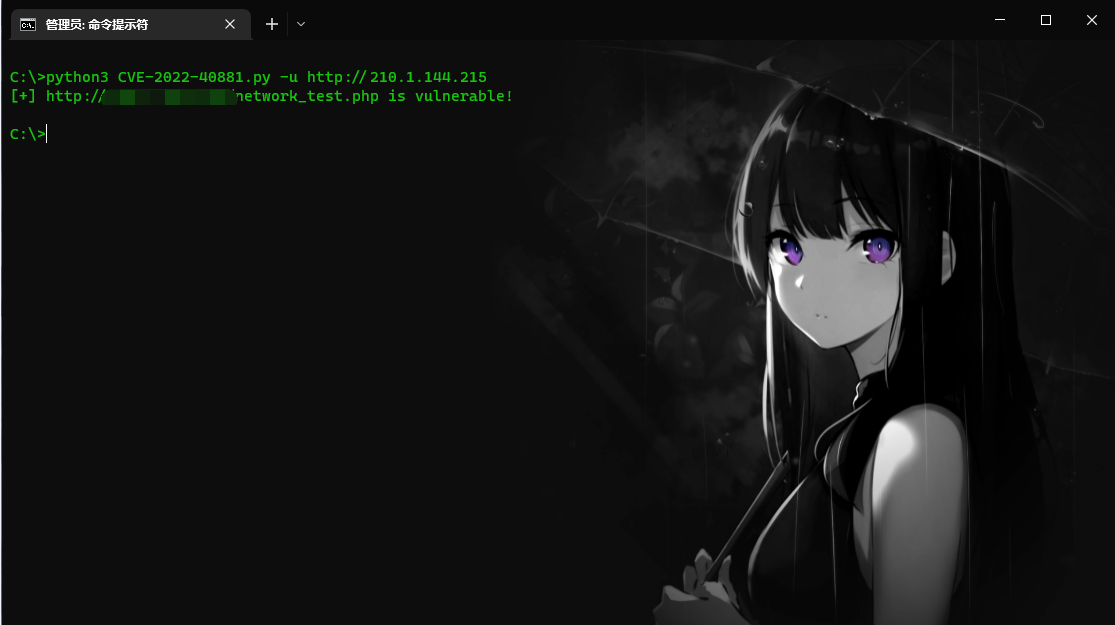
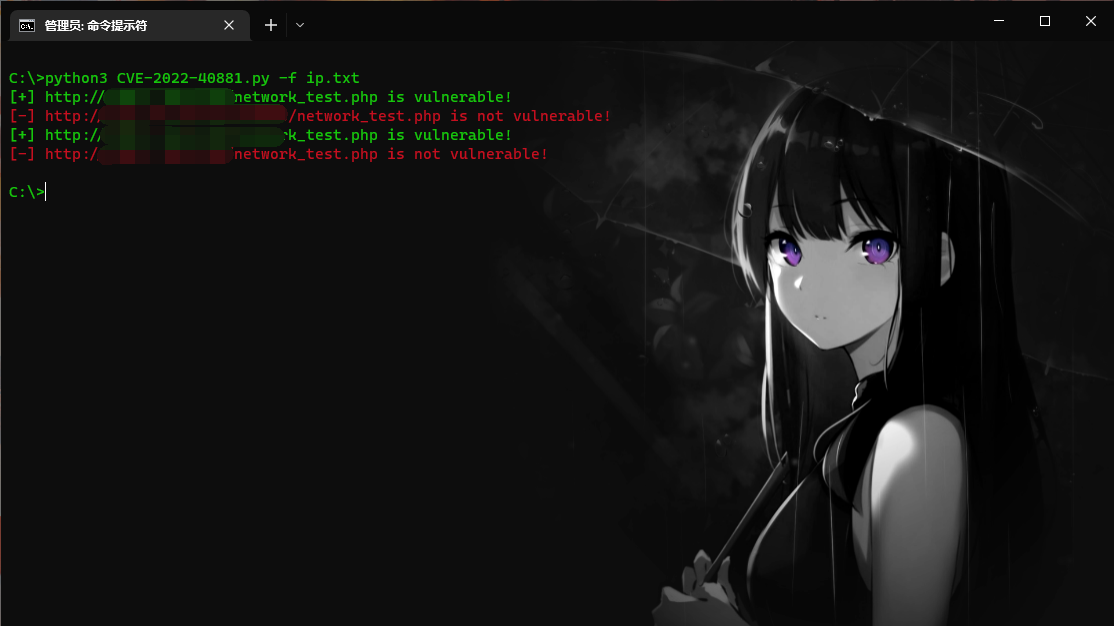
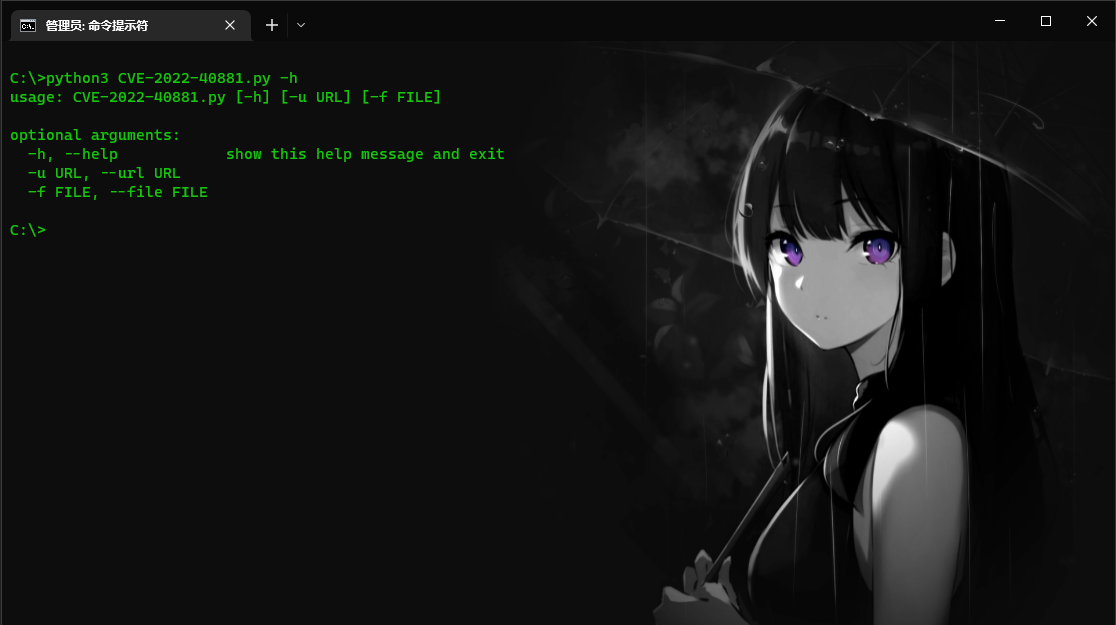
استغلال إثبات المفهوم لـ CVE-2022-40881 يستهدف أجهزة SolarView Compact. يستخدم استعلام fofa للاستطلاع وتسليم الحمولة للتحقق من الثغرة.

عرض المستودع
224منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-40881

fofa

body="SolarView Compact" && title=="Top"
1 3 2

إخلاء المسؤولية

هذه الأداة مخصصة فقط لأنشطة بناء الأمن المؤسسي المرخصة قانونيًا. إذا كنت بحاجة لاختبار قابلية استخدام الأداة، فيرجى إعداد بيئة الهدف الخاصة بك. عند استخدام هذه الأداة للكشف، يجب عليك التأكد من أن هذا الإجراء يتوافق مع القوانين واللوائح المحلية، وأنك حصلت على التفويض الكافي. لا تقم بمسح الأهداف غير المصرح بها. إذا تم اكتشاف السلوك المحظور المذكور أعلاه، فإننا نحتفظ بالحق في متابعة المسؤولية القانونية تجاهك. إذا قمت بأي سلوك غير قانوني أثناء استخدام هذه الأداة، فإنك تتحمل العواقب المقابلة بنفسك، ولن نتحمل أي مسؤولية قانونية أو تضامنية. قبل تثبيت واستخدام هذه الأداة، يرجى قراءة وفهم جميع الشروط بعناية، بما في ذلك شروط التقييد والإخلاء من المسؤولية أو أي شروط أخرى تؤثر على حقوقك الهامة. ما لم تكن قد قرأت وفهمت وقبلت جميع شروط هذه الاتفاقية بالكامل، يرجى عدم تثبيت الأداة أو استخدامها. استخدامك للأداة أو أي إشارة صريحة أو ضمنية منك لقبول هذه الاتفاقية يعتبر بمثابة إقرار منك بأنك قد قرأت ووافقت على شروط هذه الاتفاقية. يقدم البرنامج فقط حكمًا على نقاط الضعف، ولا يوجد أي إجراء ضار! إذا تم اكتشاف أن البرنامج يصدر حركة مرور خطيرة، يرجى الاتصال بالمؤلف فورًا لحذفه. جميع الحمولات (Payloads) داخل البرنامج مصدرها الإنترنت.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →