
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 msm8916-mainline/cve-2022-22063
مشكلة أمنية في البرنامج الثابت (firmware) لمُشغّل الأجهزة الافتراضية (hypervisor) في بعض شرائح Qualcomm الأقدم
 nahueldsanchez/blogpost_cve-2018-19987-analysis
يحتوي هذا المستودع على منشور مدونة حول تحليلي لـ CVE-2018-19987، وهو هجوم حقن أوامر نظام تشغيل مصادق عليه يؤثر على العديد من أجهزة توجيه D-Link
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nsbogam/cve-2022-26269
تطبيق Suzuki connect يُستخدم للحصول على معلومات السيارة مثل الوقود، حالة الإشعال، الموقع الحالي، حالة ربط حزام الأمان إلخ. في سيارة Ignis، الفئة…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 ridpath/cve-2021-26828-ultimate
ScadaFlare إطار عمل استغلال RCE مصادق عليه لـ ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 roeeh/bootmodechecker
هذا التطبيق يتحقق مما إذا كنت عرضة لثغرة CVE-2016-8467 و/أو إذا كانت خاصية bootmode الخاصة بك قد تم العبث بها.
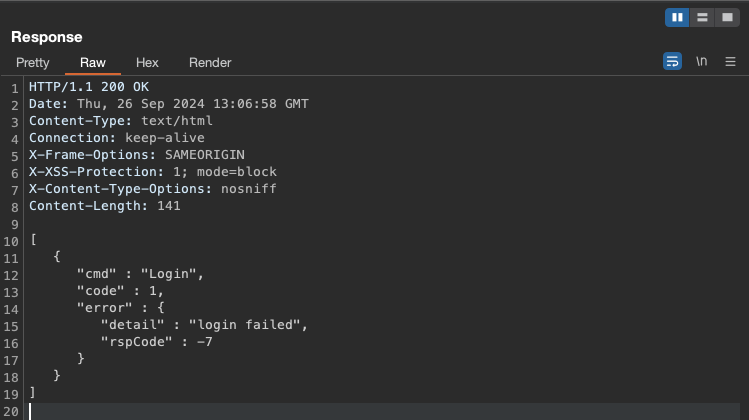 rosembergpro/cve-2024-48644
Reolink Duo 2 WiFi v1.0.280 - ثغرة تعداد الحسابات
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 الملخص الفني نوع الثغرة: كشف الذاكرة / قراءة خارج الحدود (OOB) (CWE-125). درجة CVSS: 7.5–8.1 (عالية/حرجة). ناقل الهجوم: شبكة مجاورة…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
نهاية خلفية مستقلة عن المجال لنشر تحديثات البرامج إلى أجهزة الحافة المقيدة ووحدات التحكم والبوابات عبر البنية التحتية القائمة على IP، مع REST APIs…
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
إطار تحكم في المهام قائم على Java مع تكوين YAML، يدعم القياس عن بُعد والتحكم والمحاكاة لعمليات المركبات الفضائية. يتضمن وحدة استغلال CVE-2023-45277.
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC يسبب DoS
 tamim1089/hikvisionexploiter
HikvisionExploiter هي أداة مبنية على بايثون مصممة لأتمتة عمليات الاستغلال وفحوصات إمكانية الوصول إلى الدليل على كاميرات شبكة Hikvision من خلال…
 tania-silva/cve-2024-57972
استغلال رفض الخدمة لبوابة جهاز Microsoft HoloLens عبر طلبات اقتران API المتكررة، مما يؤدي إلى تحميل زائد لوحدة المعالجة المركزية وعدم استجابة النظام.
 tcbutler320/cve-2024-55040-sensaphone-xss
إفصاح عام عن عدة ثغرات XSS مخزنة في جهاز Sensaphone WEB600 (CVE-2024-55040)
 tekua/cve-2024-33113
جهاز التوجيه D-LINK DIR-845L عرضة لمشكلة كشف المعلومات. وبشكل أكثر تحديدًا، يمكن استغلال الملف bsc_sms_inbox.php على الجهاز لكشف معلومات حساسة.
 tezeb/accfly
الإفصاح عن ثغرات كاميرات Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.








