Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-36109-POC — CVE-2020-36109 PoC يسبب DoS | Kitploit
أدوات/GitHubGitHub/sunn1day/cve-2020-36109-poc
أمان الأنظمة المدمجةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالاختبار العشوائيأمان الأجهزة وإنترنت الأشياء
GitHubsunn1day/cve-2020-36109-poc

CVE-2020-36109-POC

CVE-2020-36109 PoC يسبب DoS

عرض المستودع
17530منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2020-36109-POC

13 فبراير 2021، Altin Thartori، github.com/tin-z


تفاصيل الثغرة

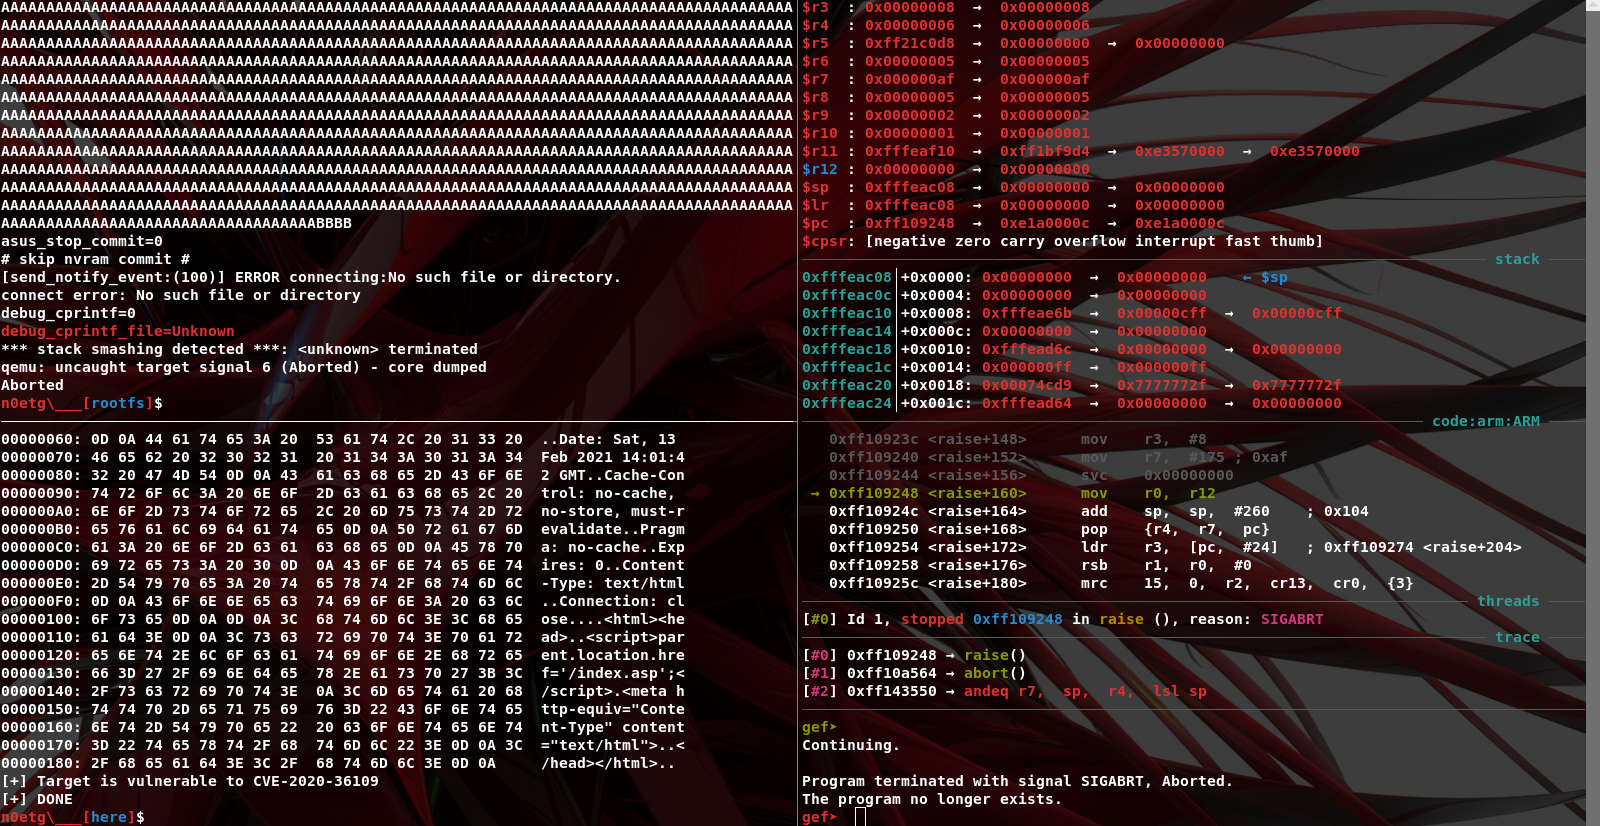
يحتوي البرنامج الثابت لجهاز التوجيه ASUS RT-AX86U بإصدار أقل من 9.0.0.4_386 على تجاوز سعة المخزن المؤقت في دالة blocking_request.cgi الخاصة بوحدة httpd، مما قد يؤدي إلى تنفيذ التعليمات البرمجية عند قيام المهاجم بإنشاء بيانات خبيثة.

لا تقتصر هذه الثغرة على RT-AX86U فحسب، بل تظهر أيضًا في طرازات أخرى تستخدم خدمة httpd. التفاصيل

المراجع:

  • تقرير NIST
  • cvebase

تفاصيل الاستغلال

لا تسمح لنا الثغرة بتحقيق RCE، في الواقع، تم تحقيق DoS فقط. أولاً بسبب canary، وثانيًا لأن 'strcat' لا ينسخ وحدات البايت NULL، وبالتالي لا يمكننا الكتابة فوق canary ولا بناء ROP. كما تم وضع المخزن المؤقت مباشرة أسفل canary.

المتطلبات الأساسية:
  • يجب أن يكون لدى الهدف نفس المنطقة الزمنية، وإلا قم بتغيير الـ PoC
  • يجب أن تحتوي قيمة ترويسة 'Referer' على عنوان الهدف
  • يجب أن تكون قيمة معامل 'mac' مساوية لقيمة nvram الخاصة بـ 'MULTIFILTER_MAC'

PoC

  • poc.py

poc

مزيد من التفاصيل

Table 1. Versions of the vulnerable asus routers

| Model                   | Version           | date 
-------------------------------------------------------------------
| RT-AX86U                | 3.0.0.4.384.9318  | 2020/10/23
| ROG Rapture GT-AC5300   | 3.0.0.4.384.81974 | 2020/07/13 
| ROG Rapture GT-AX11000  | 3.0.0.4.384.9566  | 2020/08/06 

 ...                        ,,,                         ,,,

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →