#1
أدوات اختراق الأجهزة والتعديل و JTAG و UART و SPI واستغلال الأجهزة المضمنة.
موصى به من Kitploit
 adrihd/shiningappmask-reverseengineering
الهندسة العكسية لـ Shining App Mask
 sacriphanius/zhilly
🛡️ مساعد محمول للأمن السيبراني واختبار الاختراق مدعوم بالذكاء الاصطناعي، مبني على ESP32-S3 (LilyGO T-Embed CC1101 و T-Watch S3). يتميز بتشويش…
 drmnsamoliu/cve-2019-17147_practice_material
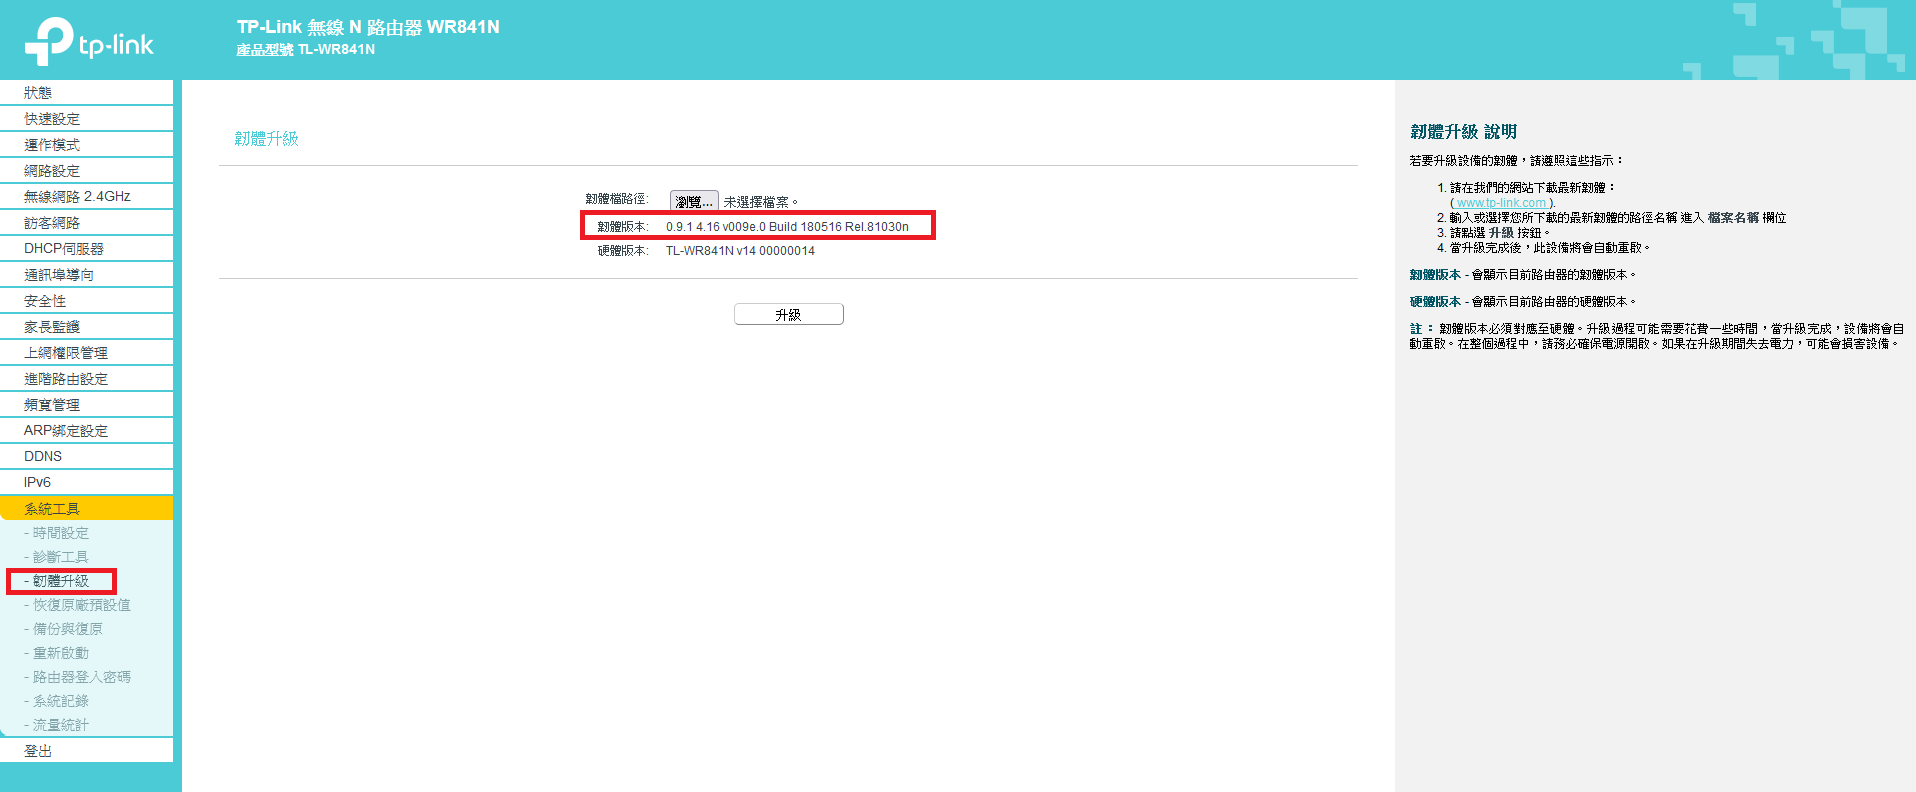
يحتوي هذا المستودع على أقسام فلاش مفرّغة بإصدار برنامج ثابت معرّض للثغرة CVE-2019-17147، بالإضافة إلى بعض الملفات الثنائية المفيدة لتخفيض الإصدار…
 imnot-ye/cve-2019-17147
هندسة عكسية شاملة واستغلال لـ CVE-2019-17147، وهو تجاوز سعة المخزن المؤقت للمكدس في أجهزة التوجيه TP-Link TL-WR841N. يتضمن تحليل البرامج الثابتة،…
 danyw24/zyxel-p870hn-hardware-hacking
من لوحة دارة مطبوعة عارية إلى صلاحية الجذر: اختراق عتادي لجهاز ZyXEL P-870HN (BCM6368) عبر UART — CVE-2025-0890 + CVE-2024-40891، على عتادي الخاص.
 hunt-benito/the-key-ships-with-the-lock-cve-2026-82876-phison-s11-ssd-firmware-signature-bypass
إثبات مفهوم يوضح تجاوز التحقق من توقيع البرامج الثابتة في أقراص Phison S11 SSD، مما يسمح للمهاجمين بإعادة توقيع البرامج الثابتة المعدلة عبر تضمين…
 gadorach/vankyo-s30-bootloader-unlock
Vankyo MatrixPad S30 (Unisoc SC9863A) — Bootloader unlock via CVE-2022-38694 FDL1 method
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
إثبات مفهوم (PoC) لتجاوز سعة المخزن المؤقت للمكدس في محلل أوصاف USB لمحفظة أجهزة (CVE-2026-22013)، يُظهر استبدال عنوان العودة وتنفيذ التعليمات…
 l0lsec/tapo-c260-rce
سلسلة استغلال PoC لكاميرا TP-Link Tapo C260 — CVE-2026-0651/0652/0653. بحث من @spaceraccoon.
 fehr-gmbh/blackleak
CVE-2024-30212
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
برنامج ثابت للحصول على تتبّع استهلاك الطاقة لسلوك وحدة البلوتوث على ESP32 عند إرسال أوامر hci البلوتوث غير الموثّقة إليها (CVE-2025-27840). يستخدم…
 x41sec/cve-2021-34600
إثبات مفهوم لاستغلال CVE-2021-34600، يوضح ثغرة في توليد المفاتيح في أنظمة التحكم في الوصول من Telenot باستخدام أجهزة Proxmark3 RFID.
 azhariramadhan/cve-2025-45512
مجموعة استغلالات لإثبات المفهوم لثغرات أداة تحميل الإقلاع U-Boot، بما في ذلك آليات التحديث غير الآمنة، وبيانات الاعتماد المضمنة، والوصول إلى واجهات…
 fcunnane/atomicmemory
Atomic Memory™
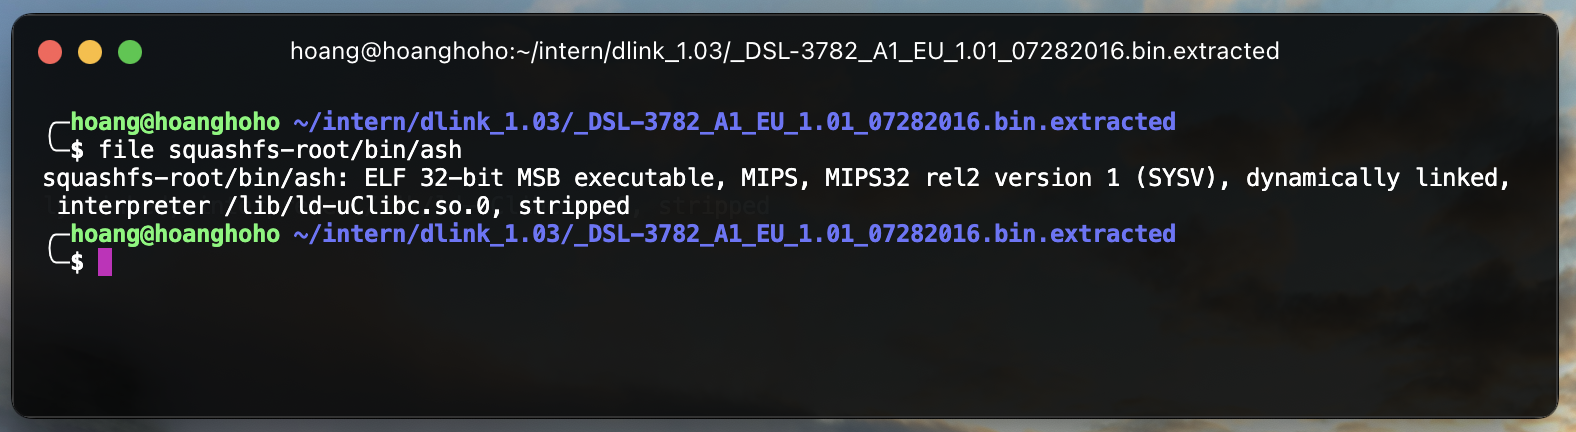 hoangrealer/cve-2023-27216
نهج المبتدئين في اختراق البرامج الثابتة
 victorique-123/cve-2023-38829-netis-wf2409e_report
دراسة تحليل أمني عتادي شامل لموجّه الشبكة NETIS WF2409E. من خلال تفكيك الجهاز وتحليله، وتحديد واجهات التصحيح، واستخراج البرنامج الثابت (Firmware)، تم…
 resi-le/nxloader
تطبيق يتيح حقن الحمولة (payload) في جهاز Switch من جهاز Android عن طريق استغلال ثغرة CVE-2018-6242
 creased/arducky
Arducky - مترجم Arduino Ducky Script