
دراسة تحليل أمني عتادي شامل لموجّه الشبكة NETIS WF2409E. من خلال تفكيك الجهاز وتحليله، وتحديد واجهات التصحيح، واستخراج البرنامج الثابت (Firmware)، تم توثيق المسار الكامل للتحليل العتادي، إلى جانب تفاصيل الثغرات والتوصيات الأمنية ذات الصلة، على أمل المساهمة في رفع مستوى أمان أجهزة إنترنت الأشياء.
 victorique-123/cve-2023-38829-netis-wf2409e_report

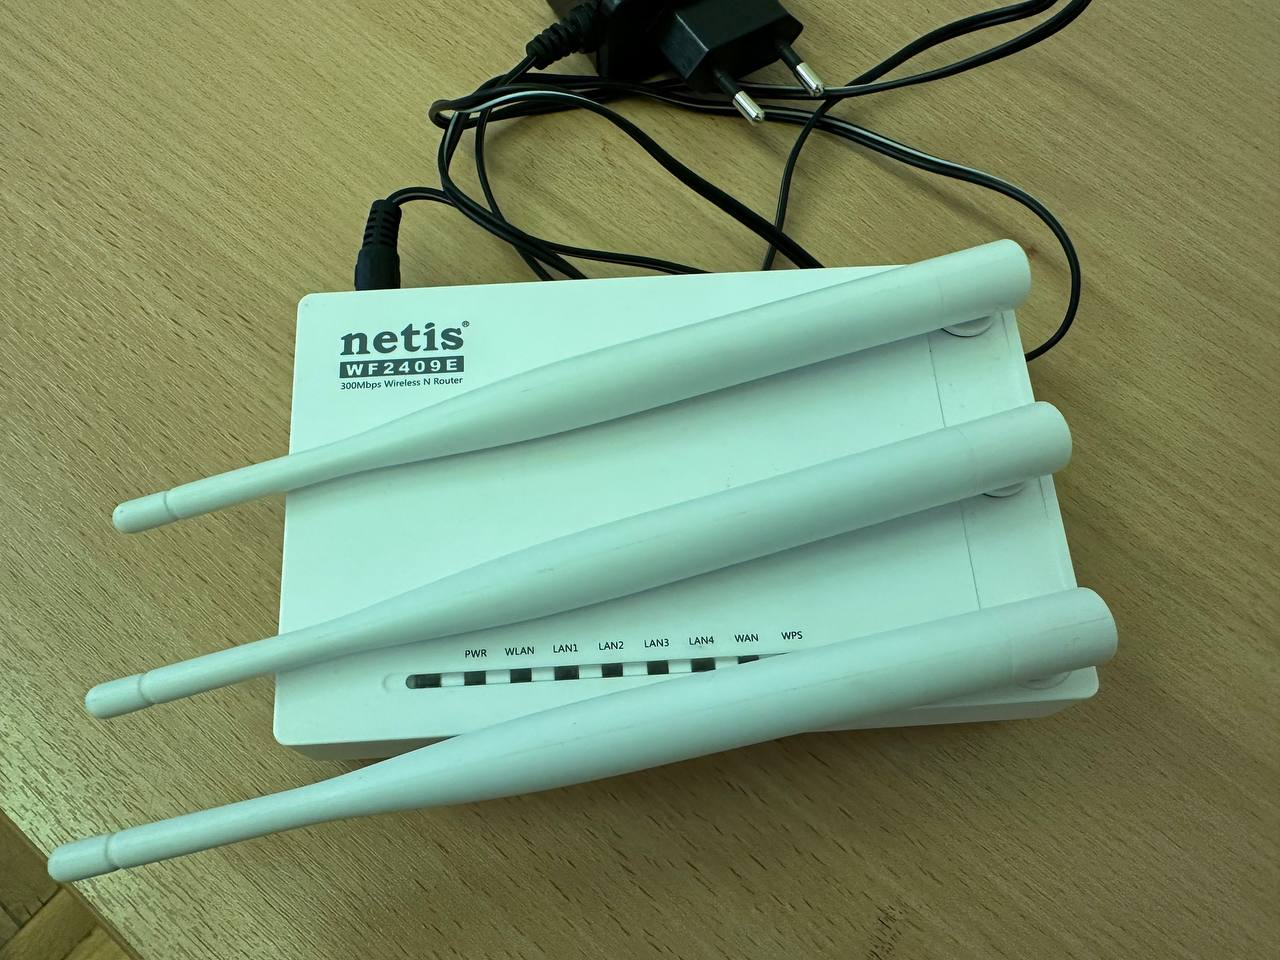
| الفئة | المعلمة | الوصف |
|---|---|---|
| معلومات الجهاز | الطراز | Netis WF2409E |
| النوع | 300Mbps Wireless N Router | |
| الطاقة | DC 9V/500mA | |
| إصدار الجهاز | V1.8 | |
| إصدار PCB | PB-7189-M02G-20 | |
| تاريخ الإنتاج | 2015-03-23 | |
| بلد الإنتاج | الصين | |
| معرّفات الشبكة | الرقم التسلسلي | 2409EEU5B102714 V1.8 |
| عنوان MAC | W8D398DFB68 | |
| SSID الافتراضي | netis_BDFB68 | |
| كلمة المرور الافتراضية | password | |
| عنوان الإدارة | http://netis.cc | |
| الواجهات المادية | منفذ WAN | 1 (RJ45 أزرق) |
| منافذ LAN | 4 (RJ45 أسود، LAN1-4) | |
| الهوائيات | 3 هوائيات خارجية | |
| مقبس الطاقة | مدخل DC (PWR) | |
| أزرار الوظائف | Default | إعادة الضبط إلى إعدادات المصنع |
| WPS | الإعداد المحمي للشبكة اللاسلكية |
| المعلمة المفحوصة | الحالة | ملاحظات |
|---|---|---|
| مؤشر الطاقة | يعمل | يضيء باستمرار عند التشغيل |
| مؤشرات الشبكة | تعمل | تومض عند الاتصال |
| حالة منفذ WAN | يعمل | اتصال شبكة طبيعي |
| حالة منافذ LAN | تعمل | جميع المنافذ الأربعة تعمل |
| وظيفة WiFi | تعمل | الهوائيات سليمة، الإشارة طبيعية |
| وظيفة WPS | تعمل | الزر يستجيب |
| وظيفة إعادة الضبط | تعمل | زر Default يعمل |
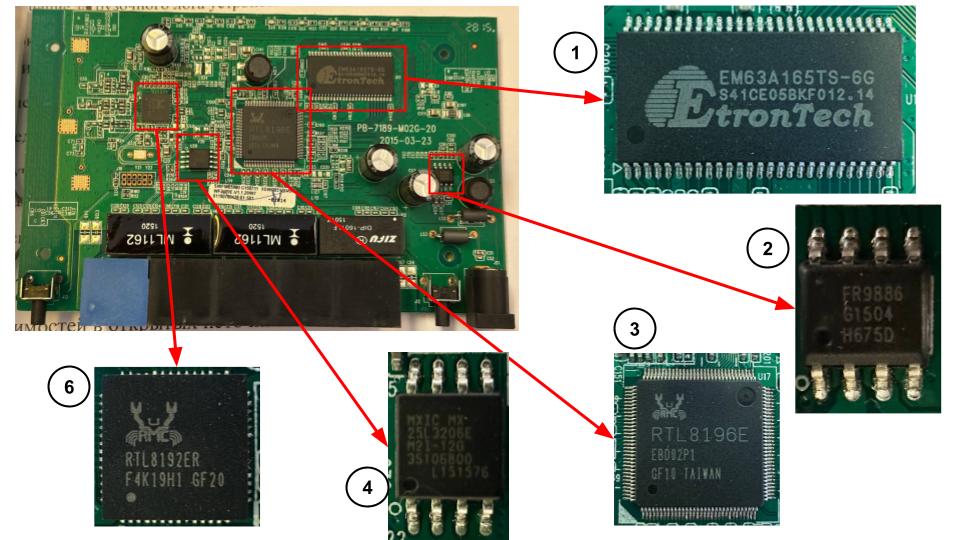
| № | طراز الشريحة | الشركة المصنعة | الوظيفة الرئيسية | المواصفات الفنية | ملاحظات |
|---|---|---|---|---|---|
| 1 | EM63A165TS-6G | EtronTech | ذاكرة النظام | - السعة 32 ميجابت - التردد 166 ميجاهرتز - بنية SDRAM - الهيكل TSOP-II | - تُستخدم للتخزين المؤقت للبيانات - تدعم حسابات المعالج الرئيسي |
| 2 | FR9886 61504 | غير معروف | إدارة الطاقة | - الهيكل SOIC-8 - دائرة متكاملة | - DC-DC - مسؤولة عن تنظيم الجهد - تضمن تزويدًا مستقرًا للطاقة للنظام |
| 3 | RTL8196E | Realtek/RMC | المعالج الرئيسي | - بنية MIPS - تصميم SoC - صُنع في تايوان | - المعالج المركزي للنظام - مسؤول عن الحسابات والإدارة الرئيسية - معالجة شبكة مدمجة |
| 4 | MX25L3206E | Macronix | ذاكرة فلاش | - السعة 32 ميجابت (4 ميجابايت) - واجهة SPI - الهيكل SOIC | - تخزين البرنامج الثابت للنظام - حفظ بيانات الإعدادات |
| 5 | RTL8192ER | Realtek/RMC | الاتصال اللاسلكي | - وحدة تحكم WiFi - الهيكل QFN | - معالجة الإشارات اللاسلكية - دعم وظائف WiFi |
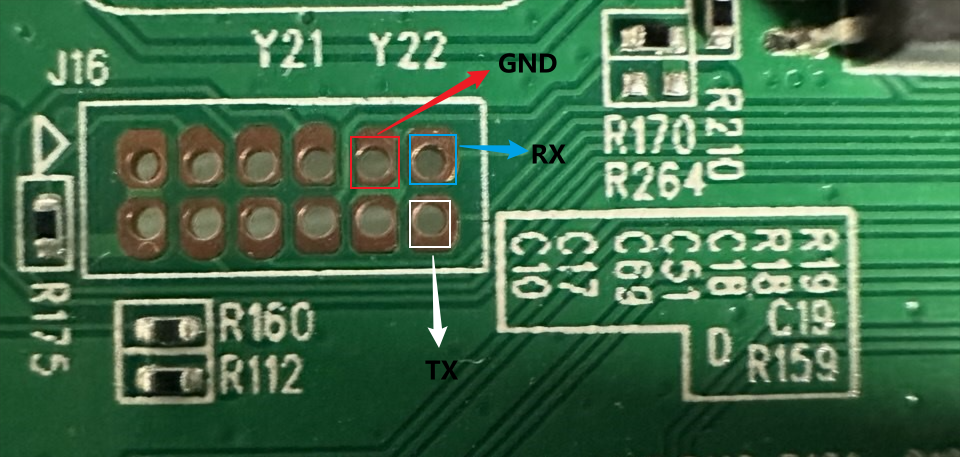
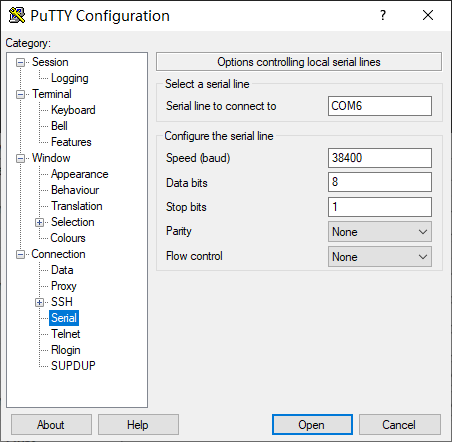
| المعلمة | المواصفات |
|---|---|
| طراز المعالج | RealTek RTL8196E |
| البنية | 16-bit |
| التردد | 380MHz |
| تاريخ الترجمة | 2014.09.29 |
| المعلمة | القيمة | القيمة السداسية العشرية |
|---|---|---|
| طراز الشريحة | MX25L3205D | - |
| الحجم الإجمالي | 4MB | 0x400000 |
| حجم الكتلة | 64KB | 0x10000 |
| حجم القطاع | 4KB | 0x1000 |
| حجم الصفحة | 256B | 0x100 |
| المعلمة | الوصف |
|---|---|
| نوع المُحمّل | مُحمّل RealTek الخاص |
| عنوان تحميل النواة | 0x80500000 |
| عنوان بدء التنفيذ | 0x80003440 |
| نطاق البحث عن التوقيع | 0x10000-0x170000 |
| المعلمة | القيمة |
|---|---|
| عنوان IP | 192.168.0.1 |
| قناع الشبكة الفرعية | 255.255.255.0 |
| عنوان MAC | 04:8d:38:bd:fb:69 |
| الواجهة اللاسلكية | wlan0 (بما في ذلك va0-va3, vxd) |
| المعلمة | القيمة |
|---|---|
| طراز الجهاز | netis WF2419E_RU |
| إصدار البرنامج الثابت | V2.5.40200 |
| تاريخ البرنامج الثابت | 2016.09.02 |
| إصدار BusyBox | v1.00-pre8 (2015.01.23) |
| اسم الخدمة | الحالة | ملاحظات |
|---|---|---|
| خادم DHCP | يعمل | طبيعي |
| خادم HTTP (Boa) | يعمل | إعادة تشغيل غير طبيعية |
| IAPP | يعمل | IEEE 802.11f |
| MiniIGD | يعمل | v1.08.1 |
| mini_upnpd | خطأ | الملف غير موجود |
| telnetd | خطأ | الملف غير موجود |
| ota_init.sh | خطأ | الملف غير موجود |
من المهم ملاحظة أن هذا الجهاز على الأرجح لا يستخدم U-Boot. المؤشرات الرئيسية:
---RealTek(RTL8196E)at 2014.09.29-19:16+0800 v1.0 [16bit](https://github.com/victorique-123/cve-2023-38829-netis-wf2409e_report/blob/master/380MHz)






