
 #1
أدوات اختراق الأجهزة والتعديل و JTAG و UART و SPI واستغلال الأجهزة المضمنة.
موصى به من Kitploit

 nickdaria/wyze-bulb-color-pwned
لا يوجد استغلال برمجي مفتوح للبرامج الثابتة لمصباح Wyze WLPA19CV2 الملون
 teutekeune/ibssloader
أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
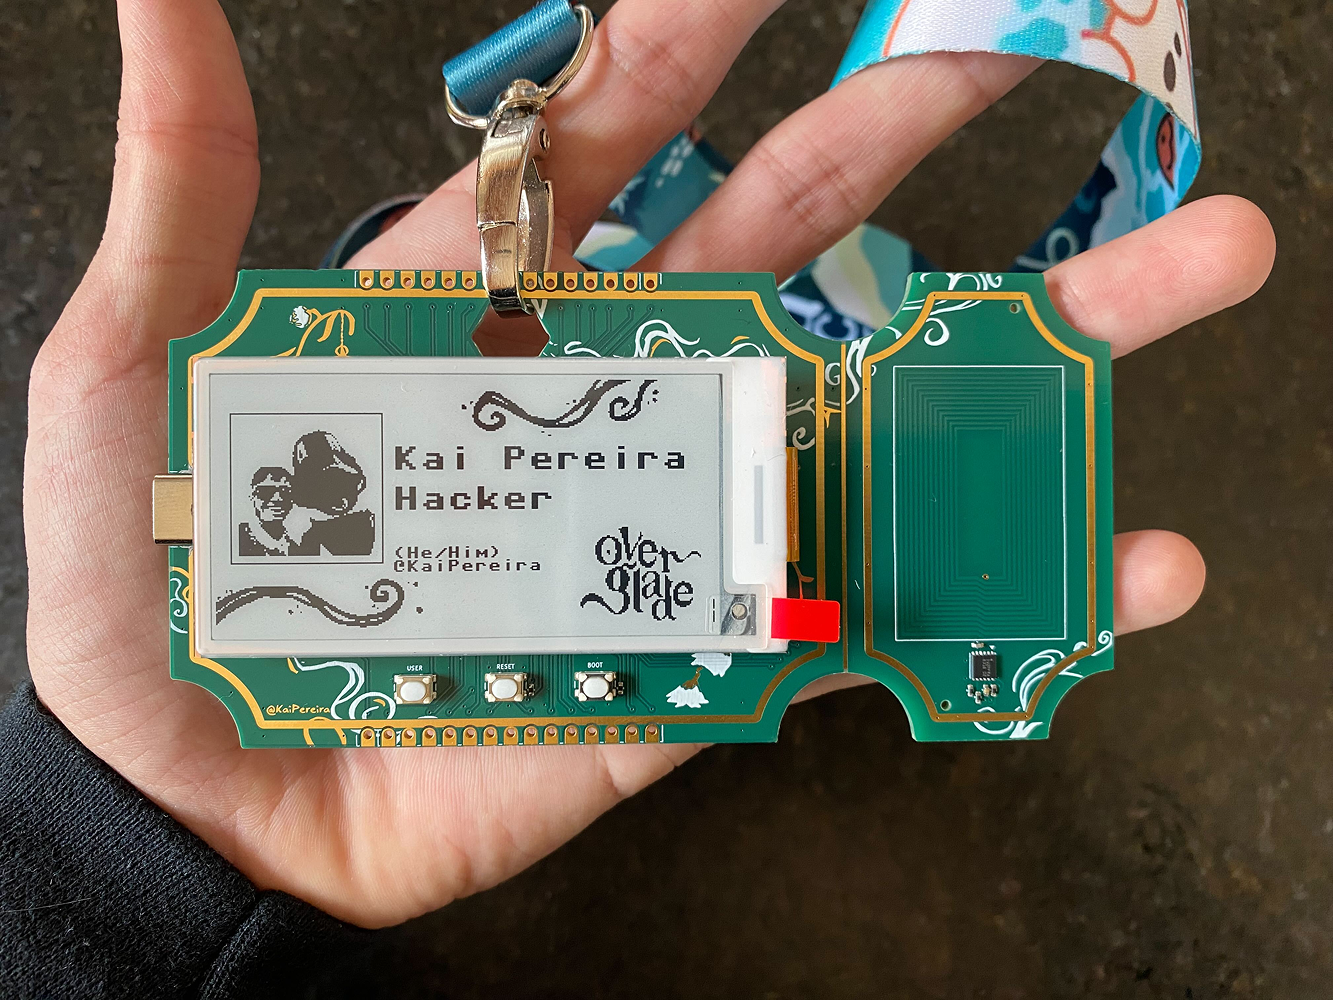 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 ggfuchsi-oss/lg-webos-kexec
يشغّل نواة لينكس مخصصة على تلفزيونات LG webOS المجذَّرة عبر kexec، مع دعم مقلوب الهندسة لمراقب نظام SoC، وحمولات framebuffer، وسير عمل بناء نواة…
 symbrkrs/ps5-uart
واجهة للتفاعل مع EMC وEFC في PlayStation 5
 xoreaxeaxeax/smiiiiiiiiiiiiiiii
مقاطعة طويلة جدًا جدًا جدًا جدًا جدًا جدًا جدًا
 xun404/spd_dump-macos
أداة وميض UNISOC BootROM/FDL لنظام macOS: spd_dump مُرقّع مع CVE-2022-38694 exec_addr2، مرجع البروتوكول، قواعد الأقسام، التحقق من النسخ الاحتياطي…
 jiegec/loongbleed
إثبات مفهوم يوضح تسرب بيانات دقيق المعمارية في معالجات Loongson LA464/LA664 عبر البتات العلوية غير المعرفة في سجلات متجهات LASX، على غرار ZenBleed.
 xcracker000/cve-2024-56426
# استغلال Bootrom لمعالج Exynos9830 - CVE-2024-56426 - SM-G985F
 danyw24/zyxel-p870hn-hardware-hacking
من لوحة دارة مطبوعة عارية إلى صلاحية الجذر: اختراق عتادي لجهاز ZyXEL P-870HN (BCM6368) عبر UART — CVE-2025-0890 + CVE-2024-40891، على عتادي الخاص.
 xoreaxeaxeax/skitter-creek-bath-salts
فتح _كل شيء_ على وحدة المعالجة المركزية باستخدام تشويش DRAM
 refirmlabs/binwalk
أداة تحليل البرامج الثابتة
 xoreaxeaxeax/mmiotic
أشعة سينية لزمن استجابة العتاد غير الموثق
 leochen-coremind/spd_flasher
CVE-2022-38694 استغلال محصّن - أداة وميض تلقائي لمضيف USB من RP2350 لأجهزة Unisoc
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
برنامج ثابت للحصول على تتبّع استهلاك الطاقة لسلوك وحدة البلوتوث على ESP32 عند إرسال أوامر hci البلوتوث غير الموثّقة إليها (CVE-2025-27840). يستخدم…

 sacriphanius/zhilly
🛡️ مساعد محمول للأمن السيبراني واختبار الاختراق مدعوم بالذكاء الاصطناعي، مبني على ESP32-S3 (LilyGO T-Embed CC1101 و T-Watch S3). يتميز بتشويش…
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
إثبات مفهوم (PoC) لتجاوز سعة المخزن المؤقت للمكدس في محلل أوصاف USB لمحفظة أجهزة (CVE-2026-22013)، يُظهر استبدال عنوان العودة وتنفيذ التعليمات…








