
 #1
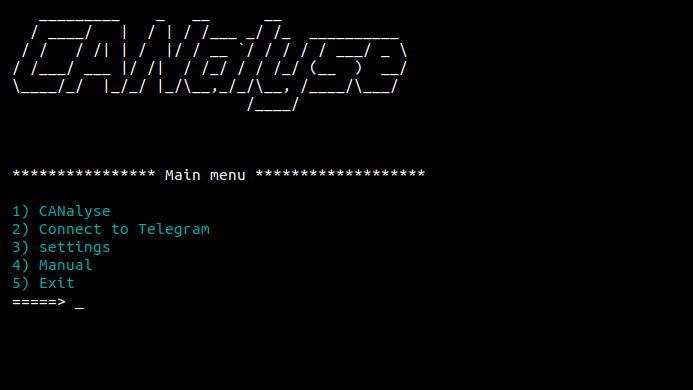
 kartheeklade/canalyse
أداة تحليل وهجوم على شبكات المركبات.
 fxrstor/throttlestoppoc
CVE-2025-7771: قراءة/كتابة عشوائية للذاكرة الفعلية ومنافذ الإدخال/الإخراج عبر برنامج تشغيل ThrottleStop
 resi-le/nxloader
تطبيق يتيح حقن الحمولة (payload) في جهاز Switch من جهاز Android عن طريق استغلال ثغرة CVE-2018-6242
 asfabw/erica
جار غير رسمي حتى الآن لـ GreatFet One يستهدف نطاقات 433/868/915MHz
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
إفصاح منسق واستشارة أمنية حول ثغرة حقن DTML في نظام الاتصال الداخلي (Intercom) من Fermax. شكر خاص لشركة Fermax الدولية على استجاباتها السريعة والسماح…
 fehr-gmbh/blackleak
CVE-2024-30212
 zarcolio/flipperzero
يحتوي هذا المستودع على سكربتات Ducky/BadUSB الخاصة بي، وسكربتات PowerShell ذات الصلة، وأشياء أخرى متعلقة بـ Flipper Zero.
 tandasat/hello-vt-rp
مُفرط بسيط يوضح استخدام تقنية Intel VT-rp (حماية إعادة التوجيه).
 owasp/robotics-security-testing-guide
OWASP guide defining a standardized penetration testing methodology for humanoid, industrial, and autonomous robots, covering ROS/ROS2, DDS, CAN bus,…
 pspreverse/ftpm_attack
شيفرات ومخرجات بيانات خاصة بورقتنا البحثية: "faulTPM: Exposing AMD fTPMs’ Deepest Secrets"
 gmh5225/pcileech-asus-xg-c100c
متنكرًا في هيئة بطاقة شبكة ASUS XG C100C وينفّذ وظيفة اتصال مروري مزيف
 mattifinder/rpmc_attacks
أكواد بحثية وأجهزة لهجمات RPMC: إرباك الجهد الكهربائي، وبرنامج ثابت لواجهة SPI وسيطة، وتراجع حالة NV لتخمين رموز PIN الخاصة بـ Windows Hello…
 hydrabus/hydrabus
لوحة أجهزة متعددة الأدوات مفتوحة المصدر لاختراق الأنظمة المدمجة وتصحيح أخطائها واختبار اختراقها، مع برنامج ثابت HydraFW، ودعم NFC/NAND، ومنافذ مصحح…
 xca-attacks/mior
إثبات مفهوم لرقعة نواة وقطع بحثية لـ MIOR، وهو هجوم إعادة توجيه لبنية البيانات يستغل جدول الخرائط العكسي غير المُهيّأ (CVE-2026-0462).
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…









