Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CANalyse — أداة تحليل وهجوم على شبكات المركبات. | Kitploit
أدوات/GitHubGitHub/kartheeklade/canalyse
الاستغلالاختراق الأجهزةأداة الوصول عن بعد
GitHubkartheeklade/canalyse

CANalyse

أداة تحليل وهجوم على شبكات المركبات.

عرض المستودع
1201834منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CANalyse

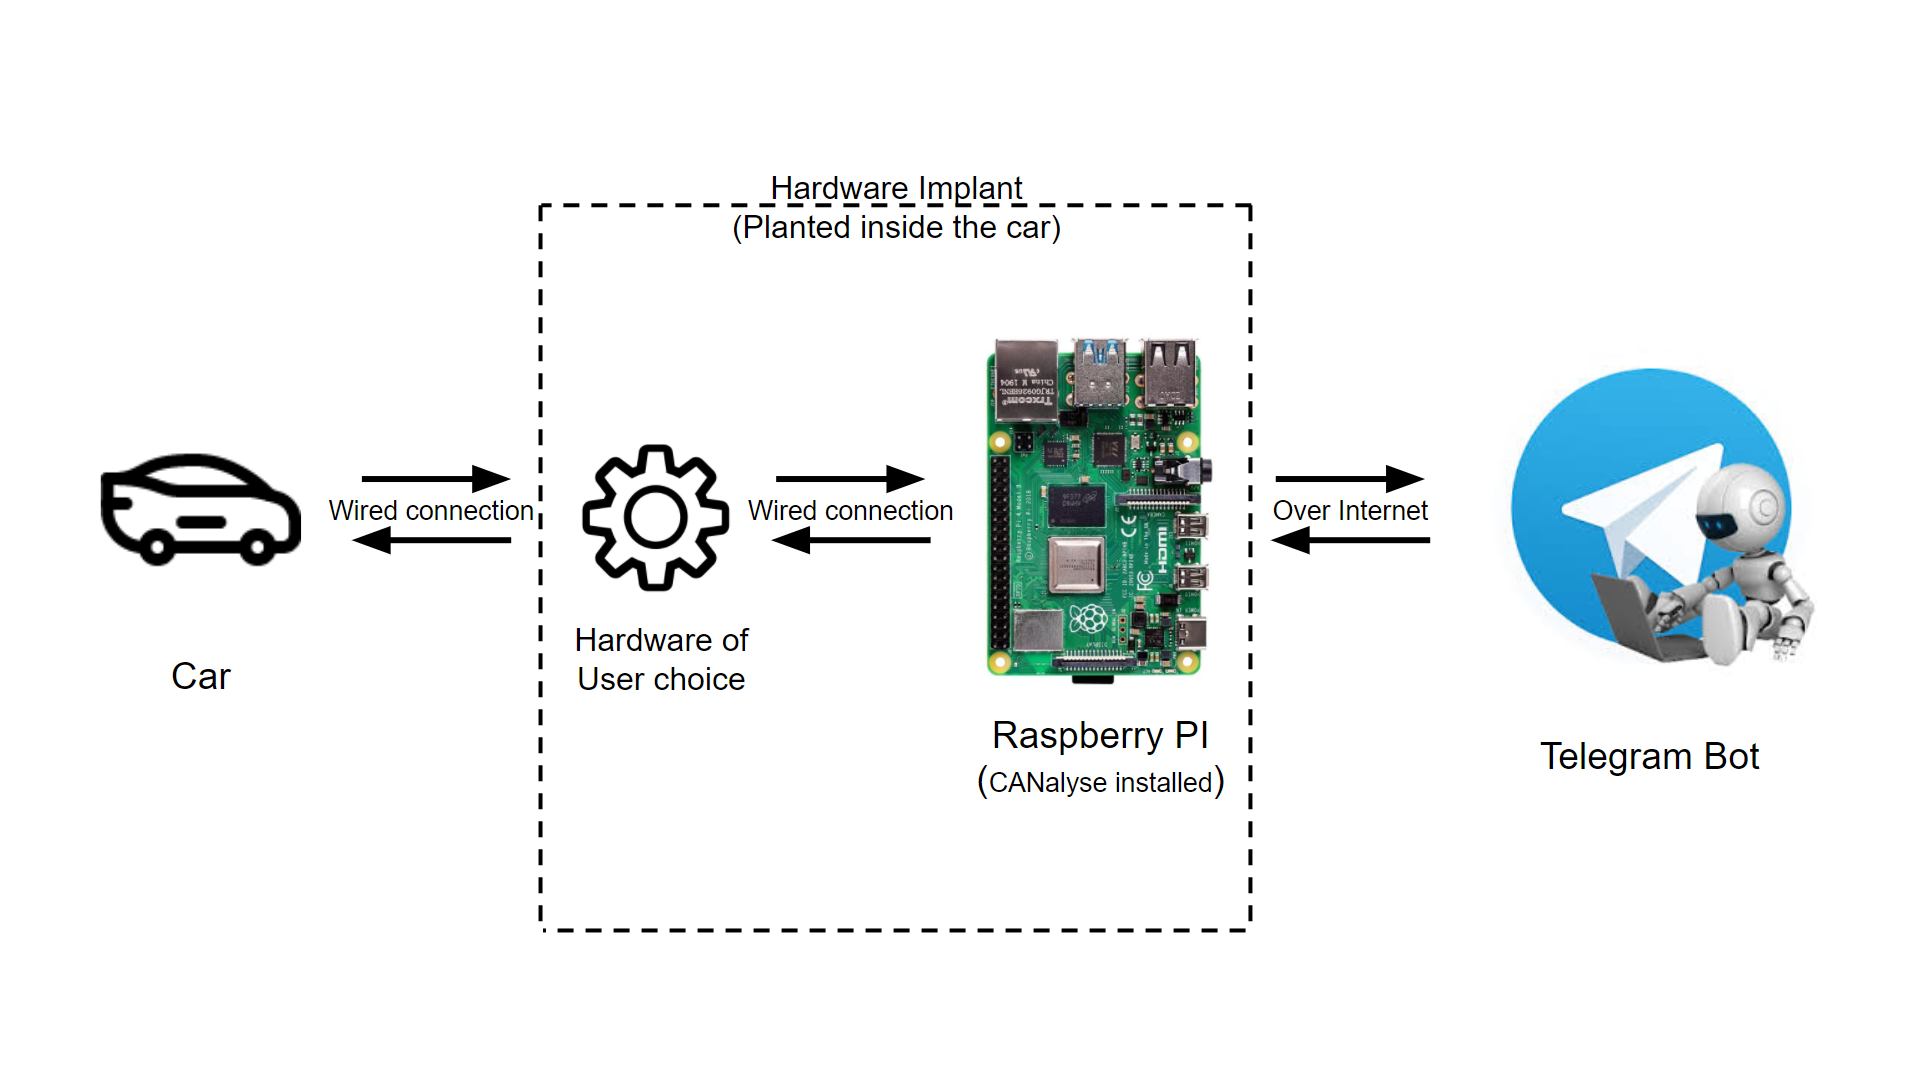
CANalyse هي أداة مبنية لتحليل ملفات السجلات لاكتشاف مجموعات البيانات الفريدة تلقائيًا، وقادرة على الاتصال بواجهات مستخدم بسيطة مثل تيليغرام. بشكل أساسي، أثناء استخدام هذه الأداة، يمكن للمهاجم توفير معرف بوت (bot-ID) واستخدام الأداة عبر الإنترنت من خلال بوت تيليغرام. تم تصميم CANalyse لتوضع داخل Raspberry Pi وتكون قادرة على استغلال السيارة عبر بوت تيليغرام عن طريق تسجيل وتحليل حركة المرور على الشبكة/سجلات البيانات، مثل باب خلفي أجهزة مزروع في السيارة.

أحد المتطلبات الأساسية لاستخدام هذه الأداة هو أن الزرعة الأجهزة مثبتة بالفعل في السيارة وقادرة على التواصل مع قنوات الشبكة/الاتصال داخل السيارة.

شرح هنا ℹ️

  • مدونة Medium
  • يوتيوب

تخطيط الأداة

المتطلبات:

  • Python3
  • pip3
  • متطلبات المكتبات مدرجة في ملف requirements.txt.

تثبيت CANalyse:

git clone https://github.com/KartheekLade/CANalyse.git
cd CANalyse
pip3 install -r requirements.txt

الاستخدام

cd CANalyse/
python3 canalyse_tool.py

استكشاف الأخطاء وإصلاحها

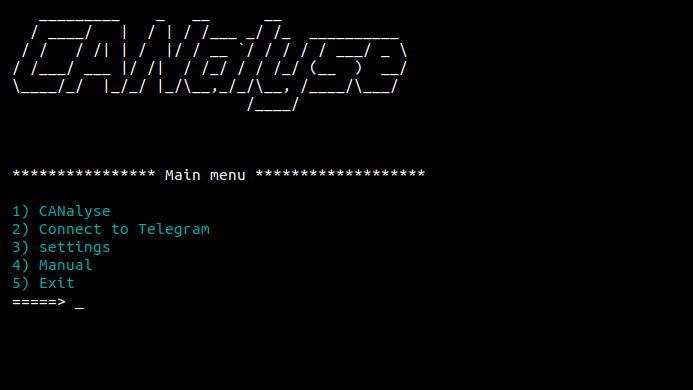
  • إذا قامت الأداة بإلقاء خطأ "No such device" أو لم تتمكن من رؤية أي حركة مرور، تحقق من الواجهة وقناة الاتصال في الإعدادات.
  • إذا لم يعمل التثبيت التلقائي للمكتبات المطلوبة، حاول تشغيله مع sudo مرة واحدة أو قم بتثبيتها يدويًا.
  • إذا كنت غير قادر على تنفيذ الأوامر بشكل صحيح، تحقق من "القائمة".

التحديثات القادمة (قيد التنفيذ)

  • عملية تكرير ثانوية للحصول على حمولة أكثر تركيزًا، ستكون اختيارية للمستخدمين.
  • إنشاء إعدادات مشتركة في CLI والبوت.
  • القدرة على تسجيل وتنزيل ملفات متعددة.

ملاحظة:

  • يتم تحديث الكود باستمرار لإصلاح الأخطاء ومعالجة الأخطاء وتجربة سلسة. إذا واجهت أي مشاكل، أرسل رسالة مباشرة أو ارفع مشكلة، وسنكون (أنا والمساهمون) سعداء بمساعدتك بقدر ما نستطيع.
  • شكرًا (❤️) للمطورين الذين أنشأوا python-can والمكتبات الأخرى المستخدمة في هذه الأداة.

تحذير ⚠️ !

  • هذه الأداة مخصصة لأغراض التعلم والتعليم فقط. أنا والمساهمون لسنا مسؤولين عن أي أعمال ضارة.
  • لا تستخدم/تشارك اسم/معرف البوت العام الخاص بك، يُنصح باستخدام اسم عشوائي.

🤝 تواصل معي

Twitter 0xh3nry


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →