
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 yslxotwod/imsisting
مجموعة أدوات أمنية خلوية GTK4 وCLI تضم 57 وحدة لواجهة الهواء لشبكات 2G GSM و3G UMTS و4G LTE و5G NR، والشبكة الأساسية، وهوية SIM، والتتبع الترددي،…
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
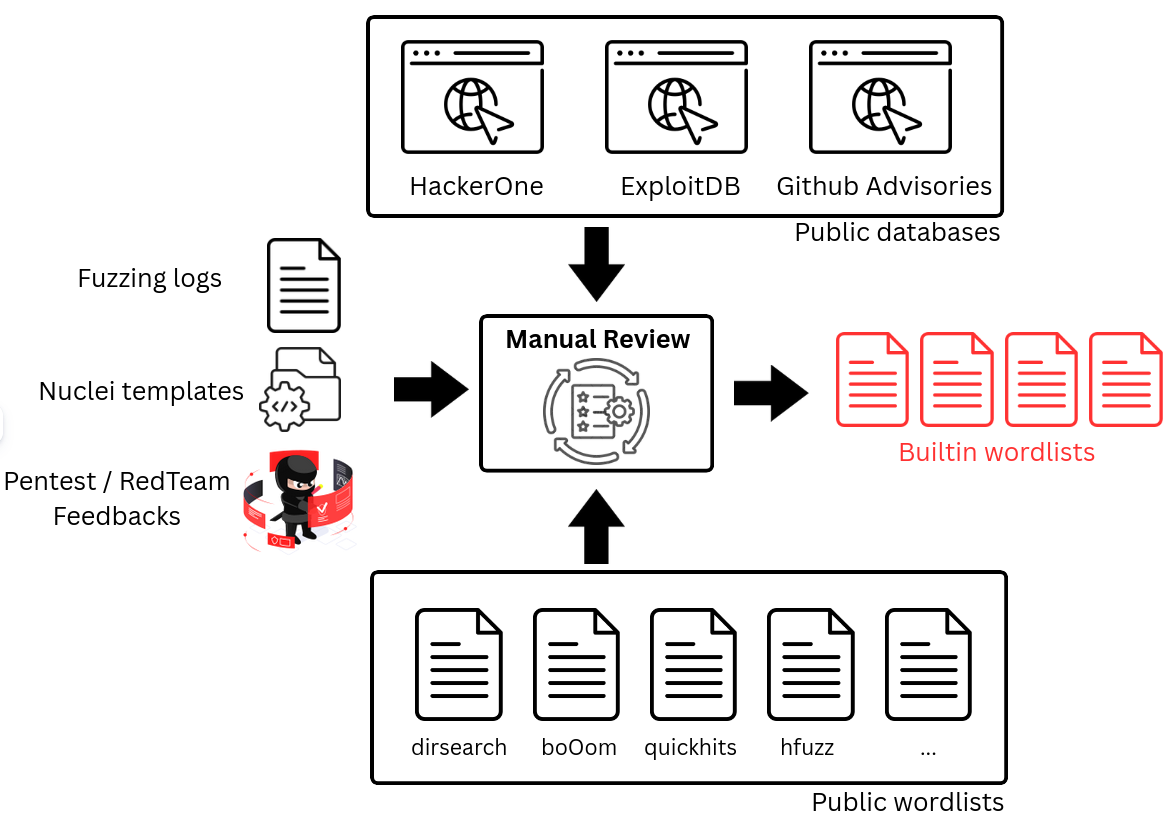 synacktiv/dicozorus
أداة لتوليد وصيانة قوائم الكلمات المستخدمة في Web fuzzing.
 0xbinder/android-kernel-exploitation-lab
يرشدك هذا المختبر إلى إعداد بيئة لاستكشاف CVE-2019-2215، وهي ثغرة أمنية خطيرة في نواة أندرويد في النظام الفرعي binder.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 juanschallibaum/cve-2024-38473-nuclei-template
قالب Nuclei للكشف عن خوادم Apache المعرضة لـ CVE-2024-38473
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) هو إطار اختبار لتنفيذات بروتوكولات الصناعية والأجهزة.
 tin-z/cve-2023-35086-poc
POC لـ CVE-2023-35086 هو DoS فقط
 cispa/trevex
إطار آلي لاكتشاف الثغرات الأمنية لثغرات التنفيذ العابر (IEEE S&P '26)
 zhuowei/cve-2025-27363-proof-of-concept
إثبات المفهوم لـ CVE-2025-27363 يوضح تجاوز سعة المخزن المؤقت في الكومة في FreeType 2.13.0 عبر خط متغير مصمم خصيصًا، مع إعادة إنتاج الانهيار المُتحقق…
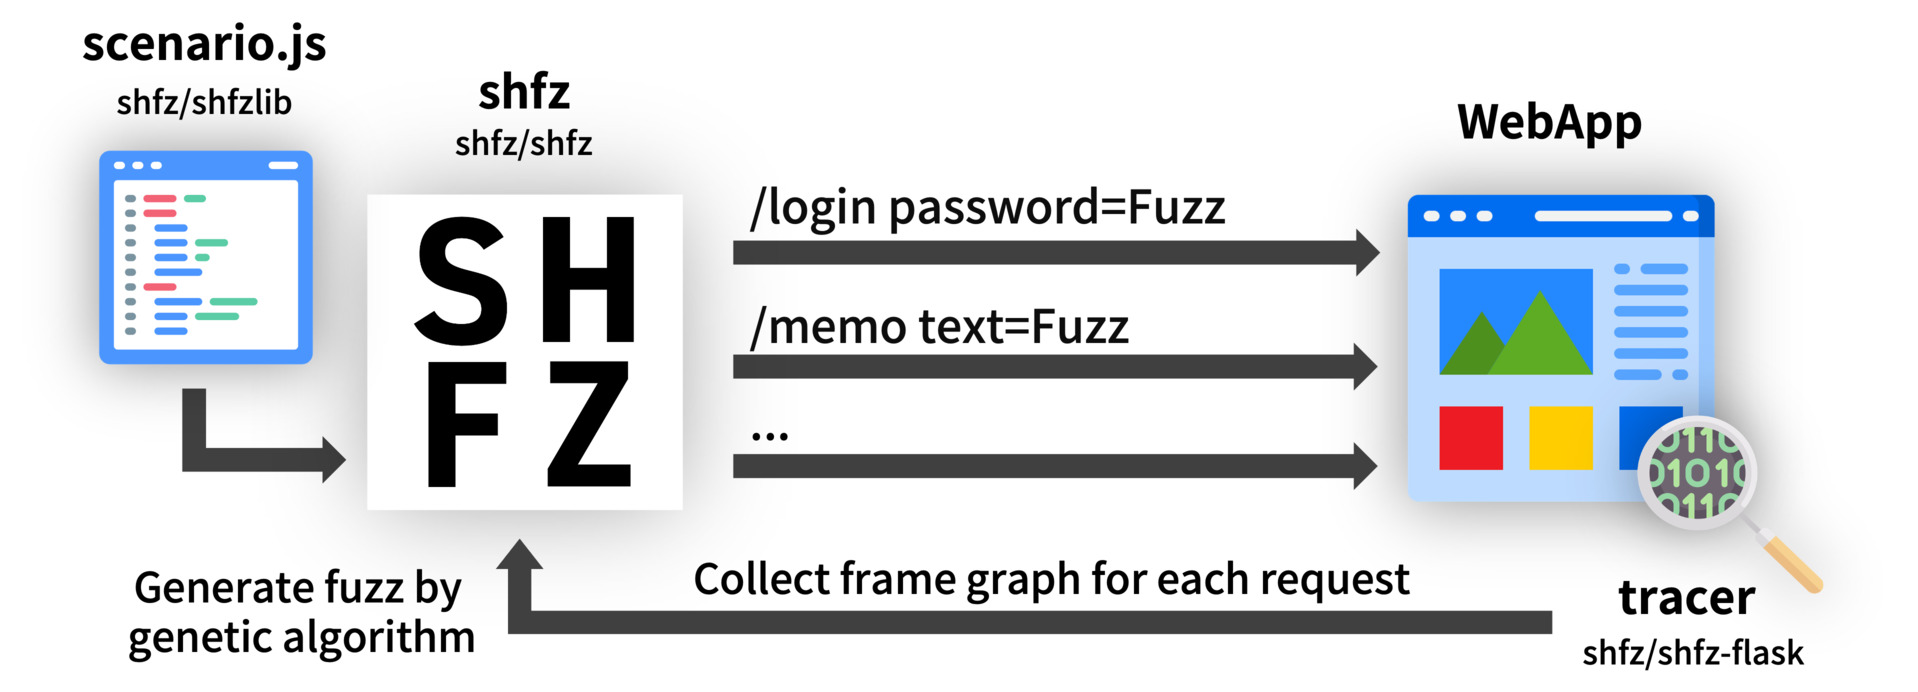 shfz/shfz
إطار عمل لاختبار الاختراق العشوائي (Fuzzing) لتطبيقات الويب قائم على السيناريوهات بلغة TypeScript
 fundacion-sadosky/vbox_cve_2017_10235
[CVE-2017-10235] وصف وPoC لثغرة تجاوز سعة المخزن المؤقت في جهاز E1000 في VirtualBox
 nccgroup/cecster
أداة تعتمد على واجهة رسومية (GUI) لإجراء اختبارات أمنية ضد بروتوكولي HDMI CEC (التحكم في الإلكترونيات الاستهلاكية) و HEC (قناة إيثرنت HDMI)
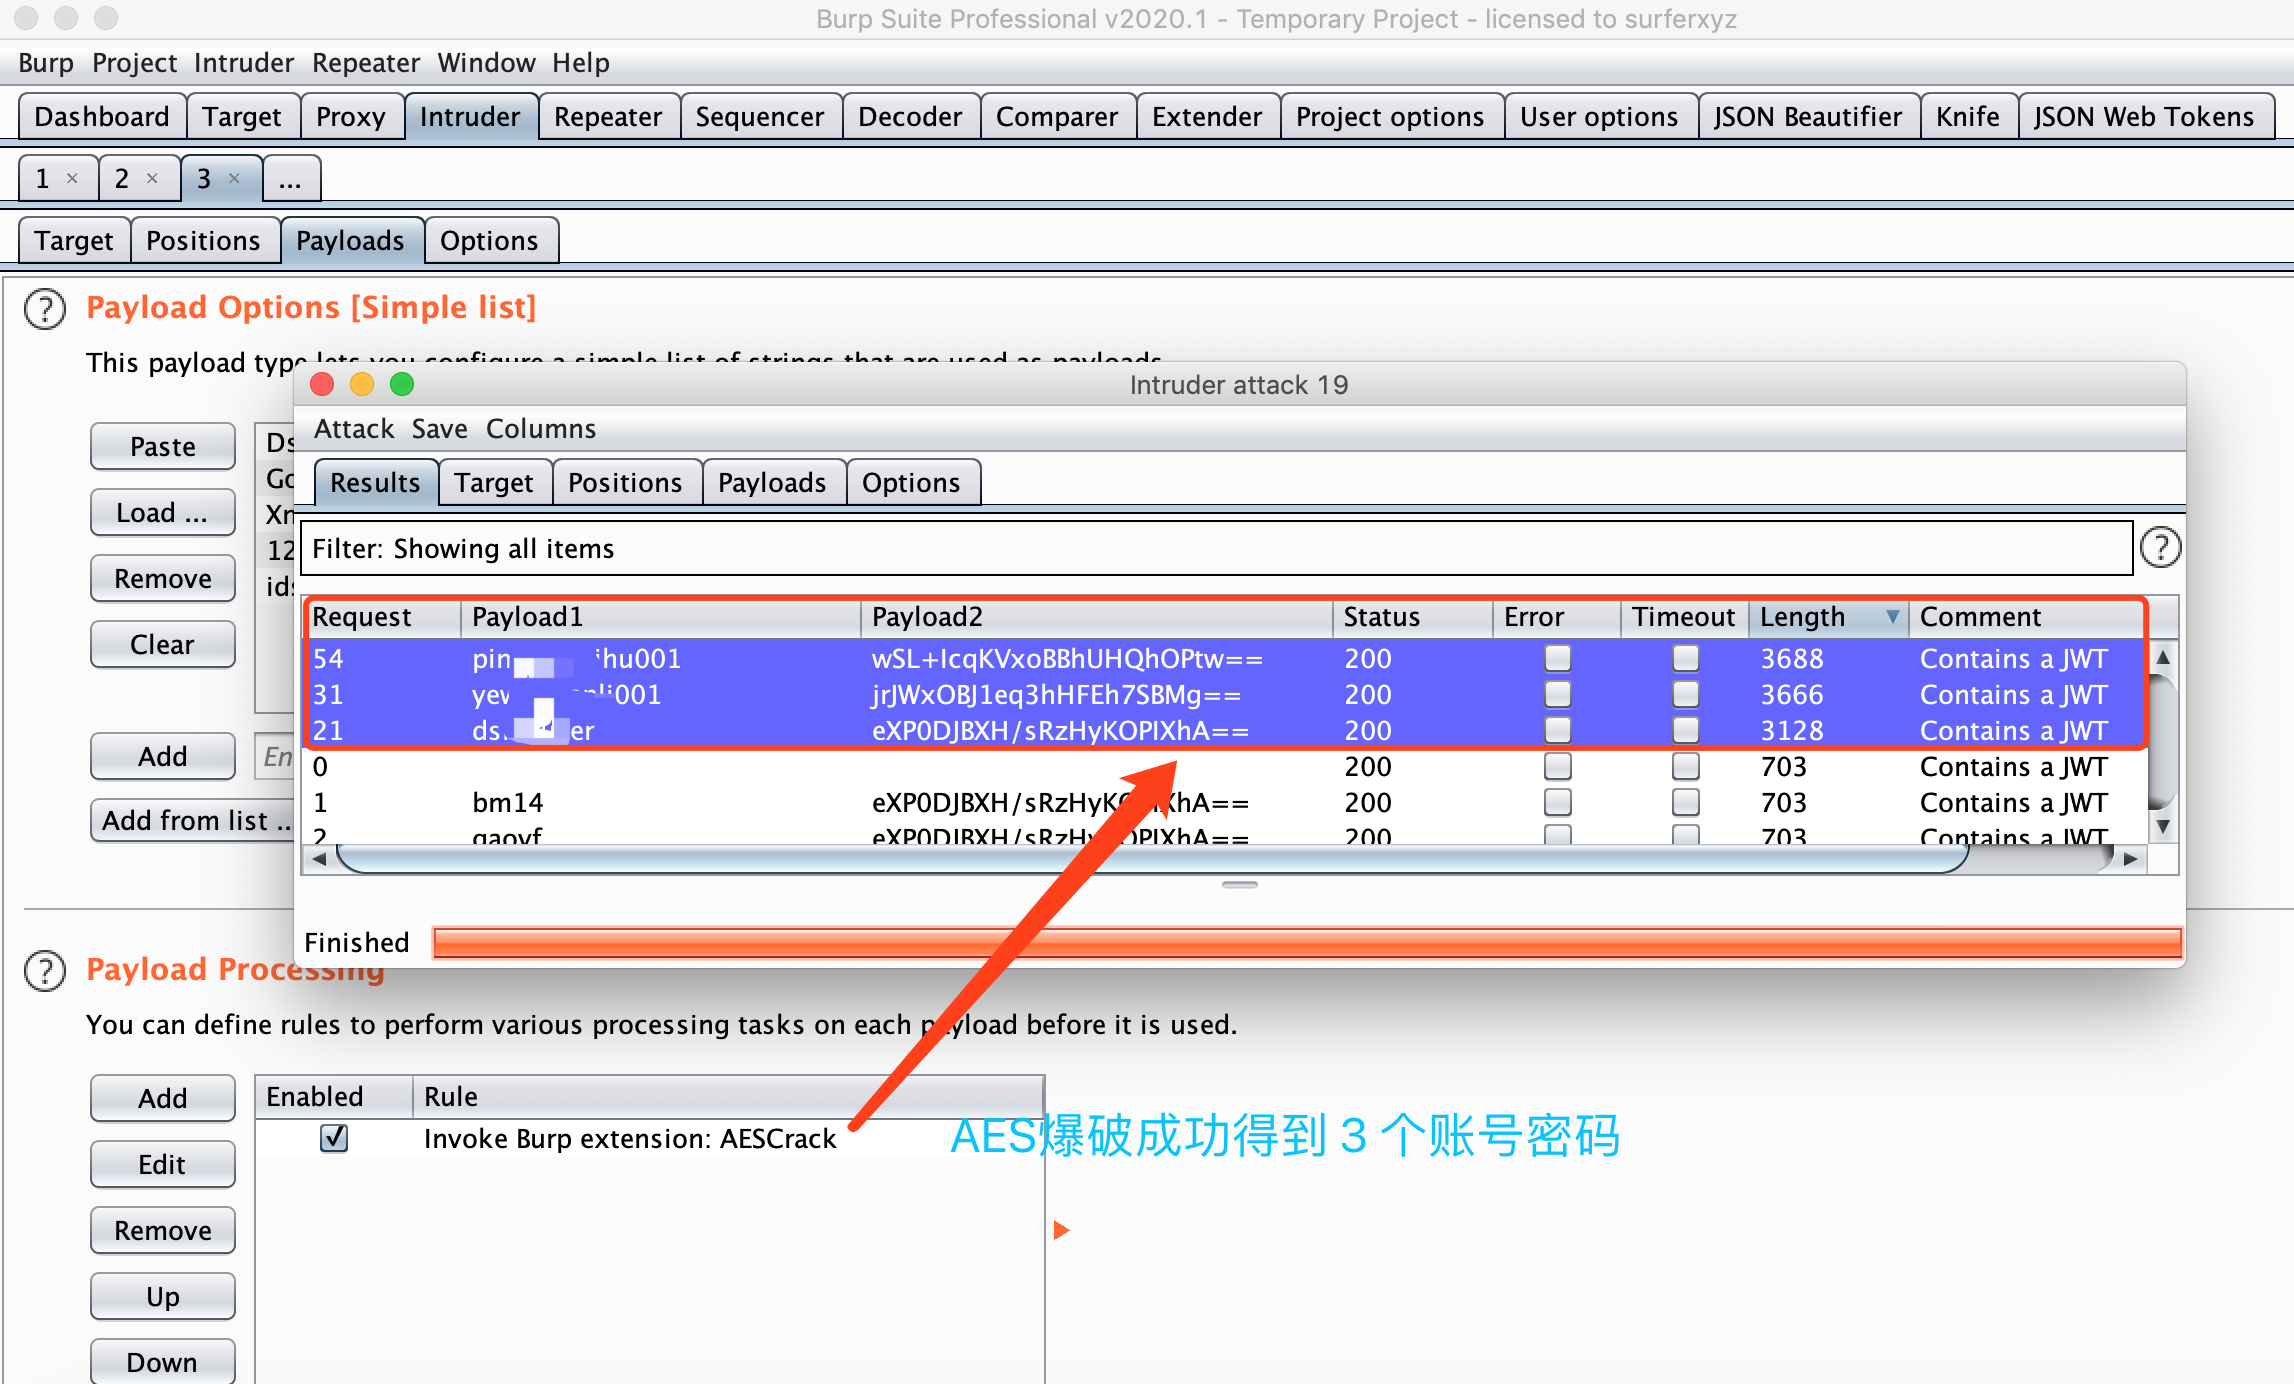 jas502n/burp_aes_plugin
إضافة Burpsuite لكسر AES
 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 xteardx/diaphora-mcp
خادم MCP للتباين الثنائي الآلي.








