#1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit

 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 xteardx/diaphora-mcp
خادم MCP للتباين الثنائي الآلي.
 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 geeoon/fault-injection-finder
البحث تلقائيًا وتنفيذ هجمات حقن الأخطاء
 off-by-1-labs/flawed
إصلاح القطع الأثرية المشابهة مع العيوب المدمجة
 saint0x/fzy
لغة برمجة أنظمة تركز على التحقق من الصحة، الحتمية، والأداء
 raz0r/burp-radamsa
إضافة الفازر Radamsa لـ Burp Suite
 nccgroup/cecster
أداة تعتمد على واجهة رسومية (GUI) لإجراء اختبارات أمنية ضد بروتوكولي HDMI CEC (التحكم في الإلكترونيات الاستهلاكية) و HEC (قناة إيثرنت HDMI)
 c0mposer/c-game-modding-utility
أداة تعديل ألعاب تسهل حقن كود C/C++.
 aftermathlabs/discord-crasher
بعض الأخطاء التي تم العثور عليها عبر التنقيح الثنائي والتهيئة العشوائية
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…
 postmodern/wordlist.rb
مكتبة Ruby وأداة سطر أوامر (CLI) لتوليد قوائم الكلمات والعمل معها.
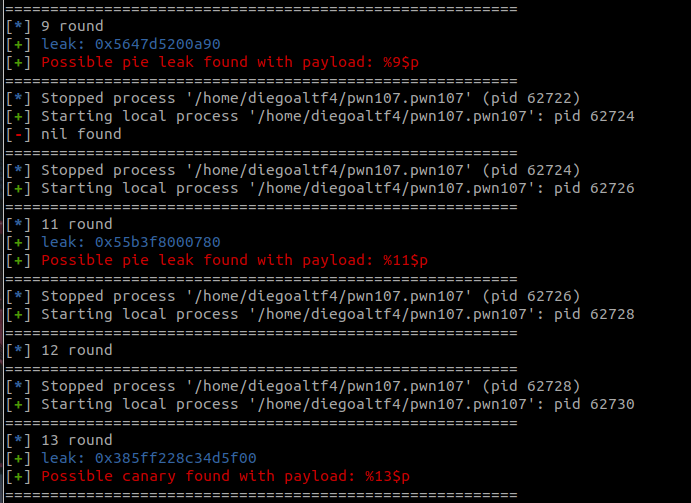 diego-altf4/glufs
أداة آلية لاستغلال ثغرات تنسيق السلسلة لاكتشاف تسريبات المكدس وPIE وcanary مع إمكانية البحث عن العلم عبر محددات %s أو %p.
 ffmancera/pentesting-multitool
نصوص أدوات متنوعة لاختبار الاختراق والقرصنة.
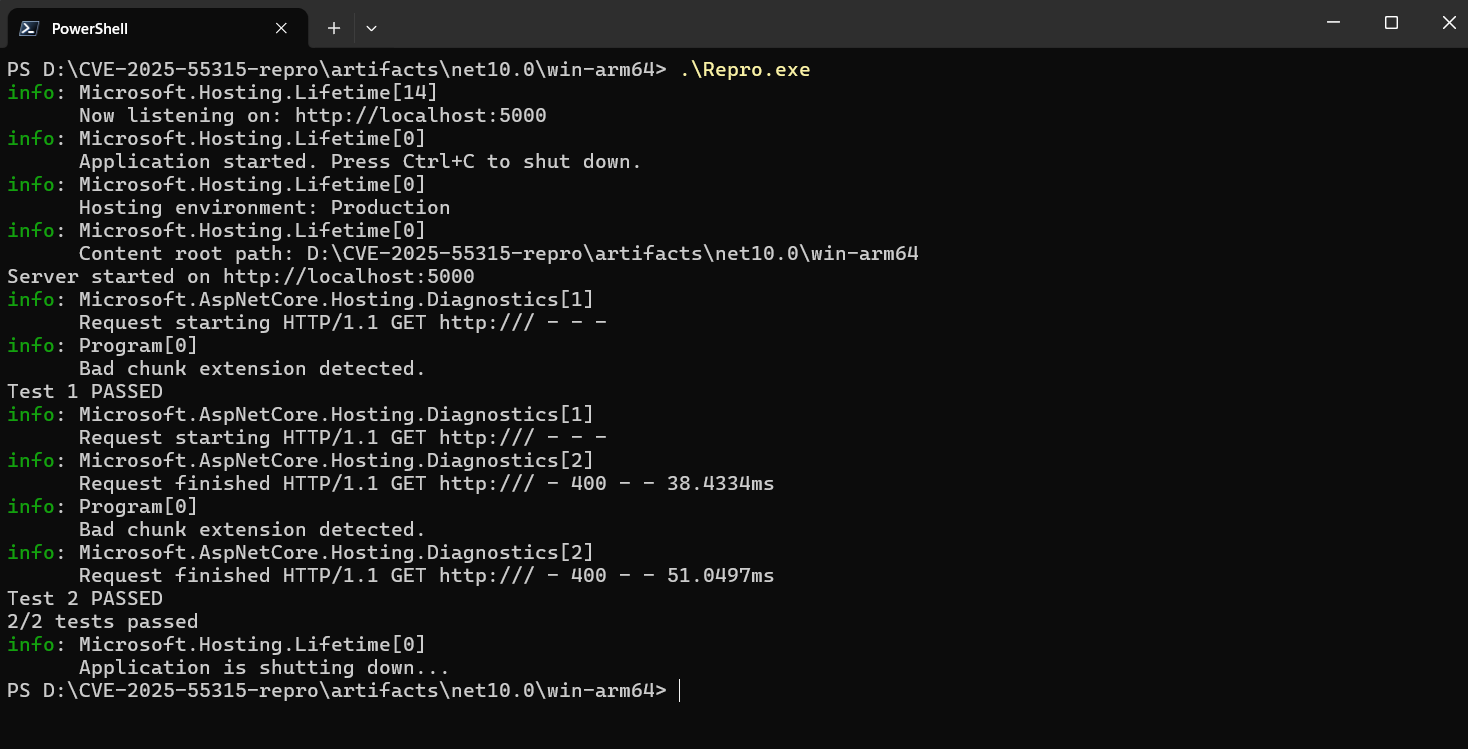 sirredbeard/cve-2025-55315-repro
أداة تستنسخ CVE-2025-55315 في ASP.NET Core.
 agampreet-singh/redroot
RedRoot هو إطار عمل أمني هجومي مبني على Python ويُدار عبر سطر الأوامر (CLI)، يجمع أدوات الاختراق الأساسية للفريق الأحمر في بيئة طرفية واحدة موحدة.…
 ryandamour/crlfmap
CRLFMap هي أداة لاكتشاف ثغرات HTTP Splitting
 0neb1n/cve-2020-1493
تحليل فني وتفاصيل PoC لـ CVE-2020-1493، وهي ثغرة RCE بنقرة صفرية في Outlook يتم تشغيلها بواسطة مرفقات MS-TNEF غير صالحة مما يؤدي إلى تنفيذ التعليمات…