
 #1

 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 m4n3dw0lf/pythem
إطار عمل اختبار الاختراق
aflplusplus/aflplusplusAFL++ هو أداة fuzzing متقدمة، وتحتل المرتبة الأولى في المعايير القياسية. كان في الأصل مبنيًا على AFL. اليوم يأتي مع qemu 5.1، وتغطية خالية من…
 kabiri-labs/rcekit
مجموعة أدوات لكشف وتأكيد RCE تختبر عناوين URL أو طلبات HTTP الملتقطة بحثًا عن حقن الأوامر، وSSTI، والمسارات العمياء وOOB، وتعيد أحكامًا متدرجة مع…
 0vercl0k/wtf
مُختبر عشوائي موزع، يسترشد بتغطية الكود، ويعتمد على اللقطات (snapshots) لاستهداف وضع المستخدم ووضع النواة على ويندوز ولينكس، مع خلفيات محاكي ومُشغّل…
 vighnesh91/-logicsentry-ai
محرك فرز SAST/DAST يعمل دون اتصال بالإنترنت، يقوم بتحليل الشيفرة المصدرية وإعادة تشغيل حركة مرور HAR لاكتشاف عيوب منطق الأعمال، وBOLA، وحالات…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 ntop/ndpi
مجموعة أدوات برمجية مفتوحة المصدر لفحص الحزم العميق
 aftermathlabs/discord-crasher
بعض الأخطاء التي تم العثور عليها عبر التنقيح الثنائي والتهيئة العشوائية
 mr-xn/penetration_testing_poc
متعلقة باختبار الاختراق POC, EXP, سكريبتات, رفع الامتيازات, أدوات صغيرة, إلخ---About penetration-testing python-script poc getshell csrf xss cms…
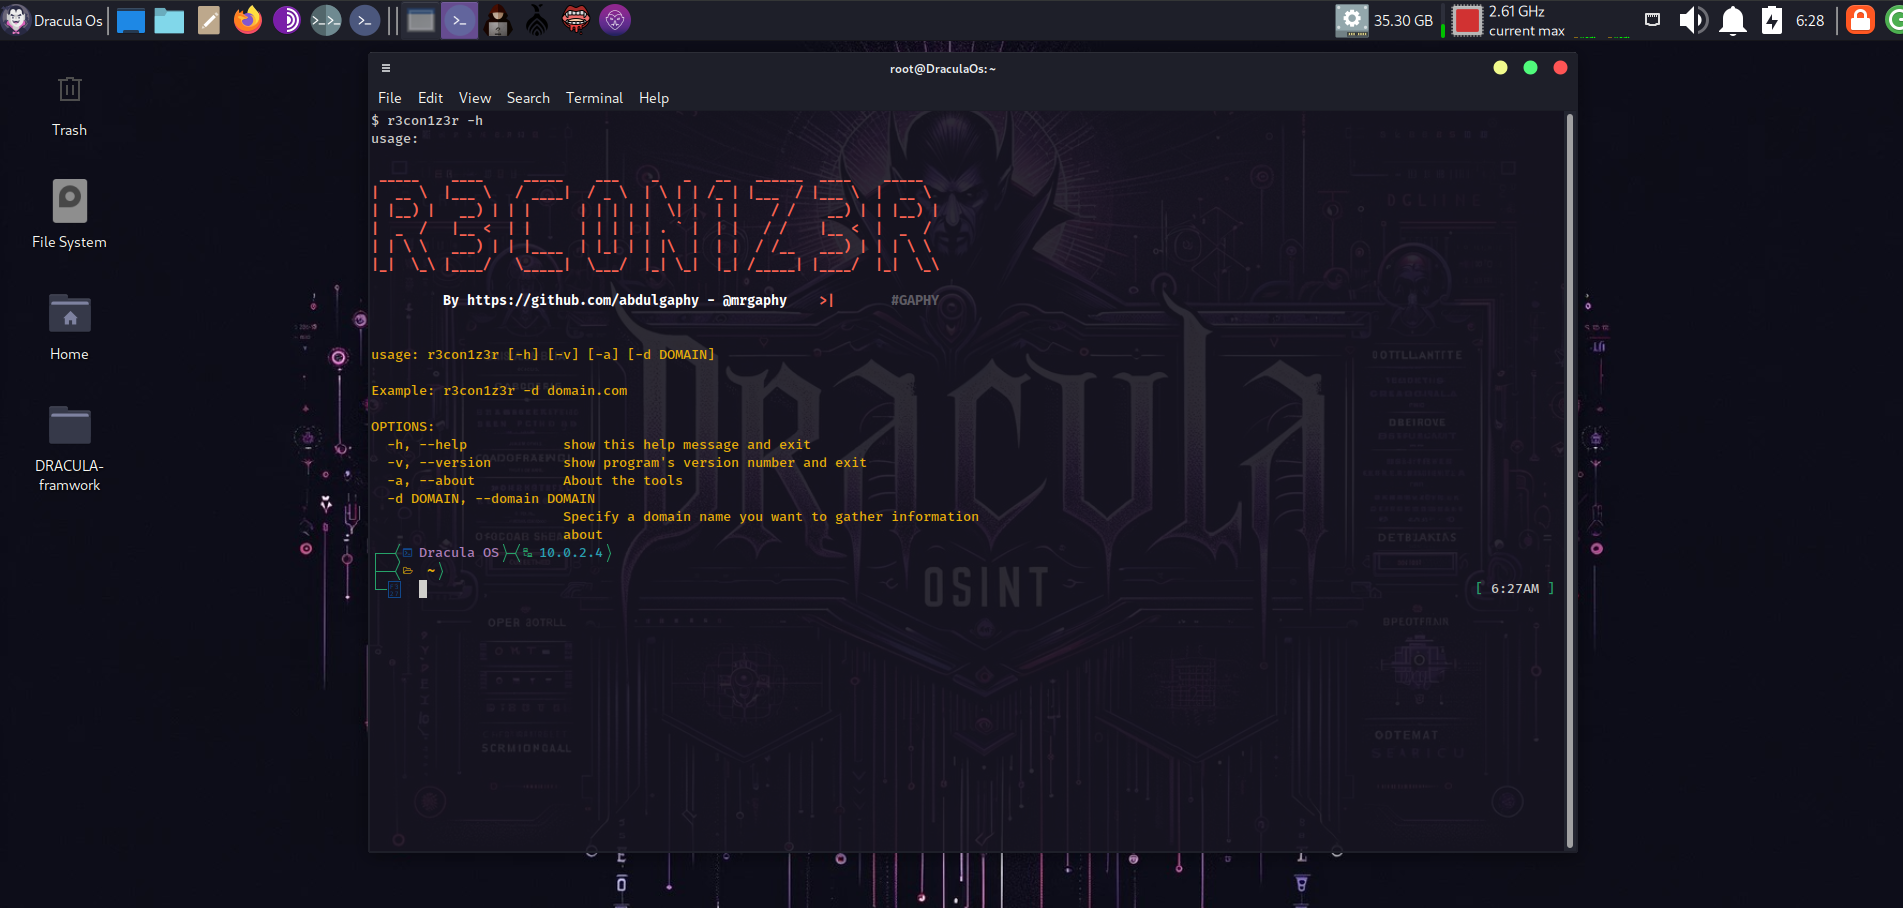 emrekybs/draculaos
دراكولا أو إس هو نظام تشغيل لينكس مصمم بدقة لمهام OSINT (استخبارات المصادر المفتوحة) والاستخبارات السيبرانية.
 fantaghost/fgscanner
FGscanner هو ماسح عناوين URL متقدم ومفتوح المصدر.
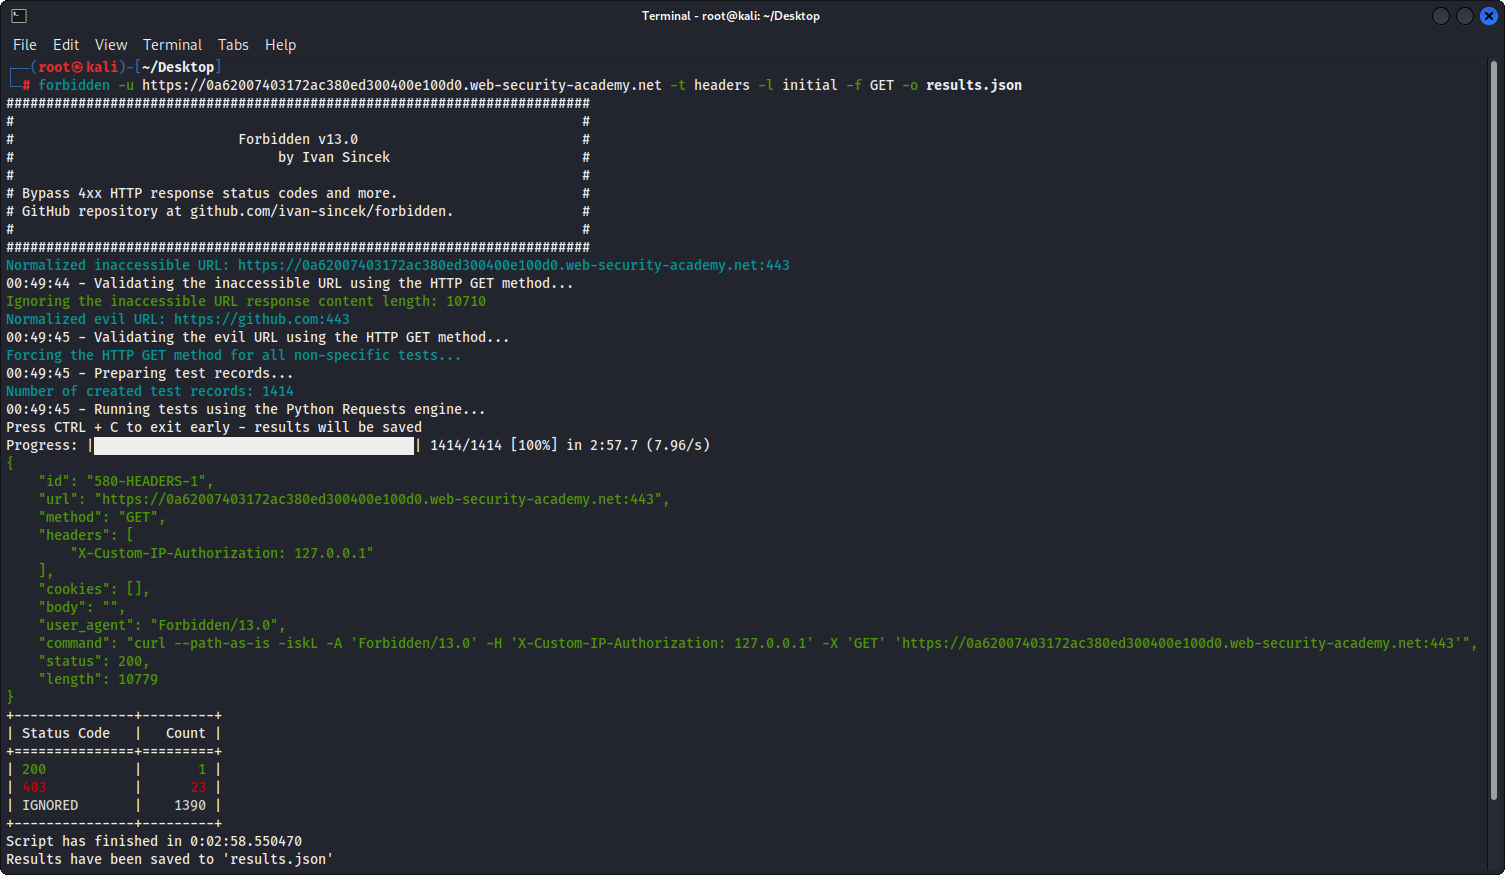 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.
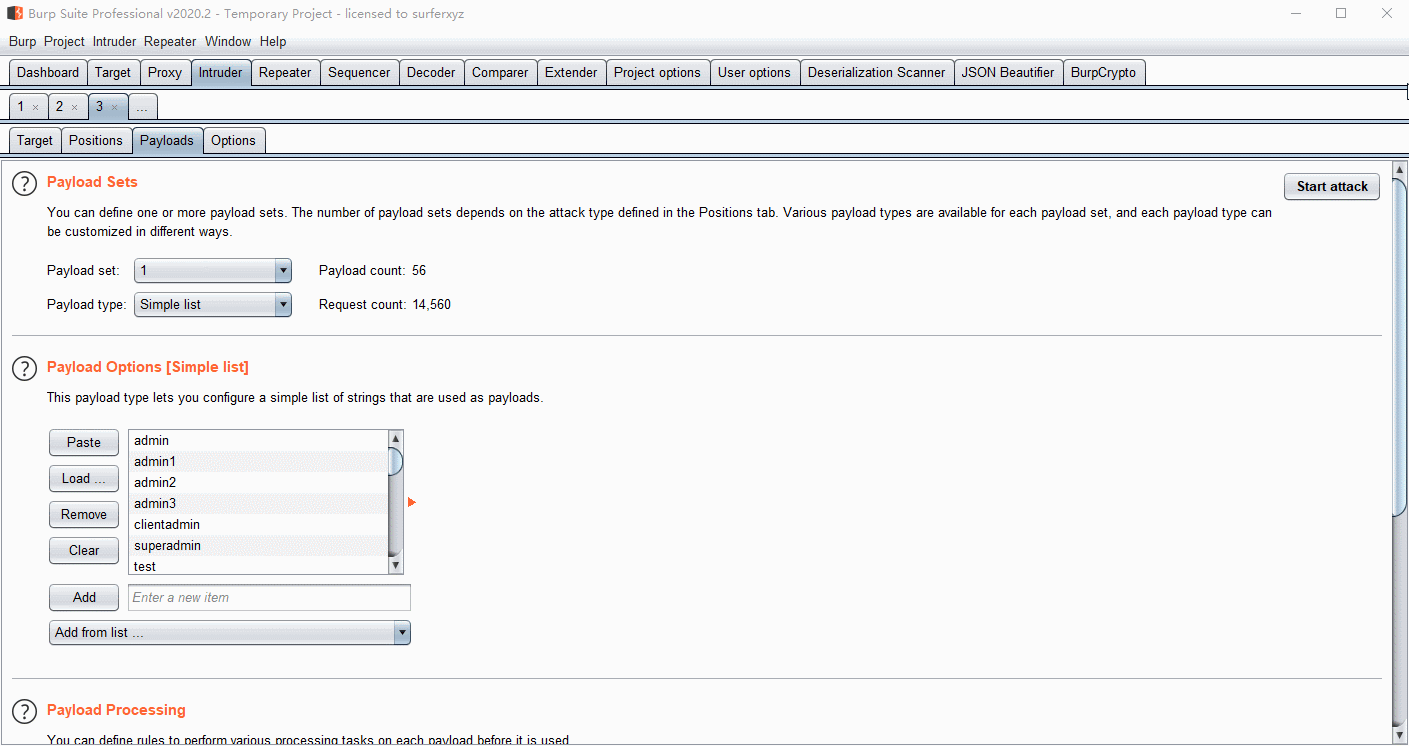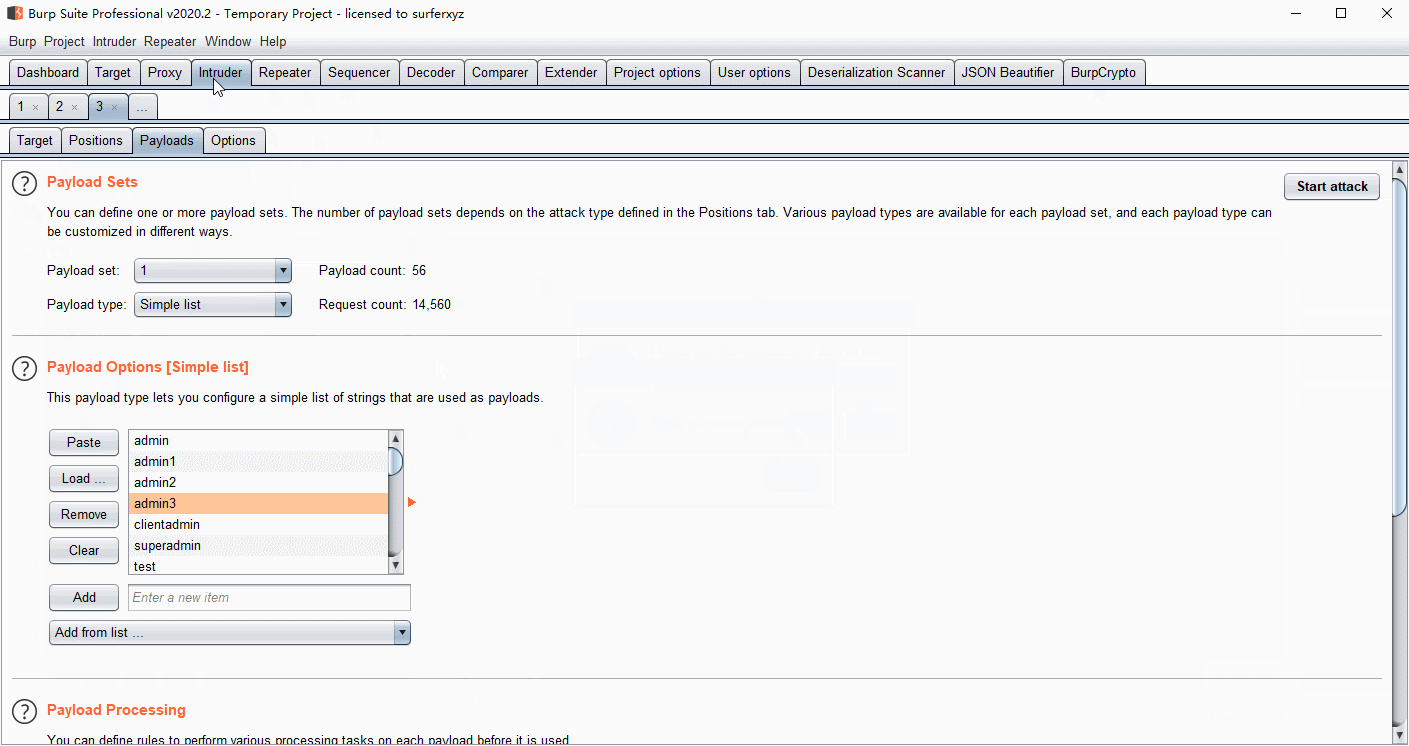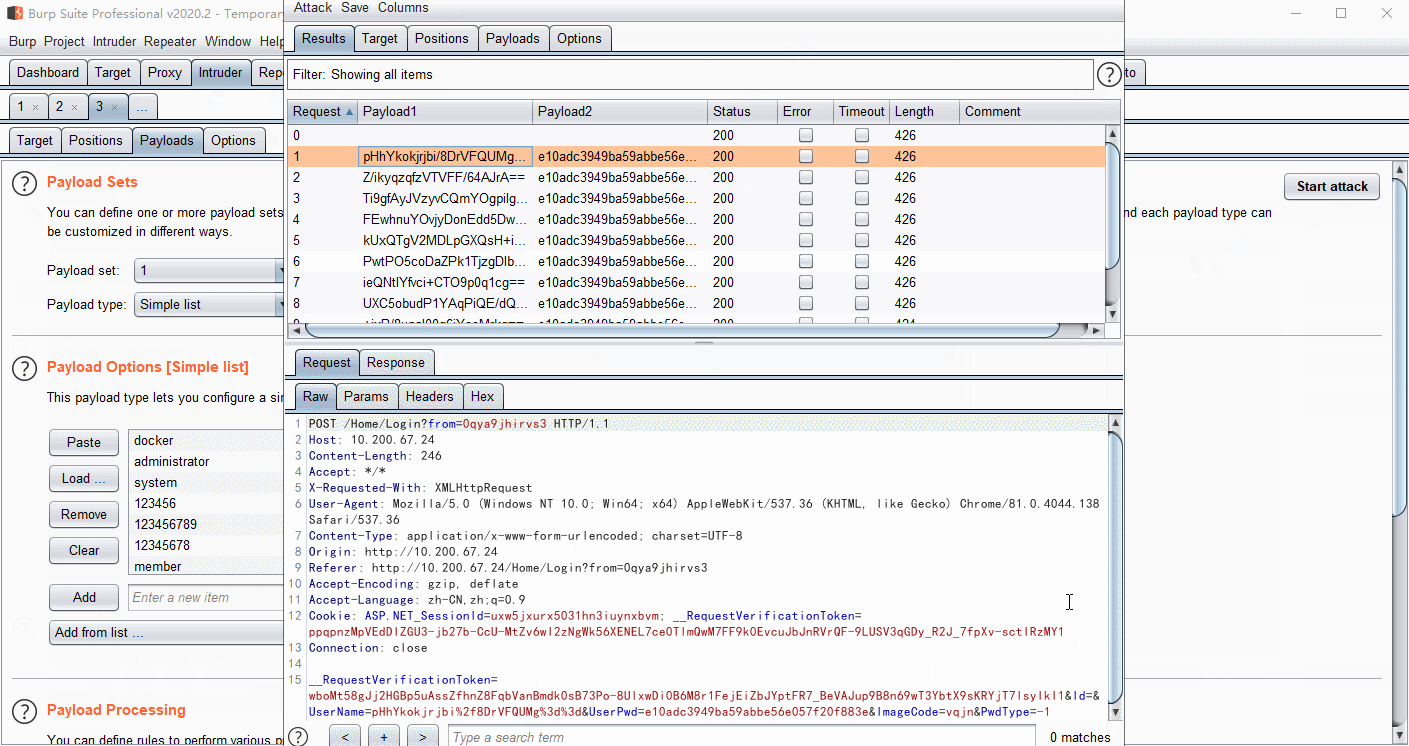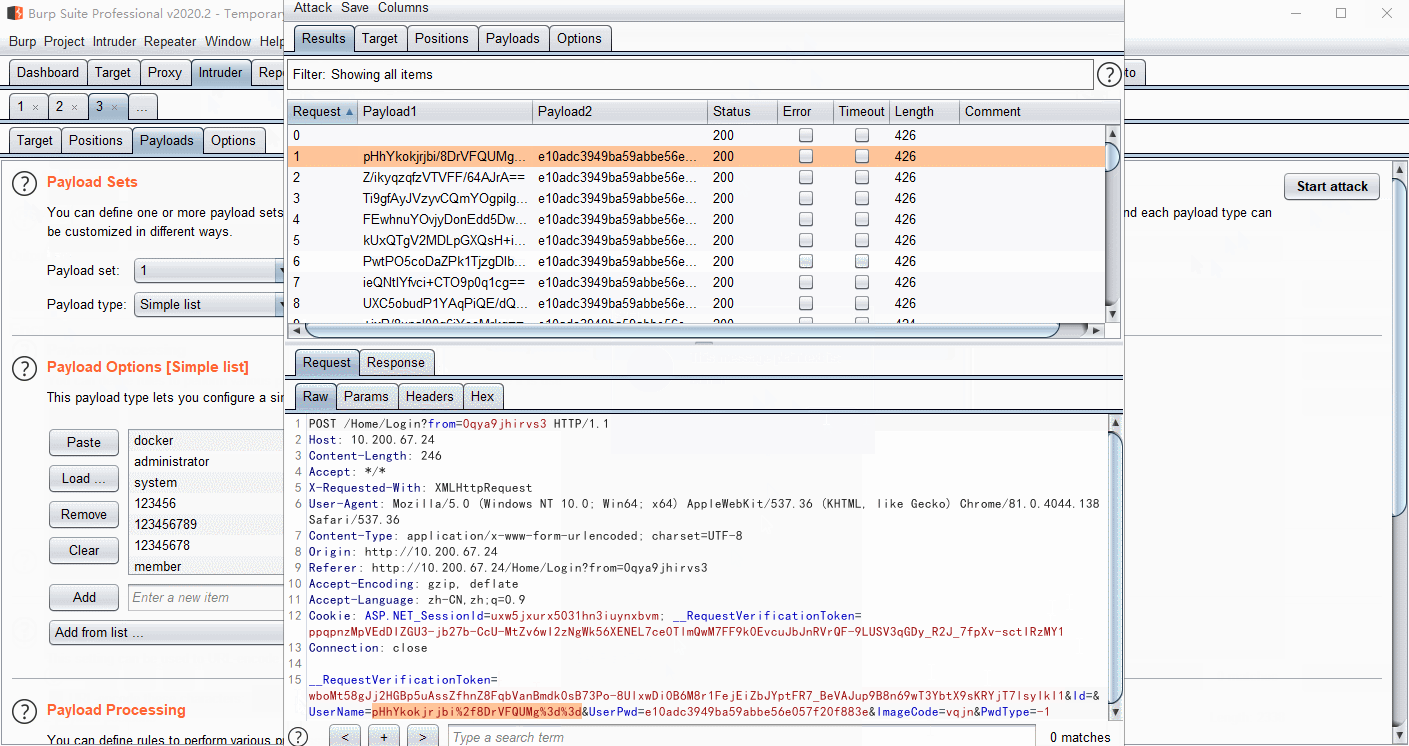 whwlsfb/burpcrypto
إضافة لـ BurpSuite لتشفير الحمولات باستخدام AES أو RSA أو DES أو كود JS مخصص، مما يتيح فك تشفير آلي للحركة المرورية المشفرة من الواجهة الأمامية أثناء…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
تحليل ثنائي متوازٍ باستخدام IDA Pro مع تسمية وظائف مدعومة بالذكاء الاصطناعي، ورسم بياني معرفي من Neo4j، ومحرك محاكاة/ربط/تشويش phantomrt للهندسة…
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.









