
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 7 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ يوم واحد
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 9 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ يوم واحد
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 9 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 4 أيام
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 6 أيام
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kمنذ يوم واحد
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ يوم واحد
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
930 نتائج
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

يقوم بمسح جميع العمليات الجارية. يتعرف على ويقوم بتفريغ مجموعة متنوعة من الزرع الخبيث المحتمل (ملفات PE المستبدلة/المزروعة، شيل كود، خطافات، تصحيحات…
defensive-toolsmemory-forensicsforensics+2
2.4kمنذ 4 أشهر
PCredz preview

PCredz

GitHublgandx/pcredz

هذه الأداة تستخرج أرقام بطاقات الائتمان، NTLM (DCE-RPC، HTTP، SQL، LDAP، إلخ)، Kerberos (AS-REQ Pre-Auth etype 23)، HTTP Basic، SNMP، POP، SMTP، FTP،…

packet-sniffing-analysispassword-crackingreconnaissance+3
2.5kمنذ 7 أشهر
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية

password-crackingmemory-forensicsvulnerability-analysis+7
1.5kمنذ 19 أيام
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess


osintreconnaissancevulnerability-analysis+8
319منذ 2 أيام
auditd preview

auditd

GitHubneo23x0/auditd

تهيئة Auditd بأفضل الممارسات

defensive-toolsconfiguration-auditingforensics+3
1.9kمنذ 5 أشهر
sslsplit preview

sslsplit

GitHubdroe/sslsplit

وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…

packet-sniffing-analysisencryption-decryption-toolsids-ips-evasion+5
1.9kمنذ 11 أشهر
PcapXray preview

PcapXray

GitHubsrixivas/pcapxray

❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
osintpacket-sniffing-analysisnetwork-mapping+7
1.9kمنذ 5 أشهر
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

مفككات بايثون لبرامج الوصول عن بُعد الخبيثة الشائعة
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1kمنذ 5 سنوات
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

أكثر من مجرد نقل ReClass إلى منصة .NET.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kمنذ 3 سنوات
LiME preview

LiME

GitHubjtsylve/lime

وحدة نواة لالتقاط الذاكرة المتطايرة من أجهزة لينكس وأندرويد، تُنتج لقطات سليمة جنائياً على القرص أو عبر الشبكة.
memory-forensicsforensicsmobile-forensics+2
2.1kمنذ 6 أشهر
APT-Hunter preview

APT-Hunter

GitHubahmedkhlief/apt-hunter

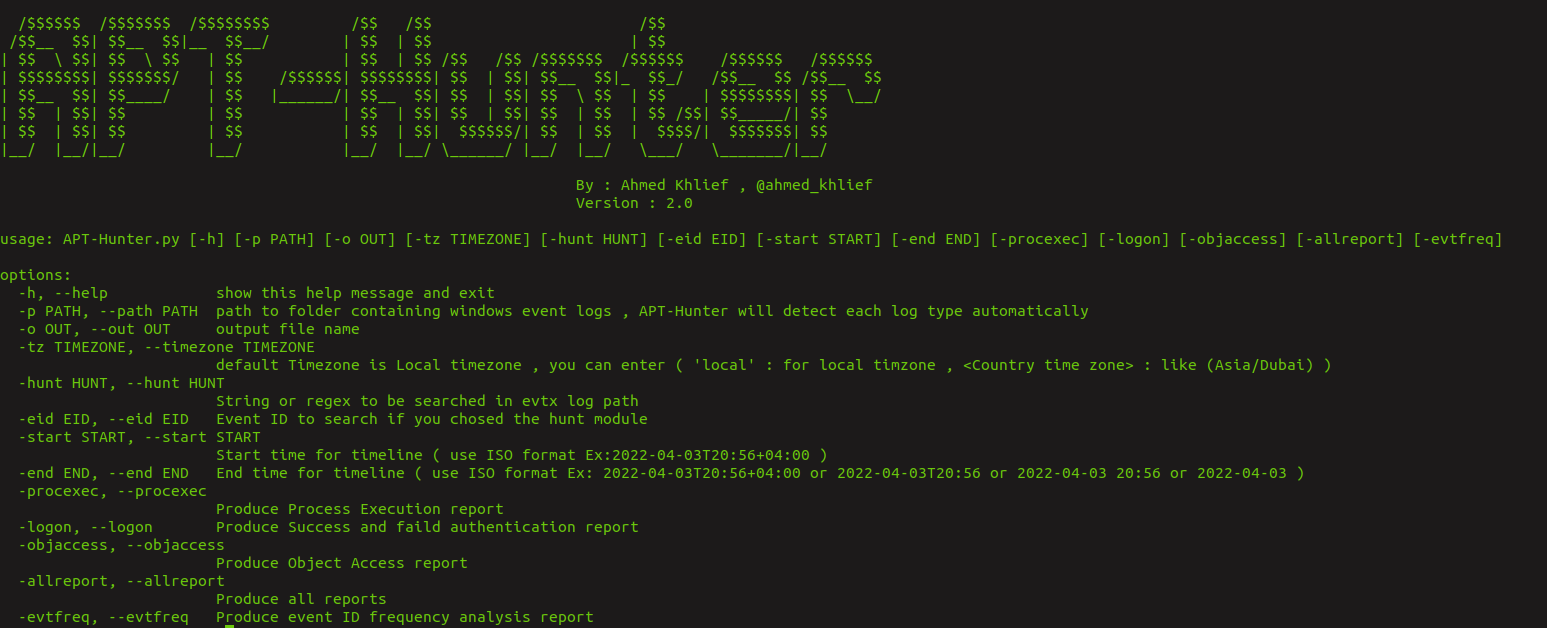
APT-Hunter هي أداة بحث عن التهديدات لسجلات أحداث Windows صُممت بعقلية الفريق الأرجواني لتوفير كشف تحركات APT المخفية في بحر سجلات أحداث Windows…
forensicsthreat-intelligenceincident-response+1
1.4kمنذ شهر واحد
RedHunt-OS preview

RedHunt-OS

GitHubredhuntlabs/redhunt-os

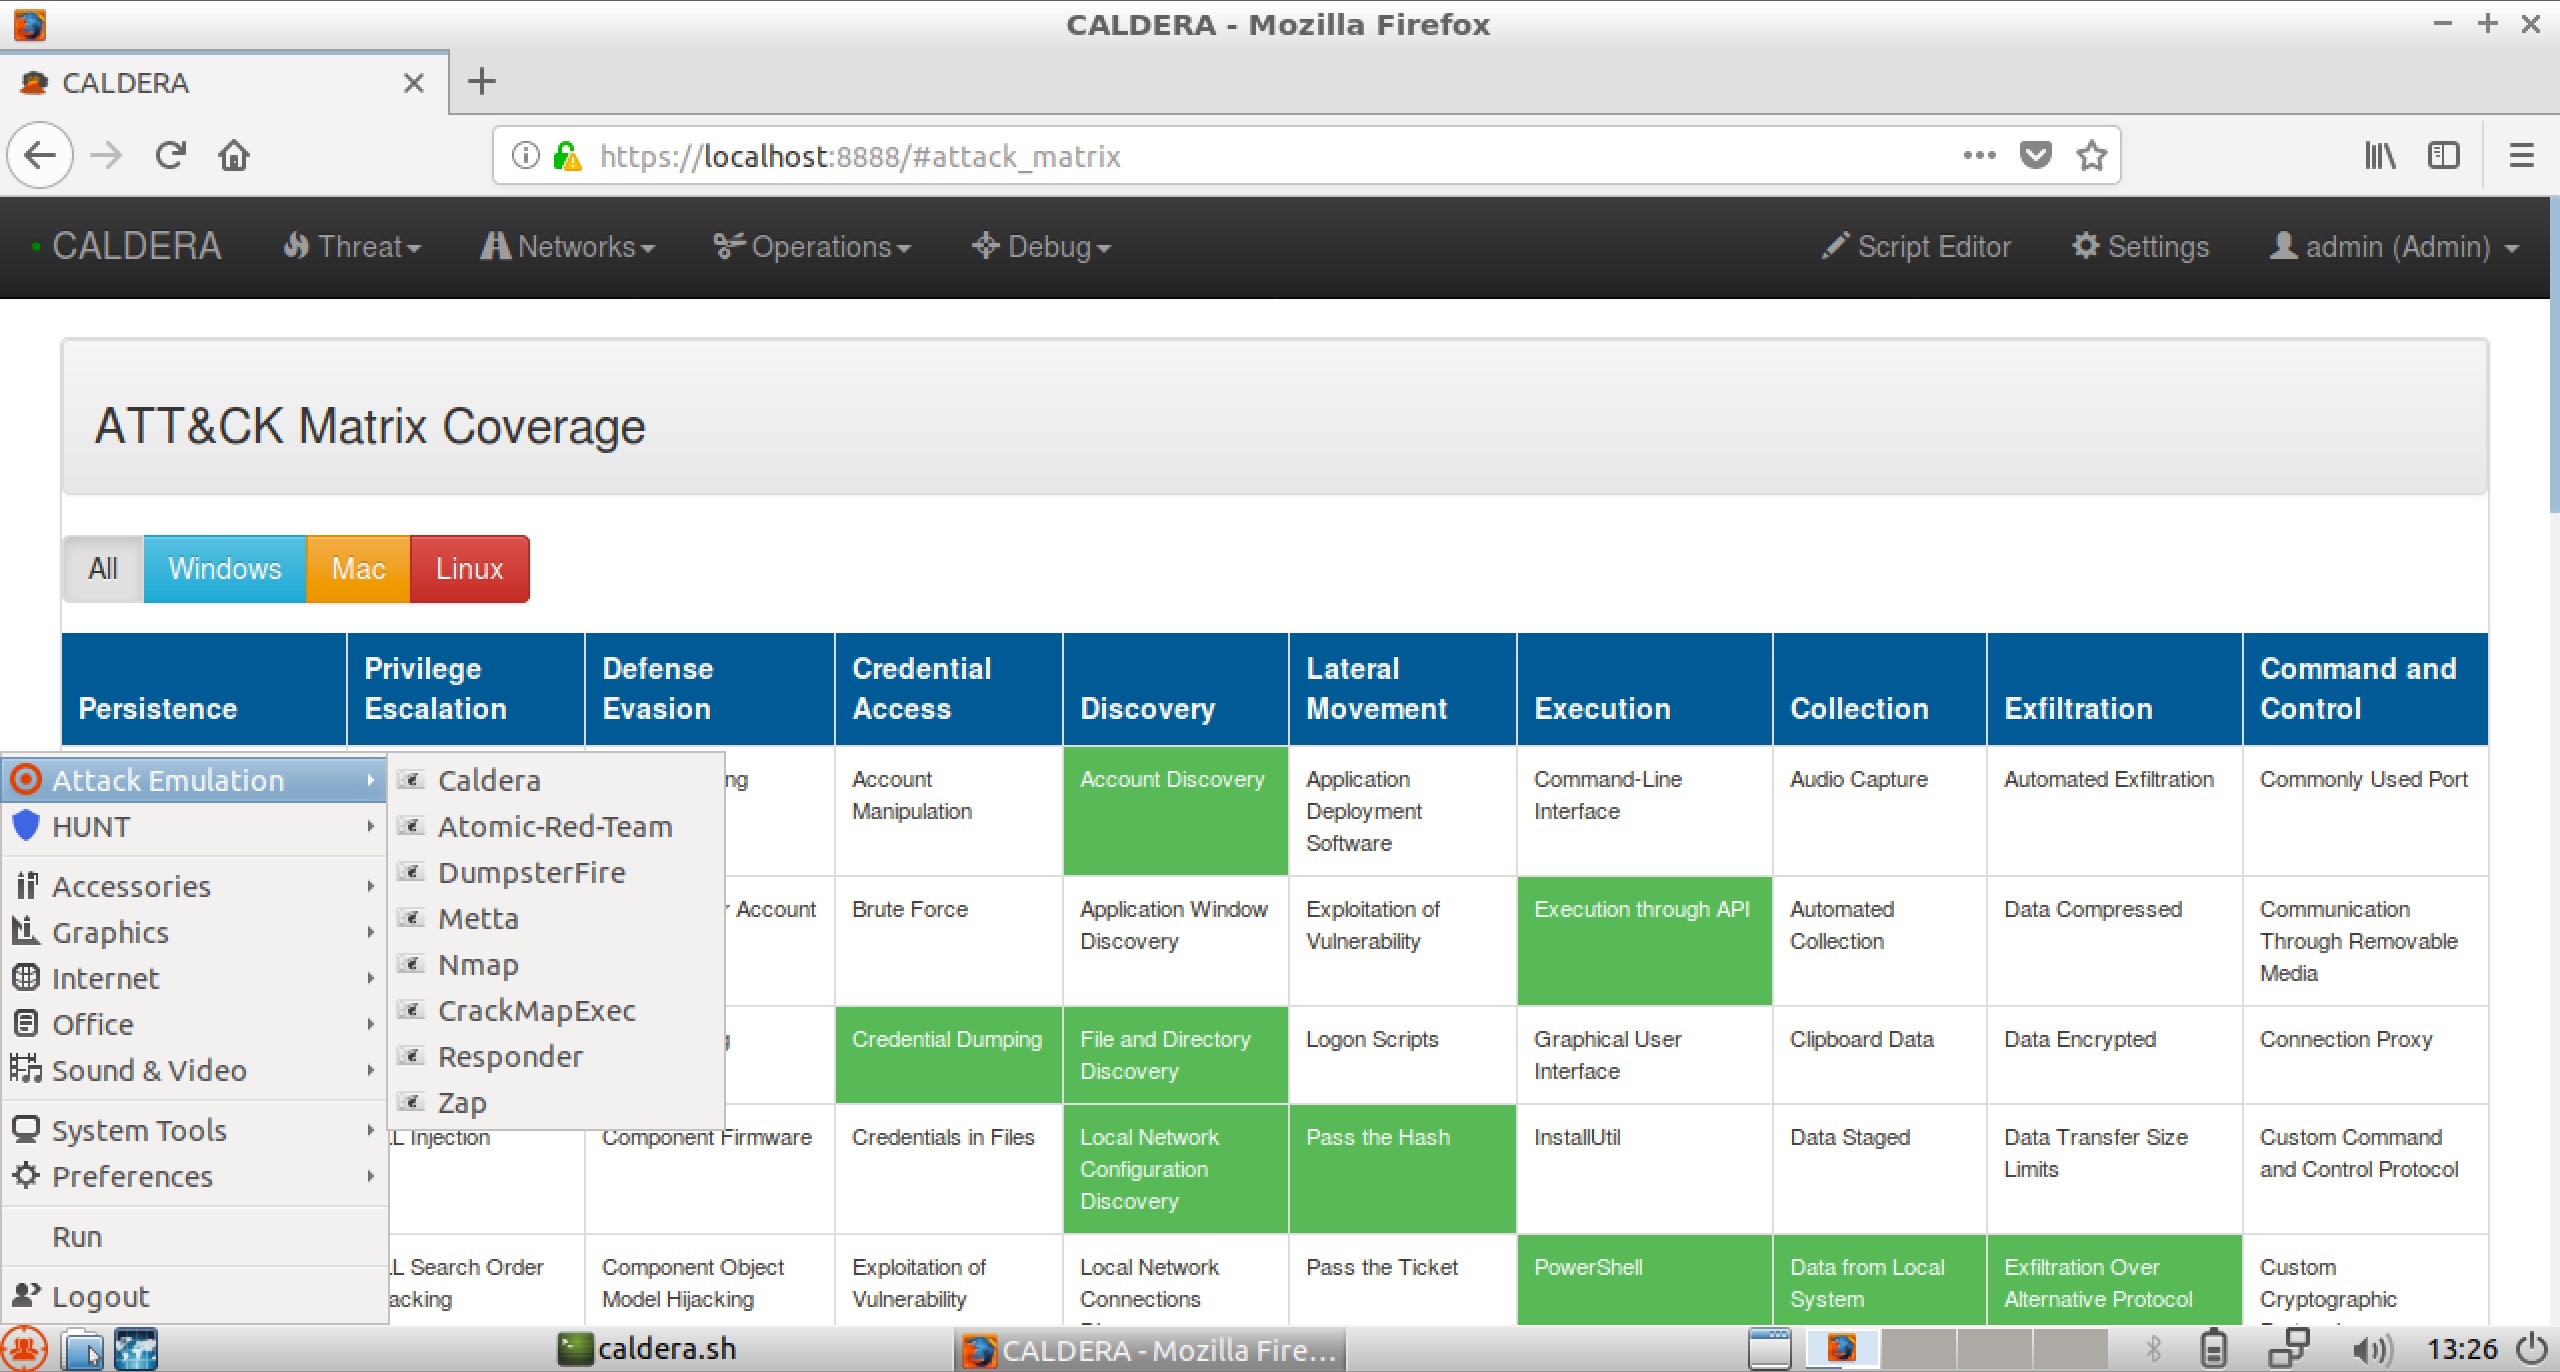
آلة افتراضية لمحاكاة الخصوم وصيد التهديدات
osintvulnerability-scannersexploit-frameworks+7
1.3kمنذ سنة واحدة
mac-monitor preview

mac-monitor

GitHubbrandon7cc/mac-monitor

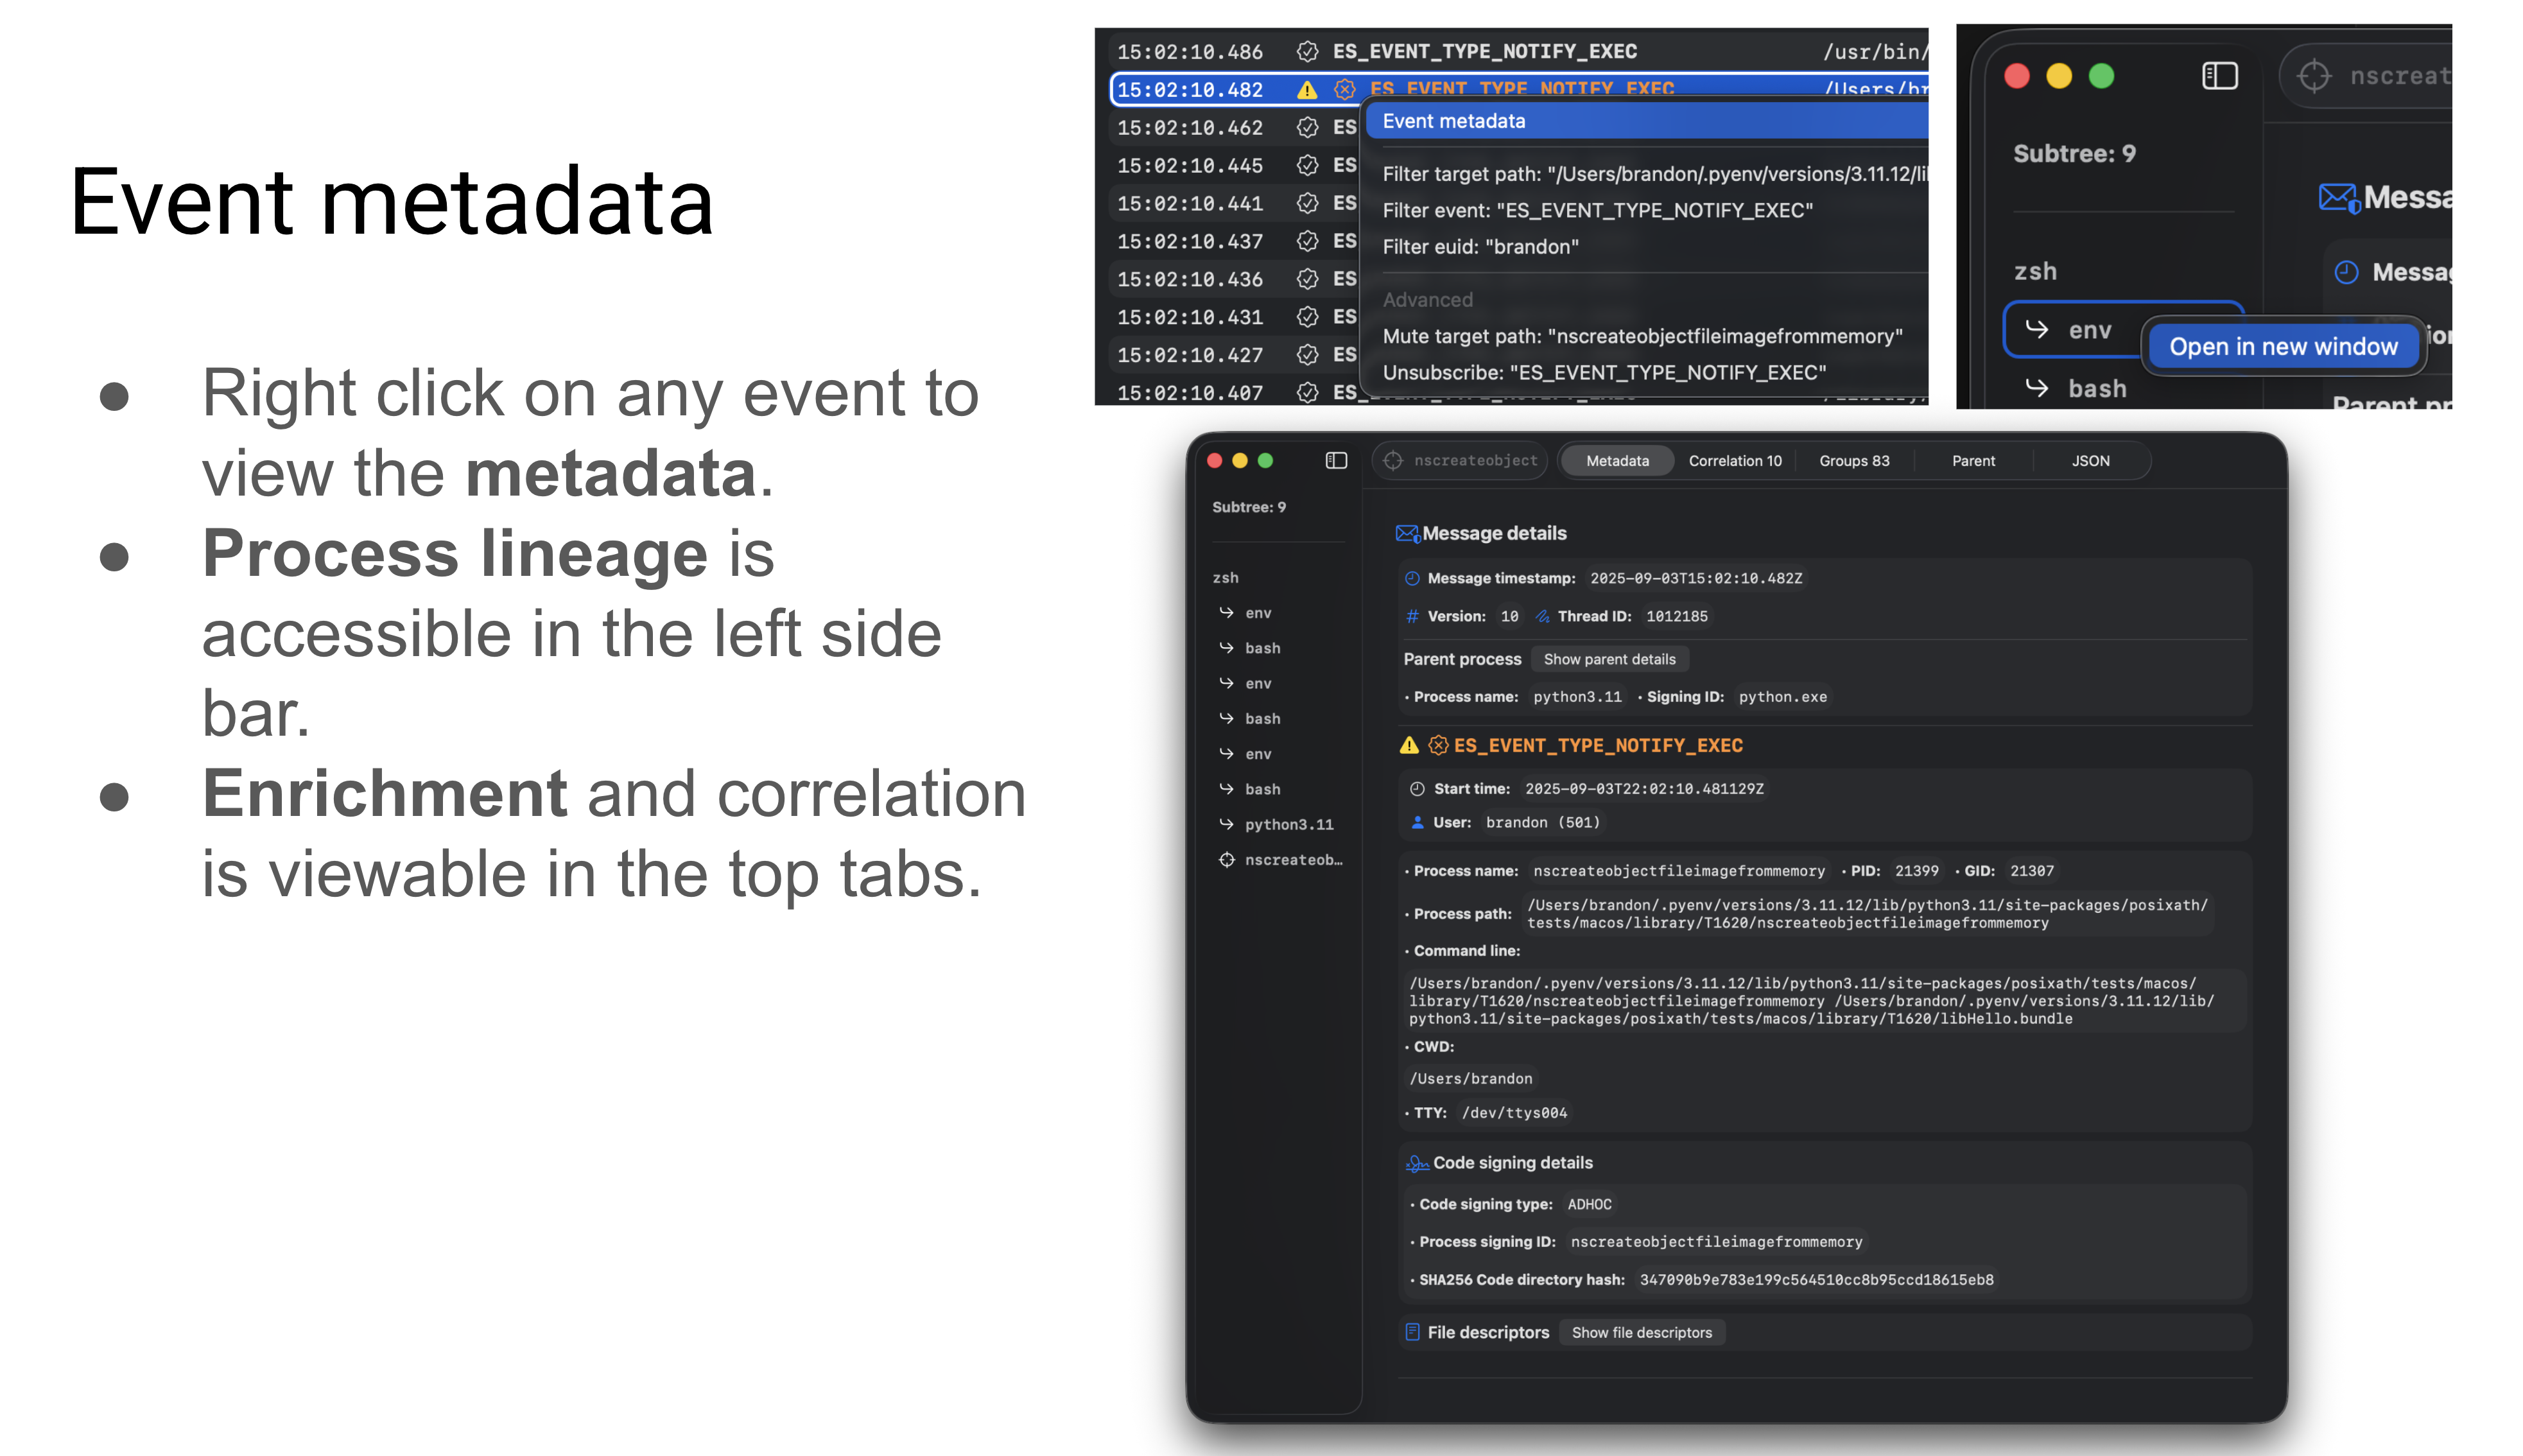
مراقب متقدم لنظام macOS يستخدم Apple Endpoint Security لجمع وإثراء وعرض أحداث العمليات والملفات والذاكرة وXPC من أجل فحص البرامج الضارة، ومطاردة…

dynamic-analysis-sandboxingforensicsmalware-analysis+2
1.4kمنذ شهر واحد
uac preview

uac

GitHubtclahr/uac

أداة استجابة للحوادث محمولة وخالية من التبعيات تقوم بأتمتة جمع الأدلة الجنائية من الأنظمة الشبيهة بـ Unix، بما في ذلك الحصول على الذاكرة، وتجزئة…
memory-forensicsforensicsinformation-gathering+3
1.4kمنذ شهر واحد
Noriben preview

Noriben

GitHubrurik/noriben

صندوق تحليل برمجيات خبيثة قائم على بايثون يتكامل مع Sysinternals Procmon لجمع وتحليل والإبلاغ عن مؤشرات وقت التشغيل تلقائيًا مع فحص YARA وتوليد IOCs.
ioc-managementdynamic-analysis-sandboxingforensics+1
1.3kمنذ شهر واحد
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

صندوق رمل آلي لتحليل البرامج الضارة على مستوى المشرف الافتراضي مع فحص ضيف بدون وكيل، واستعراض النتائج عبر الويب، ومثبت موجه للنشر في الإنتاج.

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3kمنذ 2 أشهر
dissect preview

dissect

GitHubfox-it/dissect

Dissect هو إطار عمل ومجموعة أدوات للتحقيق الرقمي والاستجابة للحوادث، يتيح لك الوصول السريع وتحليل الأدلة الجنائية من تنسيقات أقراص وملفات متنوعة، تم…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kمنذ 14 أيام
turbinia preview

turbinia

GitHubgoogle/turbinia

أتمتة وتوسيع نطاق أدوات التحقيق الرقمي

forensicsdigital-forensicscloud-security+1
792منذ 4 أيام
السابق1…678…52التالي








