#1
 aniqfakhrul/sharperner
مولد بسيط للملفات القابلة للتنفيذ مع شيلكود مشفر.
 tyranid/ie11sandboxescapes
بعض الأمثلة على كود مصدري لعمليات الهروب من بيئة الحماية المعزولة (Sandbox) في IE11 التي تم إصلاحها.
 ridter/cve-2018-15982_exp
استغلال CVE-2018-15982
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
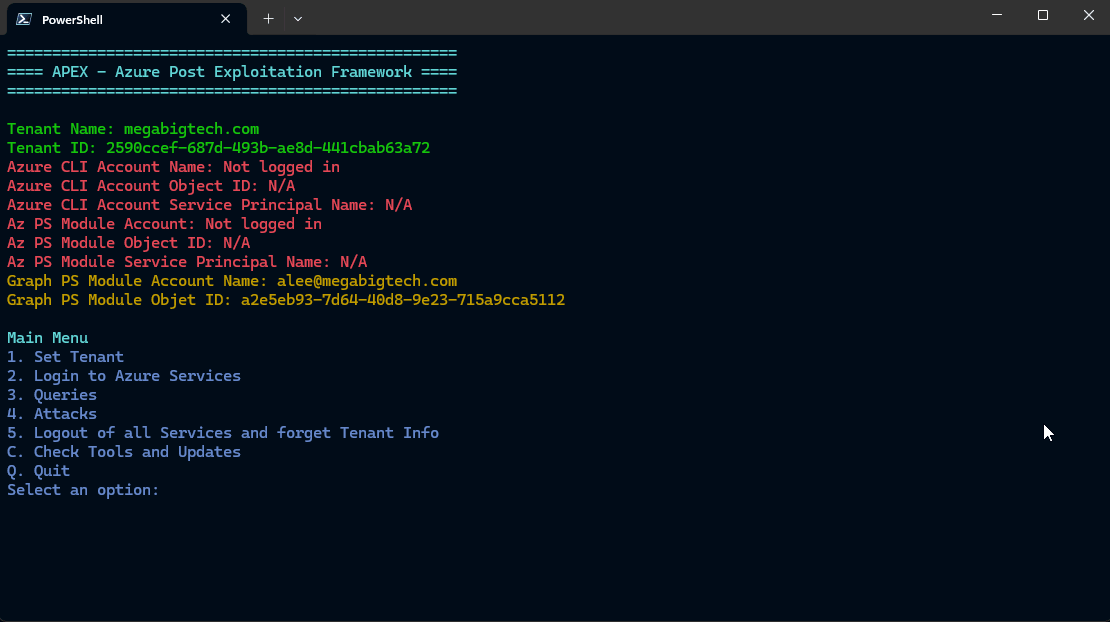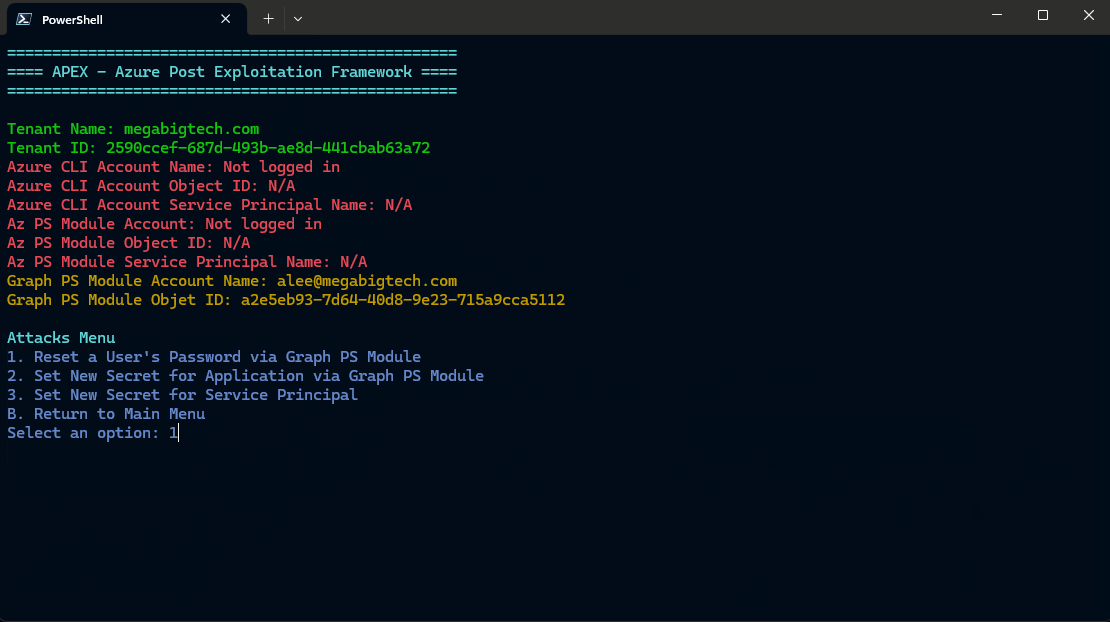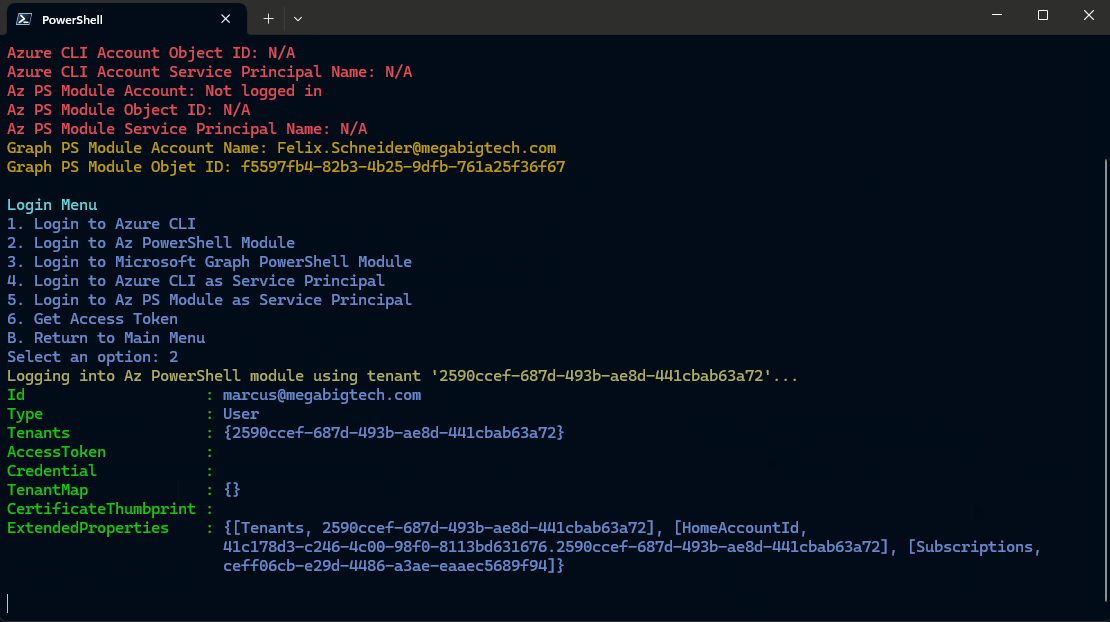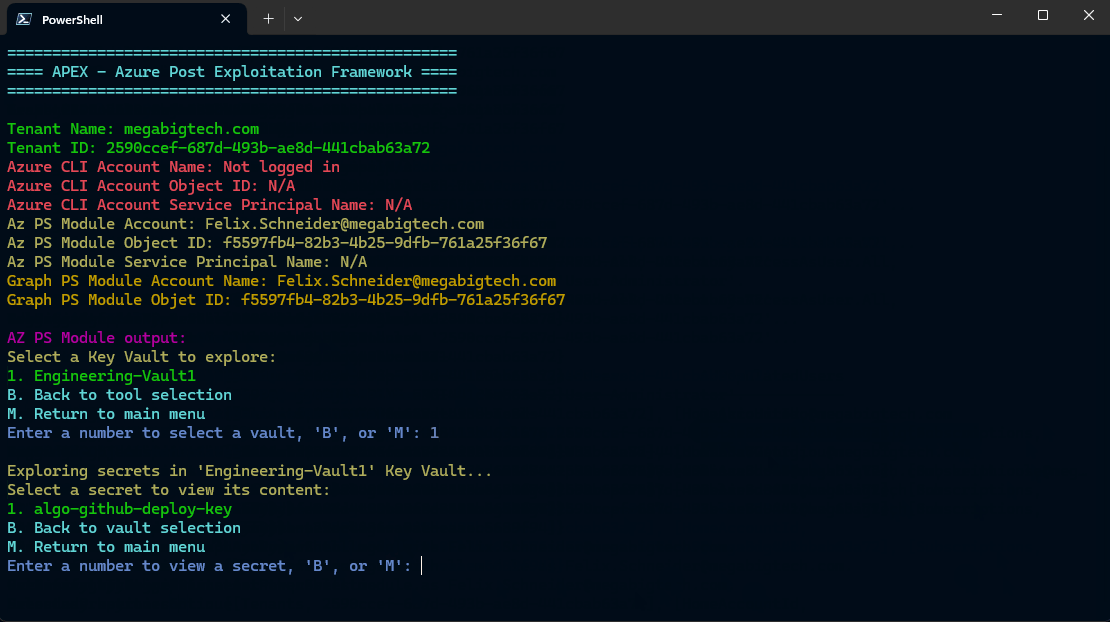 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 nccgroup/cve-2017-8759
تحليل مجموعة NCC واستغلالها لثغرة CVE-2017-8759 مع مزيد من التحسينات
 kingsabri/godofwar
GodOfWar - أداة بناء WAR لجافا خبيثة مع حمولات مدمجة
 tyranid/blackhat-usa-2022-demos
عروض توضيحية لمحاضرة Blackhat USA 2022 بعنوان "نقل Kerberos إلى المستوى التالي"
 retme7/cve-2014-7911_poc
ثغرة رفع صلاحيات محلية لهاتف Nexus5 بنظام Android 4.4.4 (KTU84P)
 synacktiv/dcomillusionist
تقنيات الحركة الجانبية في الذاكرة وبدون ملفات عبر DCOM من خلال إلغاء تسلسل .Net
 senzee1984/micr0_shell
micr0shell هو سكريبت بايثون يقوم بتوليد شيل كود (shellcode) لشل عكسي (reverse shell) لـ Windows X64 من نوع PIC خالٍ من القيم الصفرية (Null-Free).
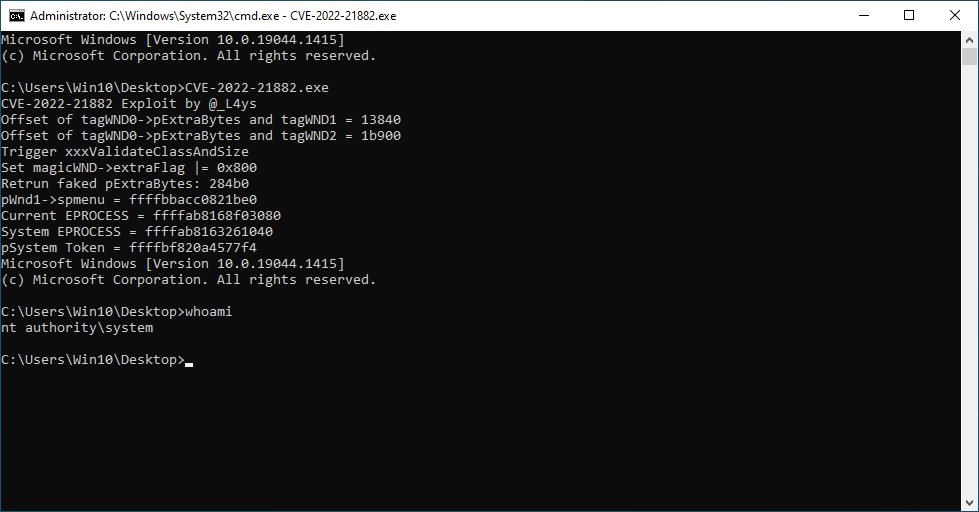 l4ys/cve-2022-21882
استغلال إثبات المفهوم لـ CVE-2022-21882، وهي ثغرة رفع امتيازات في Win32k تستهدف Windows 10 21H2، توضح تصعيد الامتيازات في وضع kernel-mode.
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) منطق الكشف عن الثغرة الأمنية في TCP/IP لنظام Microsoft Windows والقاعدة
 kudaes/dumpy
أعد استخدام المقابض المفتوحة لتفريغ LSASS ديناميكيًا.
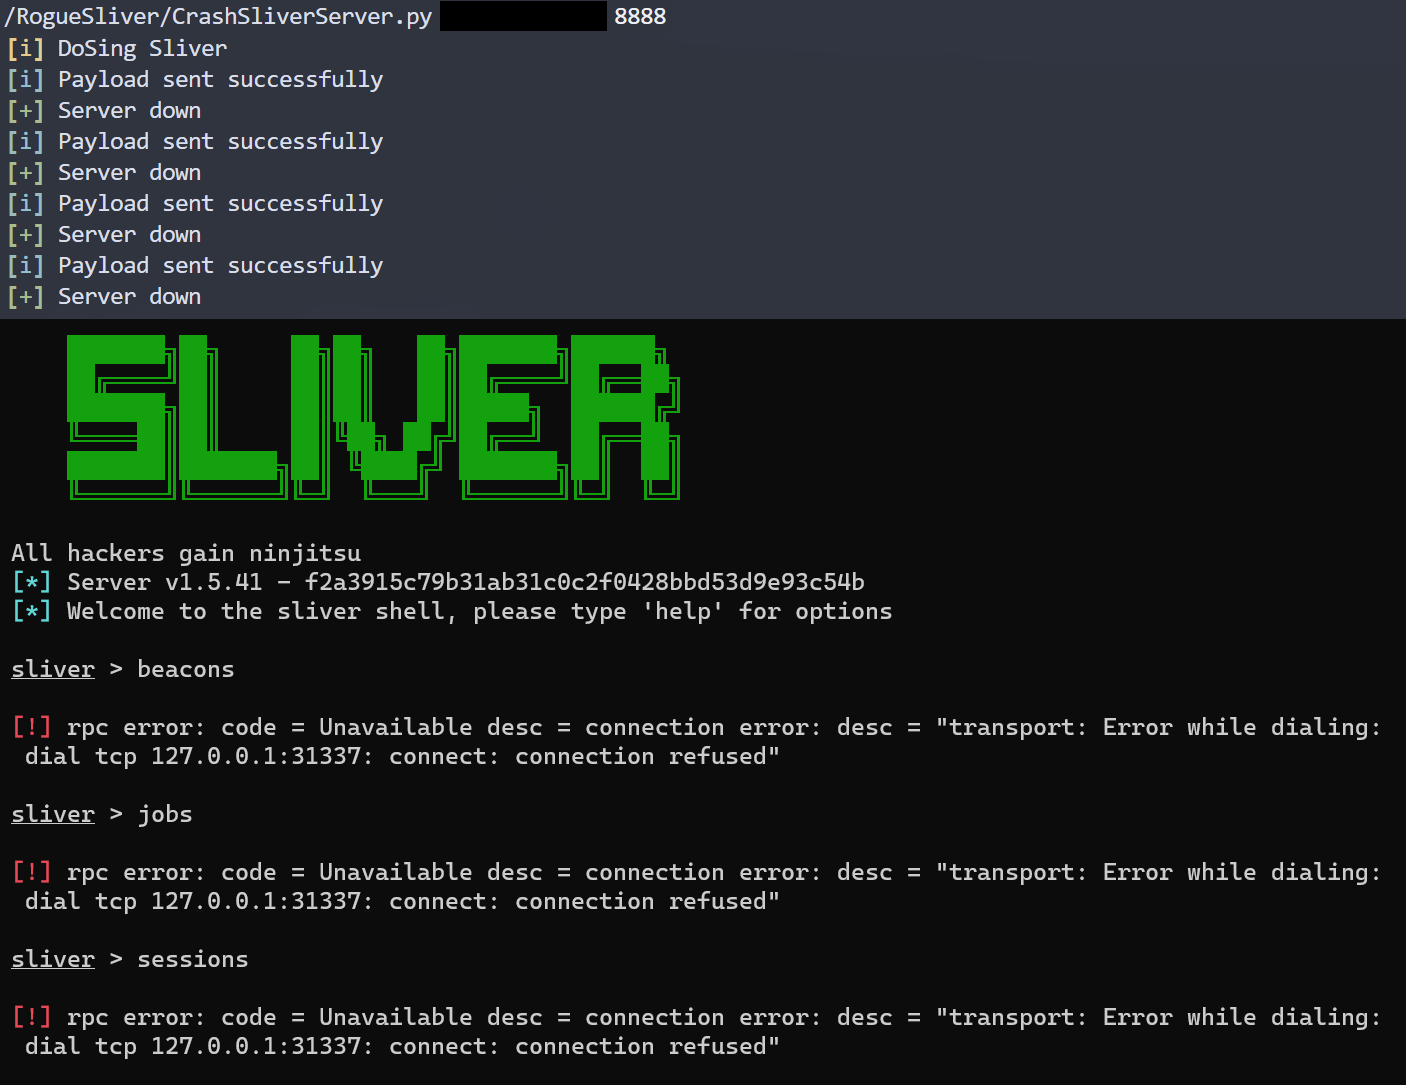 ace-responder/roguesliver
مجموعة من الأدوات لتعطيل الحملات باستخدام إطار عمل Sliver C2.
 aron-tn/mega-bot
[جديد] : Mega Bot ☣ Scanner & Auto Exploiter