
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 elder-plinius/t3mp3st
منصة مستقلة لاختبارات الاختراق؛ أداة تشغيل متعددة الوكلاء للأمن الهجومي
 threat9/routersploit
إطار عمل لاستغلال الأجهزة المدمجة
 bitsadmin/wesng
مقترح استغلال ثغرات ويندوز - الجيل التالي
 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 axi0mx/ipwndfu
أداة كسر حماية مفتوحة المصدر للعديد من أجهزة iOS
 aipentest/cyberstrikeai
نظام العمل للأمن السيبراني الأصيل بالذكاء الاصطناعي—حيث تتحول النية إلى تنفيذ مُحكَم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تُحسّن التي تليها.
 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 snailsploit/claude-red
مكتبة منسقة تضم 78 وحدة SKILL.md للأمن الهجومي تزوّد Claude بمنهجية فريق أحمر خبيرة عبر الويب وAD واللاسلكي والسحابة وتطوير الاستغلالات.
 a-poc/redteam-tools
أدوات وتقنيات للفريق الأحمر / اختبار الاختراق
 bikini/exploitarium
أرشيف مُنسّق لاستغلالات إثبات المفهوم العامة وكتابات أبحاث الثغرات الأمنية التي تغطي أمن الويب والملفات الثنائية والشبكات، مع التركيز على ثغرات CVE…
 yeyintminthuhtut/awesome-red-teaming
قائمة رائعة لموارد فرق الاختراق الأحمر
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
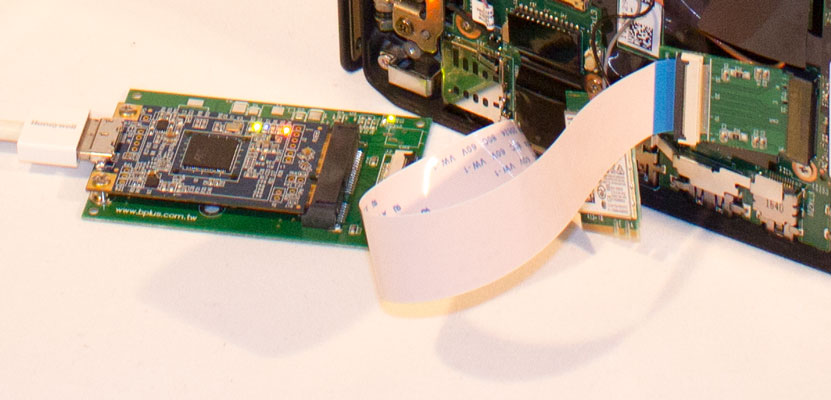 ufrisk/pcileech
برنامج هجوم الوصول المباشر للذاكرة (DMA)
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 aflplusplus/aflplusplus
AFL++ هو أداة fuzzing متقدمة، وتحتل المرتبة الأولى في المعايير القياسية. كان في الأصل مبنيًا على AFL. اليوم يأتي مع qemu 5.1، وتغطية خالية من…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.







