
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
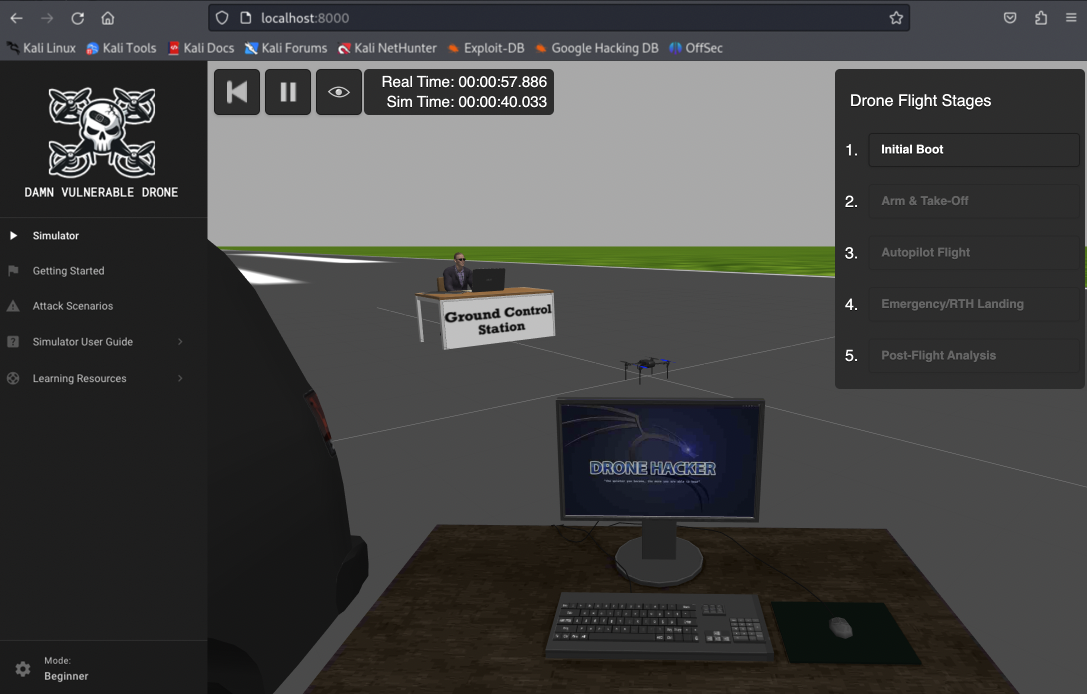
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone هو محاكي اختراق طائرات بدون طيار معرض للثغرات عمداً، مبني على بنية ArduPilot/MAVLink الشهيرة، ويوفر بيئة واقعية لاختراق…
 egebalci/sgn
مُشفر ثنائي متعدد الأشكال لحمولات الأمن الهجومية. يقوم بتشفير شيلكود باستخدام حلقة تغذية راجعة قائمة على LFSR، وحقن تعليمات غير مرغوب فيها، وتعتيم…
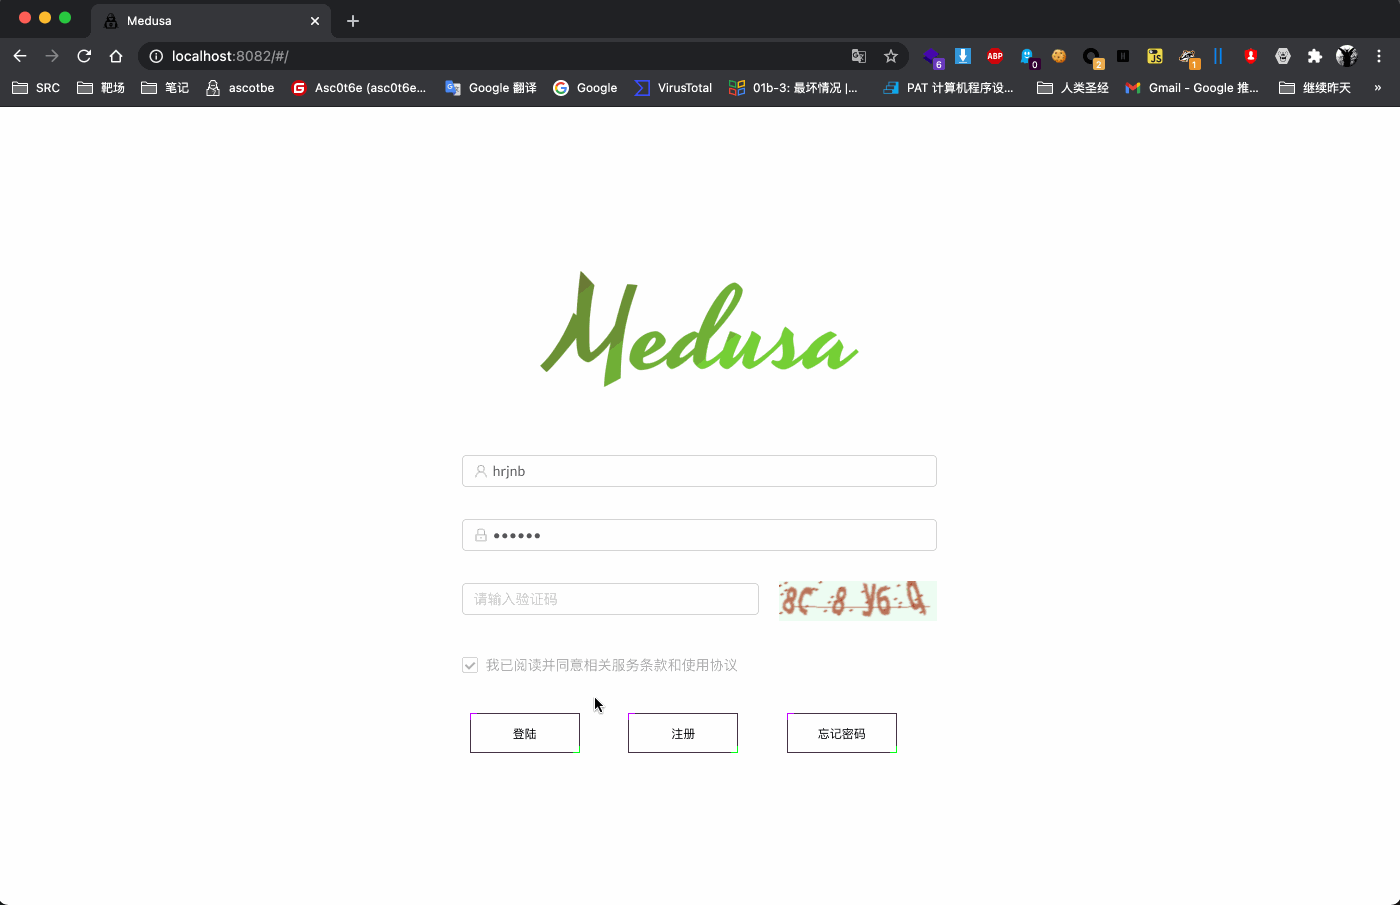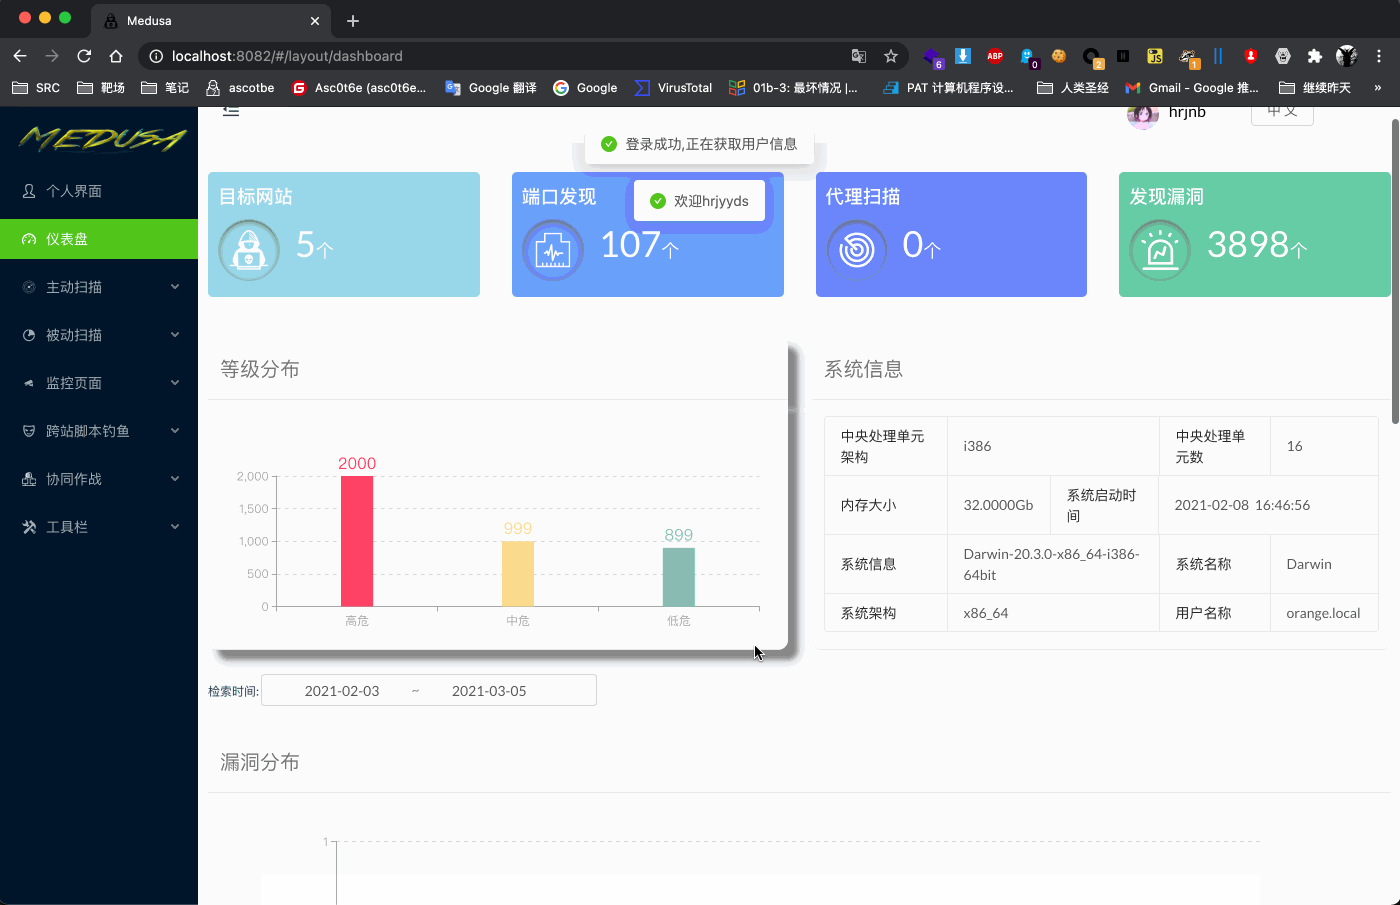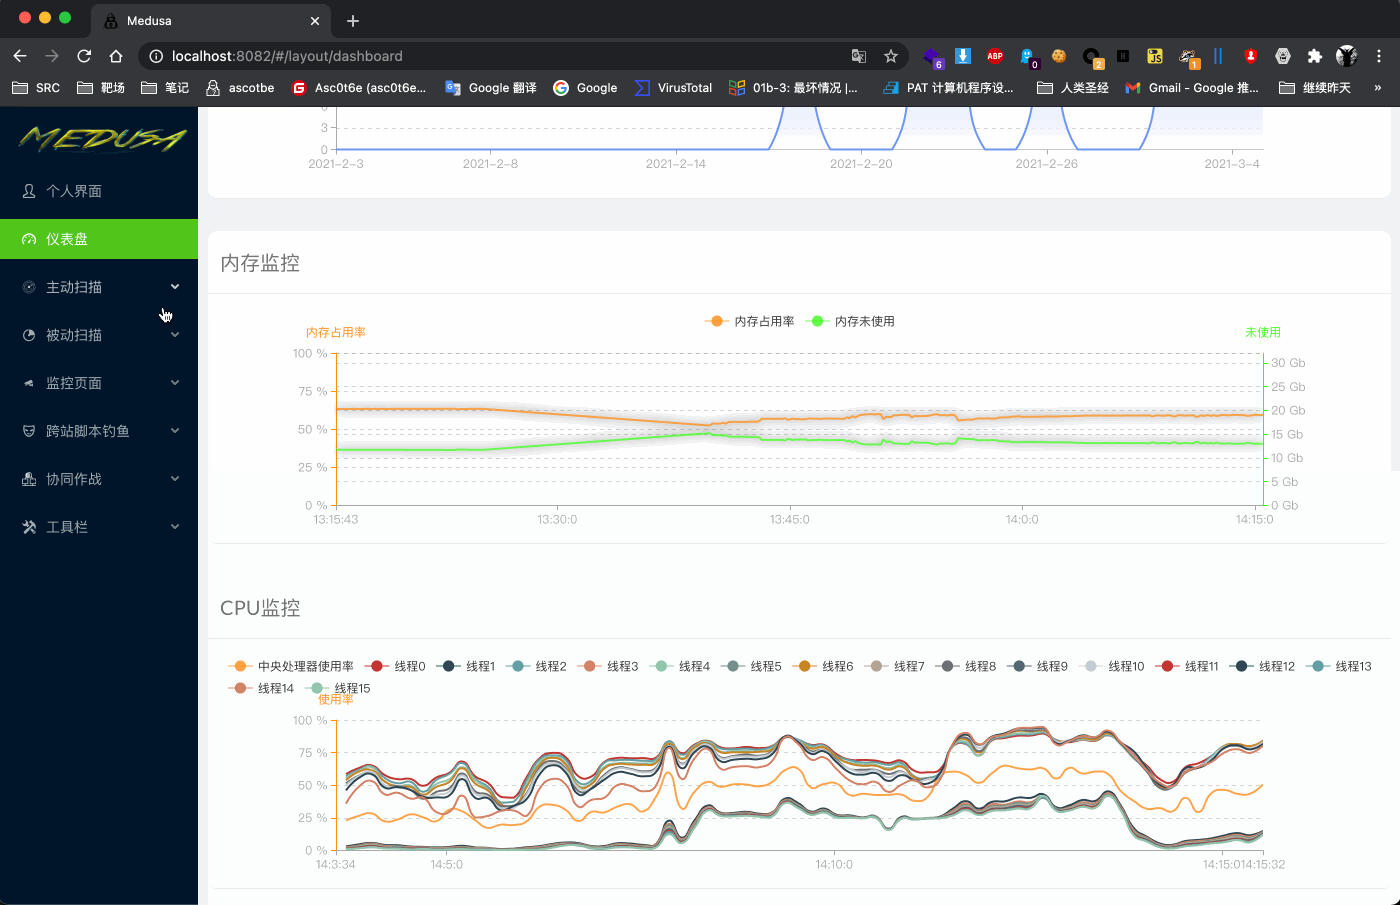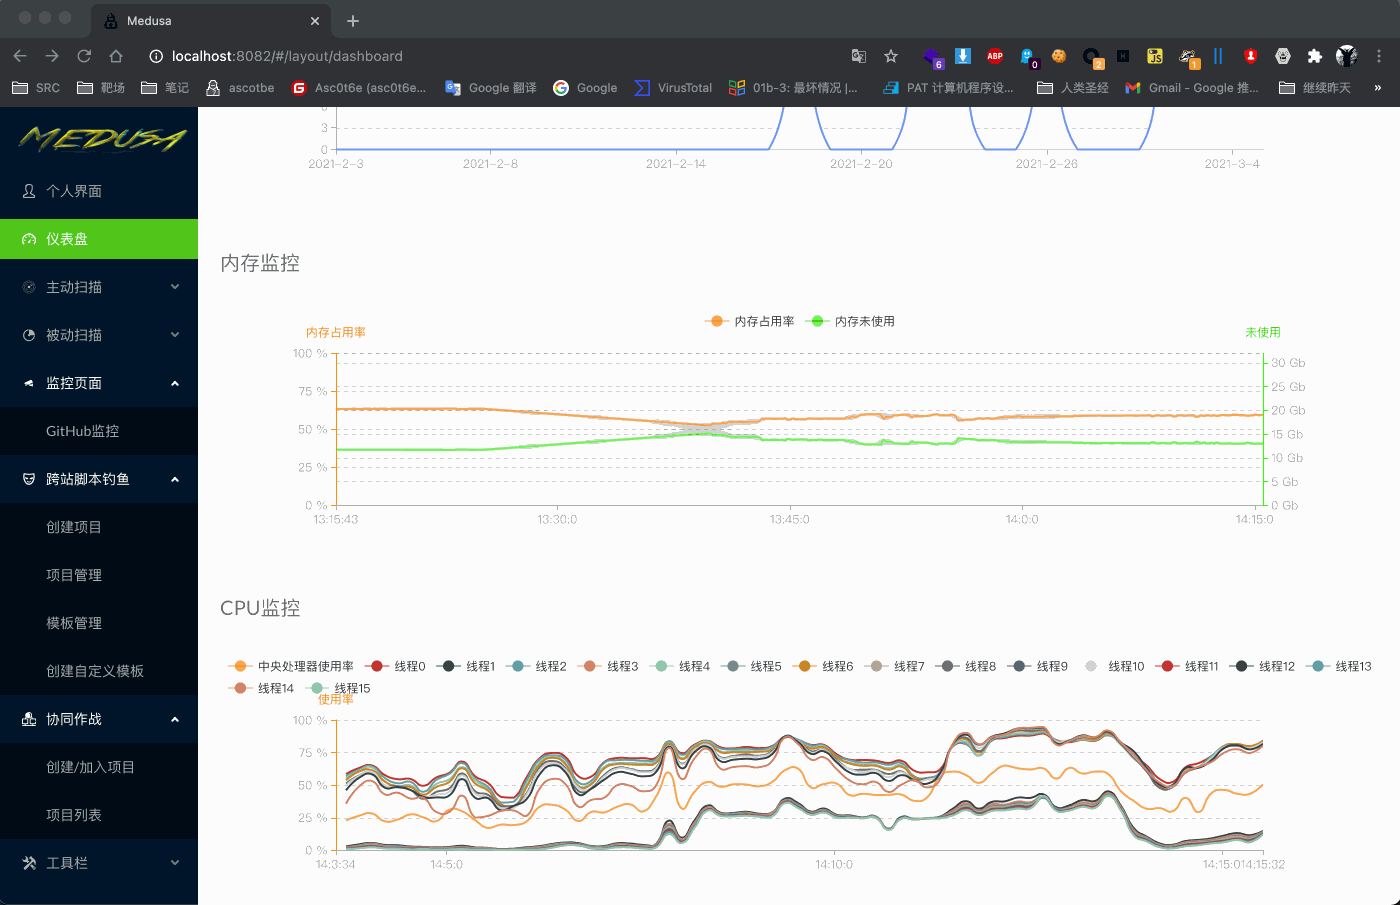 ascotbe/medusa
🐈Medusa هو منصة لأدوات الفرق الحمراء (Red Team) تتضمن حاليًا منصة XSS ومنصة تعاون ومراقبة CVE وتوليد تفادي الفيروسات وDNSLOG والبريد الإلكتروني…
 notselwyn/cve-2024-1086
استغلال إثبات مفهوم عالمي لتصعيد الامتيازات المحلية لـ CVE-2024-1086، يعمل على معظم نوى لينكس بين v5.14 و v6.6، بما في ذلك Debian و Ubuntu و…
 d35m0nd142/lfisuite
مستغل LFI تلقائي بالكامل (+ شل عكسية) وماسح ضوئي
 koutto/jok3r
Jok3r v3 BETA 2 - إطار أتمتة اختبار الاختراق للشبكات والويب
 stealthcopter/deepce
تعداد Docker، تصعيد الصلاحيات والهروب من الحاويات (DEEPCE)
 reverseclabs/sharpgpoabuse
SharpGPOAbuse هو تطبيق .NET مكتوب بلغة C# يمكن استخدامه للاستفادة من حقوق التحرير التي يمتلكها المستخدم على كائن نهج المجموعة (GPO) من أجل اختراق…
 msanft/cve-2025-55182
استغلال PoC لـ CVE-2025-55182، يوضح تنفيذ التعليمات البرمجية عن بُعد في React Server Functions عبر تلوث النموذج الأولي وحمولة Flight Protocol مصممة.
 quentinhardy/odat
أداة اختبار اختراق لقواعد بيانات Oracle تقوم باكتشاف معرفات SIDs صالحة، واختراق بيانات الاعتماد بالقوة العمياء، ورفع الصلاحيات إلى DBA، وتنفيذ أوامر…
 p3nt4/nuages
إطار عمل C2 معياري
 t3l3machus/toxssin
واجهة سطر أوامر لاستغلال XSS ومولّد حمولات.
 simpsonpt/appsecezine
مستودع عام لمجلة AppSec الإلكترونية.
 reverseclabs/c3
القيادة والتحكم المخصصة (C3). إطار عمل للنمذجة السريعة لقنوات C2 مخصصة، مع توفير التكامل مع مجموعات الأدوات الهجومية الحالية.
 nytrorst/shellcodecompiler
مترجم الشيلكود
 cobbr/sharpsploit
SharpSploit هي مكتبة استغلال لاحق مكتوبة بلغة C#.
 arthepsy/cve-2021-4034
استغلال إثبات مفهوم لثغرة CVE-2021-4034 (PwnKit)، وهي ثغرة تصعيد صلاحيات محلية في pkexec الخاص بـ polkit، تتيح للمستخدمين غير المميزين الحصول على…
 the-xentropy/xencrypt
أداة لتجنب اكتشاف مضادات الفيروسات باستخدام سكريبت PowerShell








