
 marin-m/pbtk
مجموعة أدوات للهندسة العكسية والاختبار العشوائي للتطبيقات القائمة على Protobuf

Protobuf هو تنسيق تسلسل طوّرته Google ويُستخدم في عدد متزايد من تطبيقات Android والويب وسطح المكتب وغيرها. وهو يتكوّن من لغة لتعريف بنى البيانات، تُترجم بعد ذلك إلى شيفرة أو نوع آخر من البنى اعتمادًا على التنفيذ المستهدف.
pbtk (Protobuf toolkit) هو مجموعة كاملة من السكربتات، يمكن الوصول إليها عبر واجهة رسومية موحّدة، ويوفّر ميزتين رئيسيتين:
استخراج بنى Protobuf من البرامج، وتحويلها مجددًا إلى ملفات .proto قابلة للقراءة، مع دعم تنفيذات متعددة:
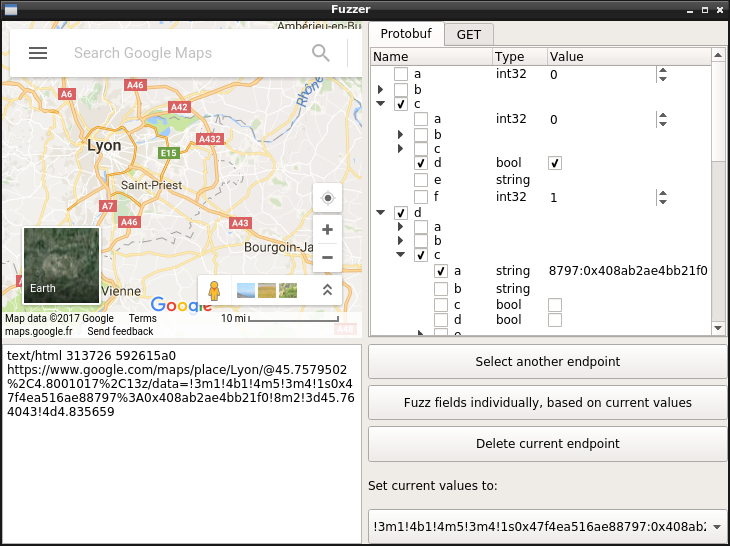
تحرير البيانات المرسلة إلى نقاط نهاية Protobuf الشبكية وإعادة تشغيلها وإجراء اختبار التشويش عليها، عبر واجهة رسومية سهلة الاستخدام تتيح لك تحرير حقول رسالة Protobuf مباشرةً وعرض النتيجة.
يتطلب PBTK الإصدار 3.10 أو أحدث من Python، وGTK 4، وAdwaita 1.8 أو أحدث، وPython-Protobuf 3، وعددًا من البرامج القابلة للتنفيذ (chromium وjad وdex2jar...) لتشغيل سكربتات الاستخراج.
يمكن لمستخدمي Ubuntu تثبيته باستخدام snap:
$ sudo snap install pbtk
$ pbtk
يمكن لمستخدمي Archlinux التثبيت مباشرةً عبر الحزمة:
$ yay -S pbtk-git
$ pbtk
في معظم التوزيعات الأخرى، ستحتاج إلى تشغيله مباشرةً:
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
يُدعم Windows أيضًا. يعمل pbtk 2.x على GTK 4، لكن pbtk 1.x (آخر إصدار هو 1.1.5) كان يعمل على Qt 5.
بمجرد تشغيل واجهة المستخدم الرسومية، ينبغي أن يحذرك بشأن ما ينقصك اعتمادًا على ما تحاول القيام به.
يمكن تشغيل واجهة المستخدم الرسومية عبر السكربت الرئيسي:
pbtk
يمكن أيضًا استخدام السكربتات التالية بشكل مستقل، دون واجهة مستخدم رسومية:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
عند التثبيت من snap، تختلف الأوامر الدقيقة:
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
يمكن تشغيل واجهة المستخدم الرسومية عبر السكربت الرئيسي:
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
يمكن أيضًا استخدام النصوص البرمجية التالية بشكل مستقل، دون واجهة رسومية:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
لنفترض أنك تقوم بالهندسة العكسية لتطبيق أندرويد. استكشفت التطبيق قليلًا باستخدام أداة التفكيك المفضلة لديك، واكتشفت أنه ينقل Protobuf كبيانات POST عبر HTTPS بطريقة نموذجية.
تفتح PBTK وتُستقبل بطريقة ذات معنى:
الخطوة الأولى هي تحويل ملفات .protos الخاصة بك إلى صيغة نصية. إذا كنت تستهدف تطبيق أندرويد، فإن إسقاط ملف APK والانتظار يجب أن يقوم بالعمل السحري! (ما لم يكن تنفيذًا غريبًا حقًا)
بعد الانتهاء من ذلك، انتقل إلى ~/.pbtk/protos/<your APK name> (إما عبر سطر الأوامر، أو عبر الزر الموجود أسفل شاشة الترحيب لفتح متصفح الملفات، بالطريقة التي تفضلها). جميع ملفات .protos الخاصة بالتطبيق موجودة هنا بالفعل.
بالعودة إلى أداة التفكيك الخاصة بك، عثرت على الفئة التي تُنشئ البيانات المرسلة إلى نقطة نهاية HTTPS التي تهمك. فهي تُسلسل رسالة Protobuf عبر استدعاء فئة مكوّنة من كود مُولَّد.
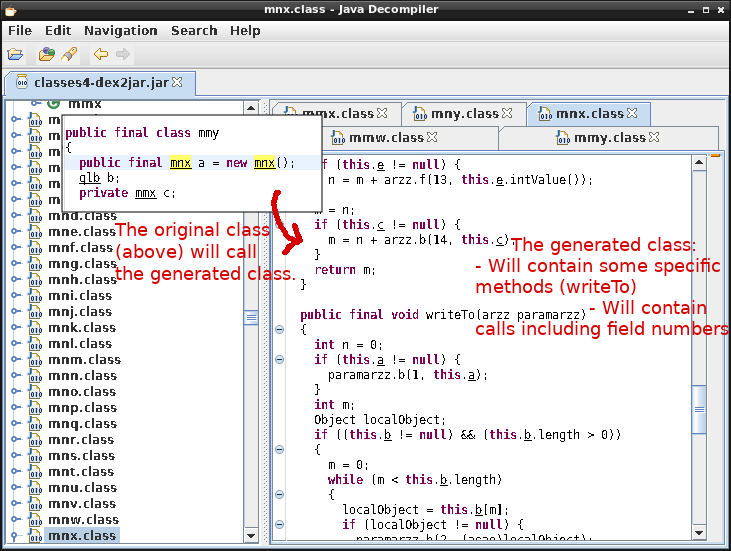
يجب أن تكون لهذه الفئة الأخيرة مطابقة تامة داخل دليل .protos الخاص بك (أي أن com.foo.bar.a.b سيطابق com/foo/bar/a/b.proto). على أي حال، فإن البحث عن اسمها باستخدام grep سيمكّنك من الرجوع إليها.
هذا رائع: الشيء التالي هو الانتقال إلى الخطوة 2، واختيار ملف .proto المطلوب كمدخل، وملء بعض المعلومات حول نقطة النهاية الخاصة بك.
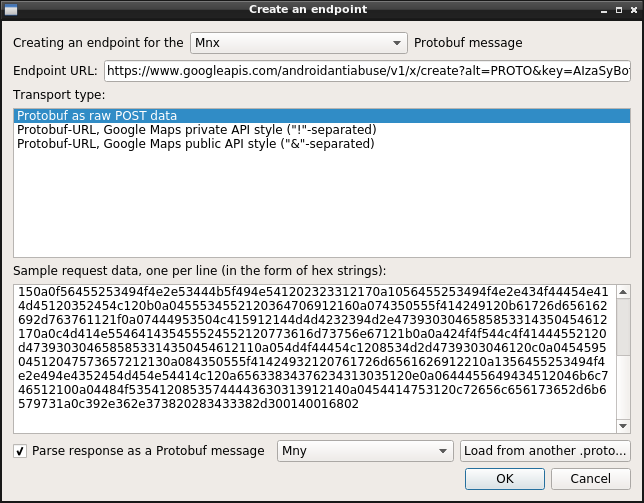
يمكنك أيضًا تقديم بعض بيانات Protobuf الخام النموذجية، التي أُرسلت إلى نقطة النهاية هذه، والتُقطت عبر mitmproxy أو Wireshark، وستلصقها بصيغة مُرمَّزة بالنظام الست عشري.
تتعلق الخطوة 3 بالجزء الممتع من النقر على الأزرار ورؤية ما يحدث! لديك عرض شجري يمثل كل حقل في بنية Protobuf (الحقول المتكررة تُلحق بها لاحقة "+"، والحقول المطلوبة ليس لها مربعات اختيار).
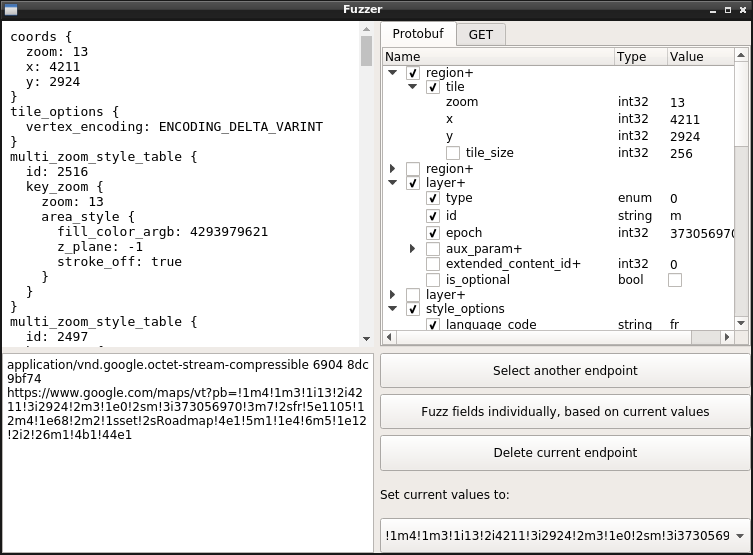
ما عليك سوى تمرير المؤشر فوق حقل لتفعيل التركيز. إذا كان الحقل من نوع عدد صحيح، فاستخدم عجلة الفأرة لزيادته/إنقاصه. تظهر معلومات التعداد (Enum) عند التمرير أيضًا.
ها هو ذا! يمكنك تحديد معنى كل حقل بذلك. إذا استخرجت ملفات .protos من كود مُصغَّر، يمكنك إعادة تسمية الحقول وفقًا لما تلاحظه من معانيها، بالنقر على أسمائها.
هندسة عكسية سعيدة! 👌 🎉
تخزّن PBTK معلومات .proto المستخرجة في ~/.pbtk/protos/ (أو %APPDATA%\pbtk\protos على Windows).
يمكنك نقل البيانات داخل هذا الدليل أو خارجه، أو إعادة تسميتها، أو تحريرها، أو حذفها مباشرةً عبر متصفح الملفات ومحرر النصوص المعتادين لديك، فهذه هي الطريقة المتوقعة للقيام بذلك ولن تتعارض مع PBTK.
تُخزَّن نقاط النهاية القائمة على HTTP في ~/.pbtk/endpoints/ ككائنات JSON. هذه الكائنات عبارة عن مصفوفات من أزواج معلومات الطلب/الاستجابة، والتي تبدو هكذا:
[{
    "request": {
        "transport": "pburl",
        "proto": "www.google.com/VectorTown.proto",
        "url": "https://www.google.com/VectorTown",
        "pb_param": "pb",
        "samples": [{
            "pb": "!....",
            "hl": "fr"
        }]
    },
    "response": {
        "format": "other"
    }
}]
يستخدم PBTK نوعين من الوحدات القابلة للتوصيل داخليًا: المستخرِجات (extractors)، والناقلات (transports).
تُعرَّف المستخرِجات في src/pbtk/extractors/*.py. وتُعرَّف كدالة تسبقها مُزخرفة (decorator)، على النحو التالي:
@register_extractor(
    name='my_extractor',
    readable_name='My Extractor',
    description='Extract Protobuf structures from Foobar code (*.foo, *.bar)',
    depends={'binaries': ['foobar-decompiler']},
)
def my_extractor(path):
    # Load contents of the `path` input file and do your stuff...

    # Then, yield extracted .protos using a generator:
    for i in do_your_extraction_work():
        yield ExtractorOutputFile(proto_name + '.proto', proto_contents)

    # Other kinds of information can be yield, such as endpoint information or progress to display.






