
 #1

 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 lachlan2k/react2shell-cve-2025-55182-original-poc
إثباتات مفهوم أصلية لثغرة React2Shell (CVE-2025-55182)، توضح تنفيذ الأكواد عن بُعد في تطبيقات Next.js عبر ثغرات تحليل أجزاء Webpack.
 bahaabdelwahed/killshot
إطار اختبار الاختراق، أداة جمع المعلومات & ماسح الثغرات في المواقع الإلكترونية
 programa-stic/barf-project
BARF : إطار عمل مفتوح المصدر متعدد المنصات لتحليل الثنائيات وهندسة البرمجيات العكسية
 gh05tcrew/metasploitmcp
خادم MCP لـ Metasploit
 pedrib/poc
النشرات الأمنية وملفات إثبات المفهوم والاستغلالات التي تم نشرها علنًا بواسطة @pedrib.
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
 hackerschoice/thc-archive
جميع إصدارات مجموعة أبحاث الأمن (المعروفة أيضًا باسم الهاكرز) The Hacker's Choice
 niemand-sec/anticheat-testing-framework
إطار عمل لاختبار أي نظام مكافحة الغش
 omriher/captipper
مستكشف حركة مرور HTTP الخبيثة
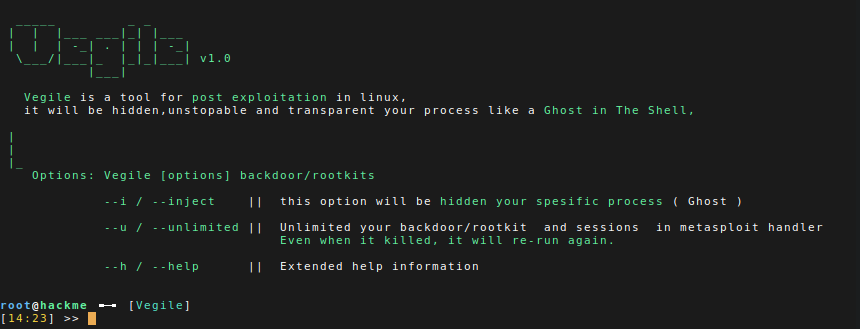 screetsec/vegile
هذه الأداة ستقوم بإعداد بابك الخلفي/الجذور الخفية (rootkits) عندما يتم إعداد الباب الخلفي بالفعل، سيتم إخفاء العملية المحددة الخاصة بك، وجعل جلستك في…
 worawit/cve-2021-3156
استغلال Sudo Baron Samedit
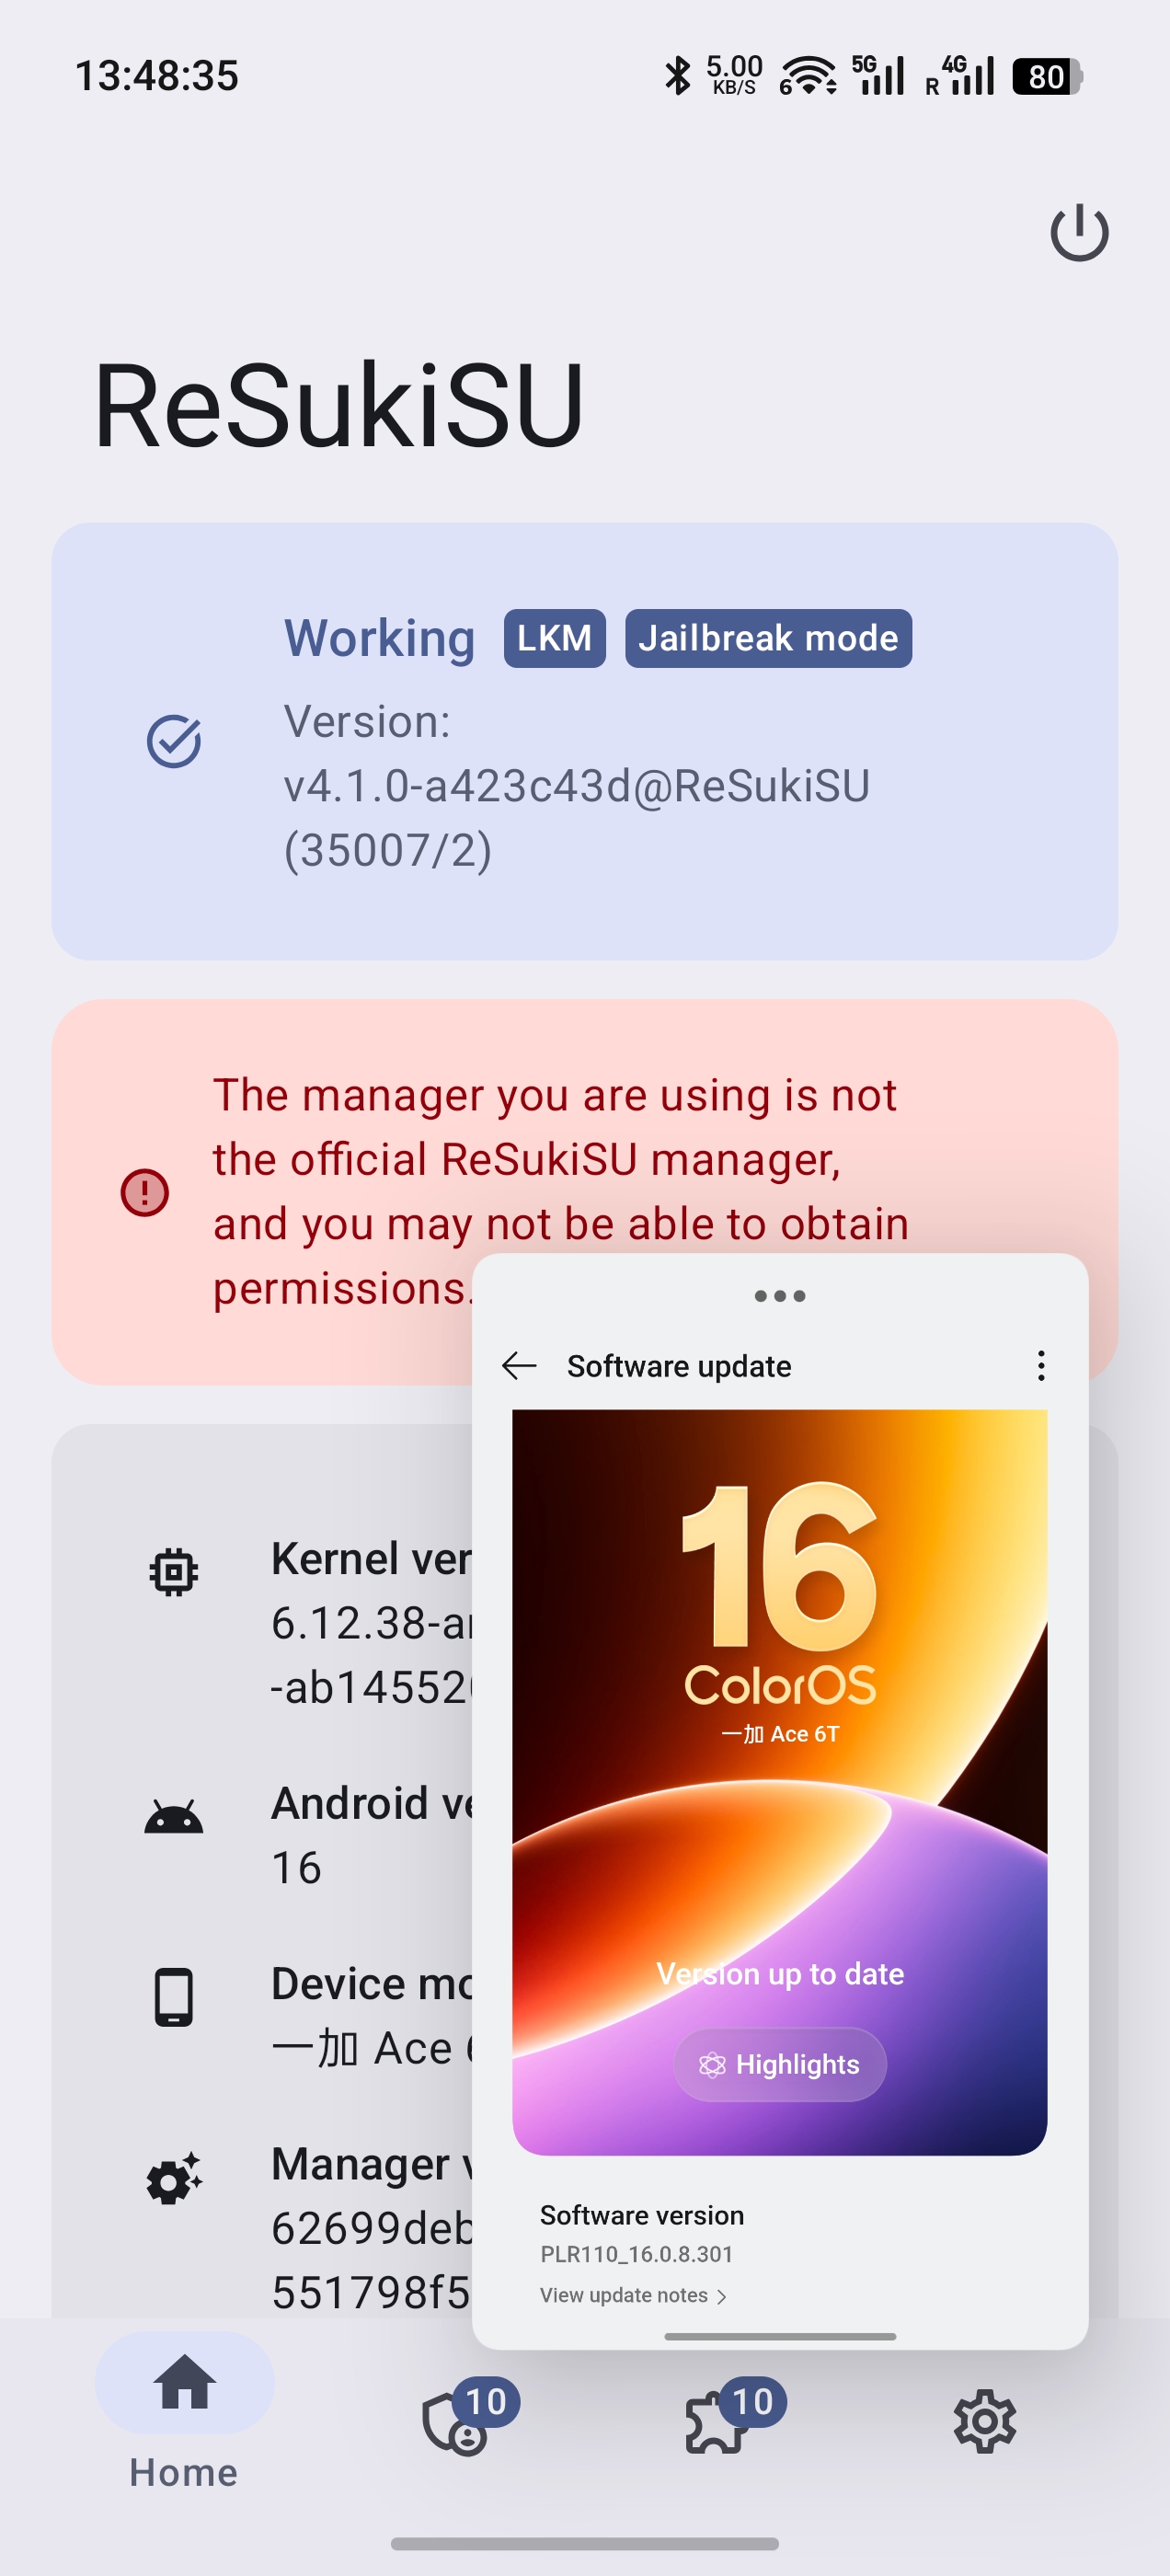 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) استغلال نواة لأجهزة أندرويد ذات مُحمّل إقلاع مقفل
 v4bel/januscape
استغلال الهروب من الضيف إلى المضيف لـ KVM/x86 (CVE-2026-53359) يعتمد على use-after-free في محاكاة shadow MMU. يتضمن PoC لتفعيل ذعر نواة المضيف وهروب…
 0xsp-srd/mortar
تقنية مراوغة لهزيمة وتحويل اكتشاف ومنع منتجات الأمان (AV/EDR/XDR)
 tanc7/exocet-av-evasion
EXOCET - أداة توصيل حمولة متخفية من برامج مكافحة الفيروسات، غير قابلة للكشف
 smgorelik/windows-rce-exploits
قاعدة بيانات عينات الاستغلال هي مستودع لاستغلالات **RCE** (تنفيذ الأكواد عن بُعد) وإثباتات المفاهيم لأنظمة **WINDOWS**، يتم رفع العينات لأغراض…









