
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 rvzsec/cve-2026-31431
إثباتات الاختراق (PoC) لثغرة CVE-2026-31431، وهي ثغرة تصعيد صلاحيات محلية (LPE) في نواة لينكس عبر كتابة ذاكرة التخزين المؤقت للصفحات في authencesn،…
 lightsey/cve-2015-1592
وحدات Metasploit وملفات توليد الحمولة من محادثتي في مجموعة هيوستن لـ Perl Mongers حول هذه الثغرة.
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
إطار بحثي لثغرة CVE-2025-33073، وهي ثغرة تصعيد صلاحيات في عميل SMB بنظام Windows. يوفر تطبيقات استغلال لخادم وعميل SMB خبيثين لأغراض الاختبار…
 jirojo2/drupalgeddon2
وحدة استغلال MSF لـ Drupalgeddon 2 (CVE-2018-7600 / SA-CORE-2018-002)
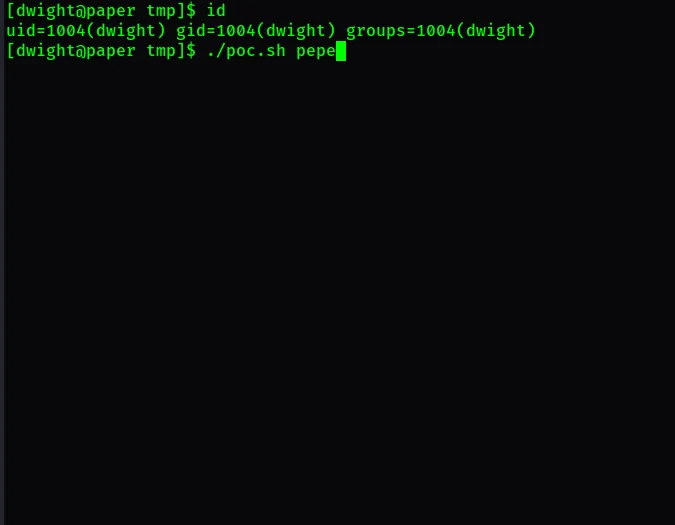 f4t1h21/cve-2021-3560-polkit-dbus
# سكربت PoC الخاص بـ f4T1H لثغرة CVE-2021-3560 تصعيد الامتيازات في Polkit D-Bus
 waterrr/nopac
استغلال CVE-2021-42278 و CVE-2021-42287
 34zy/githarvest3r
أداة بسيطة لتجميع ثغرات CVE من GitHub مكتوبة بلغة بايثون.
 bitplugg/kitsune
🦊 إطار اختبار اختراق nine-tailed — nmap + msf + aircrack + sqlmap في واجهة سطر أوامر واحدة · 25 وحدة · جلسة SQLite · TUI · REST API · pipx install
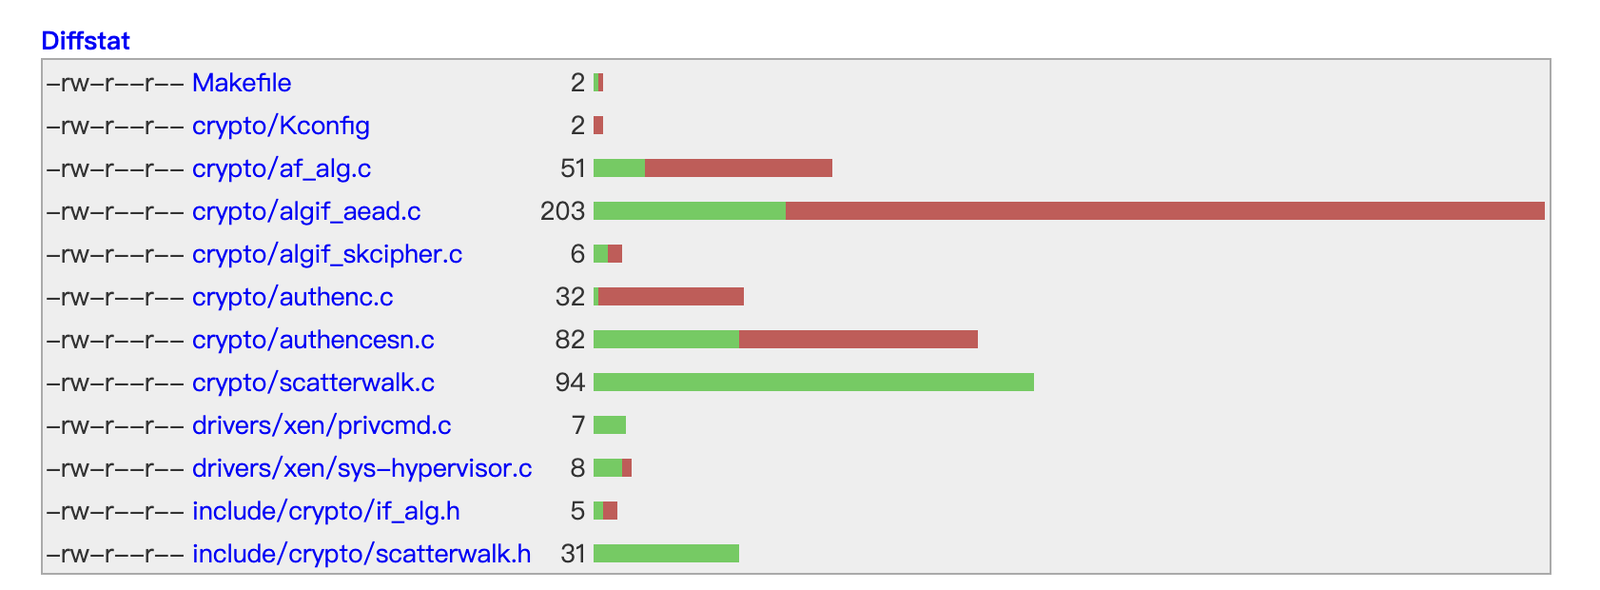 yuspring/cve-2026-31431-poc
إثبات مفهوم لاستغلال CVE-2026-31431، وهو تصعيد صلاحيات في نواة لينكس عبر تجاوز فحص الطول في AF_ALG authenc، مما يحقق صلاحيات الجذر عن طريق تعديل…
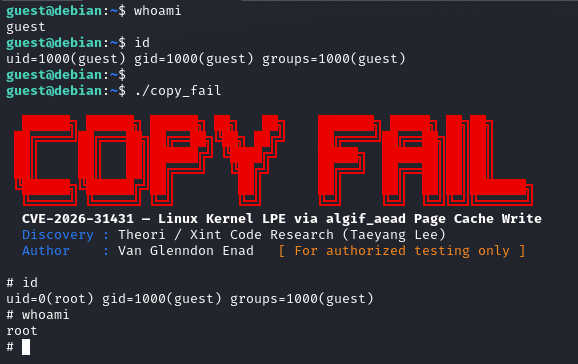 sl4ck0th/cve-2026-31431-poc
إثبات مفهوم لاستغلال CVE-2026-31431، وهو تصعيد صلاحيات محلي في نواة لينكس عبر كتابة ذاكرة التخزين المؤقت للصفحات في AF_ALG، مما يحقق صلاحيات الجذر…
 j4ck3lsyn-gen2/cve-2026-58457
أدوات PoC لـ CVE-2026-58457: حقن أوامر نظام التشغيل بدون مصادقة يؤدي إلى جذر عن بُعد على مكرر Wi-Fi Shenzhen Aitemi M300 (MT02). يتضمن استغلالًا…
 xerxes-2/cve-2026-31431-rs
# إثبات مفهوم قائم على Rust لـ CVE-2026-31431 يستغل ثغرة AF_ALG و splice لاستبدال /bin/su وإطلاق قشرة بصلاحيات الجذر. ثنائيات no_std مكتفية ذاتيًا…
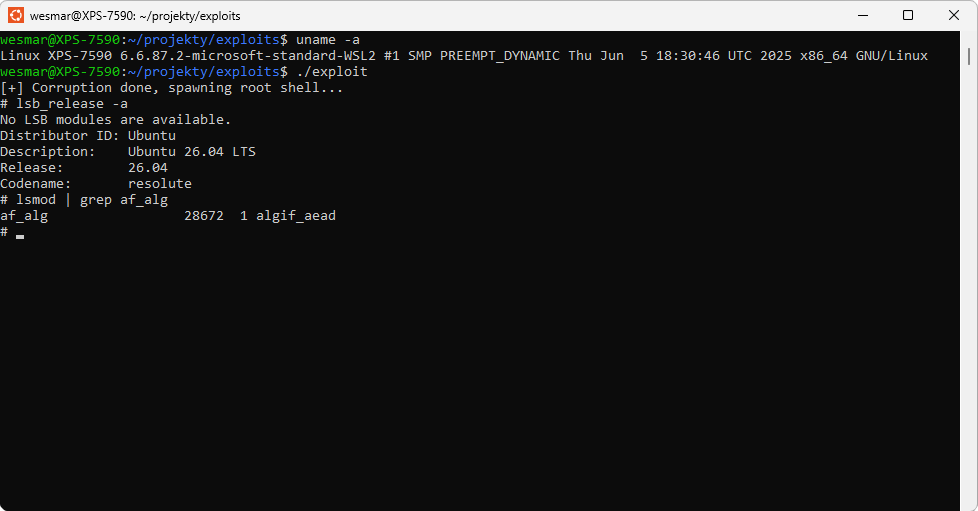 wesmar/cve-2026-31431
إثبات مفهوم عملي لاستغلال CVE-2026-31431، وهو تصعيد صلاحيات محلي في نواة لينكس عبر تلف ذاكرة التخزين المؤقت للصفحات في AF_ALG AEAD، مما يمنح صلاحيات…
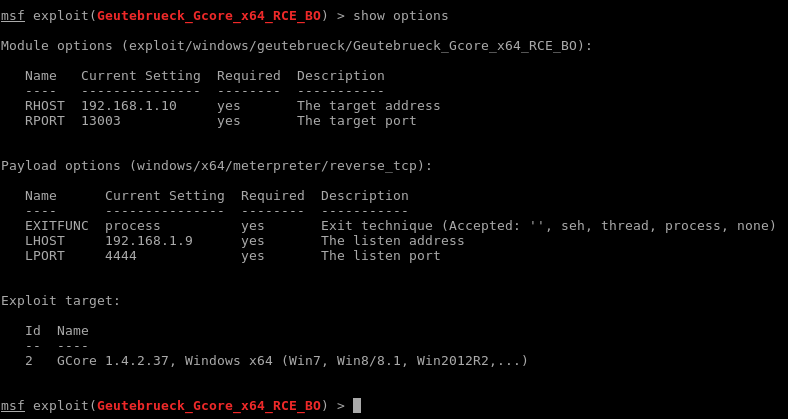 m4p0/geutebrueck_gcore_x64_rce_bo
وحدة Metasploit لنظام Geutebrueck GCore "إدارة الفيديو". تم اختبارها مع الإصدار 1.3.8.42 و1.4.2.37
 can/cve-2015-5374-dos-poc
استغلال حجب الخدمة (DoS) لثغرة CVE-2015-5374 التي تستهدف وحدات Siemens SIPROTEC 4 وCompact EN100 Ethernet عبر حزمة UDP مصممة خصيصًا إلى المنفذ 50000،…
 ben-slates/cve-2026-31431-exploit
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة في تلف ذاكرة التخزين المؤقت للصفحات في نواة لينكس تتيح تصعيد الامتيازات محليًا عبر algif_aead. يتضمن…
 bkaraceylan/cve-2019-12840_poc
إثبات المفهوم لتنفيذ أوامر عن بُعد مصدّق عليه عبر تحديث حزمة Webmin
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 تنفيذ كود كامل








